Tu equipo de plataforma ya gestiona sus clústeres con manifiestos de Kubernetes, pero los perfiles de alertas y los dashboards de Dynatrace se siguen retocando a mano desde la interfaz. El resultado es conocido: la configuración se desvía y nadie sabe quién cambió qué. Con Crossplane Dynatrace la idea es otra: describes la configuración de observabilidad como cualquier otro objeto de Kubernetes y dejas que un controlador la mantenga en el estado que declaraste.
Esta entrada no sustituye a las formaciones de Monaco y Terraform del blog. Plantea una sola pregunta: ¿en qué casos compensa gobernar Dynatrace desde el clúster? Me baso en la experiencia que cuenta un ingeniero del fabricante, en el repositorio de Upjet y en la documentación de Crossplane y de Terraform, consultadas el 10 de noviembre de 2026. No he desplegado el montaje por mi cuenta: lo que no he comprobado queda señalado como tal.
Crossplane Dynatrace: ¿qué problema resuelve?
El problema no es crear una configuración, sino mantenerla fiel. Un script lanzado desde un portátil o desde la CI aplica el estado deseado una vez y se calla. Si alguien lo cambia a mano al día siguiente, el cambio se queda hasta la próxima ejecución.
Kubernetes tiene una respuesta nativa: el patrón operador. Declaras un objeto, un controlador compara sin descanso el estado real con el deseado y corrige la diferencia. Crossplane aplica ese principio a sistemas externos. Un provider añade los recursos de un servicio como objetos de Kubernetes; el pod del provider los vigila y crea lo que falta (documentación de Crossplane v2.4).
Para observabilidad, la ventaja es concreta: si ya despliegas con GitOps (mira Argo CD y GitOps en Kubernetes), tus alertas viajan en el mismo repositorio y pasan por la misma revisión de código.
De dónde sale el provider: Terraform por debajo
No conozco un provider de Crossplane «oficial» para Dynatrace que pueda citar: la dirección del repositorio que aparece en mis fuentes no respondió cuando la comprobé, así que no prometo ningún paquete listo para instalar. El enfoque que describe el autor consiste en generar uno.
La herramienta se llama Upjet. Su README la define como un framework que convierte un provider de Terraform en un provider de Crossplane: a partir del esquema de Terraform produce las CRD, los controladores y manifiestos de ejemplo. Según ese mismo README, sostiene los providers de AWS, Azure y GCP y más de cincuenta providers de la comunidad.
En el caso de Dynatrace, la materia prima es el provider de Terraform dynatrace-oss/dynatrace, cuya documentación recoge cientos de recursos. La entrada original genera cuatro (alerting, dashboard, metric events y notificación por correo), con la versión 1.66.0 del provider fijada en el Makefile. Es una elección de demostración, no un límite de Upjet.
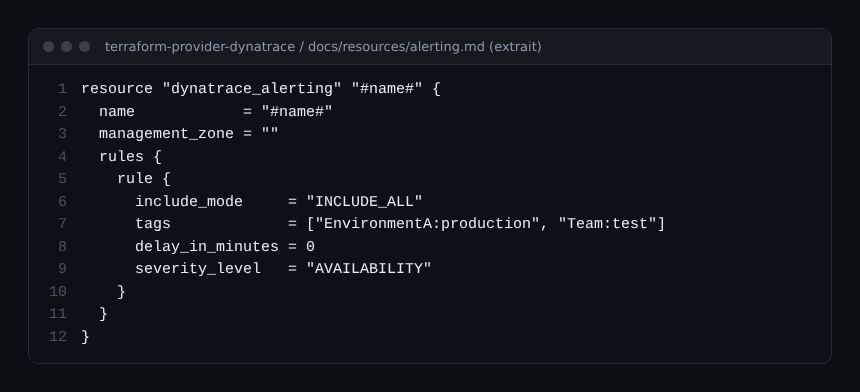
Ese bloque HCL sale de la documentación del recurso dynatrace_alerting. Upjet lee el esquema del recurso y obtiene un objeto de Kubernetes cuyos campos repiten los de Terraform. El token de API necesita los scopes settings.read y settings.write, que indica esa misma página.
Pasos: de la generación al primer objeto
Este es el recorrido tal como lo cuenta la entrada original; lo resumo sin haberlo reproducido.
- Elegir el provider de Terraform que se va a envolver: origen, versión y nombre del binario, en el Makefile.
- Conectar la autenticación: la URL del tenant y el token de API llegan al provider de Terraform a través de la configuración del cliente.
- Escoger una estrategia de identificador externo para cada recurso; la entrada se queda con
IdentifierFromProvider. - Registrar cada grupo de recursos con un nombre corto y ejecutar
make generate. El autor cuenta «Generated 4 resources» y unas CRD escritas enpackage/crds. - Aplicar las CRD, crear un secreto con la URL y el token, y después un
ProviderConfigque lo referencie. - Crear un objeto (un dashboard, por ejemplo) y dejar que el controlador lo sincronice.
En la demostración, el operador corre en local con make run. Sirve para aprender, pero no es un modelo de producción. Para un uso duradero, el provider se instala como paquete, con un objeto Provider cuyo campo spec.package apunta a la imagen.
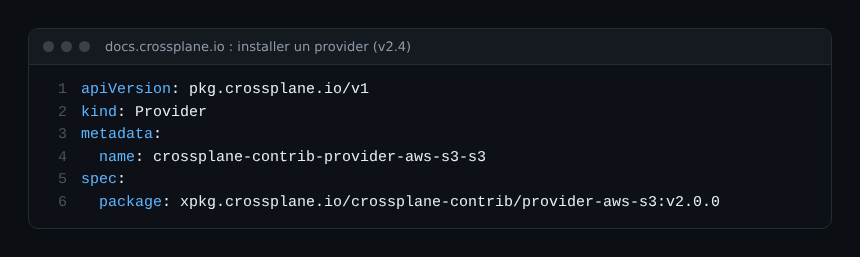
Este ejemplo de la documentación instala el provider de AWS S3, no el de Dynatrace; solo enseña la forma del manifiesto. Tampoco la entrada original muestra el objeto Dashboard completo (deja un marcador «More config…»), así que no reproduzco ningún manifiesto de Dynatrace que no haya podido leer entero.
Qué cambia el modelo operador en el día a día
La desviación se corrige, no solo se detecta
Un controlador repite la reconciliación en bucle. Si alguien borra un perfil de alertas desde la interfaz, el objeto de Kubernetes sigue siendo la referencia. Pregúntale a tu equipo si de verdad quiere que la pantalla sea de solo lectura en la práctica.
El coste del motor de Terraform
La entrada avisa de un punto operativo: cada reconciliación de un provider de Upjet recurre a Terraform, con un plan y luego un apply, y eso puede pesar a gran escala. El README de Upjet describe, eso sí, tres modos de ejecución, dos de ellos sin la CLI de Terraform (Plugin SDK v2 y Plugin Framework). No he comprobado cuál usaría un provider de Dynatrace generado: mide antes de generalizar.
Los límites de la traducción
El autor señala que las etiquetas de Kubernetes no tienen equivalente en Terraform, así que te toca gestionarlas a ti. Recuerda también que la v2 de Crossplane, aún como propuesta cuando se escribió la entrada (febrero de 2025, actualizada en septiembre de 2025), podía modificar los recursos compuestos y los providers. Revisa la compatibilidad antes de elegir versión.
Recuperar el control: las políticas de gestión
Crossplane permite acotar lo que el controlador puede hacer con cada objeto mediante el campo managementPolicies. La documentación explica que el valor por defecto da al controlador todos los poderes y que una lista vacía deja el objeto en pausa. Aclara además que la función está en beta y que depende de que el provider la soporte.
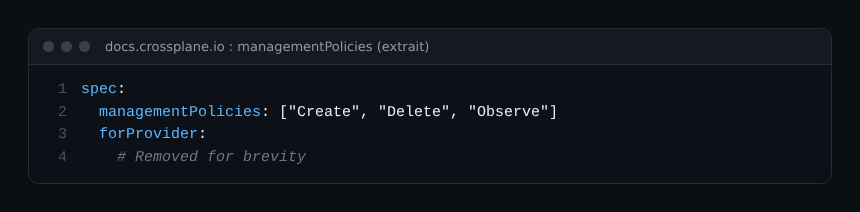
En observabilidad es una buena red de seguridad: un perfil de alertas con solo Observe se limita a leer. Comprueba en la documentación del provider generado que la función esté activada antes de fiarte de ella.
Crossplane, Terraform o Monaco: cómo decidir
Aquí Crossplane no reemplaza a Terraform, porque lo reutiliza. La decisión está en otro sitio.
- Ya operas clústeres de Kubernetes y GitOps: un controlador dentro del clúster encaja en tu cadena y el estado vive en la API de Kubernetes.
- No tienes una plataforma Kubernetes central: Terraform o Monaco siguen siendo más sencillos. La comparativa Monaco o Terraform desarrolla esta elección.
- Quieres manejar objetos de Dynatrace con el provider de Terraform directamente: mira Terraform para alertas y dashboards.
Sobre los destinos, la página del provider de Terraform acepta una URL de entorno SaaS o una URL de plataforma, pero no he comprobado cómo se comporta un provider de Crossplane generado frente a un clúster Managed. Trata Managed y SaaS por separado y prueba en un entorno desechable.
Buenas prácticas
- Empieza con un solo tipo de recurso y un token con el alcance mínimo.
- Mantén el secreto del token fuera del repositorio y de los manifiestos.
- Usa
Observeantes de permitirUpdateyDeletesobre lo que ya existe. - Vigila la carga del controlador: la documentación de Upjet lista métricas de Prometheus específicas, entre ellas un contador de invocaciones activas de Terraform.
- Lleva un inventario de lo que gestiona el código y de lo que sigue siendo manual.
Preguntas frecuentes
¿Existe Crossplane Dynatrace como paquete listo para instalar?
No he podido confirmarlo. La entrada de origen genera el provider con Upjet; no he comprobado que haya una imagen publicada y mantenida.
¿Hay que abandonar Terraform?
No. El provider generado reutiliza la lógica del de Terraform, y la entrada sostiene que ambas herramientas no se excluyen.
¿Qué riesgos hay a gran escala?
El autor cita la carga de los plan y apply repetidos y la falta de equivalente para las etiquetas. Prueba el volumen con tus propios recursos.
Conclusión
Elige Crossplane cuando el clúster ya sea tu plano de control, no por moda. Empieza con un recurso en solo lectura, mide la carga y amplía poco a poco. Si quieres seguir con la parte de API, lee la migración de configuración de Managed a SaaS.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.