Tu clúster Managed acumula años de ajustes: perfiles de alerta, reglas de etiquetado, detección de anomalías. Recrearlos a mano en SaaS lleva días y deja olvidos. Con Monaco de Managed a SaaS, la configuración se descarga en archivos, se revisa en Git y se vuelve a aplicar en el nuevo entorno.
Esta guía se centra en ese único gesto: exportar la configuración de un entorno Dynatrace Managed y desplegarla en Dynatrace SaaS. Para el plan global (agentes, Operator, oleadas), consulta la guía Migrar de Managed a SaaS. Para las bases de la herramienta, consulta Dynatrace Monaco: la configuración como código.
Para un equipo SRE, el interés es la reproducibilidad: una exportación versionada se compara, se revisa y se reaplica tantas veces como haga falta, lo que reduce el toil y el riesgo de un cambio hecho a mano.
Monaco de Managed a SaaS: qué cubre
La página «Migrate configuration» de la documentación de Managed es clara sobre el alcance: el asistente de migración a SaaS y Monaco solo admiten un subconjunto de la configuración de Managed. El resto se rehace a mano. Las familias que cita la página:
- credenciales: credentials de extensiones y de proveedores cloud, almacén de credenciales, tokens de acceso;
- integraciones: notificaciones de problemas hacia herramientas de terceros (Jira, PagerDuty, xMatters) y notificaciones móviles;
- servicios: orden de las reglas de nomenclatura de peticiones, servicios fusionados, key requests;
- análisis: vistas guardadas de Multidimensional analysis, consultas guardadas de Data Explorer, tiles de dashboards de entornos remotos;
- cuentas: usuarios, grupos, permisos y políticas IAM;
- entidades: custom devices, tags aplicados manualmente, nombres y descripciones de entidades personalizados.
Otro punto de la misma página: si usas reglas de detección de grupos de procesos (simples, avanzadas o declarativas) en Managed, migra esas reglas a las Process Grouping Rules antes de pasar a SaaS. Por último, la página recomienda actualizar Managed a la última versión, idealmente alineada con la del entorno SaaS.
Requisitos previos
- Monaco instalado en una máquina que llegue por red al clúster Managed (la documentación menciona un nodo del clúster); versión y binario en las releases del repositorio
Dynatrace/dynatrace-configuration-as-code, con licencia Apache 2.0. - Un token por entorno Managed de origen, de solo lectura, y un token SaaS de lectura y escritura. Los scopes que lista la documentación figuran a continuación.
- Un repositorio Git para versionar la exportación.
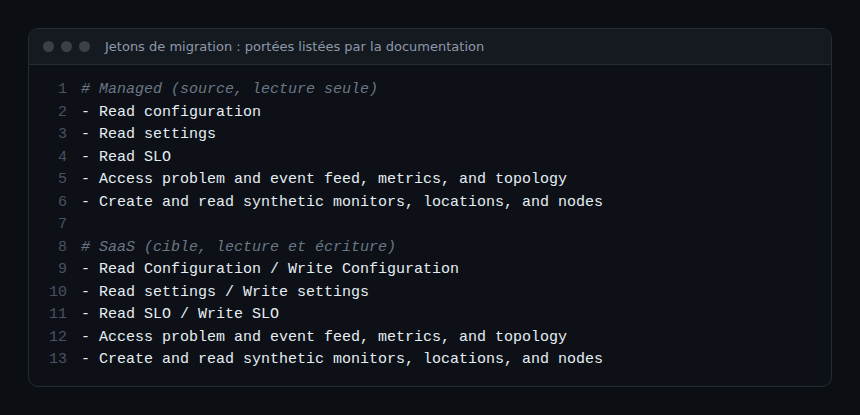
Los tokens se crean en cada entorno, en Access tokens, con fecha de caducidad. Guárdalos en un gestor de secretos. Un token de Managed no funciona en SaaS: ambos son distintos, como se explica en Depurar un token de API de Dynatrace.
Paso 1: declarar los entornos en un manifiesto
El manifiesto lista los proyectos y los entornos. La página oficial da este ejemplo para dos entornos Managed.
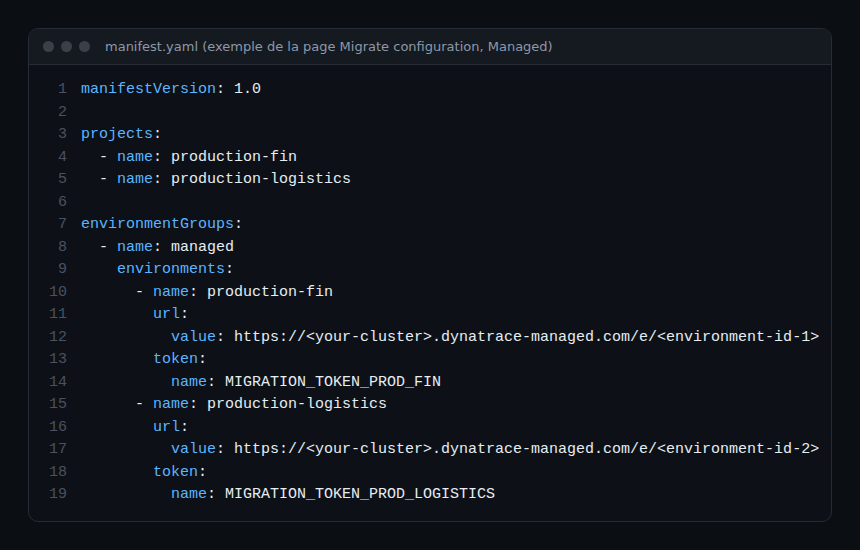
El campo token.name designa una variable de entorno, nunca el token en sí. Expórtalas sin espacios alrededor del signo igual:
export MIGRATION_TOKEN_PROD_FIN="dt0c01.XXXX"
export ENV_TOKEN_SAAS="dt0c01.YYYY"
Ojo con la forma del archivo. En el código actual de Monaco, el token de un entorno se declara bajo auth (auth.token.name), y la documentación de Managed muestra una disposición más antigua. Para el destino SaaS, añade un segundo grupo en el mismo manifiesto:
  - name: saas
    environments:
      - name: saas
        url:
          value: https://<env-id>.live.dynatrace.com
        auth:
          token:
            name: ENV_TOKEN_SAAS
Si Monaco rechaza el manifiesto, compáralo con el resultado de monaco download (paso siguiente): la herramienta escribe por sí misma un manifiesto válido para la versión instalada.
Paso 2: descargar la configuración de Managed
La descarga lee el entorno de origen y escribe un proyecto de archivos (un config.yaml y plantillas JSON). Las opciones útiles, según el código y la referencia de comandos:
| Opción | Efecto |
|---|---|
--manifest, -m |
Ruta del manifiesto (por defecto manifest.yaml) |
--environment, -e |
Entorno del manifiesto que se lee |
--only-apis |
Solo las API de configuración clásicas |
--only-settings |
Solo los objetos Settings 2.0 |
--output-folder, -o |
Carpeta de salida |
--project, -p |
Nombre del proyecto creado |
--force, -f |
Sobrescribe un manifest.yaml existente en lugar de crear un segundo |
monaco download --manifest manifest.yaml --environment production-fin \
  --project production-fin --output-folder export-managed
La página de Managed escribe monaco download manifest manifest.yaml; la referencia actual de comandos describe más bien las opciones anteriores. Si dudas, ejecuta monaco download --help en tu versión.
Haz commit de la carpeta tal cual. Ese primer commit es la referencia: cualquier limpieza posterior se lee en el diff.
Paso 3: revisar y excluir lo que no debe salir
Antes de desplegar, revisa la exportación. Elimina los perfiles de alerta huérfanos, agrupa los duplicados (consulta Management zones y etiquetado automático) y localiza los objetos que referencian identificadores de entidades: no existen en SaaS.
Para conservar un objeto en la exportación sin desplegarlo, Monaco conoce el parámetro skip en config.yaml, ilustrado por el repositorio del proyecto.
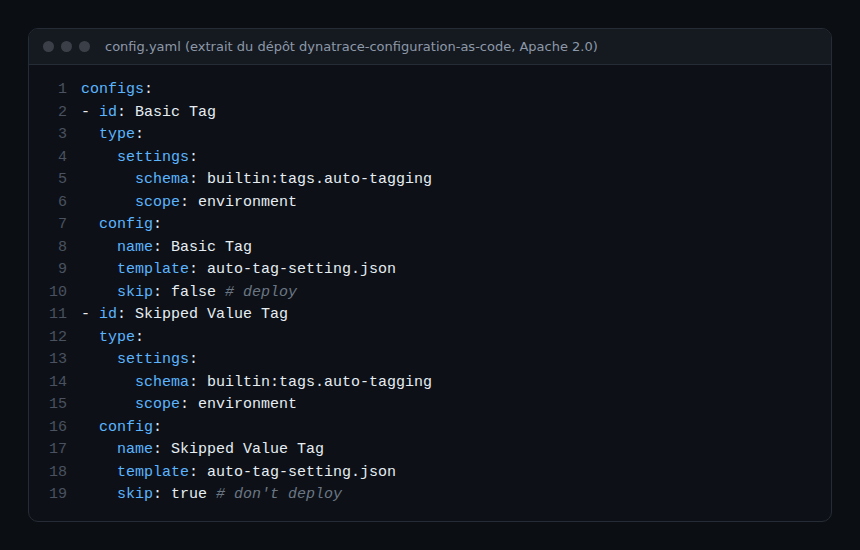
La página de Managed menciona skipDeployment: "true" para las configuraciones no admitidas o duplicadas; en el repositorio solo encontré la clave skip. Comprueba con un --dry-run la clave que acepta tu versión.
Paso 4: validar y reaplicar en SaaS
monaco deploy manifest.yaml --environment saas --dry-run
monaco deploy manifest.yaml --environment saas --continue-on-error
El --dry-run valida la estructura, resuelve los parámetros y genera las plantillas JSON, pero no puede validar el contenido de los JSON: un despliegue todavía puede fallar con un error de la API de Dynatrace. Con --continue-on-error, Monaco continúa a pesar de un fallo, pero las configuraciones que dependen de una configuración con error pueden fallar a su vez. Lee el registro completo: la documentación pide tratar cada conflicto señalado.
Cómo comprobar que funciona
- Vuelve a lanzar el despliegue: no debe aparecer ningún error ni creación duplicada.
- Compara, objeto por objeto, los perfiles de alerta y las reglas de etiquetado entre Managed y SaaS.
- Dispara una alerta de prueba y comprueba que llega al canal correcto (las notificaciones hacia herramientas de terceros son objetos que se rehacen a mano).
- Tacha de tu lista las familias de la sección «Qué cubre»: cada una tiene un responsable y una fecha.
Buenas prácticas
- Una sola herramienta como fuente de verdad: si usas Terraform, consulta Terraform y Dynatrace y no los mezcles.
- Tokens de duración limitada, eliminados tras la migración.
- Una lógica blameless: documenta lo que falló en el despliegue como un incidente, para la siguiente oleada.
- OpenTelemetry: los exportadores OTLP apuntan al entorno; cambian de URL y de token en el cambio, no de configuración de Monaco.
Preguntas frecuentes
¿Monaco migra también los usuarios y los tokens?
No. Según la documentación de Managed, los usuarios, grupos, permisos, políticas IAM y tokens de acceso forman parte de lo que se rehace manualmente.
¿Se puede reaplicar la exportación varias veces?
Es el uso previsto: el despliegue crea o actualiza los objetos. Haz de todos modos una prueba en seco y después una comprobación en un entorno de prueba antes de producción.
¿Hacen falta las API clásicas o Settings 2.0?
Por defecto, la descarga cubre ambas. Las opciones --only-apis y --only-settings permiten tratarlas por separado, útil para acotar una revisión.
Conclusión
Monaco de Managed a SaaS ofrece un camino repetible: manifiesto, descarga, revisión, prueba en seco, despliegue. Ten presentes los límites documentados y rehaz a mano lo que no se admite.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a los proyectos citados. Dynatrace es una marca de Dynatrace LLC. Las opciones de Monaco evolucionan: compruébalas en la documentación oficial y en el repositorio del proyecto.