يدير فريق المنصة لديك عناقيده بملفات Kubernetes، بينما ما تزال ملفات تعريف التنبيهات ولوحات Dynatrace تُعدَّل يدويًا من الواجهة. النتيجة معروفة: تنحرف الإعدادات عن المطلوب ولا يعرف أحد من غيّر ماذا. هنا يأتي دور Crossplane Dynatrace: تصف إعدادات المراقبة ككائن Kubernetes عادي، ويتولى متحكّم (controller) إبقاءها مطابقة لما صرّحتَ به.
لا تحلّ هذه المقالة محل دورتَي Monaco وTerraform في المدوّنة، فهي تطرح سؤالًا واحدًا: متى يستحق الأمر إدارة Dynatrace من داخل العنقود؟ اعتمدتُ على تجربة يرويها مهندس من الشركة المزوّدة، وعلى مستودع Upjet ووثائق Crossplane وTerraform التي قرأتها في 10 نوفمبر 2026. لم أنشر هذا التركيب بنفسي، وكل ما لم أتحقق منه موسوم بعبارة «لم يُتحقق منه».
Crossplane Dynatrace: أي مشكلة يحلّ؟
المشكلة ليست في إنشاء الإعداد، بل في إبقائه مطابقًا. السكربت الذي يُشغَّل من جهاز أو من خط CI يطبّق الحالة المطلوبة مرة واحدة ثم يصمت، وأي تعديل يدوي في اليوم التالي يبقى قائمًا حتى التشغيل القادم.
لدى Kubernetes جواب أصيل هو نمط المشغّل (operator): تصرّح بكائن، فيقارن المتحكّم بلا انقطاع بين الحالة الفعلية والمطلوبة ويصحّح الفرق. يطبّق Crossplane هذا المبدأ على الأنظمة الخارجية؛ إذ يضيف المزوّد (provider) موارد الخدمة بوصفها كائنات Kubernetes، ويراقبها pod المزوّد وينشئ ما ينقص (وثائق Crossplane v2.4).
وفائدته في المراقبة ملموسة: إن كنت تنشر أصلًا عبر GitOps (انظر Argo CD وGitOps على Kubernetes)، فإن تنبيهاتك تُضاف إلى المستودع نفسه وتمرّ بمراجعة الشيفرة نفسها.
من أين يأتي المزوّد: Terraform في الأساس
لا أعرف مزوّد Crossplane «رسميًا» لـ Dynatrace يمكنني الاستشهاد به، فعنوان المستودع الوارد في مصادري لم يستجب عند فحصه، ولذلك لا أَعِد بأي حزمة جاهزة للتثبيت. أما المقاربة التي يصفها كاتب المقال الأصلي فهي توليد مزوّد.
الأداة اسمها Upjet، ويعرّفها ملف README بأنها إطار عمل يحوّل مزوّد Terraform إلى مزوّد Crossplane: ينتج من مخطط Terraform تعريفات CRD والمتحكّمات وملفات أمثلة. وبحسب README نفسه، تعتمد عليها مزوّدات AWS وAzure وGCP وأكثر من خمسين مزوّدًا مجتمعيًا.
في حالة Dynatrace، المادة الخام هي مزوّد Terraform المسمّى dynatrace-oss/dynatrace الذي تصف وثائقه مئات الموارد. يولّد المقال الأصلي أربعة منها (التنبيهات، واللوحة، وأحداث المقاييس، وإشعار البريد)، مع تثبيت الإصدار 1.66.0 في ملف Makefile. وهذا اختيار للعرض التوضيحي وليس قيدًا في Upjet.
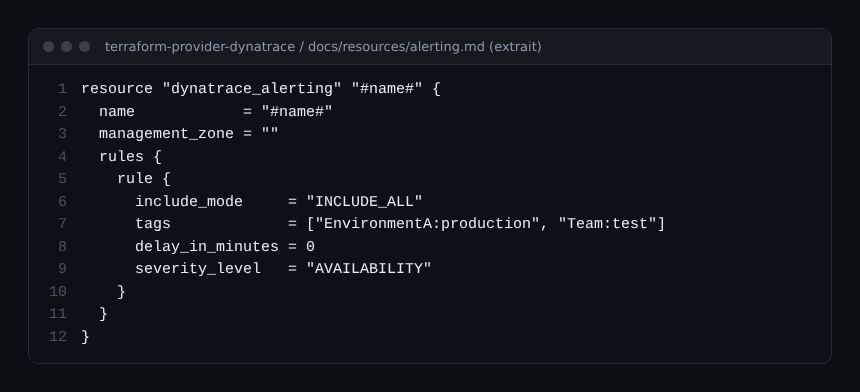
هذه الكتلة بلغة HCL مأخوذة من وثائق المورد dynatrace_alerting. يقرأ Upjet مخطط المورد ويشتق منه كائن Kubernetes تطابق حقوله حقول Terraform. ويحتاج رمز API إلى النطاقين settings.read وsettings.write كما تذكر الصفحة نفسها.
الخطوات: من التوليد إلى أول كائن
هذا هو المسار كما يرويه المقال الأصلي، ألخّصه دون أن أعيد تنفيذه.
- حدّد مزوّد Terraform المراد تغليفه: المصدر والإصدار واسم الملف التنفيذي في Makefile.
- اربط المصادقة: يصل عنوان البيئة (tenant) ورمز API إلى مزوّد Terraform عبر إعداد العميل.
- اختر استراتيجية المعرّف الخارجي لكل مورد؛ ويعتمد المقال
IdentifierFromProvider. - سجّل كل مجموعة موارد باسم قصير ثم نفّذ
make generate. يذكر الكاتب الرسالة «Generated 4 resources» وتعريفات CRD المكتوبة فيpackage/crds. - طبّق تعريفات CRD وأنشئ سرًّا يحوي العنوان والرمز، ثم كائن
ProviderConfigيشير إليه. - أنشئ كائنًا (لوحة مثلًا) واترك المتحكّم يزامنه.
في العرض التوضيحي يعمل المشغّل محليًا بالأمر make run. هذا مناسب للتعلّم لكنه ليس نموذجًا للإنتاج. وللاستخدام الدائم يُثبَّت المزوّد حزمةً عبر كائن Provider يشير حقله spec.package إلى الصورة.
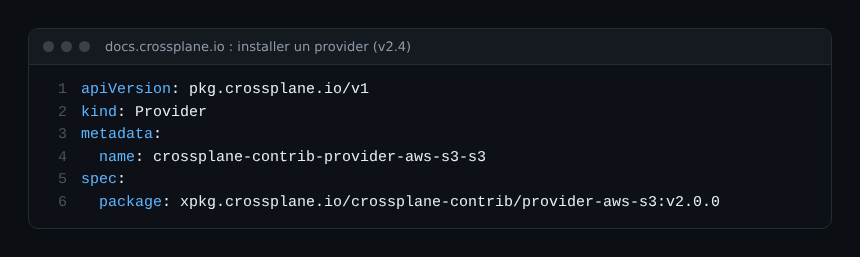
يثبّت هذا المثال في الوثائق مزوّد AWS S3 لا Dynatrace، وهو يبيّن شكل الملف فقط. كذلك لا يعرض المقال الأصلي كائن Dashboard كاملًا (يترك موضعًا باسم «More config…»)، ولذلك لا أنقل أي ملف Dynatrace لم أستطع قراءته كاملًا.
ما الذي يغيّره نمط المشغّل في العمل اليومي
الانحراف يُصحَّح ولا يُكتشف فقط
يعيد المتحكّم دورة المطابقة باستمرار. فإذا حذف أحدهم ملف تعريف تنبيهات من الواجهة، يبقى كائن Kubernetes هو المرجع. اسأل فريقك: هل تريدون فعلًا أن تصبح الشاشة للقراءة فقط عمليًا؟
كلفة محرّك Terraform
ينبّه المقال إلى نقطة تشغيلية: كل مطابقة في مزوّد مبني على Upjet تستدعي Terraform بأمر plan ثم apply، وقد يثقل ذلك الأداء على نطاق واسع. لكن README الخاص بـ Upjet يصف ثلاثة أنماط تنفيذ، اثنان منها بلا واجهة Terraform CLI (Plugin SDK v2 وPlugin Framework). ولم أتحقق من النمط الذي سيستخدمه مزوّد Dynatrace المولَّد، فقِس قبل أن تعمّم.
حدود الترجمة بين الأداتين
يشير الكاتب إلى أن وسوم Kubernetes (labels) ليس لها مقابل في Terraform، فعليك إدارتها بنفسك. ويذكّر أيضًا بأن الإصدار الثاني من Crossplane كان مجرد مقترح وقت كتابة المقال (فبراير 2025 مع تحديث في سبتمبر 2025)، وقد يغيّر الموارد المركّبة والمزوّدات. تحقق من التوافق قبل اختيار الإصدار.
استعادة السيطرة: سياسات الإدارة
يتيح Crossplane تحديد ما يحق للمتحكّم فعله بكل كائن عبر الحقل managementPolicies. تذكر الوثائق أن القيمة الافتراضية تمنح المتحكّم كامل الصلاحيات، وأن القائمة الفارغة توقف الكائن مؤقتًا. وتوضح كذلك أن الميزة في طور البيتا وأن دعمها يعود إلى المزوّد.
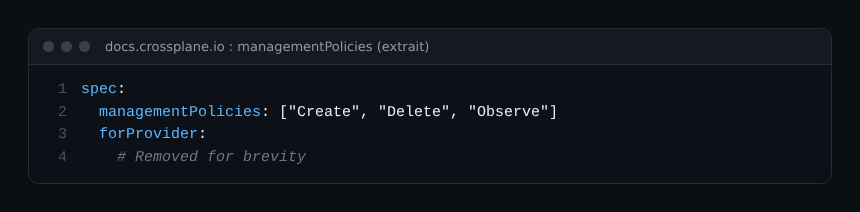
في المراقبة هذه شبكة أمان مفيدة: ملف تنبيهات بالقيمة Observe وحدها يكتفي بالقراءة. تأكد في وثائق المزوّد المولَّد من أن الميزة مفعّلة قبل أن تعتمد عليها.
Crossplane أم Terraform أم Monaco: كيف تقرر
ليس Crossplane بديلًا عن Terraform هنا، لأنه يعيد استخدامه. القرار يُحسم في موضع آخر.
- تشغّل عناقيد Kubernetes وGitOps أصلًا: يندمج المتحكّم داخل العنقود في سلسلتك، وتعيش الحالة في واجهة Kubernetes البرمجية.
- لا تملك منصة Kubernetes مركزية: يبقى Terraform أو Monaco أبسط. يفصّل مقال Monaco أم Terraform هذا الاختيار.
- تريد إدارة كائنات Dynatrace بمزوّد Terraform مباشرة: راجع Terraform للتنبيهات واللوحات.
أما الأهداف، فتقبل صفحة مزوّد Terraform عنوان بيئة SaaS أو عنوان المنصة، لكنني لم أتحقق من سلوك مزوّد Crossplane المولَّد مع عنقود Managed. عامل Managed وSaaS كلًّا على حدة، وجرّب على بيئة قابلة للتخلص منها.
ممارسات مقترحة
- ابدأ بنوع واحد من الموارد وبرمز ذي أضيق نطاق ممكن.
- أبقِ سر الرمز خارج المستودع وخارج الملفات.
- استخدم
Observeقبل السماح بـUpdateوDeleteعلى ما هو قائم. - راقب حمل المتحكّم: تسرد وثائق Upjet مقاييس Prometheus مخصصة، منها عدّاد لاستدعاءات Terraform النشطة.
- احتفظ بجرد لما تديره الشيفرة وما ما زال يدويًا.
الأسئلة الشائعة
هل يتوفر Crossplane Dynatrace كحزمة جاهزة للتثبيت؟
لم أستطع تأكيد ذلك. المقال المصدر يولّد المزوّد بواسطة Upjet، ولم أتحقق من وجود صورة منشورة ومُصانة.
هل يجب التخلي عن Terraform؟
لا. المزوّد المولَّد يعيد استخدام منطق مزوّد Terraform، ويؤكد المقال أن الأداتين لا تتعارضان.
ما المخاطر على نطاق واسع؟
يذكر الكاتب الحمل الناتج عن تكرار plan وapply وغياب مقابل للوسوم. اختبر الحجم بمواردك أنت.
الخلاصة
اختر Crossplane حين يكون العنقود هو مستوى التحكم لديك أصلًا، لا تبعًا للموضة. ابدأ بمورد واحد للقراءة فقط، وقِس الحمل، ثم وسّع تدريجيًا. وإن أردت التوسع في جانب API فاقرأ ترحيل الإعدادات من Managed إلى SaaS.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك.