Anoche tu agente de IA respondió mal a tres clientes y nadie sabe cuál de sus llamadas a herramientas se torció. Toca elegir: leer las trazas a mano o conectar algo que las clasifique. El proyecto traceroot (traceroot-ai/traceroot) apuesta por lo segundo. Esta es mi lectura de la plataforma de traceroot observabilidad agentes IA de código abierto: qué contiene el repositorio, cómo arrancarla y, sobre todo, qué permite de verdad su licencia.
Datos a 10 de noviembre de 2026, comprobados en el repositorio clonado: último commit del 10 de noviembre de 2026, licencia Apache 2.0 para la mayor parte del código y licencia «Enterprise» para los directorios llamados ee. No pude leer el número de estrellas, así que no lo cito. No he desplegado la plataforma: todo sale del README, la documentación y el código, y las capturas proceden del repositorio.
El problema: un agente en producción se evalúa con miles de trazas
Un agente no falla como un servicio normal. No hay un error 500: hay una respuesta verosímil pero falsa, una herramienta invocada dos veces, una factura que se dispara. De ahí salen tres necesidades: ver cada paso, detectar las ejecuciones malas sin releerlo todo y medir el coste.
El README plantea un ciclo que va de la traza a la corrección verificada, y la página principal del repositorio lo reparte en cuatro tiempos.
- Trace: cada llamada al modelo y a herramientas, con entradas, salidas, latencia y coste.
- Detect: «detectores» que marcan las ejecuciones de producción que se salen del objetivo.
- Signals: los hallazgos repetidos se agrupan en señales; un agente en segundo plano propone pistas a partir de las trazas y del código de GitHub conectado.
- Verify: evaluaciones sobre conjuntos de datos para comparar versiones.
traceroot observabilidad agentes IA: lo que muestra la interfaz
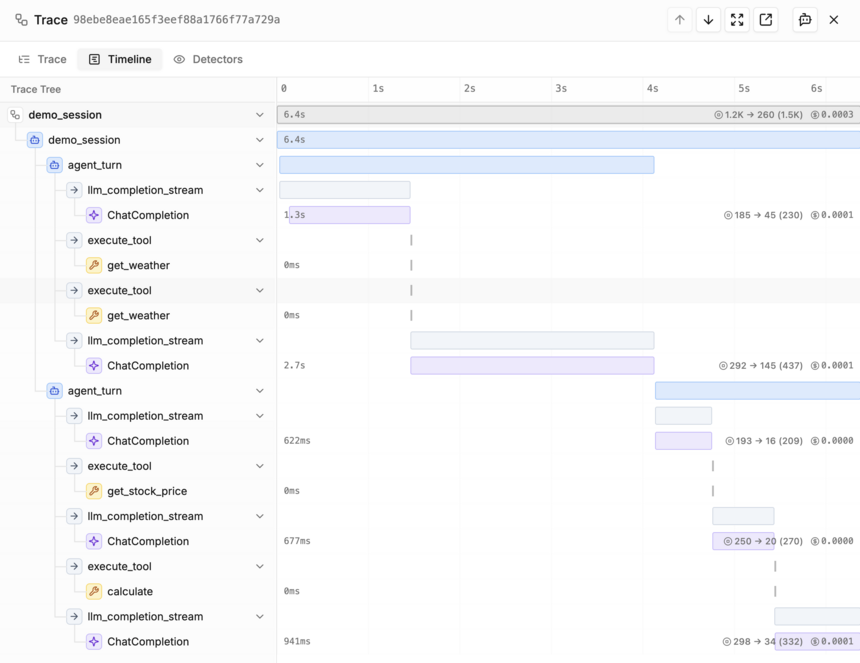
La documentación del repositorio enseña una vista cronológica. A la izquierda, el árbol de la sesión; a la derecha, barras: los turnos del agente contienen llamadas al modelo (ChatCompletion) y a herramientas (get_weather, calculate). Cada llamada al modelo indica sus tokens de entrada y salida y su coste.
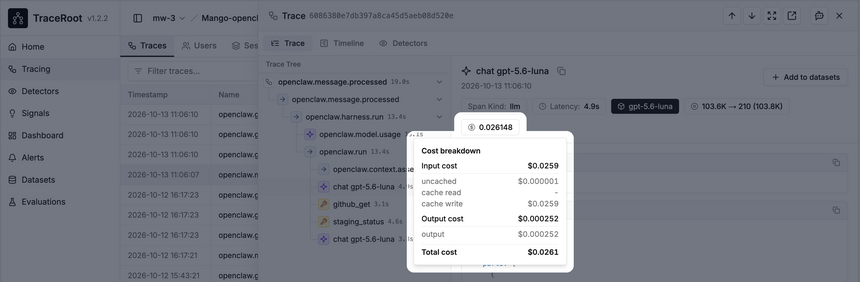
El coste se desglosa en una segunda captura: un globo de ayuda separa el coste de entrada (sin caché, lectura y escritura de caché) del de salida. Es el detalle útil para entender por qué un prompt largo sale caro. Los valores son de una demostración del proyecto; en la imagen aparece la versión v1.2.2.
En la vigilancia conviven dos mecanismos distintos. Un detector lee una traza con un modelo juez y responde sí o no; un sí se convierte en hallazgo. Una alerta, en cambio, vigila una cifra a lo largo del tiempo (por ejemplo, el p95 de latencia de las llamadas al modelo en diez minutos) y escribe en Slack cuando cambia de estado. Según la documentación, las alertas funcionan en todos los planes, también autoalojado, y los detectores igualmente, con 100 ejecuciones incluidas en el plan gratuito del servicio en la nube.
Arrancar en local: cuatro comandos
Según el README, hacen falta Git, Docker Compose y Make. El objetivo prod-lite genera primero los secretos que falten en el archivo .env (lo leí en el Makefile) y después levanta la pila.
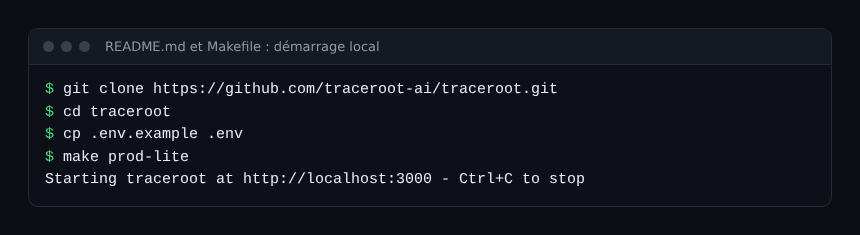
Después abre localhost:3000. El archivo docker-compose.prod.yml declara PostgreSQL, ClickHouse, MinIO y Redis, además de servicios de aplicación (web, API, worker, detector, agente). Cuenta con memoria y disco de sobra: no medí esos requisitos.
Para enviar la primera traza, el README propone npx -y traceroot-cli@latest setup (Node.js 20.12 o superior), que escribe una clave de API en el archivo de entorno y pide a un agente de código que añada el SDK. A mano: SDK de Python o TypeScript con TRACEROOT_API_KEY y TRACEROOT_HOST_URL; si lo autoalojas, la dirección apunta a tu instancia. El README enumera integraciones con LangChain, LlamaIndex, CrewAI, OpenAI Agents SDK, Vercel AI SDK y Mastra, y con los proveedores Anthropic, OpenAI, Gemini, Mistral y OpenRouter.
La licencia: léela antes de decir «código abierto»
El archivo LICENSE declara dos regímenes. Todo está bajo Apache 2.0 salvo los directorios llamados ee, cubiertos por una licencia Enterprise. El texto de ee/LICENSE dice que ese código solo puede usarse en producción aceptando las condiciones de servicio del editor, o con un contrato, y con una clave de licencia para el número de puestos correspondiente.
En el código, la clave se llama TRACEROOT_EE_LICENSE_KEY y el comentario de ee/license.py cita SSO, registros de auditoría y RBAC como funciones afectadas. Conclusión prudente: el núcleo es libre, algunas funciones de empresa no. Antes de desplegar, enumera las funciones que necesitas y pregunta al editor cuáles caen en ee: yo no lo cotejé todo.
Límites y puntos abiertos
- Madurez. El
pyproject.tomlindica la versión 0.1.0 mientras la interfaz muestra v1.2.2: la diferencia no está explicada. El README menciona un paso por Y Combinator (S25) mediante una insignia. - Despliegue. La documentación describe una vía Kubernetes con Helm y Terraform, pero la considera experimental y remite a una carpeta
deployque no vi en mi clon. Lo cuento tal cual. - Datos. Prompts y salidas pasan por la plataforma. Lee
SECURITY.mdy enmascara los secretos antes de enviarlos. - Detectores. Un modelo juez consume tokens: se factura, puede equivocarse y lee tus trazas.
- Dynatrace. No hay ningún vínculo oficial entre traceroot y Dynatrace.
Cómo integrarlo en tu monitorización
- Empieza con un solo agente no crítico y un muestreo bajo de detectores.
- Crea primero dos alertas sencillas: latencia p95 y coste en una ventana deslizante. Consulta el coste de un agente de IA en tokens.
- Mantén un identificador de conversación común con tu APM para pasar de la traza del agente a la de la infraestructura.
- Pon límites de acción al agente: barreras de seguridad de agentes de IA en producción.
- Compara con otros proyectos: Observal para agentes de código, AgentLens para la pista de auditoría y OpenInference hacia Dynatrace si tus trazas deben acabar en tu plataforma de observabilidad.
Preguntas frecuentes
¿traceroot es realmente de código abierto?
En gran parte: Apache 2.0 para todo lo que queda fuera de los directorios ee, que siguen una licencia Enterprise con clave. Comprueba qué funciones te interesan.
¿Se puede autoalojar sin cuenta en la nube?
El README describe un arranque local con Docker Compose y un modo autoalojado para la CLI (opciones --host y --auth-host). No lo he probado de principio a fin.
¿Sustituye a Dynatrace?
No. Se centra en el comportamiento de los agentes (llamadas, coste, detectores). La correlación con la infraestructura, los SLO y la causa raíz siguen siendo cosa de tu plataforma de observabilidad.
Conclusión
traceroot merece una prueba si tus agentes ya están en marcha y quieres ver y clasificar sus fallos. Lee la licencia antes de comprometer a un equipo y trata el despliegue en Kubernetes como experimental. Para los atributos de span que conviene emitir, consulta el marco GenAI de OpenTelemetry.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. traceroot pertenece a sus autores. Las capturas proceden del repositorio del proyecto (licencia Apache 2.0) y no las he probado yo.