
Un nodo Linux va lento, top marca un 80 % de CPU y nadie sabe qué proceso está estorbando a los demás. Esa es la pregunta de la que parte Linnix, y por eso la Linnix observabilidad Linux merece una mirada: el proyecto intenta averiguar quién provoca los bloqueos, no solo quién consume. Se apoya en eBPF, en los contadores de presión del kernel (PSI) y, de forma opcional, en un modelo de lenguaje que explica los incidentes. El repositorio es linnix-os/linnix.
En lugar de recorrer funcionalidades, el artículo gira en torno a cuatro decisiones de operación: qué señal creer, qué se acepta automatizar, qué licencia se firma y cómo vigilar al propio agente.
Una aclaración de método: span.observer no ha instalado ni ejecutado Linnix. Los datos salen del README, de la documentación y de los archivos del repositorio, leídos el 11 de noviembre de 2026. No pude releer el número de estrellas en la fuente, así que no lo cito. El último commit que vi es del 19 de septiembre de 2026 y cognitod/Cargo.toml indica la versión 0.3.0. Es un proyecto joven: tómalo como candidato para probar, no como referencia.
Linnix observabilidad Linux: del uso de CPU al tiempo perdido
Un contenedor al 100 % de CPU puede no estar perdiendo nada. Otro al 40 % puede pasarse la mitad del tiempo esperando turno. El README defiende justo eso: la presión (PSI) mide la espera real, mientras que el uso solo mide actividad. Pone un ejemplo: un pod con 40 % de CPU y 60 % de presión está peor que uno con 100 % de CPU y 5 % de presión.
El proyecto describe tres capas. El colector eBPF observa fork, exec, exit y los eventos del planificador. El demonio cognitod agrega esas señales junto con el árbol de procesos. Por encima hay una capa de análisis, opcional, que redacta la explicación. El esquema de abajo es el del repositorio, en docs/images.
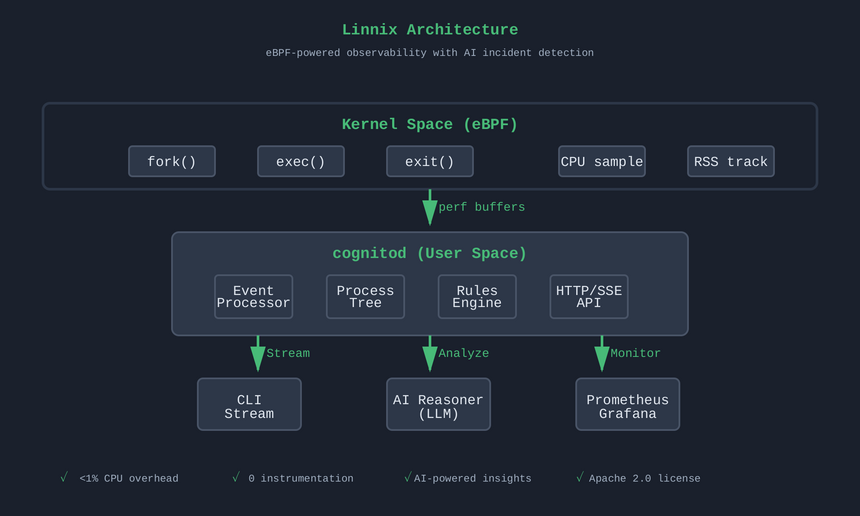
Ojo a un detalle: el esquema lleva al pie «Apache 2.0 license», mientras que el resto del repositorio habla de AGPL. Vuelvo sobre esa discrepancia en el apartado de la licencia.
Primera decisión: ¿qué señal creer cuando un pod se ralentiza?
El punto fuerte que anuncia el proyecto es la atribución: quién le quitó tiempo a quién. Según el README, Linnix detecta vecinos ruidosos, tormentas de fork, saturación PSI y fugas de memoria. Su tabla de detección fija umbrales: un «circuit breaker» cuando la presión supera el 40 % con más del 90 % de CPU, y una tormenta de fork a partir de 10 creaciones por segundo durante 2 segundos.
La atribución sale como métricas de Prometheus. A un SRE le interesan dos:
linnix_pod_psi_pressure_total: la presión sufrida, en microsegundos, por cada pod víctima;linnix_stall_induced_seconds_total: el tiempo de bloqueo que se imputa a un pod culpable, etiquetado por pareja culpable y víctima.
El README incluye además consultas PromQL listas para usar, como esta, que ordena los culpables de una víctima concreta:
sum by (offender_pod) (rate(linnix_stall_induced_seconds_total{victim_pod="payment-api"}[5m]))Una vez pasado el incidente, el comando linnix-cli investigate resume esos datos. El ejemplo de abajo sale del README; aquí no se ha ejecutado.
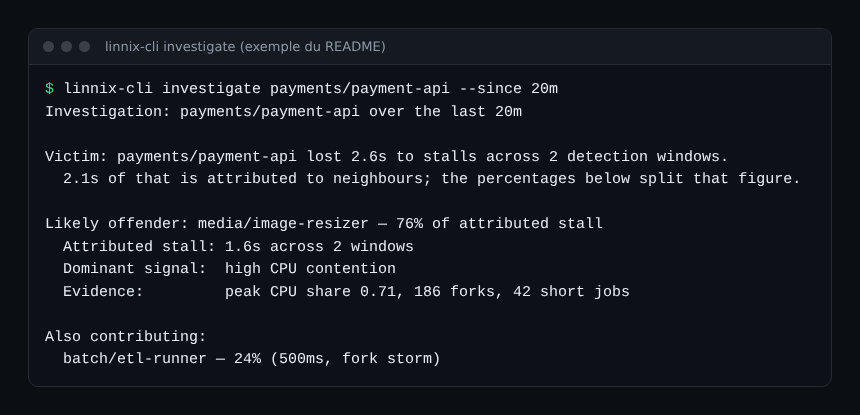
El proyecto subraya un matiz útil: es atribución, no causalidad demostrada. Si nada competía por los recursos, la herramienta lo dice en vez de señalar a un sospechoso. Para confirmar, cambia una sola cosa y comprueba si el bloqueo baja. Esa cautela encaja con la idea de filtrar señales; mira https://span.observer/es/barreras-de-seguridad-para-agentes-de-ia-produccion/ para la misma lógica aplicada a agentes.
Segunda decisión: ¿qué se le deja hacer a la IA?
Aquí está el asunto que da título al tema. En la configuración de ejemplo configs/linnix.toml, la sección [reasoner] viene activada y apunta a un servidor local compatible con OpenAI, con el modelo linnix-3b-distilled. Aun así, el README aclara que el modelo de análisis es opcional y está desactivado en el inicio rápido; la opción ./quickstart.sh --with-ai descarga un modelo de 2,1 GB.
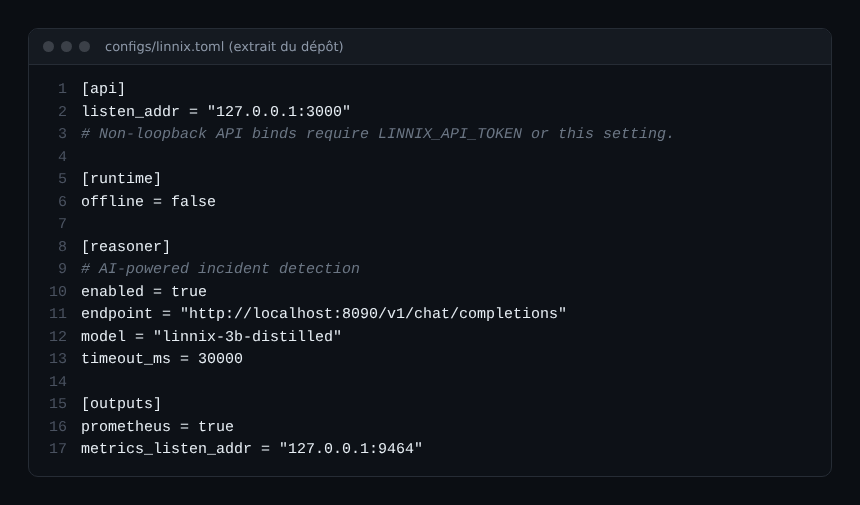
La documentación deja dos salvaguardas:
- el archivo
SAFETY.mdhabla de un modo «monitor-first»: el proyecto detecta y propone, pero no mata ni limita nada sin configuración explícita; - según la FAQ, puedes usar tu propio modelo mediante un endpoint compatible con OpenAI, o vaciar el endpoint y quedarte solo con las reglas y los eventos en bruto.
El CHANGELOG añade algo tranquilizador: el analizador debe citar hechos numerados, y una hipótesis que cite un hecho que nunca se aportó se descarta. Además, la confianza que declara el modelo se guarda como su propia estimación, sin calibrar. Mi lectura: empieza sin IA, comprueba que la atribución se sostiene y solo después suma el resumen en lenguaje natural. Las decisiones importantes se quedan en las reglas y en las personas.
El repositorio ofrece también un servidor MCP, linnix-cli mcp serve, para que un asistente consulte lo que ha observado el demonio. Sobre cómo aislar un servidor así, consulta https://span.observer/es/servidor-mcp-stdio-aislar-comandos-es/.
Tercera decisión: ¿se puede usar en una empresa?
El archivo LICENSE contiene el texto de la AGPL-3.0, y Cargo.toml declara AGPL-3.0-or-later para el agente. El README separa los componentes: el agente cognitod en AGPL-3.0 y los programas eBPF en «GPL-2.0 o MIT», porque el kernel exige una licencia compatible con GPL al cargarlos. Sin embargo, los Cargo.toml de esos programas dicen Apache-2.0, y el esquema también. Tres fuentes, tres respuestas: pide al proyecto que lo aclare antes de incorporar ese código.
¿Qué cambia la AGPL para ti? La FAQ de licencia del proyecto responde que instalar y ejecutar Linnix internamente, sin modificarlo, no plantea problema. La obligación de compartir el código recae en quien distribuye el software o en quien ofrece a terceros un servicio basado en una versión modificada. El proyecto también ofrece una licencia comercial para los equipos cuyo departamento legal rechaza la AGPL.
Esto no es asesoramiento jurídico. Que tu abogado lea el texto, sobre todo si modificas el código, lo integras en un producto o lo expones a clientes. Un consejo práctico: si parcheas cognitod para uso interno, guarda los parches en un repositorio cuyo contenido podrías publicar.
Puesta en marcha y comprobación
El README propone dos caminos. En Kubernetes, un DaemonSet:
kubectl create secret generic linnix-api-token \
  --namespace default \
  --from-literal=token="$(openssl rand -base64 32)"
kubectl apply -f k8s/
En local, con Docker:
git clone https://github.com/linnix-os/linnix.git && cd linnix
./quickstart.sh- Comprueba la versión del kernel: la FAQ fija el mínimo en Linux 5.12 sobre x86_64 y 5.18 sobre arm64.
- Verifica que existe
/sys/kernel/btf/vmlinux: sin BTF, la telemetría se degrada. - Consulta
/readyz: devuelve 503 si las sondas eBPF no están enganchadas. - Importa
k8s/grafana/linnix-noisy-neighbor.jsonen Grafana para tener la vista «quién bloquea a quién».
Ojo: el README avisa de que el DaemonSet funciona hoy en modo privilegiado «para simplificar». SAFETY.md, en cambio, menciona las capacidades CAP_BPF y CAP_PERFMON sin privileged: true. Los dos textos no coinciden: calcula qué admite tu política de seguridad. El archivo de configuración de ejemplo exige un token de API (variable LINNIX_API_TOKEN) si la API escucha fuera del loopback. No lo guardes nunca en un repositorio.
Vigilar al vigilante
Un agente que lo ve todo también necesita supervisión. La FAQ explica que, si eBPF no consigue engancharse, cognitod sigue sirviendo la presión que lee de /proc/pressure: conservas el síntoma, pero pierdes al culpable. Para no descubrirlo en pleno incidente, crea una alerta sobre linnix_kernel_instrumentation_active (1 si las sondas están enganchadas, 0 si no), expuesta en /metrics/prometheus.
En cuanto al coste, conviven dos cifras del proyecto. El README anuncia menos de un 1 % de CPU para el colector eBPF. El documento OVERHEAD.md mide el demonio en espacio de usuario, con BPF desactivado, entre un 3,63 % y un 4,10 % de un núcleo según el escenario. El enlace a performance-proof.md, que debería respaldar la cifra del kernel, apunta a un archivo que no está en el repositorio clonado. Por eso no tomo el «menos de 1 %» como un dato medido: pruébalo en tus nodos. Para comparar con otros enfoques eBPF, mira https://span.observer/es/ebpf-kubernetes-cilium-hubble-flujos-de-red/ y https://span.observer/es/ebpf-sin-sidecar-service-mesh/.
Límites que conviene conocer
- Proyecto reciente: versión 0.3.0 en el código, ninguna página de releases consultada y último commit visto en septiembre de 2026.
- Documentación a veces contradictoria (licencia, privilegios), como se ha visto.
- El DaemonSet es privilegiado y el agente lee la actividad de todos los procesos del nodo.
- El README dice que el análisis se queda en local salvo que configures Slack. No he auditado el código para confirmarlo.
- No hay cifras de rendimiento independientes: todas vienen del propio proyecto.
Buenas prácticas
- Prueba en un nodo fuera de producción, con un kernel reciente y BTF.
- Mantén el modo «monitor»: nada de acciones automáticas hasta pasar semanas de observación.
- Alerta sobre el estado de la instrumentación, no solo sobre los incidentes.
- Pide a tu abogado que revise la licencia antes del despliegue.
- Completa la atribución con tus trazas y tus logs: señala a un vecino, no a una causa demostrada.
Preguntas frecuentes
¿Es Linnix software libre?
El agente está bajo AGPL-3.0, una licencia libre con copyleft de red. Los programas eBPF se describen como GPL-2.0 o MIT, con menciones a Apache-2.0 en otros sitios: compruébalo antes de reutilizar ese código.
¿Hace falta un modelo de lenguaje para usarlo?
No, según el README y la FAQ. La atribución de bloqueos funciona sin modelo; la IA solo añade resúmenes en lenguaje natural.
¿Sustituye Linnix a Prometheus o a una herramienta de APM?
No. Exporta sus métricas a Prometheus y Grafana. Responde a «quién molesta a quién en este nodo», no a «qué petición es lenta».
Conclusión
Linnix plantea una buena pregunta: quién provoca el bloqueo, no quién consume. Pruébalo primero sin IA, mide su coste en tus nodos, aclara la licencia y entonces decide. La promesa es atractiva y el proyecto, joven. Para otro proyecto de la serie «Top repos», mira https://span.observer/es/gatus-pagina-de-estado-alertas-yaml/.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Linnix es un proyecto de terceros, no publicado por Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.