
Un jueves, la factura de Bedrock se duplica y nadie sabe qué equipo ha llamado a qué modelo. Los registros de AWS muestran un rol compartido, no una persona ni una aplicación. Ese escenario es la prueba más simple de un acceso seguro a Amazon Bedrock: poder responder, a posteriori, quién llamó a qué, con qué identidad y a qué coste.
En noviembre de 2025, AWS y Dynatrace publicaron un esquema de referencia para resolverlo: una pasarela situada delante de Bedrock. La entrada de Dynatrace explica el principio; el detalle técnico está en un ejemplo de código de AWS con licencia MIT-0. Dynatrace afirma que el esquema nace de sus propias cargas de trabajo de IA generativa (entrada del fabricante).
Aquí no repasamos el producto entero. Seguimos una decisión de operación: ¿qué debe comprobar tu equipo antes de dejar que diez equipos llamen a Bedrock por la misma puerta? Este texto es distinto de nuestro artículo sobre las vulnerabilidades de los servicios de IA, que trata de componentes de software y no de identidad.
Una aclaración de método: span.observer no ha desplegado este modelo. Los hechos proceden de la entrada del fabricante, de la entrada de arquitectura de AWS (leída solo en parte) y del archivo CloudFormation del repositorio, leído tal cual. El modelo de identidad y el seguimiento en Dynatrace quedan por validar en tu entorno.
Por qué un acceso seguro a Amazon Bedrock pasa por una puerta única
Sin intermediario, cada aplicación firma sus propias peticiones con credenciales de AWS. De ahí salen tres problemas que resume la entrada de Dynatrace: modelos invocables por cualquiera que tenga credenciales, pruebas de auditoría difíciles de reunir y desarrolladores que gestionan por su cuenta la firma de las peticiones.
La pasarela cambia el planteamiento. El cliente presenta un token de tu sistema de identidad; la pasarela lo valida, firma la petición en su nombre y la reenvía a Bedrock. El cliente conserva el SDK de AWS de siempre (Boto3 en el ejemplo). Según el ejemplo de AWS, basta con desactivar la firma en el cliente y añadir una cabecera aws-endpoint-prefix, más un token de tipo bearer opcional.
La entrada menciona también cuotas y limitación de tasa, seguimiento de uso por inquilino y compatibilidad inmediata cuando Bedrock añade una función. El repositorio, en cambio, no describe cómo se implementan: los planes de uso solo aparecen como líneas de mejora. Trátalos como objetivos, no como funciones entregadas.
El recorrido de una llamada, del cliente al modelo
El recorrido tiene cuatro etapas. Cada una es un punto de decisión y un lugar donde dejar rastro.
- Amazon API Gateway recibe la llamada. Aquí se aplican la autorización, la limitación y el control de versiones.
- Un autorizador Lambda decide si el token es válido. Dynatrace valida tokens JWT; puedes sustituirlo por tu propia lógica o por un pool de Amazon Cognito.
- Una Lambda de integración copia la petición, la firma con AWS Signature Version 4 y la envía al endpoint de Bedrock correspondiente.
- Amazon Bedrock ejecuta el modelo.
Hay una opción con Route 53 para dar a la pasarela un nombre de dominio propio. La Lambda de integración no conoce las API de Bedrock una por una: reenvía. Eso evita reescribir la pasarela con cada novedad, pero también la deja ciega al contenido.
Lo que el modelo de AWS no resuelve por ti
El archivo bedrock-llm-gateway.yaml es un punto de partida, no una solución terminada. Tres detalles del archivo (leído el 11 de noviembre de 2026) exigen una decisión antes de producción.
Primero, un solo parámetro abre o cierra la puerta.
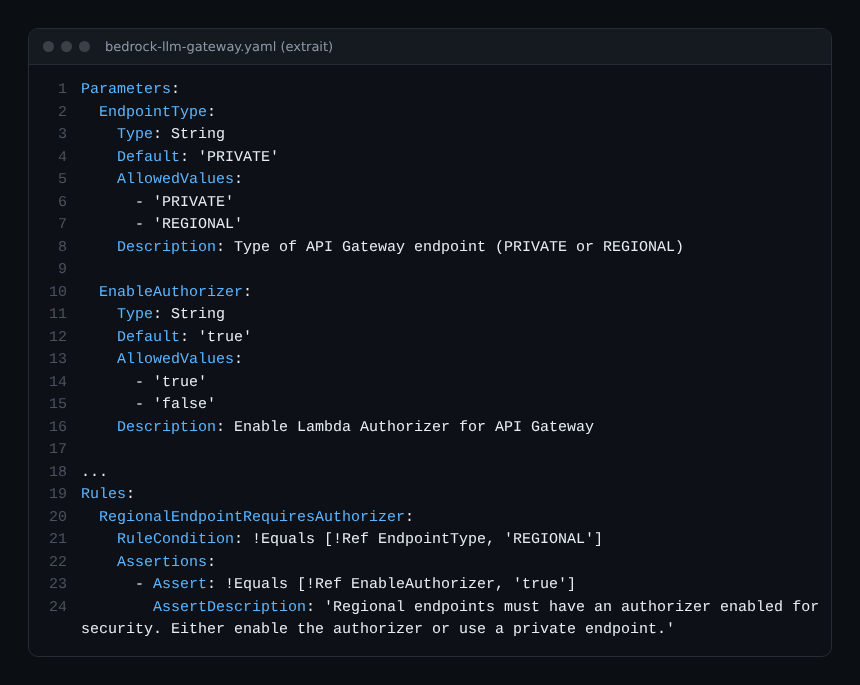
El valor por defecto es un endpoint PRIVATE (accesible desde una VPC) con autorizador activado. Una regla rechaza un despliegue REGIONAL sin autorizador. Sin embargo, EnableAuthorizer: false sigue siendo posible en modo privado: el repositorio lo reserva para pruebas, pero nada impide olvidarlo así.
Segundo, la identidad no viene incluida. El autorizador que se entrega es una plantilla que lo rechaza todo.
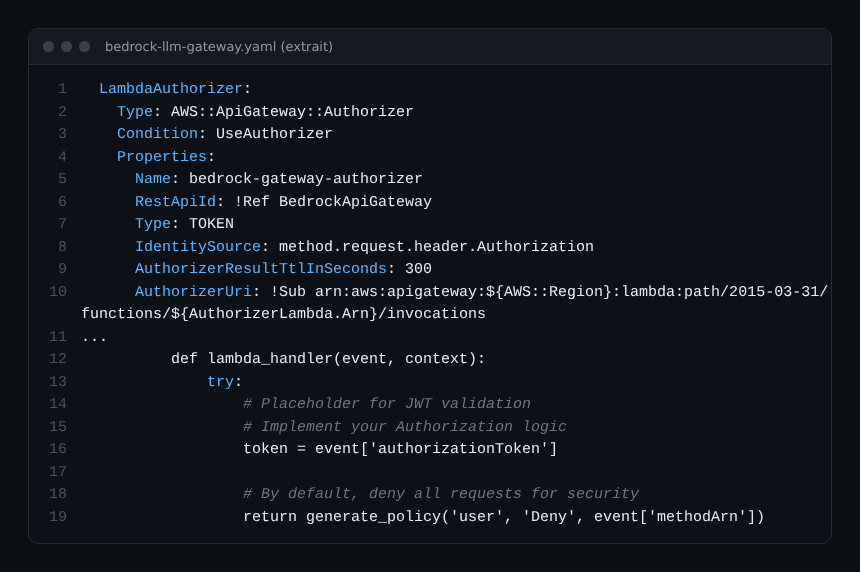
Dos líneas importan para la trazabilidad. El resultado del autorizador se guarda en caché 300 segundos, así que un token revocado puede seguir pasando cinco minutos. Y la plantilla fija el principal como 'user': si solo cambias la comprobación del token y lo dejas, todos tus llamantes parecerán uno solo. Devuelve la identidad real (equipo, aplicación o usuario) en principalId.
Tercero, los permisos de la Lambda de integración son amplios.
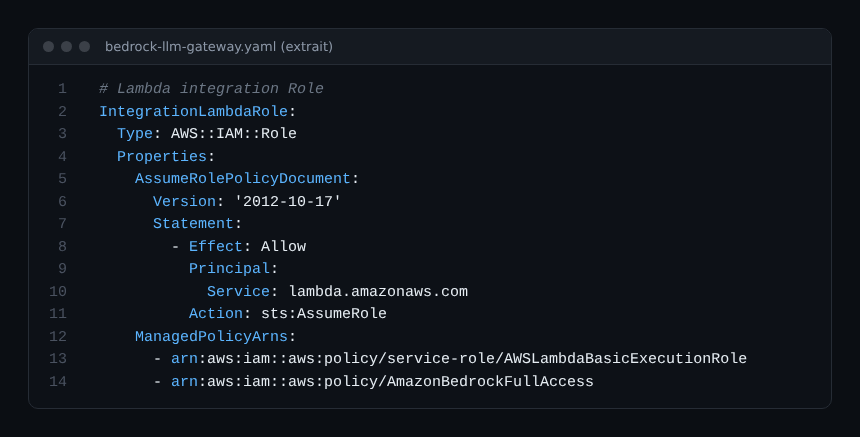
El rol recibe la política gestionada AmazonBedrockFullAccess, aunque el repositorio recomienda el mínimo privilegio. Como todas las llamadas pasan por ese rol, Bedrock ve el rol y no al llamante: limita los modelos permitidos y no confíes solo en los registros de Bedrock para distinguir a tus equipos.
Un último punto: el archivo que leímos no configura registros de acceso ni trazas en la etapa de la API. El seguimiento está por construir.
Conectar la pasarela con la observabilidad
La entrada de Dynatrace sostiene que observar las cargas de Bedrock da una visión continua de rendimiento, fiabilidad y coste, y ayuda a comprobar que los controles siguen funcionando. No explica cómo conectarlo y nosotros no lo hemos probado. Lo que sigue es un método propuesto por el autor, no sacado de la entrada.
- Activa los registros de acceso de la etapa
v1y guarda el principal del autorizador, el identificador de petición y el código de respuesta. - Envía esos registros a Dynatrace con la integración de AWS que prefieras (consulta las métricas y logs de CloudWatch en Dynatrace).
- Crea una alerta sobre dos señales simples: la tasa de rechazos del autorizador y el volumen de llamadas por principal.
- Relaciona los tokens con el coste por aplicación, como en el coste de un agente de IA con OpenTelemetry; el papel de una pasarela de LLM genérica se compara en nuestro artículo sobre LiteLLM y Helicone.
Desde el punto de vista SRE, una pasarela añade un eslabón: define un SLO de disponibilidad y latencia propio, separado del de Bedrock; si no, una caída del autorizador parecerá una caída del modelo. El límite de 300 segundos de la Lambda de integración, leído en el archivo, indica que las respuestas largas caben; la entrada de AWS menciona además el streaming, que no hemos verificado de extremo a extremo.
Buenas prácticas
- Sustituye el autorizador antes que cualquier otro ajuste y prueba un token caducado y un token de otro equipo.
- Mantén
EndpointType: PRIVATEmientras ningún cliente externo a la VPC lo necesite. - Cambia
AmazonBedrockFullAccesspor una política que liste los modelos y regiones realmente usados. - Nunca pongas un token ni una clave en un registro de acceso: registra un identificador, no el secreto.
- Reduce la duración de la caché del autorizador si la revocación rápida es importante para ti.
- Si quieres cifrar con una clave gestionada por ti, consulta el cifrado BYOK entre AWS y Dynatrace.
Preguntas frecuentes
¿Hace falta una pasarela para usar Bedrock en una empresa?
No, pero resulta útil cuando varios equipos comparten la misma cuenta y hay que distinguir a los llamantes, limitar el uso y demostrar quién hizo qué.
¿Está el modelo de AWS listo para producción?
No tal cual. El propio repositorio lo admite: el autorizador rechaza todo por defecto y hay que aplicar el mínimo privilegio. Es un ejemplo, con poca actividad en el repositorio cuando lo leímos.
¿Sirve este esquema para Dynatrace Managed o SaaS?
La pasarela es un componente de AWS, independiente de la edición de Dynatrace. La entrada habla de observabilidad con Dynatrace sin distinguir Managed y SaaS; comprueba en la documentación de tu edición cómo ingerir los registros de AWS.
Conclusión
Un acceso seguro a Amazon Bedrock se demuestra con registros: pon primero una identidad real en el autorizador, reduce los permisos del rol y registra después la etapa. El repositorio sample-ai-gateway-for-amazon-bedrock aporta el esqueleto; lo demás es una decisión de operación tuya.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC; Amazon Bedrock es un servicio de Amazon Web Services. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.