
Son las 3 de la madrugada, se abre un problema en un host y quien está de guardia no sabe de quién es. Busca en un wiki, escribe en tres canales y pierde veinte minutos. El ownership Dynatrace existe para eliminar esa búsqueda: cada entidad supervisada lleva una etiqueta que apunta a un equipo, y el equipo lleva sus datos de contacto.
Parto de una decisión operativa: ¿dónde debe vivir la verdad sobre «quién es dueño de qué»? Comparo tres opciones y después muestro cómo poner las etiquetas, alimentar los equipos y enrutar una alerta con un workflow. Vale para Dynatrace SaaS; existe también documentación de Managed, con contenido parecido, pero no la he puesto a prueba (más abajo explico por qué).
Una aclaración de método: span.observer no ha montado este dispositivo en un tenant para escribir el artículo. Los hechos proceden de la documentación oficial y de una entrada del fabricante; los ejemplos son plantillas que debes adaptar, no resultados medidos.
Ownership Dynatrace: dos capas que no conviene mezclar
La documentación describe el ownership como pares clave-valor colocados en los nodos de Smartscape. En la práctica trabajan juntos dos objetos distintos.
- La etiqueta en la entidad: una clave reconocida (por defecto
ownerodt.owner) y un valor, que es el identificador del equipo. - La ficha del equipo: un nombre, un identificador, responsabilidades, enlaces y canales de contacto (Slack, Microsoft Teams, Jira, correo electrónico).
El vínculo es el identificador. Si la etiqueta dice team-payments y la ficha tiene ese identificador, Dynatrace sabe a quién avisar. Sin ficha tienes un nombre, pero ningún modo de localizar a nadie.
Decide primero la fuente de verdad
Antes de etiquetar nada, elige qué fuente manda. Se repiten tres opciones.
- Alta manual en la interfaz. Rápida con diez equipos, inviable con cien: las responsabilidades cambian con cada despliegue.
- Un directorio existente (Microsoft Entra ID o ServiceNow) sincronizado con regularidad. Es lo más duradero si tus equipos ya están al día allí.
- Configuración como código (Settings API, Monaco o Terraform). Da historial en Git, pero exige un equipo dispuesto a revisar archivos JSON.
Mi criterio: quédate con un único maestro y deja que Dynatrace reciba una copia. Dos fuentes que divergen generan justo la duda que querías evitar. Para la parte como código, el artículo sobre Terraform da el marco general.
Elige las claves de etiqueta
La documentación indica dos claves por defecto, owner y dt.owner, y hasta tres claves personalizadas, que se configuran en Settings > Environment segmentation > Ownership > Keys. Un detalle sorprende: las claves se comparan como prefijos, no como igualdades exactas.
Consecuencia práctica: si declaras team., cuentan team.frontend, team.backend y team.support. Es cómodo para reutilizar una convención existente, pero un prefijo demasiado amplio recoge etiquetas que nada tienen que ver. Usa un prefijo que no se parezca a ninguna otra etiqueta de tu parque.
El valor es un identificador, seguido opcionalmente de un identificador complementario. El identificador es obligatorio, único y no se puede modificar después; el complementario sí se puede cambiar. Elige por tanto identificadores estables (team-payments) y no nombres que cambiarán en la próxima reorganización.
Coloca las etiquetas en las entidades
La documentación recomienda tres vías: las etiquetas y anotaciones de Kubernetes, las propiedades de host definidas con oneagentctl y las variables de entorno de los grupos de procesos. En un clúster, la anotación en el manifiesto es lo más limpio, porque viaja con el despliegue. En un host clásico basta el comando.
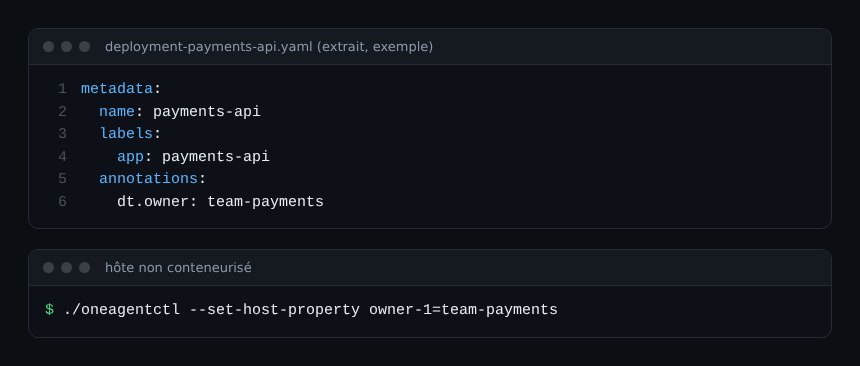
Aquí no he comprobado si la anotación debe habilitarse en la configuración de Kubernetes de Dynatrace antes de ser leída: prueba con un solo despliegue antes de generalizar. Tampoco detalla la documentación cómo se propaga a lo largo de la topología, así que no lo des por hecho.
Alimenta las fichas de equipo
La acción Import teams de un workflow lee tres fuentes: grupos de Entra ID, grupos de ServiceNow o un JSON con el esquema de Ownership. Pide además dos preferencias: omitir o sobrescribir los equipos existentes, y fallar en bloque o continuar registrando los errores. En la primera sincronización, «continuar registrando» evita que una línea inválida lo bloquee todo.
La salida indica un estado (SUCCESS, PARTIAL o FAILED), los identificadores importados, los duplicados y los fallos. Vigila los duplicados: un identificador ya ocupado no se redefine.
Esta es una ficha en el formato JSON del esquema, con valores de ejemplo. Las cinco responsabilidades son obligatorias, igual que las listas de contactos y de enlaces.
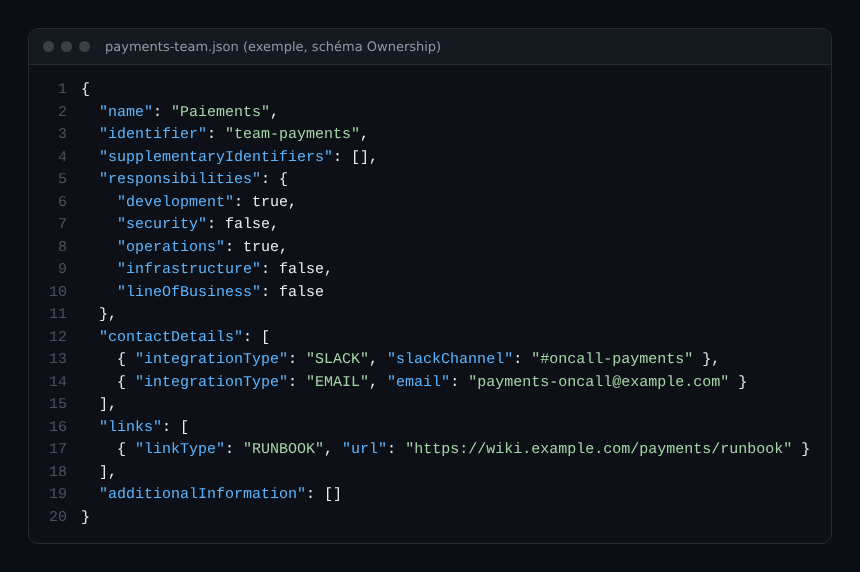
Para crear equipos a mano o por API se necesita el permiso para gestionar los ajustes de supervisión (interfaz), o settings.write o una política IAM sobre el esquema builtin:ownership.teams (API). La página sobre creación de equipos menciona además builtin:ownership.config sin conciliar ambos: comprueba el identificador exacto en tu entorno.
Enruta una alerta con la acción Get owners
El enrutamiento en sí pasa por un workflow. La acción Get owners recibe identificadores de entidades (por ejemplo {{ event()["dt.entity.host"] }} en un evento de problema), un filtro de equipo y un filtro de responsabilidad. Devuelve owners y, por equipo, los datos de Jira, Teams, Slack y correo.
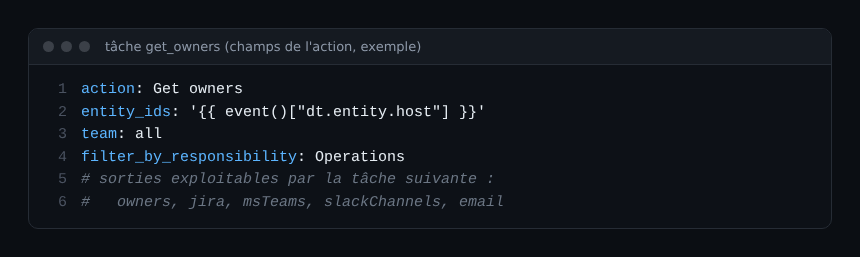
A la tarea siguiente solo le queda leer esas salidas para enviar el mensaje o crear el ticket. Filtrar por la responsabilidad Operations evita despertar al equipo de seguridad por un disco saturado. Para crear tickets, mira el workflow con Jira y ServiceNow.
La acción rinde más cuando el ruido está controlado: enruta problemas, no cientos de alertas en bruto. El artículo sobre cómo reducir el ruido de las alertas de Davis prepara ese terreno.
Mide la cobertura, no solo la instalación
Un sistema de ownership se degrada en silencio: se renombra un equipo, un servicio migra y la etiqueta se queda. La entrada del fabricante propone visualizar la cobertura y las zonas sin propietario en un notebook o un dashboard, con un dashboard de ejemplo para adaptar. Añade que el acceso por DQL a los datos de ownership estaba en desarrollo: consulta su estado en la documentación antes de construir una consulta sobre él.
Un control sencillo vale más que un gran proyecto: cada mes, lista las entidades críticas sin etiqueta y asígnalas. Es reducción de toil en el sentido SRE: pagas una vez para no volver a buscar a las 3 de la madrugada.
¿Y el contexto de seguridad?
No confundas ownership con control de acceso. El ownership dice a quién avisar; el acceso a los datos depende de los permisos y, en Grail, de otros mecanismos descritos en el artículo sobre Grail y Classic. Aquí no he releído la página sobre el security context: trátalo como un tema aparte, que conviene leer antes de mezclar ambos. El etiquetado de las zonas de gestión sigue cubierto en el artículo sobre Management zones.
Buenas prácticas
- Un único maestro para los equipos, sincronizado en fechas fijas.
- Identificadores estables, nunca un nombre de equipo que pueda cambiar.
- Un prefijo de clave distinto del resto de tus etiquetas.
- Primera prueba en un solo despliegue y auditoría mensual de cobertura.
Preguntas frecuentes
¿Funciona el ownership de Dynatrace en Managed?
Una página de documentación de Managed describe el ownership (actualizada el 7 de noviembre de 2023, sin número de versión). La página de SaaS no indica la plataforma. No las he comparado función por función: comprueba cada acción en tu versión antes de darla por disponible.
¿Se puede cambiar el identificador de un equipo?
No, según la página sobre atribución: el identificador es único e inmutable, y solo se modifica el identificador complementario. Prevé identificadores neutros.
¿Debo usar dt.owner o mi propia clave?
Ambas valen. Si ya tienes una convención (por ejemplo team.), añádela como clave personalizada en lugar de reetiquetar todo el parque, vigilando el efecto del prefijo.
Conclusión
Empieza por decidir la fuente de verdad, coloca dt.owner en un despliegue, importa un equipo y prueba Get owners con un problema real. La entrada del fabricante, The right person at the right time, y la documentación de Ownership dan el detalle oficial.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Comprueba siempre los valores (puertos, versiones, tamaños) y las opciones en la documentación oficial correspondiente a tu versión.