
تبطؤ عقدة Linux، ويعرض الأمر top استهلاك معالج بنسبة 80%، ولا أحد يعرف أي عملية تعيق بقية العمليات. من هذا السؤال ينطلق Linnix، ولهذا تستحق مراقبة Linux باستخدام Linnix نظرة متأنية: يحاول المشروع معرفة من يتسبب في التعطيل، لا من يستهلك أكثر فقط. يعتمد على eBPF وعلى عدّادات الضغط في النواة (PSI)، ويستعين اختياريًا بنموذج لغوي يشرح الحوادث. المستودع هو linnix-os/linnix.
لن أستعرض الميزات واحدة واحدة، بل أدور حول أربعة قرارات تشغيلية: أي إشارة نصدّق، وما الذي نقبل أتمتته، وأي ترخيص نوقّع عليه، وكيف نراقب الوكيل نفسه.
توضيح منهجي: لم تثبّت span.observer مشروع Linnix ولم تشغّله. المعلومات مأخوذة من ملف README والوثائق وملفات المستودع، وقد قُرئت في 11 نوفمبر 2026. لم أستطع إعادة قراءة عدد النجوم من مصدره فلا أذكره. آخر commit اطلعت عليه يعود إلى 19 سبتمبر 2026، ويشير الملف cognitod/Cargo.toml إلى الإصدار 0.3.0. مشروع فتيّ: عامله كمرشح للتجربة لا كمرجع.
مراقبة Linux باستخدام Linnix: من استهلاك المعالج إلى الوقت الضائع
قد تستهلك حاوية 100% من المعالج دون أن تخسر شيئًا، وقد تقضي أخرى بنسبة 40% نصف وقتها في الانتظار. هذه هي فكرة README: الضغط (PSI) يقيس الانتظار الفعلي، بينما يقيس الاستهلاك النشاط وحده. ويضرب مثالًا: pod بمعالج 40% وضغط 60% حاله أسوأ من pod بمعالج 100% وضغط 5%.
يصف المشروع ثلاث طبقات. يراقب المجمّع المبني على eBPF الاستدعاءات fork وexec وexit وأحداث المجدول. ويجمع الخادم الخلفي cognitod هذه الإشارات مع شجرة العمليات. وفوقهما طبقة تحليل اختيارية تكتب التفسير. المخطط أدناه هو مخطط المستودع، وموجود في docs/images.
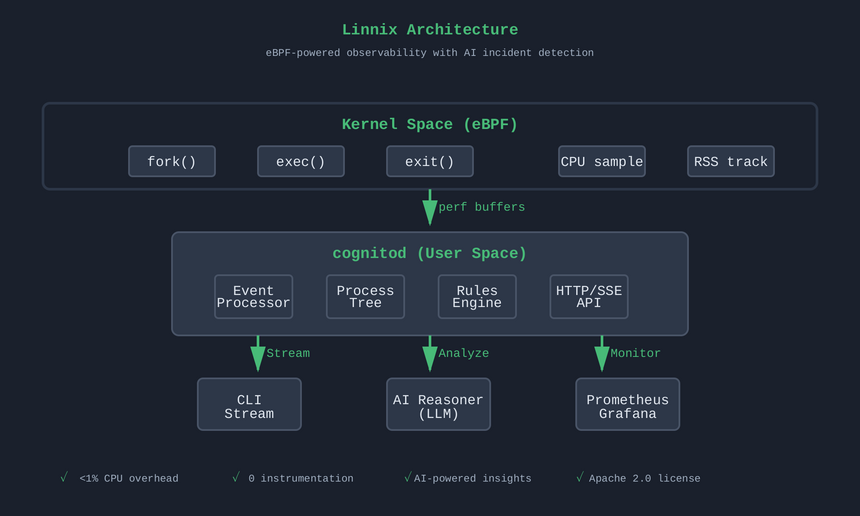
تفصيل يستحق الانتباه: يظهر في أسفل المخطط «Apache 2.0 license» بينما يتحدث بقية المستودع عن AGPL. أعود إلى هذا التناقض في فقرة الترخيص.
القرار الأول: أي إشارة نصدّق حين يبطؤ pod؟
نقطة القوة التي يعلنها المشروع هي الإسناد: من سلب الوقت من من. بحسب README يكشف Linnix الجيران المزعجين (noisy neighbors) وعواصف fork وتشبّع PSI وتسرّب الذاكرة. ويحدد جدول الكشف عتبات: قاطع دائرة (circuit breaker) حين يتجاوز الضغط 40% مع معالج فوق 90%، وعاصفة fork عند أكثر من 10 عمليات إنشاء في الثانية طوال ثانيتين.
يخرج الإسناد على هيئة مقاييس Prometheus. مقياسان يهمّان مهندس SRE:
linnix_pod_psi_pressure_total: الضغط الذي يقع على كل pod ضحية، بالميكروثانية؛linnix_stall_induced_seconds_total: زمن التعطيل المنسوب إلى pod متسبب، موسوم بزوج المتسبب والضحية.
ويقدّم README استعلامات PromQL جاهزة، منها هذا الاستعلام الذي يرتب المتسببين في تعطيل ضحية بعينها:
sum by (offender_pod) (rate(linnix_stall_induced_seconds_total{victim_pod="payment-api"}[5m]))وبعد وقوع الحادث يلخّص الأمر linnix-cli investigate هذه البيانات. المثال أدناه من README ولم يُنفَّذ هنا.
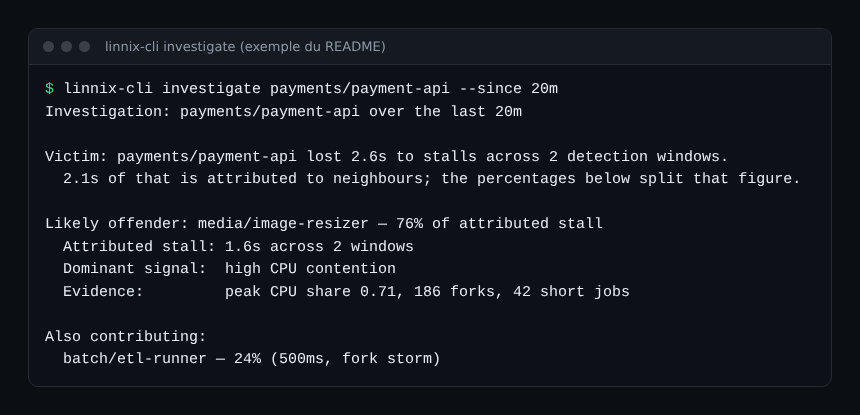
ويؤكد المشروع فارقًا مفيدًا: هذا إسناد وليس سببية مثبتة. فإن لم يتنافس أحد على الموارد قالت الأداة ذلك بدل أن تتهم أحدًا. وللتثبت غيّر عاملًا واحدًا وانظر هل ينخفض التعطيل. هذا الحذر يتسق مع فرز الإشارات؛ وللمنطق نفسه مطبقًا على الوكلاء راجع https://span.observer/ar/ai-agent-guardrails-production-ar/.
القرار الثاني: ما الذي نترك للذكاء الاصطناعي؟
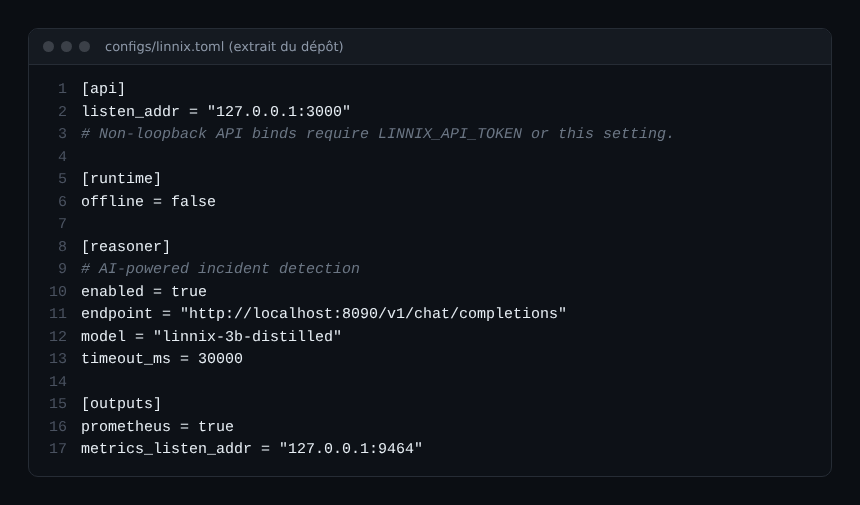
هنا تأتي النقطة التي يدور عليها عنوان الموضوع. في ملف الإعداد النموذجي configs/linnix.toml يكون القسم [reasoner] مفعّلًا ويشير إلى خادم محلي متوافق مع OpenAI، بالنموذج linnix-3b-distilled. ومع ذلك يوضح README أن نموذج التحليل اختياري ومعطّل في البدء السريع؛ أما الخيار ./quickstart.sh --with-ai فينزّل نموذجًا بحجم 2.1 غيغابايت.
تبرز في الوثائق ضمانتان:
- يعلن ملف
SAFETY.mdوضع «monitor-first»: يكتشف المشروع ويقترح، ولا يقتل عملية ولا يقيّدها دون إعداد صريح؛ - وفق الأسئلة الشائعة يمكنك استخدام نموذجك الخاص عبر نقطة وصول متوافقة مع OpenAI، أو إفراغ نقطة الوصول والاكتفاء بالقواعد والأحداث الخام.
ويضيف CHANGELOG تفصيلًا مطمئنًا: يجب على المحلل أن يستشهد بحقائق مرقّمة، وتُستبعد أي فرضية تستند إلى حقيقة لم تُقدَّم قط. كما يُخزَّن مستوى الثقة الذي يعلنه النموذج بوصفه تقديره الخاص غير المعايَر. قراءتي: ابدأ دون ذكاء اصطناعي، وتأكد أن الإسناد صامد، ثم أضف الملخص بلغة طبيعية. وتبقى القرارات المهمة للقواعد وللبشر.
ويوفر المستودع كذلك خادم MCP عبر linnix-cli mcp serve ليستعلم مساعد عمّا رصده الخادم الخلفي. ولعزل خادم من هذا النوع راجع https://span.observer/ar/mcp-stdio-server-isolation-ar/.
القرار الثالث: هل يصلح للاستخدام في المؤسسات؟
ملف LICENSE نص رخصة AGPL-3.0، ويعلن Cargo.toml الرخصة AGPL-3.0-or-later للوكيل. ويفصل README بين المكوّنات: الوكيل cognitod برخصة AGPL-3.0، وبرامج eBPF برخصة «GPL-2.0 أو MIT» لأن النواة تشترط رخصة متوافقة مع GPL عند التحميل. غير أن ملفات Cargo.toml الخاصة بهذه البرامج تذكر Apache-2.0، وكذلك المخطط. ثلاثة مصادر وثلاث إجابات: اطلب من المشروع الحسم قبل تضمين هذه الشيفرة.
ماذا تغيّر AGPL بالنسبة إليك؟ تجيب الأسئلة الشائعة عن الترخيص بأن تثبيت Linnix وتشغيله داخليًا دون تعديل لا يطرح مشكلة. أما واجب مشاركة المصدر فيخص من يوزّع البرنامج، أو من يقدّم لأطراف ثالثة خدمة مبنية على نسخة معدّلة. ويعرض المشروع أيضًا رخصة تجارية للفرق التي ترفض إدارتها القانونية AGPL.
هذا ليس رأيًا قانونيًا. ينبغي أن يقرأ مستشارك القانوني النص، خصوصًا إن عدّلت الشيفرة أو دمجتها في منتج أو عرضتها على عملاء. نصيحة عملية: إن عدّلت cognitod للاستخدام الداخلي فاحفظ التعديلات في مستودع يمكنك نشر محتواه.
التشغيل والتحقق
يقترح README مسارين. على Kubernetes عبر DaemonSet:
kubectl create secret generic linnix-api-token \
  --namespace default \
  --from-literal=token="$(openssl rand -base64 32)"
kubectl apply -f k8s/
وعلى جهازك المحلي بواسطة Docker:
git clone https://github.com/linnix-os/linnix.git && cd linnix
./quickstart.sh- تحقق من إصدار النواة: تحدد الأسئلة الشائعة الحد الأدنى بـ Linux 5.12 على x86_64 و5.18 على arm64.
- تأكد من وجود
/sys/kernel/btf/vmlinux: بدون BTF تتراجع جودة القياس. - استعلم عن
/readyz: يعيد 503 إذا لم تكن مجسّات eBPF متصلة. - استورد
k8s/grafana/linnix-noisy-neighbor.jsonإلى Grafana للحصول على عرض «من يعطّل من».
انتبه: ينبّه README إلى أن DaemonSet يعمل اليوم في وضع الامتيازات الكاملة «للتبسيط». أما SAFETY.md فيذكر الصلاحيتين CAP_BPF وCAP_PERFMON دون privileged: true. النصان لا يتطابقان، فقدّر ما تقبله سياستك الأمنية. ويشترط ملف الإعداد النموذجي رمز API (المتغير LINNIX_API_TOKEN) إذا كانت الواجهة تستمع خارج الحلقة المحلية. لا تحفظه أبدًا في مستودع.
مراقبة المراقِب
الوكيل الذي يرى كل شيء يحتاج بدوره إلى مراقبة. تشرح الأسئلة الشائعة أنه إذا تعذّر اتصال eBPF يواصل cognitod تقديم الضغط المقروء من /proc/pressure: يبقى لديك العَرَض لكنك تفقد المتسبب. ولكي لا تكتشف ذلك أثناء حادث، أنشئ تنبيهًا على المقياس linnix_kernel_instrumentation_active (القيمة 1 إذا كانت المجسّات متصلة و0 إن لم تكن)، وهو متاح على /metrics/prometheus.
أما الكلفة فيتجاور رقمان من المشروع. يعلن README أقل من 1% من المعالج للمجمّع المبني على eBPF. ويقيس المستند OVERHEAD.md الخادم الخلفي في فضاء المستخدم، مع تعطيل BPF، بين 3.63% و4.10% من نواة واحدة بحسب السيناريو. والرابط إلى performance-proof.md، الذي يُفترض أن يدعم رقم النواة، يشير إلى ملف غير موجود في المستودع المستنسخ. لذلك لا أعدّ «أقل من 1%» رقمًا مقيسًا: جرّبه على عقدك. وللمقارنة مع مقاربات eBPF أخرى راجع https://span.observer/ar/ebpf-kubernetes-cilium-hubble-network-flows-ar/ وhttps://span.observer/ar/ebpf-without-sidecar-service-mesh-ar/.
حدود ينبغي معرفتها
- مشروع حديث: الإصدار 0.3.0 في الشيفرة، ولم أطّلع على صفحة إصدارات، وآخر commit اطلعت عليه في سبتمبر 2026.
- وثائق متناقضة أحيانًا (الترخيص والامتيازات) كما رأينا.
- الـ DaemonSet يعمل بامتيازات كاملة، ويقرأ الوكيل نشاط جميع العمليات على العقدة.
- يذكر README أن التحليل يبقى محليًا ما لم تُعدّ Slack. لم أدقق الشيفرة لأتأكد.
- لا توجد أرقام أداء مستقلة: كلها صادرة عن المشروع.
ممارسات مستحسنة
- جرّب على عقدة خارج الإنتاج بنواة حديثة تدعم BTF.
- أبقِ وضع «monitor»: لا إجراءات تلقائية قبل أسابيع من المراقبة.
- أنشئ تنبيهات على حالة القياس نفسها، لا على الحوادث فقط.
- اطلب من مستشارك القانوني مراجعة الترخيص قبل النشر.
- أكمل الإسناد بتتبعاتك وسجلاتك: فهو يشير إلى جار مزعج لا إلى سبب مثبت.
الأسئلة الشائعة
هل Linnix مفتوح المصدر؟
الوكيل برخصة AGPL-3.0، وهي رخصة حرة بنسخ يمتد إلى الشبكة (network copyleft). أما برامج eBPF فموصوفة بأنها GPL-2.0 أو MIT مع إشارات إلى Apache-2.0 في مواضع أخرى، فتحقق قبل إعادة استخدام هذه الشيفرة.
هل أحتاج إلى نموذج لغوي لاستخدامه؟
لا، بحسب README والأسئلة الشائعة. يعمل إسناد التعطيل دون نموذج، ولا يضيف الذكاء الاصطناعي سوى ملخصات بلغة طبيعية.
هل يحلّ Linnix محل Prometheus أو أداة APM؟
لا. هو يصدّر مقاييسه إلى Prometheus وGrafana، ويجيب عن «من يزعج من على هذه العقدة» لا عن «أي طلب بطيء».
الخلاصة
يطرح Linnix سؤالًا وجيهًا: من يتسبب في التعطيل لا من يستهلك. جرّبه أولًا دون ذكاء اصطناعي، وقِس كلفته على عقدك، وأوضح مسألة الترخيص، ثم قرّر. الوعد مغرٍ والمشروع فتيّ. ولمشروع آخر من سلسلة «Top repos» راجع https://span.observer/ar/gatus-status-page-yaml-alerts-ar/.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Linnix مشروع طرف ثالث لا تصدره Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك.