Un agente de IA borró un archivo, llamó a una herramienta y gastó tokens. Seis meses después, ¿quién puede demostrar que el registro de aquella noche no se ha tocado? Con AgentLens auditoría agentes IA tiene una respuesta concreta: una pista de auditoría encadenada por hash. Este repositorio de GitHub (agentkitai/agentlens) es pequeño y reciente. Lo he leído y clonado sin desplegarlo, así que separo lo que muestra el código, lo que afirma el README y lo que no he comprobado.
Merece la pena por una razón precisa. La mayoría de las herramientas de observabilidad de agentes miden. Esta quiere, ante todo, que el historial sea imposible de alterar sin que se note, y después conectarlo con las trazas de OpenTelemetry y con el protocolo MCP. Seguiremos ese hilo: el registro, las tres vías de entrada, lo que se ve en pantalla, una prueba en diez minutos y, al final, los límites.
Datos a 9 de noviembre de 2026. El repositorio usa licencia MIT (leí el archivo LICENSE; autor: Amit Paz). Los últimos 50 commits que descargué van del 2 de julio al 1 de agosto de 2026. No cito estrellas ni descargas porque no pude leerlas en la página del repositorio.
AgentLens auditoría agentes IA: un registro que se verifica solo
El README presenta AgentLens como una «caja negra» («flight recorder») para agentes. Cada llamada a un modelo, cada llamada a una herramienta, cada aprobación y cada error se guarda como un evento en un registro de solo añadir. La idea central cabe en una frase: cada evento incluye la huella SHA-256 del anterior.
El código de packages/core/src/hash.ts lo confirma. La huella cubre la versión del formato, el identificador, la marca de tiempo, la sesión, el agente, el tipo, la gravedad, la carga útil, los metadatos y la huella previa. El primer evento de una sesión parte de null. Para verificar, se recalcula cada huella y se compara el enlace con el evento anterior.
En la práctica: si alguien edita una fila de la base de datos, borra otra o intercambia dos, la verificación falla justo en ese punto. Ojo, esto no es una firma: quien controle toda la base podría recalcular la cadena entera. El proyecto menciona una exportación firmada para auditores (GET /api/audit/verify/export), pero no la he probado.
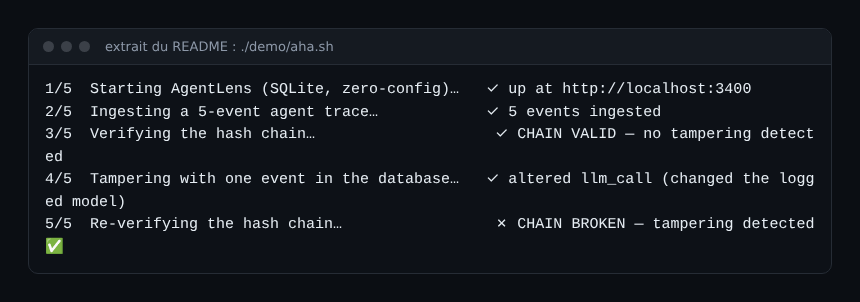
La captura reproduce la salida que el README indica para ./demo/aha.sh. El script ingiere cinco eventos, verifica la cadena, modifica un registro directamente en la base y vuelve a verificar. No lo he ejecutado: es la salida que anuncia el proyecto.
Tres formas de alimentar la pista de auditoría
OpenTelemetry, sin SDK
Si tu agente ya emite spans con las convenciones GenAI de OpenTelemetry, basta con apuntar el exportador OTLP al servidor, que escucha en el puerto 3400:
export OTEL_EXPORTER_OTLP_ENDPOINT=http://localhost:3400
export OTEL_EXPORTER_OTLP_TRACES_ENDPOINT=http://localhost:3400/v1/traces
Según el README, los spans chat pasan a ser pares de petición y respuesta, execute_tool se convierte en una llamada a herramienta e invoke_agent en un evento de agente. Cada traza equivale a una sesión. El coste, que los spans rara vez incluyen, se reconstruye con una tabla de precios por modelo: es una estimación del proyecto, así que contrástala con tu factura. En producción, la variable OTLP_AUTH_TOKEN exige un token en esas rutas.
El servidor MCP, del lado del agente
El paquete @agentkitai/agentlens-mcp se declara en la configuración MCP del agente, por ejemplo la de Claude Desktop o Cursor. La guía docs/guide/mcp-integration.md describe un transporte stdio y herramientas como agentlens_session_start, agentlens_log_event y agentlens_log_llm_call. El README habla de 22 herramientas y la guía cita más de 20; la diferencia no se explica.
Aquí hay un matiz de fiabilidad. Es el propio agente quien decide llamar a la herramienta de registro. Si se olvida, o una inyección lo desvía, el registro queda incompleto. Para una auditoría sólida, prefiere la instrumentación con OpenTelemetry, que se hace fuera del agente. Los riesgos de las herramientas MCP los detallamos en nuestro artículo sobre el envenenamiento de herramientas MCP.
Los SDK de Python y TypeScript
Para leer sesiones y análisis, pip install agentlensai o npm install @agentkitai/agentlens-sdk te dan un cliente con clave de API. El README añade una instrumentación automática en Python para varios proveedores de modelos, con una opción para enmascarar datos.
Lo que muestra el panel
El detalle de sesión muestra una línea de tiempo: llamadas a herramientas, un error, el coste acumulado y el cierre de la sesión. Una insignia «Chain Valid» indica el estado de la cadena. La captura procede del repositorio (carpeta demo, licencia MIT) y usa datos de demostración: un «Research Agent» de 45 segundos y 0,3420 dólares.
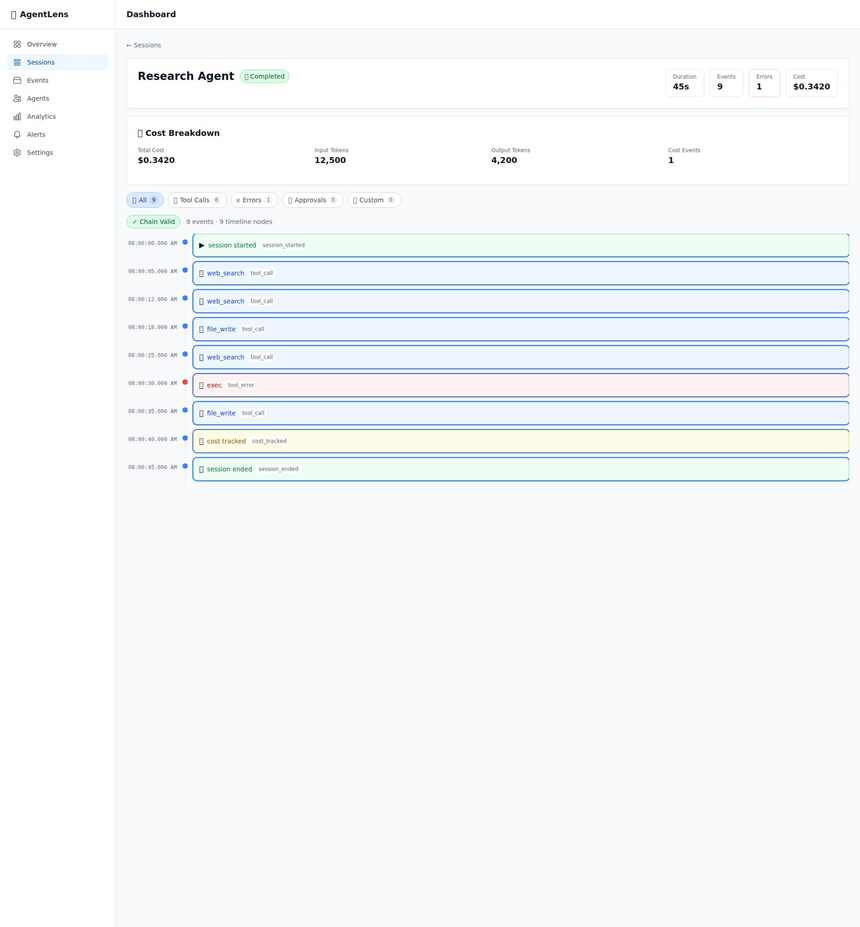
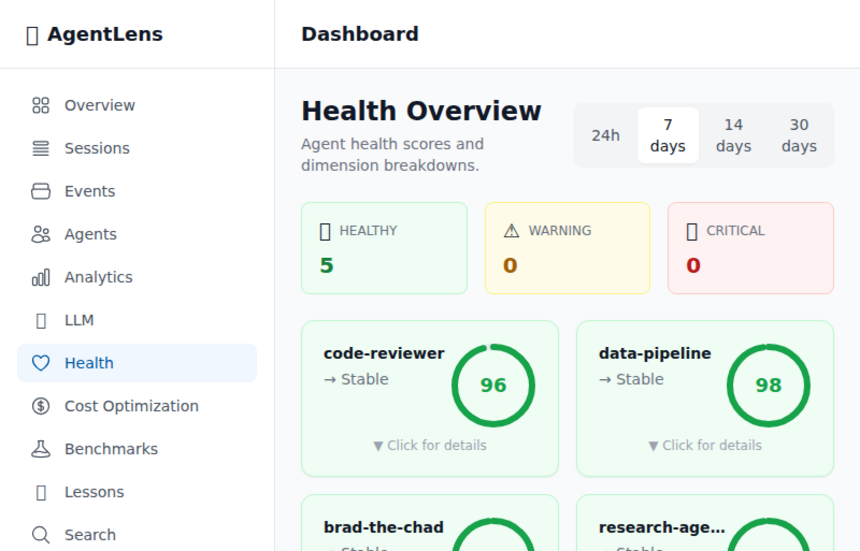
La página Health da a cada agente una puntuación sobre 100 a partir de varias dimensiones. No he leído la fórmula, así que no la valoro.
Probar AgentLens en diez minutos
- Instala Docker y arranca la imagen que publica el proyecto. Según el README,
AUTH_DISABLED=truees solo para pruebas locales.docker run -p 3400:3400 -e AUTH_DISABLED=true -e JWT_SECRET=dev-secret ghcr.io/agentkitai/agentlens - Abre
http://localhost:3400. Sin Docker, el README proponenpx @agentkitai/agentlens-server(Node.js 20 o superior). - Para ver cómo se rompe la cadena, clona el repositorio y ejecuta
./demo/aha.sh(requiere Docker). - Después, apunta un agente instrumentado al puerto 3400 con las variables OTLP de arriba.
Para una base compartida, el repositorio incluye un archivo Docker Compose con Postgres, Redis, autenticación y TLS. Para probar, SQLite basta por defecto.
Límites y puntos abiertos
- Madurez. El repositorio es joven y en la licencia solo aparece un autor. No pude leer las estrellas ni el ritmo de los tickets.
- Cumplimiento. El README cita el artículo 12 del reglamento europeo de IA. No es una certificación: una cadena de hashes ayuda a llevar registros, pero no sustituye ni un análisis jurídico ni una política de retención.
- Integridad. Sin un anclaje externo de la huella de cabecera, una base reescrita por completo pasa inadvertida.
- Datos. Los prompts y las salidas pueden contener secretos. Activa el enmascarado y cifra el disco.
- Dynatrace. Nada une AgentLens con Dynatrace. Recibe OTLP, pero no es un exportador ni una integración oficial.
Buenas prácticas
- Instrumenta al agente desde fuera (OpenTelemetry) en lugar de pedirle que se registre él mismo.
- Anota de forma periódica la huella de cabecera en un sistema de terceros para anclar la cadena.
- Usa el mismo identificador de conversación en tu APM y en la pista de auditoría para correlacionar trazas y pruebas.
- Desactiva
AUTH_DISABLEDen cuanto el servidor salga de tu equipo. - Enlaza el gasto con alertas: consulta el coste de un agente de IA en tokens.
Para supervisar agentes de código en local, compáralo con Observal, y para los límites que conviene imponer a los agentes, lee las barreras de protección de agentes de IA en producción.
Preguntas frecuentes
¿AgentLens sustituye a una herramienta de observabilidad como Dynatrace?
No. Conserva el rastro de lo que hace un agente y demuestra que no ha cambiado. Los SLO, la correlación con la infraestructura y el análisis de causa raíz siguen siendo cosa de tu plataforma de observabilidad.
¿La cadena de hashes impide la manipulación?
La hace detectable, no imposible. Quien reescriba toda la cadena obtiene un registro coherente. Ancla la huella de cabecera fuera de la base para cerrar esa puerta.
¿Se puede usar en producción?
Eso lo decides tú: el proyecto es joven y yo no lo he sometido a pruebas exigentes. Empieza con un agente no crítico, con autenticación, enmascarado y copias de seguridad.
Conclusión
AgentLens aporta una idea simple y útil: un registro de agente que se puede volver a verificar. Merece una lectura por el patrón de la cadena de hashes y una prueba con la demo, pero no lo llevaría a producción sin poner a prueba sus límites. Para los atributos de span que conviene emitir, consulta el marco GenAI de OpenTelemetry.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. AgentLens pertenece a sus autores. Las capturas proceden del repositorio del proyecto (licencia MIT), sin pruebas por mi parte. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.