
Si tu equipo quiere entender eBPF antes de depender de él, lo difícil es decidir por dónde entrar. El repositorio eunomia-bpf/bpf-developer-tutorial es un tutorial eBPF hecho de lecciones breves, cada una en su carpeta, con ejemplos en C, Go y Rust. Para quien opera sistemas, la pregunta útil no es cuál es la lección más atractiva, sino cuál puede ejecutarse en tus kernels y cuál enseña lo que necesitas.
Por eso empiezo por esa decisión y no por un resumen del índice. Una aclaración de método: span.observer no ha instalado ni ejecutado ninguna lección. Clonamos el repositorio el 11 de noviembre de 2026 (último commit leído: 5 de septiembre de 2026) y leímos el README, el archivo LICENSE, la matriz src/compatibility.md y, completas o casi, las lecciones 1, 4, 9 y 11. Del resto solo vimos los títulos. Tampoco pudimos confirmar el número de estrellas en la fuente, así que no lo cito.
Tutorial eBPF: qué contiene el repositorio y con qué licencia
El README presenta un tutorial basado en CO-RE (Compile Once, Run Everywhere) y con vocación práctica: herramientas muy cortas, «desde veinte líneas de código», sin mucha teoría. Usa libbpf, Cilium, libbpf-rs y eunomia-bpf, y no BCC. La carpeta src/ tiene 55 directorios numerados, que el README agrupa en primeros pasos, proyectos completos con libbpf y temas avanzados (red, trazado, seguridad, planificador, GPU).
La licencia es MIT: el archivo LICENSE contiene el texto y el README cierra con «MIT». Puedes llevar un ejemplo a tu propio repositorio conservando el aviso de copyright. Un matiz: los programas de kernel de las lecciones declaran sus propias licencias. La lección 1 muestra Dual BSD/GPL en el código y la 4 muestra GPL. El kernel exige una licencia compatible con GPL al cargar el programa, así que lee la cabecera de cada archivo antes de reutilizarlo.
Elige tu punto de entrada según tu kernel
Antes de leer una línea de C, abre la matriz de compatibilidad. El proyecto la genera a partir de los metadatos de cada lección y la explica con cautela: «Not in CI» no significa que alguien la haya probado a mano, y una versión de kernel por sí sola no garantiza nada, porque una distribución puede desactivar una opción. Tiene 65 filas. Según mi recuento: 23 se prueban en ejecución en CI, 31 solo se compilan en CI, 8 quedan fuera de CI y 3 se limitan a documentación.
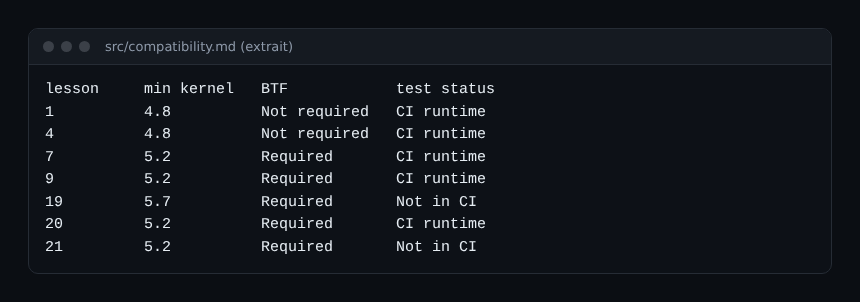
Tres columnas deciden tu ruta:
- el kernel mínimo: 4.8 para las lecciones 1 y 4, 5.2 para las 7, 9, 20 y 21, y 5.7 para la 19 (LSM);
- BTF: «Required» en la mayoría de las lecciones posteriores a la 2. Si no existe
/sys/kernel/btf/vmlinux, esas lecciones no sirven en tu máquina; - el estado de las pruebas: para aprender, prefiere una lección «CI runtime», porque alguien la ha visto funcionar.
Mi lectura: un nodo de producción con un kernel de distribución reciente y BTF te abre casi todo. Un kernel empresarial antiguo te deja en las lecciones 1 y 4. Conviene saberlo antes de planificar una formación.
Primer programa: un hello world que habla con el kernel
La lección 1 engancha una función mínima al punto de traza sys_enter_write, de modo que cada llamada al sistema write genera un mensaje. Este es el archivo real del repositorio.
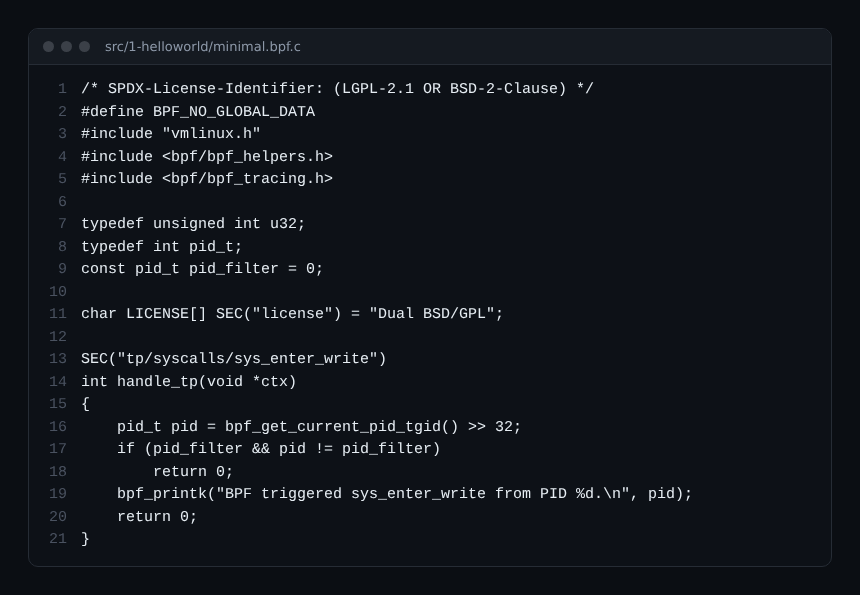
Hay tres detalles que un SRE debería notar. La licencia Dual BSD/GPL se declara dentro del propio programa. El filtro pid_filter evita inundar la salida. Y bpf_printk escribe en trace_pipe, compartido por todos los programas eBPF de la máquina. La propia lección advierte que esa salida admite tres parámetros y penaliza los eventos muy frecuentes; para producción remite a los búferes circulares y a los arreglos de eventos perf de las lecciones siguientes.
Para compilar, la lección 1 usa ecc (compilación) y ecli (ejecución) de eunomia-bpf, o una imagen de Docker. La lección 11 toma el otro camino, libbpf nativo, con apt install clang libelf1 libelf-dev zlib1g-dev y luego make. Elige una ruta y quédate en ella: mezclar las dos cadenas de herramientas es la mejor manera de perder una tarde.
Del hello world a la medición: la lección 9
La lección 4 enseña a pasar un parámetro desde el espacio de usuario: la variable const volatile int pid_target filtra las aperturas de archivos de un solo proceso, directamente en el kernel. Es práctico porque no se envían eventos para tirarlos después.
La lección 9 trata un tema de guardia: la latencia de la cola de ejecución. ¿Cuánto espera un proceso listo hasta que le toca un núcleo? El programa runqlat responde con un histograma. Esta es la salida de ejemplo del README de la lección, tal cual.
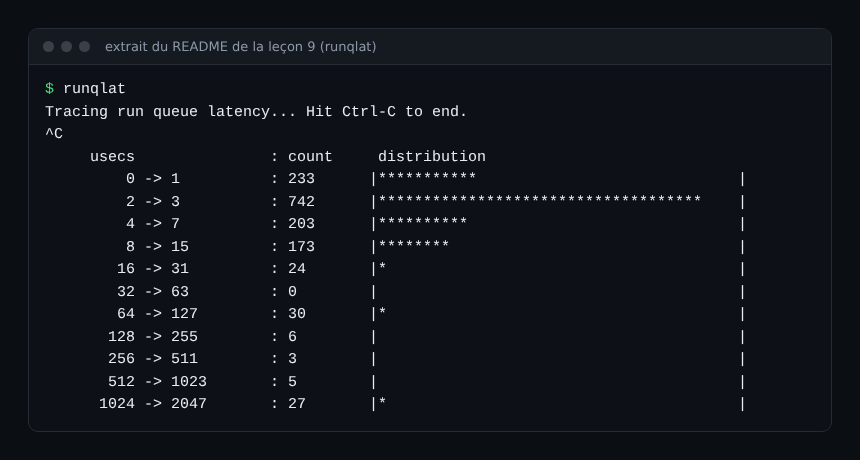
Léelo como un SLI: la masa está entre 0 y 15 microsegundos y aparece una cola hacia el milisegundo. Esa cola es la que duele a un servicio sensible a la latencia. La salida procede del README, no de nuestras pruebas, y corresponde a un sistema que la lección describe como muy cargado: ilustra el formato, no tu carga. Para ver la misma idea en un parque Kubernetes, consulta https://span.observer/es/linnix-observabilidad-linux-ebpf/, que aborda esa misma espera con los contadores de presión del kernel.
Hasta dónde llega este tutorial
- Enseña a escribir sondas, no a operar un producto. Si buscas instrumentación lista para usar, mira https://span.observer/es/grafana-beyla-autoinstrumentacion-ebpf-es/.
- Las lecciones de seguridad (24 a 28 y 34) muestran también técnicas ofensivas, como ocultar un proceso. Léelas sabiendo lo que son y nunca en una máquina compartida.
- Las lecciones dependen de las versiones de herramientas y de kernel, como admite la propia matriz. Nada sustituye una prueba en tu distribución.
- Los textos están en inglés, con una versión en chino. No hemos revisado la calidad de cada traducción.
- Cargar un programa eBPF exige privilegios elevados. No es un tutorial para seguir en un nodo de producción.
Buenas prácticas para aprender eBPF en equipo
- Busca primero el kernel mínimo y la necesidad de BTF en la matriz, antes de abrir la lección.
- Trabaja en una máquina virtual desechable con un kernel reciente.
- Empieza por las lecciones 1, 4 y 9 y después elige una familia según tu oficio: red, trazado o seguridad.
- Mide el coste de una sonda con tu carga antes de proponerla a operaciones.
- Para la parte de red en el clúster, compara con https://span.observer/es/ebpf-kubernetes-cilium-hubble-flujos-de-red/ y https://span.observer/es/ebpf-sin-sidecar-service-mesh/.
Preguntas frecuentes
¿Hace falta saber C para seguir este tutorial eBPF?
Sí, en las lecciones con libbpf o eunomia-bpf: los ejemplos del repositorio están escritos en C. El README menciona también ejemplos en Go y Rust, que no hemos leído.
¿Se puede reutilizar el código de las lecciones en un proyecto de empresa?
El repositorio tiene licencia MIT, que lo permite conservando el aviso de copyright. Los programas de kernel llevan sus propias declaraciones (GPL o doble licencia BSD/GPL). Pide a tu asesoría jurídica que revise ese punto.
¿Qué kernel necesito para empezar?
La lección 1 indica un mínimo de 4.8 y recomienda 5.15 o posterior. La mayoría de las siguientes requieren BTF: comprueba que exista /sys/kernel/btf/vmlinux.
Conclusión
Este tutorial eBPF tiene una virtud: te deja medir antes de comprometerte. Lee la matriz, haz las lecciones 1, 4 y 9 en una máquina desechable y decide después si eBPF merece un lugar en tu pila. El repositorio es un buen terreno de aprendizaje, no una garantía para producción.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. bpf-developer-tutorial es un proyecto de terceros, no publicado por Dynatrace. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.