
تعلم eBPF يبدأ بسؤال بسيط: من أين ندخل؟ إذا أراد فريقك فهم eBPF قبل أن يعتمد عليه، فأصعب ما في الأمر معرفة نقطة الدخول. يقدّم مستودع eunomia-bpf/bpf-developer-tutorial مادة لتعلم eBPF على شكل دروس قصيرة، لكل درس مجلده الخاص، وأمثلتها بلغات C وGo وRust. والسؤال المفيد لمن يشغّل الأنظمة ليس «أي درس أجمل؟» بل «أي درس يمكن تشغيله على نوى خوادمنا، وأيها يعلّمنا ما نحتاج إليه؟».
لذلك أبدأ من هذا القرار لا من تلخيص الفهرس. توضيح منهجي: لم تثبّت span.observer أي درس ولم تشغّله. استنسخنا المستودع في 11 نوفمبر 2026 (آخر commit قرأناه: 5 سبتمبر 2026)، وقرأنا ملف README وملف LICENSE ومصفوفة src/compatibility.md، وقرأنا الدروس 1 و4 و9 و11 كاملة أو معظمها. أما بقية الفهرس فلم نقرأ منه سوى العناوين. ولم نتمكن من التحقق من عدد النجوم في المصدر، ولذلك لا نذكره.
تعلم eBPF: ما محتوى المستودع وما رخصته
يصف README دروسًا قائمة على CO-RE (Compile Once, Run Everywhere) وتميل إلى الجانب العملي: أدوات قصيرة جدًا، «بدءًا من عشرين سطرًا من الشيفرة»، دون نظرية مطوّلة. وهي تعتمد libbpf وCilium وlibbpf-rs وeunomia-bpf، ولا تعتمد BCC. يضم المجلد src/ نحو 55 مجلدًا مرقّمًا، ويصنفها README في ثلاث مجموعات: خطوات أولى، ومشاريع كاملة بـ libbpf، ثم موضوعات متقدمة (الشبكة والتتبع والأمن والمجدوِل وGPU).
الرخصة هي MIT: ملف LICENSE يحمل نصها، ويختم README بكلمة «MIT». يمكنك إذن نسخ مثال إلى مستودعك مع الإبقاء على إشعار حقوق النسخ. لكن هناك تفصيلًا: برامج النواة داخل الدروس تعلن رخصها الخاصة. فالدرس 1 يعلن Dual BSD/GPL في الشيفرة، والدرس 4 يعلن GPL. والنواة تشترط رخصة متوافقة مع GPL عند التحميل، فاقرأ ترويسة كل ملف قبل إعادة استخدامه.
اختر نقطة البداية بحسب نواتك
قبل قراءة أي سطر بلغة C، افتح مصفوفة التوافق. يولّدها المشروع من البيانات الوصفية لكل درس ويشرحها بحذر: عبارة «Not in CI» لا تعني أن أحدًا جرّب الدرس يدويًا، ورقم إصدار النواة وحده لا يضمن شيئًا لأن التوزيعة قد تعطّل خيارًا ما. تضم المصفوفة 65 سطرًا. وبحسب عدّي: 23 منها تُختبر تشغيليًا في CI، و31 تُترجم فقط في CI، و8 خارج CI، و3 مقتصرة على التوثيق.
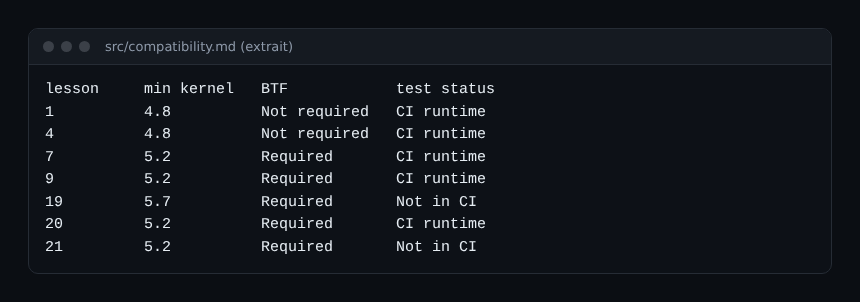
ثلاثة أعمدة تحدد مسارك:
- الحد الأدنى للنواة: 4.8 للدرسين 1 و4، و5.2 للدروس 7 و9 و20 و21، و5.7 للدرس 19 (LSM)؛
- BTF: القيمة «Required» لمعظم الدروس بعد الدرس 2. فإن غاب الملف
/sys/kernel/btf/vmlinuxفهذه الدروس لا تناسب جهازك؛ - حالة الاختبار: للتعلم، فضّل درسًا مصنفًا «CI runtime» لأن أحدًا شاهده يعمل فعلًا.
قراءتي: عقدة إنتاج بنواة توزيعة حديثة وBTF تفتح لك تقريبًا كل شيء، أما نواة مؤسسية قديمة فتحصرك في الدرسين 1 و4. من الأفضل أن تعرف ذلك قبل التخطيط لأي تدريب.
البرنامج الأول: hello world يخاطب النواة
يربط الدرس 1 دالة صغيرة بنقطة التتبع sys_enter_write، فيُنتج كل استدعاء نظام write رسالة. وهذا هو الملف الفعلي من المستودع.
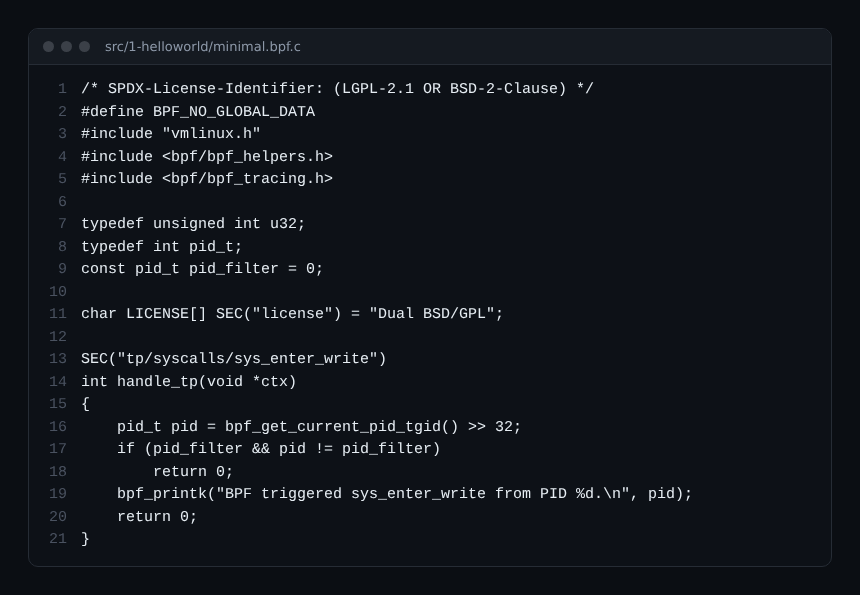
ثلاثة تفاصيل تهم مهندس SRE. الرخصة Dual BSD/GPL معلنة داخل البرنامج نفسه. والمرشّح pid_filter يمنع إغراق المخرجات. أما bpf_printk فيكتب في trace_pipe المشترك بين جميع برامج eBPF على الجهاز. والدرس نفسه ينبّه إلى أن هذه المخرجات محدودة بثلاثة معاملات وتضر بالأحداث الكثيرة التكرار، ويحيل في الإنتاج إلى المخازن الحلقية ومصفوفات أحداث perf في الدروس اللاحقة.
للترجمة يستخدم الدرس 1 الأداتين ecc (الترجمة) وecli (التشغيل) من eunomia-bpf، أو صورة Docker. ويسلك الدرس 11 الطريق الآخر، أي libbpf الأصلية، عبر apt install clang libelf1 libelf-dev zlib1g-dev ثم make. اختر طريقًا والزمه، فالخلط بين سلسلتي الأدوات أسرع وسيلة لإضاعة عصر كامل.
من hello world إلى القياس: الدرس 9
يعلّمك الدرس 4 تمرير معامل من فضاء المستخدم: المتغير const volatile int pid_target يرشّح عمليات فتح الملفات لعملية واحدة فقط، داخل النواة مباشرة. وهذا مفيد لأنك لا ترسل أحداثًا ثم ترميها.
أما الدرس 9 فيتناول موضوعًا يعني فرق المناوبة: زمن الانتظار في طابور التنفيذ. كم تنتظر عملية جاهزة قبل أن تحصل على نواة معالجة؟ يجيب البرنامج runqlat بمخطط تكراري. وهذه مخرجات المثال من README الدرس كما هي.
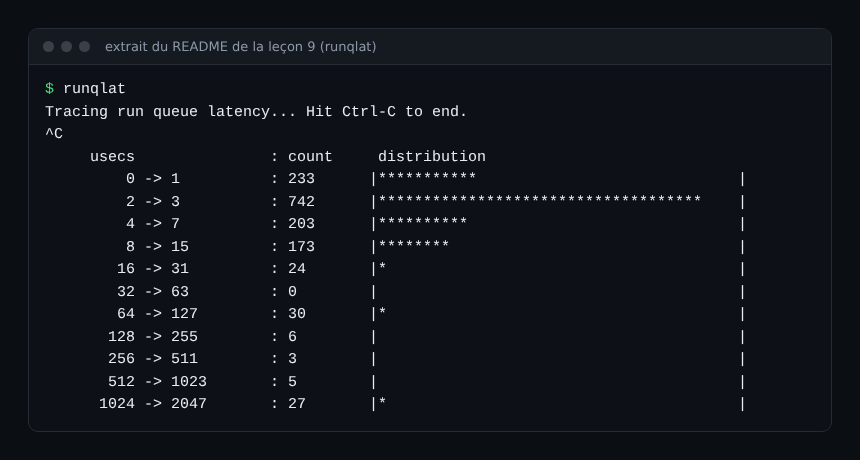
اقرأ المخطط كأنه مؤشر مستوى خدمة (SLI): معظم القيم بين 0 و15 ميكروثانية، ويظهر ذيل ممتد نحو الميلي ثانية. وهذا الذيل هو ما يؤلم الخدمة الحساسة للتأخير. المخرجات مأخوذة من README لا من تجاربنا، وعن نظام يصفه الدرس بأنه شديد التحميل، فهي تبيّن الصيغة لا حمل نظامك. ولرؤية الفكرة نفسها على عنقود Kubernetes راجع https://span.observer/ar/linnix-linux-observability-ebpf-ar/ الذي يعالج الانتظار ذاته عبر عدّادات الضغط في النواة.
أين يتوقف هذا الدليل
- هو يعلّمك كتابة المجسّات، لا تشغيل منتج جاهز. وللحصول على أدوات قياس جاهزة راجع https://span.observer/ar/grafana-beyla-ebpf-auto-instrumentation-ar/.
- دروس الأمن (من 24 إلى 28 والدرس 34) تعرض أيضًا تقنيات هجومية مثل إخفاء عملية. اقرأها وأنت تعرف طبيعتها، وليس على جهاز مشترك أبدًا.
- الدروس مرتبطة بإصدارات الأدوات والنواة، كما تقر المصفوفة نفسها. ولا شيء يغني عن تجربة على توزيعتك.
- النصوص بالإنجليزية مع نسخة صينية. ولم نراجع جودة كل ترجمة.
- تحميل برنامج eBPF يتطلب صلاحيات مرتفعة، فليس هذا دليلًا يُتبع على عقدة إنتاج.
ممارسات جيدة لتعلم eBPF ضمن فريق
- ابحث أولًا عن الحد الأدنى للنواة والحاجة إلى BTF في المصفوفة، قبل فتح الدرس.
- اعمل داخل آلة افتراضية مؤقتة بنواة حديثة.
- ابدأ بالدروس 1 و4 و9، ثم اختر مجموعة بحسب تخصصك: الشبكة أو التتبع أو الأمن.
- قِس كلفة المجسّ على حمل عملك قبل أن تقترحه على فريق التشغيل.
- أما جانب الشبكة في العنقود فقارنه بما في https://span.observer/ar/ebpf-kubernetes-cilium-hubble-network-flows-ar/ وhttps://span.observer/ar/ebpf-without-sidecar-service-mesh-ar/.
الأسئلة الشائعة
هل يلزم إتقان لغة C لمتابعة دروس eBPF هذه؟
نعم في الدروس التي تستخدم libbpf أو eunomia-bpf، فأمثلة المستودع مكتوبة بلغة C. ويذكر README أمثلة بلغتي Go وRust أيضًا، لكننا لم نقرأها.
هل يمكن إعادة استخدام شيفرة الدروس في مشروع شركة؟
المستودع برخصة MIT التي تسمح بذلك مع الإبقاء على إشعار حقوق النسخ. أما برامج النواة فلها إعلانات رخصها الخاصة (GPL أو رخصة مزدوجة BSD/GPL). اطلب من مستشارك القانوني مراجعة هذه النقطة.
ما النواة اللازمة للبدء؟
يذكر الدرس 1 حدًا أدنى هو 4.8 ويوصي بالإصدار 5.15 أو أحدث. ومعظم الدروس اللاحقة تتطلب BTF، فتحقق من وجود /sys/kernel/btf/vmlinux.
الخلاصة
ميزة هذا الدليل أنه يتيح لك القياس قبل الالتزام. اقرأ المصفوفة، ونفّذ الدروس 1 و4 و9 في جهاز مؤقت، ثم قرر هل يستحق eBPF مكانًا في بنيتك. المستودع ميدان جيد للتعلم، لكنه ليس ضمانًا للإنتاج.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. مشروع bpf-developer-tutorial مشروع طرف ثالث لا تنشره Dynatrace. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك.