FedRAMP High Initial Implementation : le 12 octobre 2026, Dynatrace a annoncé dans un communiqué avoir atteint le statut « Initial Implementation » pour la classe D (High) de FedRAMP. Ce statut ne dit pas que la plateforme est certifiée en classe D : il décrit une phase de travail, visible sur le FedRAMP Marketplace. Cet article lit ces mots dans les pages officielles de fedramp.gov, relues le 29 octobre 2026.
Pourquoi un ingénieur SRE s’y intéresse-t-il ? Parce que le choix d’un outil d’observabilité dépend parfois de la conformité exigée par un client. Mieux vaut savoir distinguer une annonce d’une certification avant de l’écrire dans un dossier d’achat ou d’architecture.
Précision d’honnêteté : span.observer est un blog indépendant, non affilié à Dynatrace ni au programme FedRAMP, et n’offre aucun conseil juridique. Le texte ci-dessous est une analyse personnelle, sans reprise du communiqué.
FedRAMP High Initial Implementation : ce que dit l’annonce
- Date et source : communiqué de Dynatrace du 12 octobre 2026. L’éditeur y présente « Initial Implementation » comme une étape avant la certification complète en classe D (High), sans l’assimiler à celle-ci.
- Ce que l’éditeur dit viser : permettre, une fois la certification obtenue, aux agences américaines d’utiliser la plateforme pour leurs charges de travail les plus sensibles. Ce sont des objectifs, pas des faits constatés.
- Précédent : le 2 juillet 2026, un autre communiqué de l’éditeur parlait d’un projet de viser FedRAMP High, et rappelait une autorisation FedRAMP Moderate datant de 2020.
Le communiqué est un document de l’éditeur, avec une mise en garde sur les déclarations prospectives. Je le traite comme tel : une source sur ce que Dynatrace annonce, pas une preuve de ce que l’agence ou le programme ont validé.
Initial Implementation : ce que dit fedramp.gov
Le sens de ces deux mots se lit dans les règles consolidées 2026 de FedRAMP. Le programme décrit un parcours en trois phases : Preparation, Initial Implementation, Ongoing Certification. Dans la deuxième, le fournisseur se fait lister sur le Marketplace comme « Implementing », fait le travail exigé par les règles, travaille avec un évaluateur indépendant reconnu quand la classe visée l’exige, puis demande la certification.
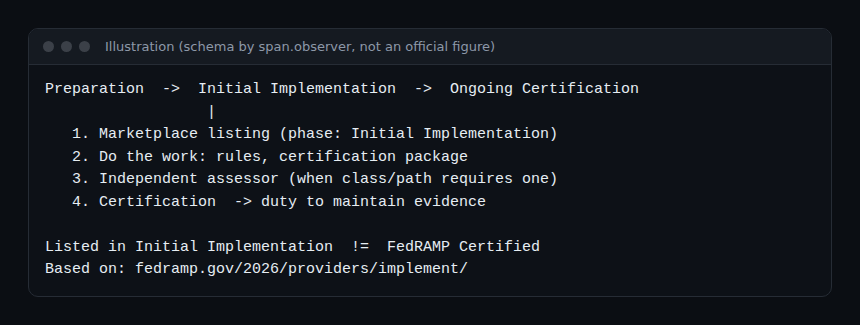
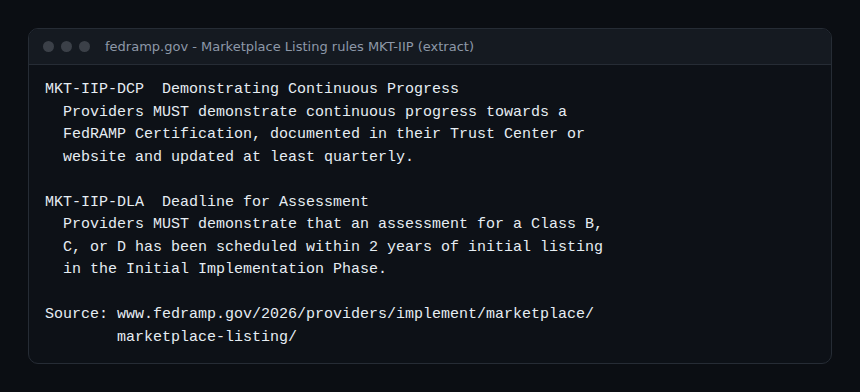
Deux règles du Marketplace donnent un contenu concret à cette phase (références MKT-IIP) :
- le fournisseur doit documenter une progression continue, mise à jour au moins chaque trimestre, sur son Trust Center ou son site ;
- il doit démontrer qu’une évaluation pour une classe B, C ou D est planifiée dans les deux ans suivant son premier listing. Sinon, FedRAMP retire le listing jusqu’à preuve d’une évaluation planifiée.
Le changelog de fedramp.gov ajoute qu’un champ « Phase » (Initial Implementation / Ongoing Certification) a été ajouté au Marketplace le 17 juillet 2026. Un statut distinct, « FedRAMP Certified (In Remediation) », existe aussi : il ne faut pas le confondre avec la phase.
Un point reste sans réponse. J’ai lu les pages ci-dessus et le RFC-0036 sur les pilotes de classe D, et aucune ne dit que « Initial Implementation » en classe D garantit un niveau de contrôles déjà implémenté ou évalué. Les pages décrivent des obligations de progression et un calendrier, pas un résultat d’évaluation. Si une agence a besoin de plus de détails, c’est à elle et à l’éditeur de les fournir.
Classe D, impact levels et « High »
Le 4 mai 2026, FedRAMP a remplacé les mots « authorization » et « levels » : on parle désormais de « FedRAMP Certification » et de classes A, B, C et D. La classe D est la plus élevée. Le communiqué la rapproche du niveau « High ».
FedRAMP prévient que les classes s’alignent « de façon lâche » sur les baselines de NIST SP 800-53B (Low, Moderate, High, issus de FIPS 199), mais qu’il n’y a pas de correspondance directe. Les raisons : les fournisseurs peuvent adapter les contrôles, et les agences peuvent composer un système avec des composants de catégories différentes. Dans les pages d’usage par les agences, la classe D est décrite comme adaptée à la plupart des cas d’usage, hors informations classifiées.
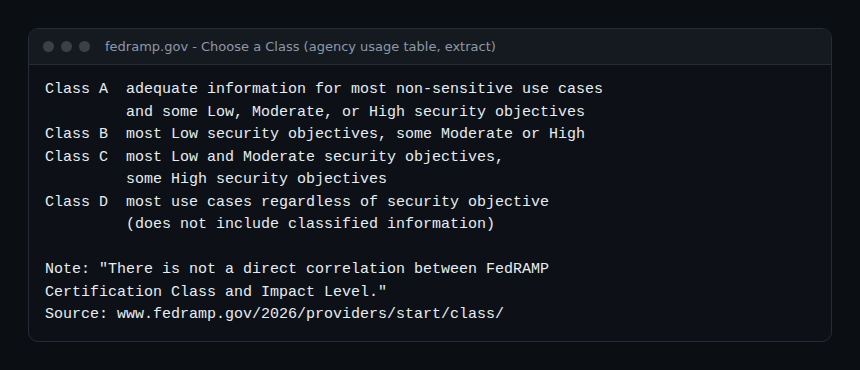
Conséquence pratique : écrire « Dynatrace est High » serait un raccourci. Le mot exact à utiliser aujourd’hui est « listé en phase Initial Implementation pour la classe D ».
Annonce, listing et certification : trois choses différentes
- Annonce de l’éditeur : un communiqué, avec les risques propres aux déclarations prospectives.
- Listing en Initial Implementation : une entrée du Marketplace qui signale un travail en cours et des engagements de progression. Selon fedramp.gov, tout fournisseur doit passer par ce listing avant de demander la certification.
- Certification : l’étape finale, avec ses évaluations, suivie d’une obligation de maintenir les preuves.
Le communiqué décrit lui-même la certification complète de classe D comme à venir. Aucune date n’y est donnée dans les sources que j’ai lues.
Ce qu’un SRE peut vérifier
- Ouvrez la fiche du produit sur le FedRAMP Marketplace et lisez la classe, la phase et le statut affichés, plutôt qu’un titre de presse. Je n’ai pas pu lire la fiche détaillée du produit (page rendue en JavaScript) : je ne la décris donc pas.
- Demandez la portée : quelle offre (SaaS, Managed) et quelles fonctions sont dans le périmètre. Sur la différence entre les deux modèles, voir Managed ou SaaS : comment choisir.
- Consultez le Trust Center du fournisseur : les règles imposent une mise à jour trimestrielle de la progression.
- Associez conformité et pratique de sécurité interne : la détection des vulnérabilités avec Application Security et la sécurisation d’un serveur MCP relèvent de vos propres contrôles, pas du statut d’un fournisseur.
Bonnes pratiques : citez toujours la classe, la phase et la date de lecture ; écrivez « annoncé » pour un communiqué ; ne déduisez aucun avantage commercial d’un statut ; faites valider tout usage réglementaire par votre responsable conformité ou un juriste.
Questions fréquentes
FedRAMP High Initial Implementation signifie-t-il que Dynatrace est certifié High ?
Non. Selon fedramp.gov, Initial Implementation est la phase où le fournisseur travaille vers la certification, avec un listing sur le Marketplace. Le communiqué parle lui-même d’une certification complète à venir.
La classe D est-elle identique au niveau High ?
Elle s’en rapproche, mais FedRAMP dit qu’il n’existe pas de correspondance directe entre classe et impact level. Les contrôles peuvent être adaptés et les agences composent leurs systèmes.
Que faire si un client fédéral exige FedRAMP ?
Lisez la fiche du Marketplace, demandez la portée exacte, et faites valider les conséquences par votre conformité. Ce blog ne donne pas de conseil juridique.
En résumé, « Initial Implementation » désigne une phase de progression décrite par fedramp.gov, avec un listing, un suivi trimestriel et une évaluation à planifier sous deux ans. Ce n’est pas une certification. Sources : fedramp.gov, Initial Implementation, Choose a Class, le changelog de fedramp.gov et le communiqué de Dynatrace du 12 octobre 2026, lus le 29 octobre 2026.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC ni au programme FedRAMP. Ce texte ne constitue pas un conseil juridique. Les marques citées appartiennent à leurs propriétaires. Les statuts évoluent : vérifiez-les sur le FedRAMP Marketplace.