Votre serveur MCP tourne derrière une passerelle, et un client vient d’annoncer qu’il parle la révision 2026-07-28 du protocole. Faut-il monter de version tout de suite, ou attendre ? Pour trancher, il faut savoir ce qui casse en silence. Le projet mcp-migrate sert à cela : un outil en ligne de commande qui lit le code d’un serveur MCP et liste ce que cette révision change. Voici ma lecture de mcp-migrate serveur MCP en exploitation : ce que l’outil détecte et ce qu’il ne voit pas.
Repères relus le 10 novembre 2026 dans le dépôt cloné : licence Apache 2.0, version 0.21.1 datée du 30 octobre 2026 dans le CHANGELOG, dernier commit du 10 novembre 2026. Je n’ai pas installé ni exécuté l’outil : les sorties montrées plus bas sont les exemples du README, pas mes essais. Le nombre d’étoiles n’est pas cité, faute de lecture fiable.
Ce blog étant consacré à Dynatrace, un mot de cadrage : mcp-migrate analyse du code, il ne dépend d’aucune offre Dynatrace, ni SaaS ni Managed.
mcp-migrate serveur MCP : la décision à prendre avant la mise à jour
La page de changements de la révision datée 2026-07-28, lue le même jour, annonce des ruptures de natures très différentes. Certaines font échouer un client immédiatement. D’autres dégradent le cache ou la lisibilité sans aucune erreur. L’outil ne remplace pas la lecture de la spécification, mais il évite de la faire à la main sur chaque fichier.
Ma question d’exploitation est donc simple : mon serveur échoue-t-il, ou fonctionne-t-il moins bien ? La réponse dicte l’ordre des chantiers, pas la note finale.
Trois familles de casse, classées par risque d’astreinte
Ce qui casse franchement
Le README classe 10 des 21 règles en « breaking ». Les plus parlantes pour un serveur HTTP : la disparition de l’en-tête Mcp-Session-Id (R001), le retrait de la poignée de main initialize (R009), la fin de ping (R011) et de logging/setLevel (R012). S’y ajoutent resources/subscribe, remplacé par subscriptions/listen (R013), et le code d’erreur « ressource introuvable », passé de -32002 à -32602 (R017). La page de la spécification confirme chacun de ces points.
Un cas mérite attention : l’état en mémoire. La règle R002 signale par exemple un dictionnaire global indexé par connexion. Derrière un répartiteur de charge ou après un redémarrage, cet état disparaît. La spécification demande des « handles » produits par le serveur et passés comme arguments d’outil.
Ce qui se dégrade sans erreur
Trois règles « deprecated » (HTTP+SSE, Roots/Sampling/Logging, enregistrement dynamique de clients) et huit « advisory » forment la zone grise. Exemple : les résultats de tools/list doivent porter ttlMs et cacheScope (R016). Sans eux, rien ne plante, mais les clients ne peuvent plus mettre ces listes en cache. L’ordre des outils (R004) joue sur le même terrain.
Ce qui relève de l’observabilité
La règle R008 vérifie que le contexte de trace (traceparent, tracestate, baggage) est lu dans _meta. C’est le point qui intéresse un SRE : si le serveur ignore ces clés, la trace OpenTelemetry s’arrête à sa porte. Elle reste « advisory », donc facile à oublier.
Lire la note sans se tromper
Le README insiste sur trois limites de la note. D’abord, chaque règle est plafonnée : un seul Mcp-Session-Id et quatorze donnent le même score de 75, soit la note C. La note compte des types de problèmes, pas un volume de travail. Pour dimensionner la migration, le README renvoie à --json, qui liste chaque occurrence.
Ensuite, seul Python est noté. TypeScript est analysé par les 21 règles, mais sans lettre, et JavaScript par 7 règles seulement, d’après le README. Enfin, le code de sortie 2 signifie « code illisible », pas « code propre ».
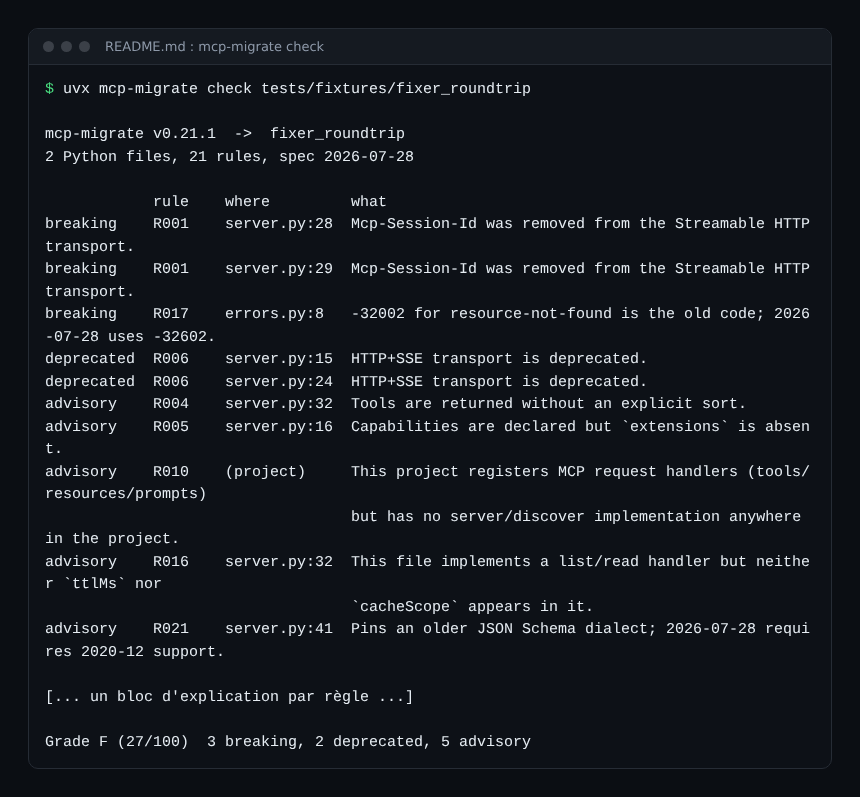
La note n’est pas un verdict indépendant non plus. Le « tableau » du projet (21 serveurs publics) a été établi par le projet lui-même, pas par les mainteneurs ; le README le dit. Les suppressions en ligne ne comptent pas dans la note, ce que l’outil affiche à chaque exécution.
Étape 1 : lancer le contrôle sur le serveur
D’après le README, deux commandes suffisent pour démarrer :
uvx mcp-migrate check .
uvx mcp-migrate check . --json
Pour limiter le bruit au départ, --rule R001 restreint les règles exécutées, et --severity breaking n’affiche que les ruptures sans changer la note ni le code de sortie. Les dossiers de tests sont ignorés par défaut ; --include-tests les ajoute.
Étape 2 : relire le diff de fix avant d’écrire
La commande fix travaille en simulation par défaut. Elle affiche le diff et n’écrit qu’avec --write. Chaque changement est étiqueté « safe » ou « review ». Sur l’exemple du README, trois changements sont sûrs (code d’erreur, extensions={}, tri des outils) et trois demandent un humain.
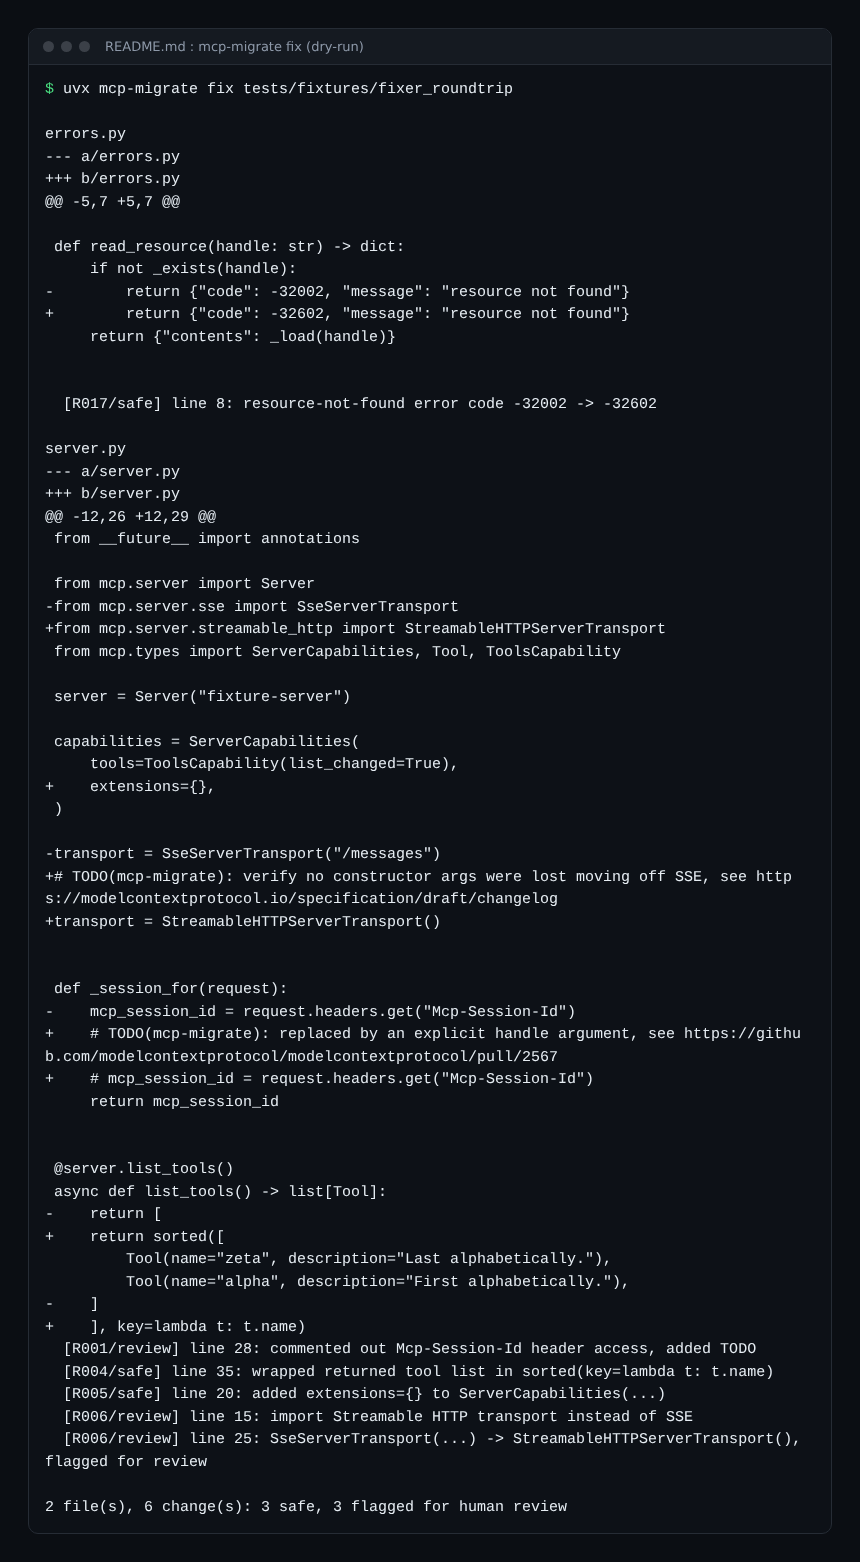
Le point important est la ligne TODO(mcp-migrate) laissée dans le code : l’outil commente la lecture de l’en-tête de session, mais ne peut pas deviner le nom de votre futur handle. C’est la bonne répartition. Seuls 19 fixers existent sur 21 règles ; R010 (server/discover) et R015 (resultType) n’en ont pas.
Étape 3 : adopter sans bloquer toute l’équipe
Un serveur existant démarre rarement à zéro constat. Le README propose un fichier de référence : --write-baseline enregistre les constats connus, et --baseline ne fait échouer le build que sur les nouveaux. La note, elle, ne change pas : la dette reste visible.
Pour un faux positif, un commentaire mcp-migrate: ignore[R001] avec une raison suffit. Attention à R005, R015 et R016 : le README précise que supprimer une ligne neutralise la règle pour tout le fichier.
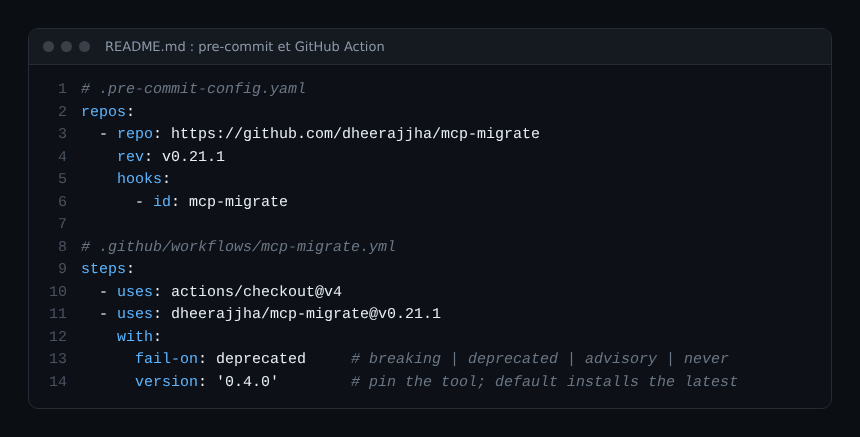
Côté intégration continue, le README fournit un hook pre-commit et une GitHub Action, avec une sortie SARIF pour l’onglet Sécurité. Il conseille d’épingler la version : sans cela, une nouvelle règle peut rougir un build alors que le code n’a pas bougé.
Observer le serveur pendant la migration
Un contrôle statique ne voit pas le comportement réel. Voici ce que je ferais en complément, à titre de suggestion et non de fonction de l’outil :
- comparer le taux d’erreurs par méthode MCP avant et après le déploiement ;
- suivre la part de requêtes
tools/listqui reviennent malgré le cache, une foisttlMsajouté ; - vérifier qu’un appel client apparaît dans la même trace que l’appel d’outil côté serveur (R008).
Pour la mesure par outil, voyez les métriques d’outils MCP ; pour la propagation de trace, l’observation d’agents MCP avec OpenTelemetry.
Limites et points ouverts
- Projet jeune et très actif : 21 règles, version 0.x, la forme du JSON peut changer avant la 1.0, prévient le README.
- Détection par motifs, non par exécution : le README reconnaît des classes de faux positifs ouverts.
- La notation TypeScript reste en suspens ; JavaScript n’est couvert que partiellement.
- Je n’ai pas lancé l’outil sur un vrai serveur : non vérifié.
- Un contrôle de code ne remplace ni les tests d’intégration avec un client réel, ni un audit de sécurité, voir l’audit de serveurs MCP en entreprise.
Bonnes pratiques
- Lancez d’abord
check --jsonet comptez les occurrences avant de promettre une date. - Traitez les « breaking » avant tout, puis le cache et la trace.
- Relisez chaque diff « review » : un
TODOest une décision, pas un oubli. - Épinglez la version de l’outil en CI et basculez-la volontairement.
- Gardez un test de bout en bout avec un client récent ; pour bâtir ou durcir le serveur, voyez la sécurisation d’un serveur MCP.
Questions fréquentes
mcp-migrate modifie-t-il mon code sans prévenir ?
Non. fix est en simulation par défaut ; il faut passer --write pour écrire. Un fichier qui ne serait plus valide après correction est refusé, selon le README.
Une note A veut-elle dire que mon serveur est conforme ?
Non, seulement qu’aucune des 21 règles n’a trouvé de motif. Les règles lisent le code, pas le comportement, et TypeScript n’a pas de note.
Le projet est-il fiable pour décider en production ?
Comme aide au tri, oui, avec la licence Apache 2.0 et un dépôt actif. Comme seul contrôle, non : le projet est en version 0.x et je ne l’ai pas éprouvé moi-même.
Conclusion
Avant de monter de version, utilisez mcp-migrate sur votre serveur MCP pour classer les chantiers : ce qui casse, ce qui se dégrade, ce qui coupe la trace. Puis validez avec un vrai client et vos métriques. Les liens utiles : la page de changements de la spécification et le dépôt du projet cité plus haut.
Ce blog est indépendant et non affilié à Dynatrace LLC. Les informations viennent du dépôt du projet et de la spécification publique, relus le 10 novembre 2026, et peuvent évoluer ; vérifiez-les dans votre environnement.