OpenChoreo plataforma desarrolladores Kubernetes: el repositorio openchoreo/openchoreo se presenta como «a complete, open-source developer platform for Kubernetes». Está dirigido a los equipos que construyen su plataforma interna (IDP) uniendo un portal, CI, GitOps y observabilidad. El proyecto se publica con licencia Apache 2.0 y, según su README, es un proyecto del espacio de pruebas de la CNCF («CNCF Sandbox»).
El README precisa que WSO2 desarrolló OpenChoreo a partir de su experiencia con la plataforma SaaS Choreo, y que se trata de una reescritura completa, no de un fork. Para un SRE, el interés se resume en una idea: los logs, las métricas y las trazas se exponen «a través de las abstracciones que tus desarrolladores ya entienden» (componente, proyecto, entorno). ¿Qué contiene el repositorio, cómo probarlo y qué se puede supervisar?
Una precisión de honestidad: span.observer no ha instalado ni ejecutado OpenChoreo. Los comandos y archivos citados proceden del README, de la carpeta samples/ del repositorio y de la documentación oficial en openchoreo.dev, leídos el 5 de noviembre de 2026. Las capturas de abajo reproducen esos textos. No se pudo releer el número de estrellas en la fuente ese día, por eso no lo citamos.
OpenChoreo plataforma desarrolladores Kubernetes: qué dice el repositorio
- Licencia: el archivo LICENSE es el de Apache License 2.0; el README confirma «Apache 2.0».
- Versión: el archivo
VERSIONde la rama principal indica1.4.0-m.2, una versión intermedia («milestone»). Las guías de instalación de la documentación apuntan a la versiónv1.3.3: es la que usamos. - Arquitectura en planos: el README describe un plano de experiencia (portal Backstage, CLI, GitOps, agentes de IA), un plano de control que traduce las abstracciones en recursos de Kubernetes, un plano de datos donde se ejecutan las cargas, un plano de observabilidad y, como opción, un plano de CI basado en Buildpacks y Argo Workflows.
- Abstracciones: los desarrolladores manejan componentes, endpoints y dependencias; los equipos de plataforma definen los tipos de componentes, los «traits» y los workflows mediante recursos de Kubernetes (CRD), sin controlador a medida.
Otro dato útil: la documentación organiza las nociones en cuatro páginas de conceptos: abstracciones para desarrolladores, abstracciones de plataforma, modelo de ejecución y relaciones entre recursos.
Instalación paso a paso (prueba local)
Estos pasos siguen la guía «on k3d locally» de la documentación oficial. Crean un clúster de Kubernetes local en Docker: es una prueba, no una instalación de producción.
Paso 1: comprobar los requisitos
La documentación pide Docker v26 o superior (con 8 GB de RAM y 4 procesadores), k3d v5.8 o superior, kubectl v1.34 o superior y Helm v3.12 o superior. Propone comprobarlos con los cuatro comandos de la captura de abajo.
Paso 2: lanzar la instalación con un solo comando
El script crea el clúster e instala los cuatro planos. La opción --with-build añade el plano de workflows (CI) y --with-observability el plano de observabilidad.
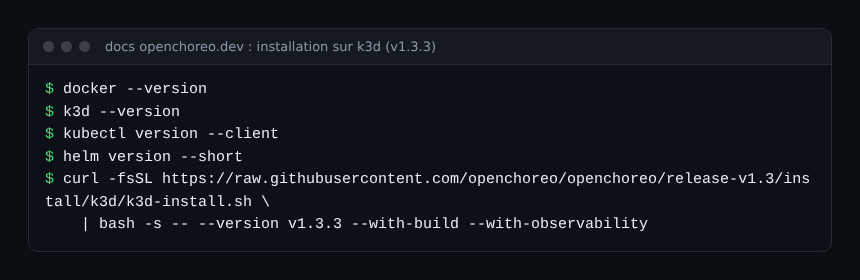
La guía también ofrece una instalación paso a paso con Helm para entender cada componente. Existe una alternativa más corta: la guía de inicio rápido lanza un contenedor de desarrollo (ghcr.io/openchoreo/quick-start:v1.3.3) y ejecuta dentro ./install.sh --version v1.3.3; también se pueden añadir --with-build --with-observability del mismo modo.
Paso 3: abrir el portal
El portal Backstage se sirve en http://openchoreo.localhost:8080; el Observer responde en http://observer.openchoreo.localhost:11080, y el tráfico de las aplicaciones desplegadas en el puerto 19080. Las credenciales de prueba por defecto figuran en la documentación: no las reutilices nunca fuera de un equipo local.
Observabilidad de los servicios: qué describe la documentación
La guía de instalación despliega el plano de observabilidad con varios charts de Helm: un módulo de logs y un módulo de trazas basados en OpenSearch, un módulo de métricas basado en Prometheus, Fluent Bit para recopilar los logs y un recolector de OpenTelemetry para los eventos de Kubernetes. Estos últimos se exportan a un índice de OpenSearch llamado k8s-events.
El plano es modular. La página «tracing adapter API» explica que el Observer consulta un adaptador para leer las trazas, los spans y el detalle de un span; el backend es el que aporta el módulo. En esa página la documentación no nombra ningún otro backend aparte de los de la instalación: no supongas ninguno.
Alertas declaradas como código
Según la documentación, los desarrolladores asocian una regla de alerta a un componente en forma de trait (observability-alert-rule). Una condición se basa en una ventana, un intervalo, un operador (gt, lt, gte, lte, eq) y un umbral. La fuente es un patrón de logs o una métrica de recursos; el ejemplo del repositorio cita cpu_usage y memory_usage.
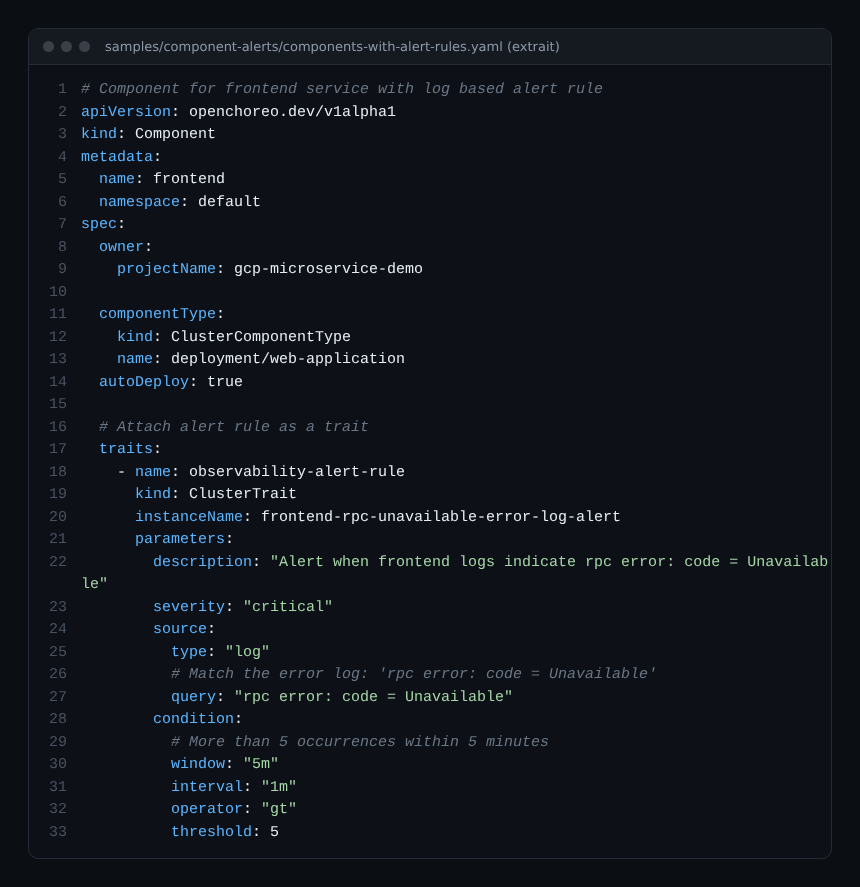
Este ejemplo dispara una alerta crítica si aparecen más de cinco ocurrencias del error en cinco minutos, evaluadas cada minuto. Es exactamente el razonamiento de un SLI basado en una tasa de errores; para enmarcarlo, consulta nuestro itinerario de SLO y SLA.
Canales de notificación
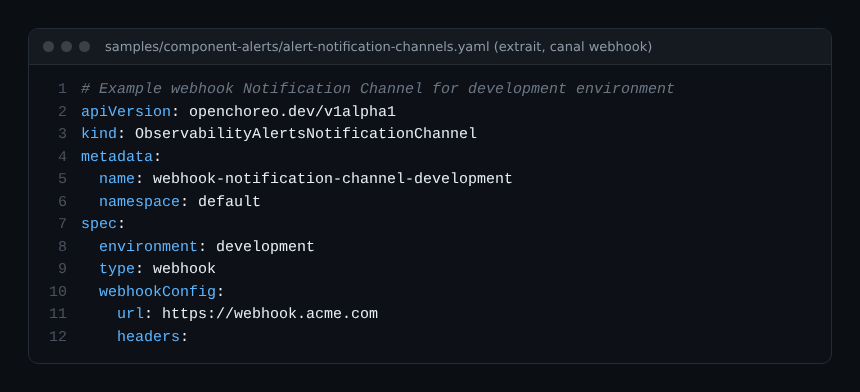
Las alertas salen por un canal por entorno, de tipo correo (SMTP) o webhook. El primer canal creado en un entorno pasa a ser el canal por defecto, según la documentación. El siguiente extracto procede del archivo de ejemplo; la dirección del webhook es un ejemplo, que debes sustituir.
Un agente de análisis de causa raíz
El repositorio también contiene un agente RCA. Según su README, recibe una alerta por API REST, investiga con un bucle ReAct mediante dos servidores MCP (observabilidad y recursos de OpenChoreo) y produce un informe estructurado. Solo se le expone un conjunto de herramientas de solo lectura. Para valorar este tipo de agente en producción, lee las barreras de seguridad de los agentes de IA y cómo proteger un servidor MCP.
Límites y puntos abiertos
- Peso de la pila: una instalación completa reúne Gateway API, cert-manager, External Secrets, un almacén OpenBao, un proveedor de identidad, OpenSearch y Prometheus. Cuenta con tiempo de operación, no solo de instalación.
- Prueba local: los ejemplos de la documentación usan credenciales por defecto, y el recolector de eventos está configurado con
insecure_skip_verify: truehacia OpenSearch. Estos ajustes no son aptos para producción. - Ritmo de cambio: la rama principal está en la versión intermedia 1.4.0; el registro de cambios menciona, por ejemplo, líneas de versión («release lines») y la gestión de secretos del plano de observabilidad. Relee las notas de versión antes de cada actualización.
- Instrumentación de las aplicaciones: no hemos releído ninguna página que describa cómo una aplicación envía sus trazas al plano de observabilidad. Este punto no está verificado; consulta la documentación antes de prometérselo a un equipo.
- Dynatrace: el proyecto no documenta ninguna integración con Dynatrace, y no nos la inventamos.
Observar la propia plataforma
Una plataforma interna es un servicio como cualquier otro: si cae el plano de control, nadie despliega. La documentación de OpenChoreo describe la observabilidad de las cargas desplegadas; para la plataforma, queda supervisar los componentes de Kubernetes que la sostienen. Aquí van pistas de sentido común, no específicas del proyecto:
- Disponibilidad: vigila los despliegues de los espacios de nombres
openchoreo-control-plane,openchoreo-data-planeyopenchoreo-observability-planecreados por la instalación, con alertas sobre pods y cuotas. - Métricas: si tu clúster ya tiene Prometheus, mira cómo conectar Prometheus a Dynatrace; el principio vale para cualquier backend de observabilidad.
- Señales de OpenTelemetry: el recolector de eventos de la instalación es un recolector de OpenTelemetry; nuestras notas sobre los componentes del Collector contrib ayudan a leer este tipo de configuración.
Vecino en la serie: Jan, la alternativa de código abierto a ChatGPT, otro proyecto leído de la misma manera.
Buenas prácticas
- Prueba primero en k3d con el plano de observabilidad y compara con tu pila actual antes de cualquier migración.
- Guarda las reglas de alerta en Git, como el resto de los recursos, y vincula cada umbral a un SLO.
- Sustituye todas las credenciales y secretos de ejemplo; usa el almacén de secretos previsto en lugar de valores en claro.
- Fija las versiones de los charts, como hace la documentación con
--version. - Limita las herramientas MCP de los agentes a solo lectura, como hace el agente RCA del repositorio.
Preguntas frecuentes
¿OpenChoreo sustituye a Backstage?
No: el README describe un portal «Backstage-powered». OpenChoreo aporta las abstracciones, el plano de control, la CI, el GitOps y la observabilidad en torno a ese portal.
¿Hay que instalar el plano de observabilidad?
Es opcional según la documentación: la opción --with-observability lo añade. Por tanto, hay que activarlo para disponer de los logs, las métricas y las trazas descritos más arriba.
¿Qué licencia tiene y quién mantiene el proyecto?
El código tiene licencia Apache 2.0. El README indica un desarrollo inicial por parte de WSO2 y el estatus de proyecto CNCF Sandbox; relee la página de gobernanza del repositorio (GOVERNANCE.md) antes de una decisión empresarial.
Conclusión
OpenChoreo propone una plataforma de desarrollo completa para Kubernetes, con observabilidad integrada y alertas declaradas en YAML. El proyecto parece activo, pero la instalación es pesada y varios puntos quedan por verificar en la documentación: la instrumentación de las aplicaciones y la operación a largo plazo. Pruébalo en local, mide qué sustituye en tu cadena y luego decide.
span.observer es un blog independiente de la comunidad, no afiliado a OpenChoreo, a WSO2 ni a Dynatrace LLC. Las marcas citadas pertenecen a sus propietarios. Las herramientas evolucionan rápido: comprueba siempre los comandos y las opciones en su documentación oficial.