El servidor MCP de GitHub (GitHub MCP server) es el servidor MCP oficial de GitHub: permite a un agente de código leer repositorios, abrir issues, comentar pull requests o inspeccionar workflows de Actions, sin pasar por un script casero. El repositorio github/github-mcp-server cuenta con unas 33 700 estrellas a mediados de octubre de 2026, y es típicamente el servidor MCP que un equipo conecta primero a su agente.
Esta facilidad tiene un precio para la operación. Un agente que puede escribir en tus repositorios con el token de un desarrollador es un actor más en tu cadena de entrega. Esta guía sigue el README y la documentación del proyecto: instalar el servidor, elegir las herramientas expuestas, limitar los permisos del token y conservar un rastro de cada llamada. Para los fundamentos del protocolo, consulta nuestra explicación del Model Context Protocol.
Aclaración de honestidad: span.observer no ha instalado este software para este artículo. Los comandos proceden del README y de la documentación del repositorio, y las capturas siguientes son extractos renderizados a partir de esos archivos.
Servidor MCP de GitHub: lo que dice el repositorio
- Editor y licencia: GitHub, licencia MIT (archivo LICENSE del repositorio).
- Lenguaje: Go; el README pide
go buildpara compilar el binario. - Cifras releídas el 16 de octubre de 2026 en la página del repositorio: unas 33 700 estrellas, unos 5 200 forks, 1 191 commits en la rama principal. La última release mostrada es la v2.0.2, del 8 de octubre.
- Dos modos: un servidor local (proceso lanzado por tu cliente MCP, en Docker o como binario) y un servidor remoto alojado por GitHub en la dirección
https://api.githubcopilot.com/mcp/. El README precisa que el modo remoto requiere VS Code 1.101 o posterior para el MCP remoto y OAuth.
El servidor no es una aplicación de Dynatrace y no depende de ningún producto de Dynatrace. La parte de observabilidad se aplica tanto a Dynatrace SaaS como a Dynatrace Managed, porque se apoya en OpenTelemetry en el lado del agente.
Recorrido por la configuración
El punto de entrada local es la imagen Docker pública ghcr.io/github/github-mcp-server. El README da su declaración en un cliente MCP, con un token solicitado en tiempo de ejecución en lugar de escrito en el archivo:
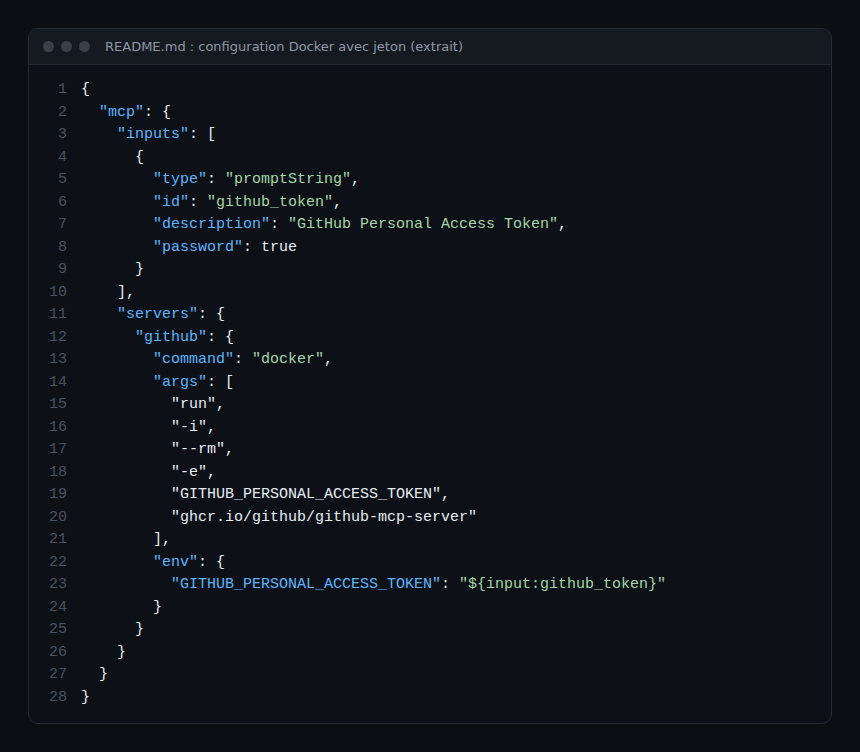
Línea por línea: -i mantiene abierta la entrada estándar, lo que exige el transporte stdio; --rm elimina el contenedor al terminar; -e GITHUB_PERSONAL_ACCESS_TOKEN transmite la variable sin que aparezca en el comando; la entrada promptString con "password": true pide el token al arrancar.
Instalación paso a paso
Paso 1 — Elegir local o remoto
El modo local mantiene la ejecución en el equipo o en el servidor de compilación, lo que facilita el aislamiento (consulta el aislamiento de un servidor MCP STDIO). El modo remoto evita Docker, pero desplaza la vigilancia al lado del cliente, ya que no tienes ningún proceso que observar.
Paso 2 — Instalar el servidor local
Con Docker en marcha, la documentación de instalación de Claude Code indica este comando para declarar el servidor con un token:
claude mcp add github -e GITHUB_PERSONAL_ACCESS_TOKEN=YOUR_GITHUB_PAT -- docker run -i --rm -e GITHUB_PERSONAL_ACCESS_TOKEN ghcr.io/github/github-mcp-serverSin Docker, el README propone compilar desde un clon:
go build -o github-mcp-server ./cmd/github-mcp-server
./github-mcp-server stdio
El comando stdio lee GITHUB_PERSONAL_ACCESS_TOKEN del entorno. Comprueba la lista con claude mcp list, como recomienda la guía. Atención: poner el token en claro en el comando lo guarda en la configuración del cliente; es preferible una variable de entorno o la entrada enmascarada del JSON anterior.
Paso 3 — Reducir las herramientas expuestas
Por defecto, el servidor activa los toolsets context, repos, issues, pull_requests y users. El README lista también, entre otros, actions, code_security, dependabot, gists, projects y secret_protection, y un valor especial all. Cada herramienta expuesta consume contexto del agente y amplía su superficie: activa solo lo que la tarea necesita.
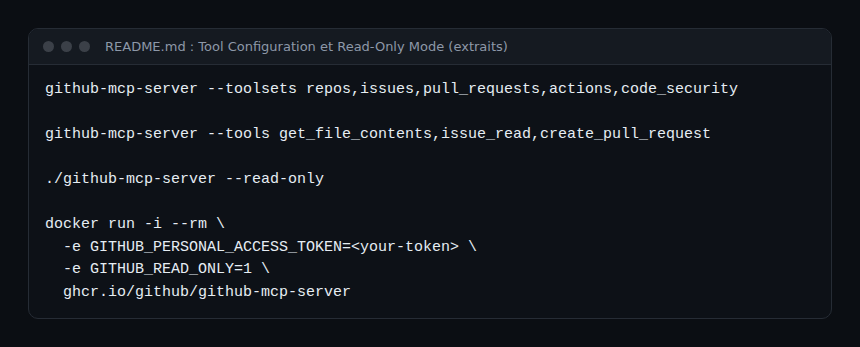
La variable GITHUB_TOOLSETS prevalece sobre la opción --toolsets si ambas están presentes. El modo de solo lectura (--read-only o GITHUB_READ_ONLY=1) tiene prioridad: las herramientas de escritura se ignoran aunque se pidan con --tools. La guía de configuración añade --exclude-tools, que prevalece sobre todas las inclusiones.
Autenticación: el token de permisos mínimos
En github.com, el README describe una conexión OAuth en el primer uso, con el token guardado solo en memoria. Un token de acceso personal definido en GITHUB_PERSONAL_ACCESS_TOKEN tiene prioridad sobre OAuth. Para un token clásico, el README sugiere como mínimo repo, read:packages (acceso a la imagen Docker) y read:org (equipos), e invita a conceder solo los permisos que aceptas confiar al agente.
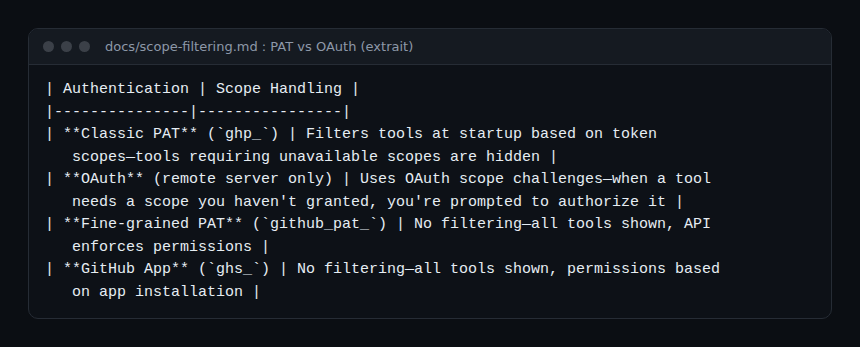
Esta tabla cuenta para la operación: con un token clásico (ghp_), el servidor oculta al arrancar las herramientas para las que el token no tiene los scopes; con un token fine-grained o una GitHub App, no hay ningún filtrado y es la API la que deniega. En este segundo caso, la restricción viene del propio token, no del servidor.
El modo lockdown (--lockdown-mode) limita el contenido de repositorios públicos que llega al agente a los autores con acceso de escritura, para reducir el riesgo de inyección de prompt. El README lo describe como un filtro «best-effort», no como una frontera de autorización. El riesgo de instrucciones ocultas en una issue se detalla en nuestro artículo sobre el envenenamiento de herramientas MCP, y las buenas prácticas generales en cómo proteger un servidor MCP.
Trazar las llamadas del servidor
El README no describe ninguna exportación de trazas ni de métricas por parte del propio servidor. La trazabilidad viene, por tanto, de tres lugares.
- El cliente del agente. Claude Code, por ejemplo, emite mediante OpenTelemetry un evento
claude_code.tool_resultcontool_name,success,duration_msymcp_server_scope, y atribuye tokens y costes amcp_server.nameymcp_tool.name. La puesta en marcha se describe en supervisar un agente de código en la empresa. Los parámetros de las herramientas solo se incluyen conOTEL_LOG_TOOL_DETAILS=1: evítalo mientras no controles lo que sale hacia tus logs. - Las convenciones de OpenTelemetry para MCP (estado Development): un span de cliente llamado
{mcp.method.name} {target}, por ejemplotools/call get_file_contents, conmcp.method.nameygen_ai.tool.name. El procedimiento está en observar los agentes MCP con OpenTelemetry. - En el lado de GitHub. Según el README, las peticiones de API del modo STDIO se identifican como
github-mcp-server/<version>, con el nombre y la versión del cliente MCP entre paréntesis. Para distinguir varias instancias (github.com y un GitHub Enterprise Server, por ejemplo), el README documentaGITHUB_MCP_SERVER_NAMEyGITHUB_MCP_SERVER_TITLE.
Límites y puntos abiertos
- Un agente con herramientas de escritura puede modificar repositorios: la barrera de seguridad es el token y la solo lectura, no la cortesía del prompt.
- El contenido de las issues y de las pull requests es una entrada no fiable; el modo lockdown reduce el riesgo sin suprimirlo.
- El proyecto avanza rápido: el README señala que el tag v2.0.0 precede a una corrección de la ruta del módulo Go y no puede servir como módulo. Fija la versión de la imagen en lugar de seguir la última.
- Los nombres de herramientas y de toolsets citados aquí proceden del README del día; compruébalos tras cada actualización.
Cómo comprobar que funciona
claude mcp listmuestra el servidorgithub; tu cliente lista las herramientas esperadas, y solo esas.- Con
--read-only, pide al agente que cree una issue: la herramienta de escritura debe estar ausente. - En tu backend de OpenTelemetry (Dynatrace SaaS o Managed, u otro), una llamada a una herramienta aparece con su nombre, su duración y su estado.
Buenas prácticas
- Empieza en solo lectura con los toolsets
reposeissues, y amplía según la necesidad. - Usa un token dedicado, de vida corta, nunca el de un administrador.
- Registra las llamadas de escritura y revísalas tras cada incidente, sin buscar culpables.
- Mantén el token fuera de los argumentos de las herramientas y de las trazas.
Preguntas frecuentes
¿Conviene el servidor local o el remoto?
El local da más control (aislamiento, versión fijada); el remoto evita Docker pero deja que GitHub aloje el servidor. La elección depende de tu política de ejecución.
¿Qué permisos mínimos necesita un token?
El README sugiere repo, read:packages y read:org para un token clásico. Redúcelos si no usas ni la imagen Docker ni los equipos.
¿Envía el servidor trazas de OpenTelemetry por sí mismo?
El README no las describe. Traza en el lado del cliente del agente, o consulta nuestra guía del servidor Chrome DevTools MCP para otro servidor de la misma serie.
Conclusión
El servidor MCP de GitHub merece la pena: oficial, con licencia MIT, bien documentado. Su buen uso se resume en cuatro ajustes: local o remoto, toolsets mínimos, token limitado, solo lectura por defecto. Queda trazar cada llamada en el lado del cliente para poder responder a «quién hizo qué, y cuándo». Fuentes: repositorio github/github-mcp-server.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a los proyectos citados. Las marcas citadas pertenecen a sus propietarios. Las herramientas evolucionan rápido: comprueba los comandos y las opciones en su documentación oficial.