Chaque sidecar ajoute un conteneur par pod, une mise à jour à coordonner et un redémarrage à chaque changement de version. L’eBPF sans sidecar promet d’enlever cette charge, mais le terme recouvre trois choses différentes : le mode ambient d’Istio, le datapath de Cilium et l’auto-instrumentation eBPF d’OpenTelemetry. Cet article les sépare, dit ce que chacune apporte à une équipe SRE ou plateforme, et ce qu’elle ne remplace pas.
Objectif : choisir en connaissance de cause entre sidecars, mesh sans sidecar et instrumentation eBPF, sans mélanger le réseau (mTLS, routage) et l’observabilité (traces, métriques RED). Pour le cas classique avec sidecars, voir Istio et Dynatrace : traces et métriques du mesh.
eBPF sans sidecar : trois approches, trois problèmes
Le point de départ est une confusion fréquente : « sans sidecar » ne veut pas dire « avec eBPF », et « eBPF » ne veut pas dire « service mesh ».
| Approche | Ce qu’elle fait | Rôle principal |
|---|---|---|
| Istio ambient | Proxy L4 par nœud (ztunnel), proxy L7 optionnel (waypoint) | Sécurité et trafic |
| Cilium service mesh | Datapath eBPF dans le noyau, proxy Envoy pour L7 | Réseau, sécurité et trafic |
| OpenTelemetry eBPF Instrumentation (OBI) | Observe les processus par eBPF et produit spans et métriques | Observabilité |
Les deux premières sont des plans de données de service mesh. La troisième n’est pas un mesh : elle ne chiffre rien et n’applique aucune politique. Elle lit ce que font les applications.
Istio ambient : un mesh sans sidecar, mais pas sans proxy
D’après la documentation d’Istio, le mode ambient fournit ses fonctions par un proxy L4 par nœud et, en option, un proxy L7 par espace de noms. Le proxy de nœud, ztunnel, est écrit en Rust. Il gère le mTLS, l’authentification, l’autorisation L4 et la télémétrie L4. Il ne termine pas le trafic HTTP des charges de travail. Le trafic circule entre elles par HBONE, un tunnel fondé sur HTTP CONNECT.
Les waypoints, construits sur Envoy, portent les fonctions L7 : routage par VirtualService, autorisation L7, télémétrie L7. Ils tournent hors des pods applicatifs et se déploient, se mettent à jour et se dimensionnent séparément.
Point à ne pas déformer : la page de la documentation sur la redirection du trafic décrit des règles iptables posées par le composant istio-cni dans l’espace réseau du pod, et ne mentionne pas eBPF. Le mode ambient d’Istio est donc « sans sidecar », pas « avec eBPF » (d’après cette documentation).
Autre bénéfice documenté : il n’est pas nécessaire de redémarrer les applications pour les ajouter au mesh, contrairement au mode sidecar. Les pods en mode sidecar et en mode ambient peuvent coexister dans le même mesh. Pour un SRE, c’est un levier sur le toil : moins de rollouts forcés quand le mesh évolue.
Cilium : le noyau pour L3 à L4, Envoy pour L7
La documentation de Cilium décrit le même découpage par couche. Le datapath eBPF traite IP, TCP et UDP « dans le noyau ». Les protocoles applicatifs (HTTP, gRPC, DNS) sont analysés par un proxy tel qu’Envoy. Les fonctions annoncées incluent l’équilibrage de charge L7, la limitation de débit, Ingress, Gateway API et l’authentification mutuelle fondée sur l’identité, indiquée en bêta sur cette page. Elle précise aussi que Cilium peut s’utiliser avec Istio, en modes ambient et sidecar.
La page lue ne dit pas comment Envoy est déployé (par nœud ou autrement) : ce point est donc non vérifié ici et à confirmer dans la version de Cilium en production.
OpenTelemetry eBPF Instrumentation : voir sans toucher au code
OBI est présenté par la documentation OpenTelemetry comme un outil d’auto-instrumentation pour Linux, sans modification du code, sans bibliothèque à installer ni redémarrage. Il capture des spans et des métriques RED (débit, erreurs, durée), des métriques runtime pour Go, JVM, .NET, Node.js et Python, des graphes de services et des métriques de flux réseau. Il couvre HTTP/S, gRPC, Kafka et des bases comme PostgreSQL, MySQL et Redis.
Prérequis donnés par la documentation : architecture amd64 ou arm64, noyau Linux 5.8 ou plus (ou une famille RHEL en 4.18 avec les rétroportages eBPF nécessaires), BTF, et les privilèges root ou les capacités Linux utiles. La dernière version lue est la v0.15.2, qui comporte des changements incompatibles (noms de spans, attributs de métriques) : relire les notes de mise à jour avant toute montée de version.
Limite importante, écrite noir sur blanc : OBI ne remplace pas l’instrumentation au niveau du langage. Les spans personnalisés, les attributs métier et les événements applicatifs exigent toujours un agent de langage ou une instrumentation manuelle. Pour cette voie, voir l’OpenTelemetry Operator et l’auto-instrumentation.
Déployer OBI sur Kubernetes, pas à pas
Périmètre : Kubernetes en général, indépendant de l’édition Dynatrace. Cette procédure condense la page officielle de configuration Kubernetes d’OBI.
- Vérifier le noyau des nœuds : 5.8 ou plus et BTF. Sans cela, OBI ne démarre pas correctement.
- Choisir le mode. DaemonSet : une instance par nœud, avec
hostPID: truepour voir tous les processus de l’hôte. Sidecar : une instance par pod, avecshareProcessNamespace: trueet un conteneurprivileged: true. Le DaemonSet évite justement de réintroduire un sidecar. - Déclarer le conteneur OBI et son contexte de sécurité (image 1).
- Cibler les processus avec
OTEL_EBPF_AUTO_TARGET_EXE(nom d’exécutable) ouOTEL_EBPF_OPEN_PORT(port ouvert). - Exporter en OTLP vers un Collector avec
OTEL_EXPORTER_OTLP_ENDPOINT, ou par le fichier de configuration chargé viaOTEL_EBPF_CONFIG_PATH. - Enrichir avec Kubernetes via
OTEL_EBPF_KUBE_METADATA_ENABLE.
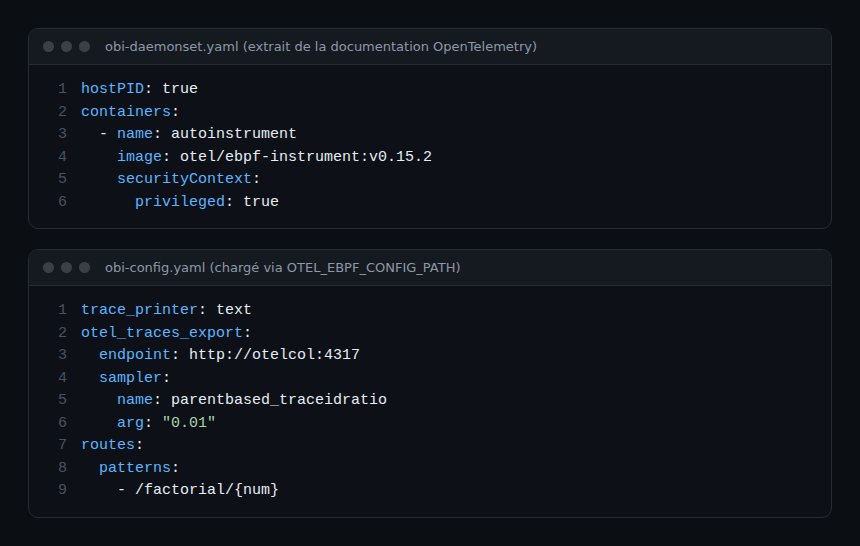
Le fichier de configuration illustré (échantillonnage à 1 %) vient de l’exemple de la documentation. Les valeurs sont à adapter ; elles ne constituent pas une recommandation de production.
Le coût réel : privilèges et périmètre
Retirer le sidecar ne supprime pas la dépendance : elle se déplace vers le nœud. Une instance eBPF par hôte observe tous les processus qu’elle cible, donc elle demande des droits élevés. La documentation propose le mode privileged: true (le plus simple) ou des capacités ciblées : BPF, SYS_PTRACE, NET_RAW, CHECKPOINT_RESTORE, DAC_READ_SEARCH et PERFMON. SYS_ADMIN reste nécessaire pour les fonctions qui s’appuient sur bpf_probe_write_user(), comme la propagation de contexte au niveau des bibliothèques Go. Selon la documentation, sur certains noyaux récents (6.6.128 et plus, 6.12.75 et plus, 6.18.14 et plus, 6.19 et plus), il faut aussi monter /sys/kernel/tracing ; sans ce montage, OBI désactive la propagation du contexte de trace.
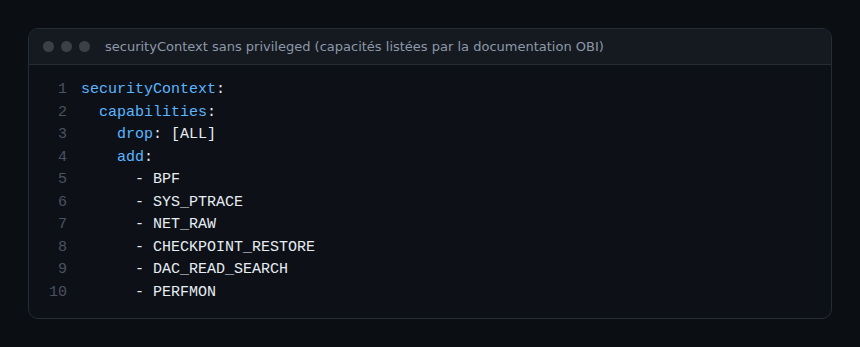
Pour une équipe plateforme, la question change donc : on ne gère plus mille sidecars, mais un DaemonSet très privilégié, à valider avec la sécurité et à surveiller comme n’importe quel composant critique.
Activer le mode ambient d’Istio
Côté mesh, l’enrôlement passe par un label. La documentation d’Istio indique istio.io/dataplane-mode=ambient sur un espace de noms ou un pod. Pour les fonctions L7, elle donne istioctl waypoint apply -n default et le label istio.io/use-waypoint=waypoint.
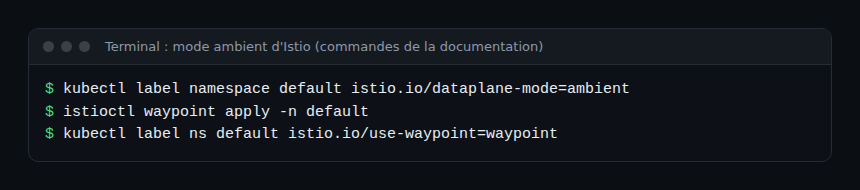
Les commandes sont issues des pages « add workloads » et « waypoint » de la documentation. Les nommages (espace de noms default) sont des exemples.
Que choisir ? Une grille de décision
- Besoin de mTLS et de politiques de trafic : un service mesh (Istio ambient, Cilium). OBI ne le fait pas.
- Besoin de traces et de métriques RED sans toucher au code : OBI, éventuellement en complément d’un mesh.
- Besoin de spans métier : instrumentation par langage, avec OBI en filet de sécurité pour les services non instrumentés.
- Contrainte de noyau ou de privilèges : rester sur sidecars ou instrumentation par SDK, plus simples à auditer.
Relier le tout à Dynatrace
OBI et les waypoints exportent de la télémétrie standard. Rien dans les pages lues ne documente une intégration directe avec Dynatrace : le chemin prudent reste l’envoi OTLP via un Collector, comme décrit dans le Collector OpenTelemetry vers Dynatrace et, pour le cluster, le Collector OpenTelemetry sur Kubernetes. Sur Dynatrace SaaS comme sur Managed, il faut vérifier l’ingestion OTLP dans la documentation de l’édition concernée avant de brancher le flux. Les noms de spans et d’attributs d’OBI changent entre versions : à surveiller dans les requêtes et les alertes.
Bonnes pratiques
- Commencer par un espace de noms pilote et mesurer avant de généraliser.
- Épingler la version d’OBI et lire les notes de mise à jour : les noms de spans peuvent changer.
- Préférer les capacités ciblées à
privilegedquand la politique du cluster le permet. - Garder une instrumentation par SDK pour les spans métier.
- Définir un SLI par service (taux d’erreur, latence) avant et après le changement, pour juger l’effet sur la fiabilité.
Questions fréquentes
Le mode ambient d’Istio utilise-t-il eBPF ?
D’après les pages de documentation lues, non : la redirection du trafic repose sur des règles iptables posées par istio-cni. Le mode ambient supprime les sidecars, pas iptables.
OBI remplace-t-il un service mesh ?
Non. OBI observe et produit des spans et des métriques. Le chiffrement mTLS, l’autorisation et le routage restent le travail d’un mesh. Il ne remplace pas non plus l’instrumentation par langage pour les spans personnalisés.
Quel noyau faut-il pour OBI ?
Linux 5.8 ou plus avec BTF, ou une famille RHEL en 4.18 avec les rétroportages eBPF nécessaires, sur amd64 ou arm64 (documentation OpenTelemetry). Certaines fonctions ont des exigences plus strictes.
Conclusion
Supprimer les sidecars simplifie les mises à jour, mais déplace la complexité vers le nœud : proxy L4, DaemonSet eBPF, droits élevés. Une équipe SRE gagne à séparer le besoin réseau (mesh) du besoin d’observabilité (OBI, SDK), puis à valider chaque brique sur un périmètre réduit.
Blog indépendant, non affilié à Dynatrace LLC. Sources : documentation d’Istio, de Cilium et d’OpenTelemetry, consultées le 31 octobre 2026.