يضيف كل sidecar حاوية لكل pod، وتحديثًا يجب تنسيقه، وإعادة تشغيل عند كل تغيير في الإصدار. يَعِد نهج eBPF بدون sidecar بإزالة هذا العبء، لكن المصطلح يشمل ثلاثة أمور مختلفة: وضع ambient في Istio، ومسار البيانات (datapath) في Cilium، والأدوات التلقائية للقياس عبر eBPF في OpenTelemetry. يفصل هذا المقال بينها، ويبيّن ما يقدمه كل منها لفريق SRE أو المنصة، وما لا يستبدله.
الهدف: الاختيار عن دراية بين الـ sidecars وشبكة الخدمات (service mesh) بدون sidecar والقياس عبر eBPF، دون خلط الشبكة (mTLS والتوجيه) بقابلية الملاحظة (التتبعات ومقاييس RED). للحالة التقليدية مع الـ sidecars، راجع Istio وDynatrace: تتبعات ومقاييس الـ mesh.
eBPF بدون sidecar: ثلاثة أساليب لثلاث مشكلات
نقطة البداية لبس شائع: «بدون sidecar» لا يعني «مع eBPF»، و«eBPF» لا يعني «service mesh».
| الأسلوب | ما يفعله | الدور الرئيسي |
|---|---|---|
| Istio ambient | وكيل L4 لكل عقدة (ztunnel)، ووكيل L7 اختياري (waypoint) | الأمان وحركة المرور |
| Cilium service mesh | مسار بيانات eBPF داخل النواة، ووكيل Envoy للمستوى L7 | الشبكة والأمان وحركة المرور |
| OpenTelemetry eBPF Instrumentation (OBI) | يراقب العمليات عبر eBPF وينتج spans ومقاييس | قابلية الملاحظة |
الأولان مستويا بيانات لشبكة الخدمات. أما الثالث فليس mesh: فهو لا يشفّر شيئًا ولا يطبّق أي سياسة. إنه يقرأ ما تفعله التطبيقات.
Istio ambient: شبكة خدمات بدون sidecar، لكن ليس بدون وكيل
وفقًا لـوثائق Istio، يقدّم وضع ambient وظائفه عبر وكيل L4 لكل عقدة ووكيل L7 اختياري لكل مساحة أسماء. وكيل العقدة، ztunnel، مكتوب بلغة Rust. يتولى mTLS والمصادقة والتفويض من المستوى L4 والقياس عن بُعد من المستوى L4. ولا ينهي حركة HTTP الخاصة بأعباء العمل. وتنتقل الحركة بينها عبر HBONE، وهو نفق مبني على HTTP CONNECT.
أما waypoints، المبنية على Envoy، فتحمل وظائف L7: التوجيه عبر VirtualService، والتفويض من المستوى L7، والقياس عن بُعد من المستوى L7. وهي تعمل خارج pods التطبيق، ويجري نشرها وتحديثها وضبط حجمها بشكل منفصل.
نقطة لا ينبغي تشويهها: تصف صفحة الوثائق عن إعادة توجيه حركة المرور قواعد iptables يضعها المكوّن istio-cni في فضاء الشبكة الخاص بالـ pod، ولا تذكر eBPF. لذلك فوضع ambient في Istio «بدون sidecar» وليس «مع eBPF» (وفقًا لهذه الوثائق).
فائدة أخرى موثّقة: لا حاجة إلى إعادة تشغيل التطبيقات لإضافتها إلى الـ mesh، بخلاف وضع sidecar. ويمكن أن تتعايش pods وضع sidecar ووضع ambient في الـ mesh نفسه. وبالنسبة لمهندس SRE فهذه رافعة لتقليل toil: عمليات rollout قسرية أقل عند تطور الـ mesh.
Cilium: النواة للمستويات L3 إلى L4، وEnvoy للمستوى L7
تصف وثائق Cilium التقسيم نفسه بحسب الطبقات. يعالج مسار بيانات eBPF بروتوكولات IP وTCP وUDP «داخل النواة». أما بروتوكولات التطبيق (HTTP وgRPC وDNS) فيحللها وكيل مثل Envoy. وتشمل الوظائف المعلنة موازنة الحمل من المستوى L7، وتحديد المعدل، وIngress، وGateway API، والمصادقة المتبادلة القائمة على الهوية، وهي مذكورة بوصفها beta في تلك الصفحة. كما توضح أن Cilium يمكن استخدامه مع Istio، في وضعي ambient وsidecar.
لا تذكر الصفحة التي قُرئت كيف يُنشر Envoy (لكل عقدة أو بطريقة أخرى): لذا فهذه النقطة غير متحقق منها هنا، ويجب تأكيدها في إصدار Cilium المستخدم في الإنتاج.
OpenTelemetry eBPF Instrumentation: الرؤية دون لمس الشيفرة
تقدّم وثائق OpenTelemetry أداة OBI بوصفها أداة قياس تلقائي (auto-instrumentation) لنظام Linux، بدون تعديل الشيفرة ولا مكتبات يجب تثبيتها ولا إعادة تشغيل. فهي تلتقط spans ومقاييس RED (المعدل والأخطاء والمدة)، ومقاييس وقت التشغيل للغات Go وJVM و.NET وNode.js وPython، ومخططات الخدمات، ومقاييس تدفقات الشبكة. وتغطي HTTP/S وgRPC وKafka وقواعد بيانات مثل PostgreSQL وMySQL وRedis.
المتطلبات التي تذكرها الوثائق: معمارية amd64 أو arm64، ونواة Linux بالإصدار 5.8 أو أحدث (أو عائلة RHEL بالإصدار 4.18 مع التعديلات المنقولة (backports) اللازمة لـ eBPF)، وBTF، وصلاحيات root أو قدرات Linux المناسبة. آخر إصدار قُرئ هو v0.15.2، وفيه تغييرات غير متوافقة (أسماء الـ spans وخصائص المقاييس): يجب قراءة ملاحظات الإصدار قبل أي ترقية.
حد مهم، مكتوب بوضوح: لا يستبدل OBI القياس على مستوى اللغة. فالـ spans المخصصة وخصائص الأعمال وأحداث التطبيق ما زالت تتطلب وكيل لغة أو قياسًا يدويًا. لهذا المسار، راجع OpenTelemetry Operator والقياس التلقائي.
نشر OBI على Kubernetes خطوة بخطوة
النطاق: Kubernetes عمومًا، بغض النظر عن إصدار Dynatrace. يلخّص هذا الإجراء صفحة الإعداد الرسمية الخاصة بـ OBI على Kubernetes.
- تحقق من نواة العقد: 5.8 أو أحدث مع BTF. بدون ذلك لا يبدأ OBI بشكل سليم.
- اختر الوضع. DaemonSet: نسخة واحدة لكل عقدة، مع
hostPID: trueلرؤية جميع عمليات المضيف. Sidecar: نسخة لكل pod، معshareProcessNamespace: trueوحاويةprivileged: true. ويتجنب DaemonSet بالتحديد إعادة إدخال sidecar. - عرّف الحاوية الخاصة بـ OBI وسياق الأمان فيها (الصورة 1).
- استهدف العمليات عبر
OTEL_EBPF_AUTO_TARGET_EXE(اسم الملف التنفيذي) أوOTEL_EBPF_OPEN_PORT(المنفذ المفتوح). - صدّر بصيغة OTLP إلى Collector عبر
OTEL_EXPORTER_OTLP_ENDPOINT، أو عبر ملف الإعداد الذي يُحمَّل بواسطةOTEL_EBPF_CONFIG_PATH. - أثرِ البيانات ببيانات Kubernetes عبر
OTEL_EBPF_KUBE_METADATA_ENABLE.
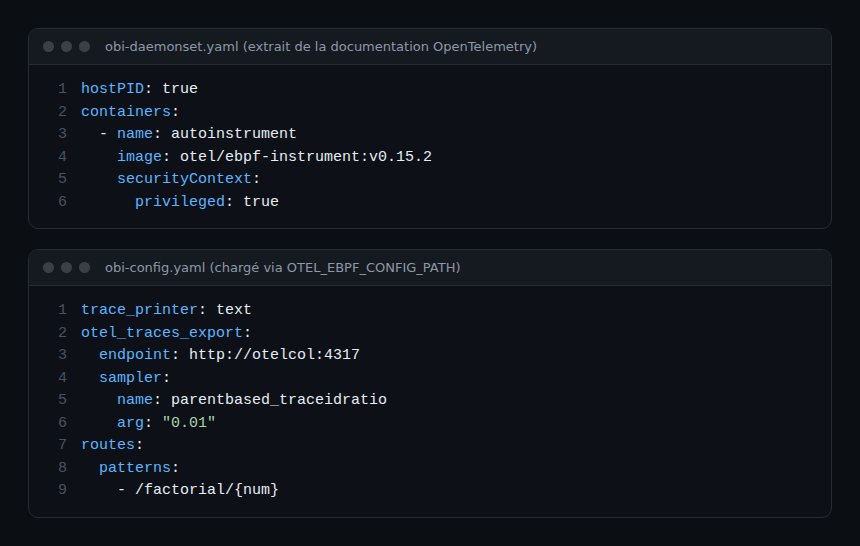
ملف الإعداد الموضح (أخذ عينات بنسبة 1%) مأخوذ من مثال الوثائق. القيم تحتاج إلى تكييف، وليست توصية للإنتاج.
التكلفة الحقيقية: الصلاحيات والنطاق
إزالة الـ sidecar لا تلغي الاعتماد: بل تنقله إلى العقدة. فنسخة eBPF واحدة لكل مضيف تراقب كل العمليات التي تستهدفها، ولذلك تطلب صلاحيات مرتفعة. تقترح الوثائق الوضع privileged: true (الأبسط) أو قدرات محددة: BPF وSYS_PTRACE وNET_RAW وCHECKPOINT_RESTORE وDAC_READ_SEARCH وPERFMON. ويظل SYS_ADMIN لازمًا للوظائف التي تعتمد على bpf_probe_write_user()، مثل نشر السياق على مستوى مكتبات Go. ووفقًا للوثائق، يجب في بعض النوى الحديثة (6.6.128 فما بعدها، و6.12.75 فما بعدها، و6.18.14 فما بعدها، و6.19 فما بعدها) أيضًا ربط /sys/kernel/tracing؛ وبدون هذا الربط يعطّل OBI نشر سياق التتبع.
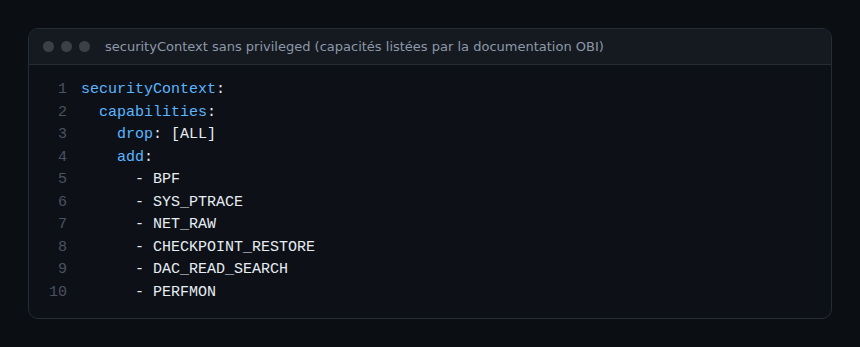
بالنسبة لفريق المنصة، يتغير السؤال إذن: لم يعد الأمر إدارة ألف sidecar، بل DaemonSet واحد عالي الصلاحيات، يجب اعتماده مع فريق الأمان ومراقبته كأي مكوّن حرج.
تفعيل وضع ambient في Istio
من جهة الـ mesh، يتم الضم عبر label. تذكر وثائق Istio istio.io/dataplane-mode=ambient على مساحة أسماء أو على pod. وللوظائف من المستوى L7، تعطي الأمر istioctl waypoint apply -n default والـ label istio.io/use-waypoint=waypoint.
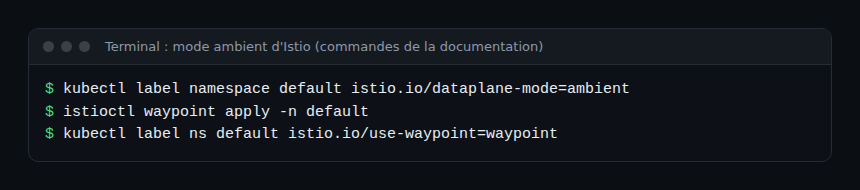
الأوامر مأخوذة من صفحتي «add workloads» و«waypoint» في الوثائق. والأسماء (مساحة الأسماء default) أمثلة.
ماذا تختار؟ جدول قرار
- الحاجة إلى mTLS وسياسات حركة المرور: شبكة خدمات (Istio ambient أو Cilium). OBI لا يفعل ذلك.
- الحاجة إلى تتبعات ومقاييس RED دون لمس الشيفرة: OBI، وربما مكمّلًا لـ mesh.
- الحاجة إلى spans خاصة بالأعمال: القياس حسب اللغة، مع OBI شبكةَ أمان للخدمات غير المقيسة.
- قيد في النواة أو الصلاحيات: ابقَ على الـ sidecars أو على القياس عبر SDK، فهما أبسط في التدقيق.
ربط كل ذلك بـ Dynatrace
يصدّر OBI والـ waypoints قياسات عن بُعد قياسية. ولا شيء في الصفحات التي قُرئت يوثّق تكاملًا مباشرًا مع Dynatrace: الطريق الحذر يبقى الإرسال عبر OTLP من خلال Collector، كما هو موضح في OpenTelemetry Collector نحو Dynatrace وفي OpenTelemetry Collector على Kubernetes للعنقود. وفي Dynatrace SaaS كما في Managed، يجب التحقق من استقبال OTLP في وثائق الإصدار المعني قبل توصيل التدفق. وتتغير أسماء spans والخصائص في OBI بين الإصدارات: يجب مراقبتها في الاستعلامات والتنبيهات.
أفضل الممارسات
- ابدأ بمساحة أسماء تجريبية وقِس قبل التعميم.
- ثبّت إصدار OBI واقرأ ملاحظات الإصدار: قد تتغير أسماء الـ spans.
- فضّل القدرات المحددة على
privilegedعندما تسمح سياسة العنقود بذلك. - احتفظ بالقياس عبر SDK للـ spans الخاصة بالأعمال.
- عرّف SLI لكل خدمة (معدل الأخطاء وزمن الاستجابة) قبل التغيير وبعده، لتقدير الأثر على الموثوقية.
الأسئلة الشائعة
هل يستخدم وضع ambient في Istio تقنية eBPF؟
وفقًا لصفحات الوثائق التي قُرئت، لا: فإعادة توجيه حركة المرور تقوم على قواعد iptables يضعها istio-cni. يزيل وضع ambient الـ sidecars، لا iptables.
هل يستبدل OBI شبكة الخدمات؟
لا. يراقب OBI وينتج spans ومقاييس. أما تشفير mTLS والتفويض والتوجيه فتبقى من مهام الـ mesh. كما لا يستبدل القياس حسب اللغة للـ spans المخصصة.
ما النواة المطلوبة لـ OBI؟
Linux 5.8 أو أحدث مع BTF، أو عائلة RHEL بالإصدار 4.18 مع التعديلات المنقولة (backports) اللازمة لـ eBPF، على amd64 أو arm64 (وثائق OpenTelemetry). وبعض الوظائف لها متطلبات أشد.
الخلاصة
تبسّط إزالة الـ sidecars التحديثات، لكنها تنقل التعقيد إلى العقدة: وكيل L4، وDaemonSet لـ eBPF، وصلاحيات مرتفعة. ويستفيد فريق SRE من الفصل بين حاجة الشبكة (mesh) وحاجة قابلية الملاحظة (OBI وSDK)، ثم اعتماد كل مكوّن على نطاق محدود.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا للمشاريع المذكورة (Istio وCilium وOpenTelemetry). Dynatrace علامة تجارية لشركة Dynatrace LLC. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك. المصادر: وثائق Istio وCilium وOpenTelemetry، التي جرى الاطلاع عليها في 31 أكتوبر 2026.