Cada sidecar añade un contenedor por pod, una actualización que coordinar y un reinicio con cada cambio de versión. El enfoque de eBPF sin sidecar promete quitar esa carga, pero el término agrupa tres cosas distintas: el modo ambient de Istio, el datapath de Cilium y la autoinstrumentación eBPF de OpenTelemetry. Este artículo las separa, explica qué aporta cada una a un equipo SRE o de plataforma y qué no sustituye.
Objetivo: elegir con criterio entre sidecars, mesh sin sidecar e instrumentación eBPF, sin mezclar la red (mTLS, enrutamiento) con la observabilidad (trazas, métricas RED). Para el caso clásico con sidecars, consulta Istio y Dynatrace: trazas y métricas del mesh.
eBPF sin sidecar: tres enfoques, tres problemas
El punto de partida es una confusión frecuente: «sin sidecar» no significa «con eBPF», y «eBPF» no significa «service mesh».
| Enfoque | Qué hace | Función principal |
|---|---|---|
| Istio ambient | Proxy L4 por nodo (ztunnel), proxy L7 opcional (waypoint) | Seguridad y tráfico |
| Cilium service mesh | Datapath eBPF en el kernel, proxy Envoy para L7 | Red, seguridad y tráfico |
| OpenTelemetry eBPF Instrumentation (OBI) | Observa los procesos mediante eBPF y produce spans y métricas | Observabilidad |
Las dos primeras son planos de datos de service mesh. La tercera no es un mesh: no cifra nada y no aplica ninguna política. Lee lo que hacen las aplicaciones.
Istio ambient: un mesh sin sidecar, pero no sin proxy
Según la documentación de Istio, el modo ambient ofrece sus funciones mediante un proxy L4 por nodo y, de forma opcional, un proxy L7 por espacio de nombres. El proxy de nodo, ztunnel, está escrito en Rust. Gestiona el mTLS, la autenticación, la autorización L4 y la telemetría L4. No termina el tráfico HTTP de las cargas de trabajo. El tráfico circula entre ellas por HBONE, un túnel basado en HTTP CONNECT.
Los waypoints, construidos sobre Envoy, asumen las funciones L7: enrutamiento con VirtualService, autorización L7, telemetría L7. Se ejecutan fuera de los pods de la aplicación y se despliegan, actualizan y dimensionan por separado.
Un punto que no conviene deformar: la página de la documentación sobre la redirección del tráfico describe reglas iptables que el componente istio-cni establece en el espacio de red del pod, y no menciona eBPF. Por tanto, el modo ambient de Istio es «sin sidecar», no «con eBPF» (según esa documentación).
Otro beneficio documentado: no hace falta reiniciar las aplicaciones para añadirlas al mesh, a diferencia del modo sidecar. Los pods en modo sidecar y en modo ambient pueden coexistir en el mismo mesh. Para un SRE es una palanca sobre el toil: menos rollouts forzados cuando el mesh evoluciona.
Cilium: el kernel para L3 a L4, Envoy para L7
La documentación de Cilium describe el mismo reparto por capas. El datapath eBPF trata IP, TCP y UDP «en el kernel». Los protocolos de aplicación (HTTP, gRPC, DNS) los analiza un proxy como Envoy. Las funciones anunciadas incluyen el balanceo de carga L7, la limitación de tasa, Ingress, Gateway API y la autenticación mutua basada en identidad, indicada como beta en esa página. También precisa que Cilium puede usarse con Istio, tanto en modo ambient como en modo sidecar.
La página consultada no dice cómo se despliega Envoy (por nodo u otra forma): este punto no está verificado aquí y debe confirmarse en la versión de Cilium en producción.
OpenTelemetry eBPF Instrumentation: ver sin tocar el código
OBI se presenta en la documentación de OpenTelemetry como una herramienta de autoinstrumentación para Linux, sin modificar el código, sin bibliotecas que instalar ni reinicios. Captura spans y métricas RED (tasa, errores, duración), métricas de runtime para Go, JVM, .NET, Node.js y Python, grafos de servicios y métricas de flujos de red. Cubre HTTP/S, gRPC, Kafka y bases de datos como PostgreSQL, MySQL y Redis.
Requisitos que indica la documentación: arquitectura amd64 o arm64, kernel Linux 5.8 o superior (o una familia RHEL con 4.18 y los backports eBPF necesarios), BTF, y privilegios de root o las capacidades de Linux necesarias. La última versión consultada es la v0.15.2, que incluye cambios incompatibles (nombres de spans, atributos de métricas): conviene leer las notas de versión antes de cualquier actualización.
Límite importante, escrito sin ambigüedad: OBI no sustituye la instrumentación a nivel de lenguaje. Los spans personalizados, los atributos de negocio y los eventos de aplicación siguen exigiendo un agente de lenguaje o instrumentación manual. Para esa vía, consulta el OpenTelemetry Operator y la autoinstrumentación.
Desplegar OBI en Kubernetes, paso a paso
Alcance: Kubernetes en general, independiente de la edición de Dynatrace. Este procedimiento resume la página oficial de configuración de OBI en Kubernetes.
- Comprobar el kernel de los nodos: 5.8 o superior y BTF. Sin esto, OBI no arranca correctamente.
- Elegir el modo. DaemonSet: una instancia por nodo, con
hostPID: truepara ver todos los procesos del host. Sidecar: una instancia por pod, conshareProcessNamespace: truey un contenedorprivileged: true. El DaemonSet evita precisamente reintroducir un sidecar. - Declarar el contenedor OBI y su contexto de seguridad (imagen 1).
- Seleccionar los procesos con
OTEL_EBPF_AUTO_TARGET_EXE(nombre del ejecutable) uOTEL_EBPF_OPEN_PORT(puerto abierto). - Exportar en OTLP a un Collector con
OTEL_EXPORTER_OTLP_ENDPOINT, o mediante el archivo de configuración cargado conOTEL_EBPF_CONFIG_PATH. - Enriquecer con Kubernetes mediante
OTEL_EBPF_KUBE_METADATA_ENABLE.
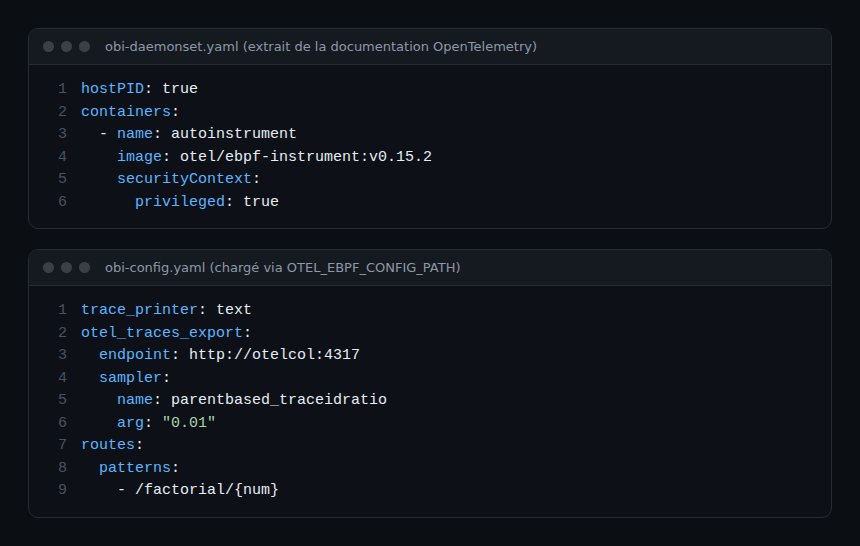
El archivo de configuración ilustrado (muestreo al 1 %) procede del ejemplo de la documentación. Los valores deben adaptarse; no constituyen una recomendación de producción.
El coste real: privilegios y alcance
Quitar el sidecar no elimina la dependencia: se desplaza al nodo. Una instancia eBPF por host observa todos los procesos que selecciona, así que exige derechos elevados. La documentación propone el modo privileged: true (el más sencillo) o capacidades concretas: BPF, SYS_PTRACE, NET_RAW, CHECKPOINT_RESTORE, DAC_READ_SEARCH y PERFMON. SYS_ADMIN sigue siendo necesario para las funciones que se apoyan en bpf_probe_write_user(), como la propagación de contexto a nivel de las bibliotecas Go. Según la documentación, en algunos kernels recientes (6.6.128 y posteriores, 6.12.75 y posteriores, 6.18.14 y posteriores, 6.19 y posteriores) también hay que montar /sys/kernel/tracing; sin ese montaje, OBI desactiva la propagación del contexto de traza.
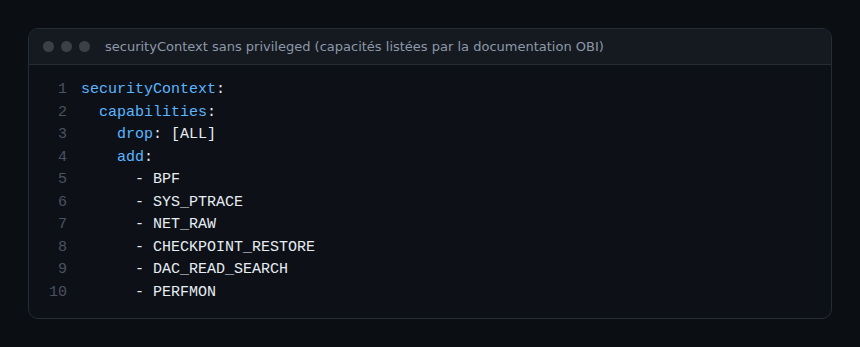
Para un equipo de plataforma, la pregunta cambia: ya no se gestionan mil sidecars, sino un DaemonSet muy privilegiado, que hay que validar con seguridad y vigilar como cualquier componente crítico.
Activar el modo ambient de Istio
Del lado del mesh, la incorporación se hace con una etiqueta. La documentación de Istio indica istio.io/dataplane-mode=ambient en un espacio de nombres o en un pod. Para las funciones L7, da istioctl waypoint apply -n default y la etiqueta istio.io/use-waypoint=waypoint.
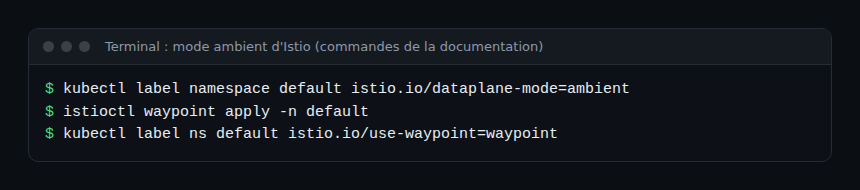
Los comandos proceden de las páginas «add workloads» y «waypoint» de la documentación. Los nombres (espacio de nombres default) son ejemplos.
¿Qué elegir? Una matriz de decisión
- Necesidad de mTLS y de políticas de tráfico: un service mesh (Istio ambient, Cilium). OBI no lo hace.
- Necesidad de trazas y métricas RED sin tocar el código: OBI, eventualmente como complemento de un mesh.
- Necesidad de spans de negocio: instrumentación por lenguaje, con OBI como red de seguridad para los servicios no instrumentados.
- Restricción de kernel o de privilegios: quedarse con sidecars o con instrumentación por SDK, más sencillos de auditar.
Conectarlo todo con Dynatrace
OBI y los waypoints exportan telemetría estándar. Nada en las páginas consultadas documenta una integración directa con Dynatrace: el camino prudente sigue siendo el envío OTLP mediante un Collector, como se describe en el Collector de OpenTelemetry hacia Dynatrace y, para el clúster, el Collector de OpenTelemetry en Kubernetes. Tanto en Dynatrace SaaS como en Managed, hay que verificar la ingesta OTLP en la documentación de la edición correspondiente antes de conectar el flujo. Los nombres de spans y de atributos de OBI cambian entre versiones: conviene vigilarlos en las consultas y las alertas.
Buenas prácticas
- Empezar por un espacio de nombres piloto y medir antes de generalizar.
- Fijar la versión de OBI y leer las notas de versión: los nombres de spans pueden cambiar.
- Preferir las capacidades concretas a
privilegedcuando la política del clúster lo permita. - Mantener una instrumentación por SDK para los spans de negocio.
- Definir un SLI por servicio (tasa de errores, latencia) antes y después del cambio, para juzgar el efecto en la fiabilidad.
Preguntas frecuentes
¿El modo ambient de Istio usa eBPF?
Según las páginas de documentación consultadas, no: la redirección del tráfico se basa en reglas iptables establecidas por istio-cni. El modo ambient elimina los sidecars, no iptables.
¿OBI sustituye a un service mesh?
No. OBI observa y produce spans y métricas. El cifrado mTLS, la autorización y el enrutamiento siguen siendo trabajo de un mesh. Tampoco sustituye la instrumentación por lenguaje para los spans personalizados.
¿Qué kernel hace falta para OBI?
Linux 5.8 o superior con BTF, o una familia RHEL con 4.18 y los backports eBPF necesarios, en amd64 o arm64 (documentación de OpenTelemetry). Algunas funciones tienen requisitos más estrictos.
Conclusión
Suprimir los sidecars simplifica las actualizaciones, pero traslada la complejidad al nodo: proxy L4, DaemonSet eBPF, derechos elevados. Un equipo SRE gana al separar la necesidad de red (mesh) de la de observabilidad (OBI, SDK) y validar después cada pieza en un alcance reducido.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a los proyectos citados (Istio, Cilium, OpenTelemetry). Dynatrace es una marca de Dynatrace LLC. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión. Fuentes: documentación de Istio, de Cilium y de OpenTelemetry, consultadas el 31 de octubre de 2026.