Un serveur MCP STDIO n’est pas un simple connecteur : c’est un programme que votre assistant IA lance sur le poste ou le serveur, avec vos droits, vos variables d’environnement et votre accès réseau. Ajouter une ligne dans un fichier de configuration MCP revient donc à autoriser l’exécution d’une commande. Si cette commande vient d’un paquet compromis, d’une configuration copiée sans relecture ou d’une dépendance piégée, elle s’exécute sans autre barrière.
Pour une équipe d’exploitation, le sujet ressemble à un problème connu : du logiciel installé par les utilisateurs, hors du circuit habituel, sans inventaire ni journalisation. La différence tient au rythme : un développeur peut ajouter trois serveurs dans l’après-midi, et chacun hérite de tout ce que son compte peut lire.
Ce guide montre comment contenir ce risque avec des moyens d’exploitation classiques : liste blanche, conteneur ou utilisateur dédié, secrets cloisonnés, journal des exécutions et alerte dans Dynatrace SaaS ou Dynatrace Managed.
Serveur MCP STDIO : pourquoi c’est de l’exécution de code
La spécification du Model Context Protocol décrit le transport stdio ainsi : le client démarre le serveur comme sous-processus, lui écrit des messages JSON-RPC sur l’entrée standard et lit ses réponses sur la sortie standard, un message par ligne. Le serveur peut écrire des journaux sur stderr. Si les notions d’hôte, de client et de serveur sont floues, commencez par l’explication du Model Context Protocol.
Le guide de sécurité des serveurs locaux publié sur modelcontextprotocol.io tire la conséquence : le client et un serveur stdio partagent un même domaine de confiance. Les SDK ne protègent pas l’un de l’autre, et le transport stdio n’est pas un bac à sable. L’isolation, si vous en voulez une, relève de l’hôte et de la personne qui exploite la machine.
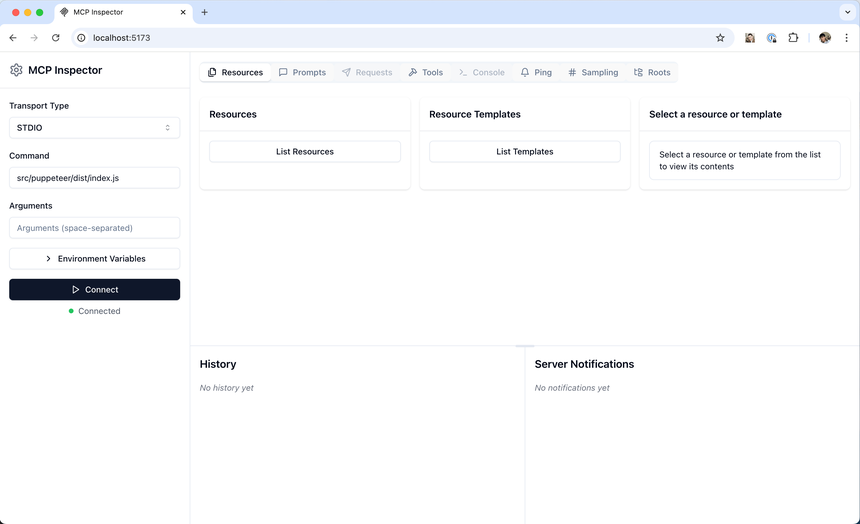
La capture de l’outil MCP Inspector le montre bien : en STDIO, on ne saisit pas une URL mais une commande et ses arguments. Tout ce qui figure dans ce champ sera exécuté.
Les scénarios à couvrir
Les bonnes pratiques de sécurité de la spécification listent plusieurs voies d’attaque sur un serveur local :
- une commande de démarrage malveillante glissée dans la configuration du client (par exemple une commande qui installe un paquet puis envoie une clé SSH vers un serveur externe) ;
- une charge malveillante distribuée dans le serveur lui-même ou dans l’une de ses dépendances ;
- un serveur local laissé à l’écoute sur un port, joignable par d’autres processus de la machine.
Les risques associés sont l’exécution de commandes arbitraires avec les privilèges du client, l’absence de visibilité sur ce qui s’exécute, l’exfiltration et la perte de données. Côté clients, la spécification impose (MUST) que l’installation en un clic affiche la commande exacte, non tronquée, et demande une approbation explicite. Elle recommande aussi (SHOULD) de lancer les serveurs dans un environnement isolé, avec un accès restreint au système de fichiers et au réseau.
Ce qu’un serveur local hérite par défaut
Un processus lancé par votre compte reçoit :
- l’environnement du processus parent : jetons d’API, identifiants cloud, variables exportées dans le profil du shell ;
- les fichiers lisibles par votre compte :
~/.ssh,~/.aws, profils de navigateur, dépôts clonés ; - un accès réseau sortant sans restriction ;
- son arbre de dépendances, résolu au moment de l’installation.
La question à poser avant toute installation est donc simple : ce serveur a-t-il besoin de la machine ? S’il ne fait qu’envelopper une API distante, sa version distante en Streamable HTTP évite d’exécuter du code localement et passe par le flux d’autorisation du protocole, un sujet traité dans notre guide pour sécuriser un serveur MCP.
Contenir un serveur MCP STDIO en cinq étapes
Étape 1 : inventaire et liste blanche
Les fichiers de configuration des clients MCP sont à des emplacements connus. Collectez-les avec votre outil de gestion de parc et tenez une liste des serveurs autorisés, avec éditeur identifié, code source lisible et version épinglée. Attention à ce que couvre l’épinglage : avec npx ou uvx, fixer la version ne fige que le paquet de premier niveau, les dépendances transitives sont résolues à l’installation. Une image de conteneur épinglée par empreinte (image@sha256:…) fige l’arbre complet.
Étape 2 : lancer le serveur dans un conteneur
Le transport stdio fonctionne tel quel avec un conteneur : le client parle à l’entrée et à la sortie standard de docker run -i. Le README du serveur de référence filesystem donne la forme de base, avec un montage par répertoire autorisé et l’option ro pour la lecture seule :
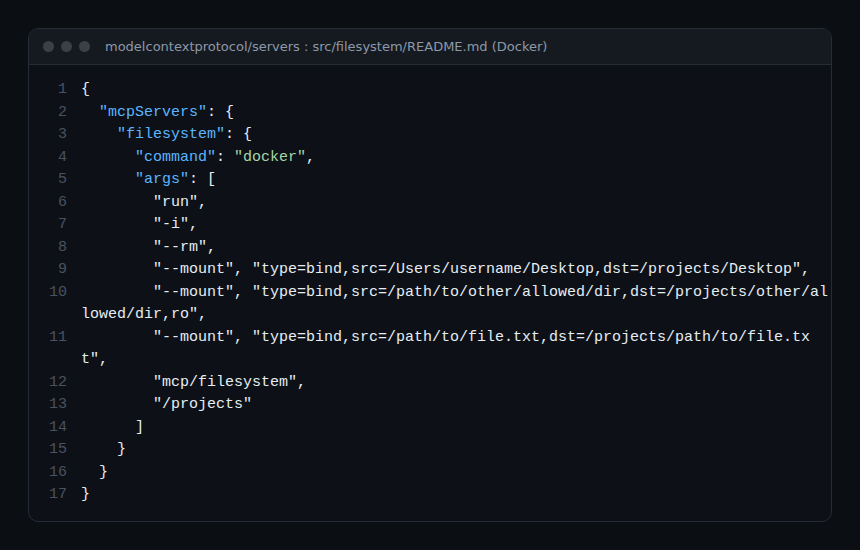
Durcissez ensuite les options. Chacune figure dans la documentation de docker run :
{
  "mcpServers": {
    "filesystem": {
      "command": "docker",
      "args": [
        "run", "-i", "--rm",
        "--network", "none",
        "--read-only",
        "--cap-drop", "ALL",
        "--security-opt", "no-new-privileges",
        "--pids-limit", "128",
        "--memory", "256m",
        "--mount", "type=bind,src=/srv/projets/docs,dst=/projects/docs,ro",
        "mcp/filesystem@sha256:<empreinte-validée>",
        "/projects"
      ]
    }
  }
}
--network none: seule l’interface de bouclage existe dans le conteneur, aucune exfiltration réseau possible ;--read-only: système de fichiers racine en lecture seule ;--cap-drop ALLetno-new-privileges: aucune capacité Linux, pas d’élévation viasuousudo;--pids-limitet--memory: une boucle de processus ou une fuite mémoire ne déborde pas sur le poste.
Testez chaque option avec le serveur concerné : certains ont besoin d’un répertoire temporaire inscriptible ou d’un accès réseau vers une seule API. Dans ce dernier cas, remplacez --network none par un proxy de sortie avec liste de domaines.
Étape 3 : à défaut, un utilisateur dédié
Sur un serveur partagé sans moteur de conteneurs, un compte système sans répertoire personnel limite déjà la casse :
sudo useradd --system --no-create-home --shell /usr/sbin/nologin mcp-runner

# /etc/sudoers.d/mcp : alice peut lancer ce seul binaire sous mcp-runner
alice ALL=(mcp-runner) NOPASSWD: /usr/local/bin/mcp-server-inventaire
Le client lance alors sudo avec les arguments -u mcp-runner /usr/local/bin/mcp-server-inventaire. Le serveur ne lit plus ~/.ssh ni les variables de la session d’alice. C’est moins étanche qu’un conteneur (le réseau reste ouvert), mais l’identité dédiée rend la journalisation de l’étape 5 beaucoup plus simple.
Étape 4 : des secrets par serveur
N’exportez pas de jetons dans le profil du shell : chaque serveur lancé en hériterait. Passez à chaque serveur uniquement son jeton, via le bloc env de sa propre entrée de configuration, avec la portée la plus étroite possible et une date d’expiration.
Étape 5 : journaliser chaque exécution
Avec un utilisateur dédié, auditd enregistre chaque appel système execve fait sous ce compte. Le champ uid accepte un nom de compte :
# /etc/audit/rules.d/mcp.rules
-a always,exit -F arch=b64 -S execve -F uid=mcp-runner -k mcp_exec
sudo augenrules --load
sudo ausearch -k mcp_exec -i | tail -20Chaque enregistrement porte la clé mcp_exec et le binaire exécuté. Un serveur qui lance curl, bash ou ssh alors qu’il ne devrait que lire des fichiers devient visible.
Alerter dans Dynatrace sur une exécution inattendue
Faites remonter /var/log/audit/audit.log par votre chaîne de collecte habituelle : OneAgent, OpenTelemetry Collector ou la Log ingestion API (scope logs.ingest).
Dynatrace SaaS. Vérifiez d’abord la requête dans un Notebook :
fetch logs, from: now() - 1h
| filter contains(content, "mcp_exec")
| filter contains(content, "/usr/bin/curl") or contains(content, "/usr/bin/ssh") or contains(content, "/bin/bash")
| fields timestamp, host.name, content
Créez ensuite l’alerte dans Settings > Analyze and alert > Alerts > All alerts > Custom alerts : sur l’onglet Advanced, le type de données Records déclenche une alerte pour chaque enregistrement correspondant. La documentation indique que l’application Anomaly Detection est dépréciée au profit de ces réglages. Le pas-à-pas complet est dans notre guide pour créer une alerte Dynatrace.
Dynatrace Managed. Avec Log Monitoring Classic, passez par Settings > Log Monitoring > Events extraction > Add log event : le Matcher est une requête Log Monitoring filtrant sur la clé mcp_exec, le modèle d’événement fixe le titre et le type d’événement, et chaque occurrence peut ouvrir un problème.
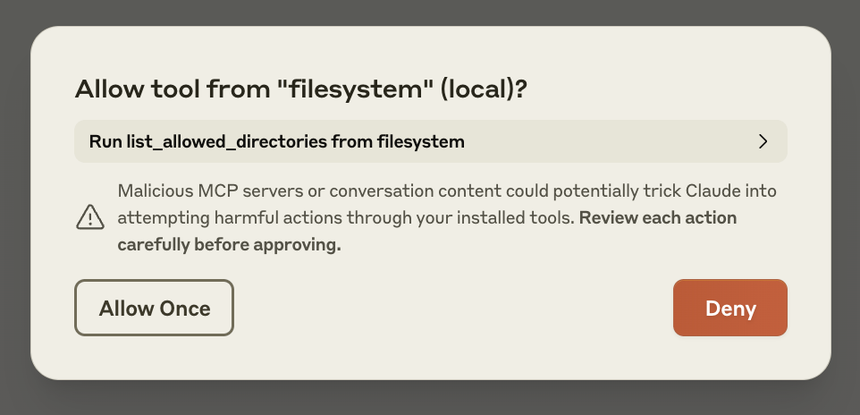
Pour la validation humaine côté client, gardez la confirmation avant chaque appel d’outil. C’est la dernière barrière quand le reste a été contourné :
Comment vérifier que ça fonctionne
- Lancez le serveur conteneurisé et demandez à l’agent de lister un répertoire hors du montage : la réponse doit être une erreur d’accès.
- Contrôlez l’effet de
--network noneavec l’exemple de la documentation Docker,docker run --rm --network none alpine:latest ip link show: seule l’interfaceloapparaît. - Exécutez une commande sous
mcp-runner: elle doit apparaître dansausearch -k mcp_exec, puis dans Dynatrace sous quelques minutes. - Déclenchez volontairement le motif surveillé (
curlsousmcp-runner) et vérifiez que l’événement ou le problème est créé.
Bonnes pratiques
- Distant plutôt que local pour tout serveur qui n’enveloppe qu’une API.
- Une liste blanche courte, versions épinglées, images par empreinte.
- Isolation par défaut : conteneur sans réseau et montages en lecture seule.
- Un jeton par serveur, jamais hérité du shell.
- Une identité dédiée pour pouvoir journaliser et alerter sans bruit.
- Un plan d’incident : retrouver les postes concernés, bloquer la sortie réseau, révoquer les jetons, déployer la version corrigée.
Questions fréquentes
Un serveur MCP STDIO est-il plus sûr qu’un serveur HTTP ?
Pour l’exposition réseau, oui : seul le client qui l’a lancé lui parle, et la spécification recommande stdio pour un serveur local pour cette raison. Pour l’exécution de code, non : il tourne sur votre machine avec vos droits, sauf si vous l’isolez.
Les listes de répertoires autorisés suffisent-elles ?
Non. Le guide de sécurité des serveurs locaux les qualifie de barrières coopératives : un serveur honnête les respecte, un serveur compromis lit tout ce que le processus peut atteindre. Seule l’isolation (conteneur, VM, compte dédié) les rend contraignantes.
Faut-il conteneuriser les serveurs écrits en interne ?
C’est conseillé dès qu’ils ont des dépendances tierces. Le risque vient souvent d’une dépendance compromise, pas de l’auteur du serveur.
Conclusion
Un serveur MCP STDIO est un programme exécuté avec vos droits, et c’est ainsi qu’il faut l’exploiter : inventaire, liste blanche, isolation, secrets cloisonnés, journal d’exécution et alerte. Commencez par conteneuriser les serveurs tiers et par une règle auditd sur un compte dédié. Pour aller plus loin, détectez l’empoisonnement d’outils MCP et tracez les appels d’outils avec OpenTelemetry.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC. Dynatrace est une marque de Dynatrace LLC. Les recommandations citées proviennent du guide de sécurité des serveurs MCP locaux et des bonnes pratiques de sécurité MCP ; vérifiez les options dans la documentation de votre client et de votre version de Dynatrace.