يعمل خادم MCP لديك خلف بوابة وسيطة، ثم يعلن أحد العملاء أنه يتحدث بمراجعة 2026-07-28 من البروتوكول. هل تنتقل إلى الإصدار الجديد فورًا أم تنتظر؟ لتقرر عليك أن تعرف ما الذي ينكسر دون ضجيج. هنا يأتي دور mcp-migrate، وهي أداة سطر أوامر تقرأ شيفرة خادم MCP وتسرد ما تغيّره تلك المراجعة. وهذه قراءتي لـفحص خادم MCP باستخدام mcp-migrate من زاوية مشغّل الأنظمة: ما الذي تكتشفه الأداة وما الذي يفوتها.
المعطيات التالية راجعتها في 10 نوفمبر 2026 على نسخة مستنسخة من المستودع: الترخيص Apache 2.0، والإصدار 0.21.1 المؤرخ في 30 أكتوبر 2026 في ملف CHANGELOG، وآخر commit بتاريخ 10 نوفمبر 2026. لم أثبّت الأداة ولم أشغّلها: المخرجات المعروضة أدناه أمثلة من ملف README وليست تجارب أجريتها. ولم أذكر عدد النجوم لأنني لم أتمكن من قراءته بثقة.
ولأن هذه المدوّنة مخصصة لـ Dynatrace، أوضّح أن mcp-migrate تحلل الشيفرة فقط، ولا ترتبط بأي عرض من Dynatrace، لا SaaS ولا Managed.
فحص خادم MCP باستخدام mcp-migrate: قرار يسبق التحديث
صفحة التغييرات الخاصة بمراجعة 2026-07-28، التي قرأتها في اليوم نفسه، تعلن تغييرات كاسرة متباينة الطبيعة. بعضها يُسقط العميل فورًا، وبعضها يُضعف الذاكرة المؤقتة أو وضوح السجلات دون أي خطأ ظاهر. الأداة لا تغني عن قراءة المواصفة، لكنها تعفيك من تتبعها يدويًا في كل ملف.
سؤالي كمشغّل بسيط: هل يتعطل خادمي أم يعمل بكفاءة أقل فحسب؟ الجواب يحدد ترتيب الأعمال، لا الدرجة النهائية.
ثلاث فئات من الأعطال مرتبة بحسب خطر الاستدعاء الليلي
ما ينكسر فعلًا
يصنّف README عشر قواعد من أصل 21 على أنها «breaking». وأوضحها لخادم HTTP: اختفاء ترويسة Mcp-Session-Id (R001)، وإلغاء المصافحة initialize (R009)، وإزالة ping (R011) وlogging/setLevel (R012). يضاف إلى ذلك استبدال resources/subscribe بـsubscriptions/listen (R013)، وتغيير رمز الخطأ الخاص بـ«المورد غير موجود» من -32002 إلى -32602 (R017). وتؤكد صفحة المواصفة كل نقطة من هذه.
وهناك حالة تستحق الانتباه، هي الحالة المحفوظة في الذاكرة. تنبّه القاعدة R002 مثلًا إلى قاموس عام مفهرس بالاتصال. خلف موزّع أحمال، أو بعد إعادة تشغيل، تضيع هذه الحالة. والمواصفة تطلب مقابضَ (handles) يُنشئها الخادم وتُمرَّر كوسائط للأداة.
ما يتدهور بصمت
ثلاث قواعد «deprecated» (HTTP+SSE، وRoots/Sampling/Logging، وتسجيل العملاء الديناميكي) وثماني قواعد «advisory» تشكل المنطقة الرمادية. مثال ذلك: يجب أن تحمل نتائج tools/list الحقلين ttlMs وcacheScope (R016). بدونهما لا ينهار شيء، لكن العملاء لا يستطيعون تخزين هذه القوائم مؤقتًا. ويندرج ترتيب الأدوات (R004) في الباب نفسه.
ما يمسّ قابلية المراقبة
تتحقق القاعدة R008 من أن سياق التتبع (traceparent وtracestate وbaggage) يُقرأ من _meta. وهذه النقطة التي تهم مهندس SRE: إن تجاهل الخادم هذه المفاتيح انقطع تتبع OpenTelemetry عند بابه. وتبقى القاعدة «advisory»، فيسهل نسيانها.
كيف تقرأ الدرجة دون خطأ
يشدد README على ثلاثة حدود للدرجة. أولًا، لكل قاعدة سقف: مخالفة واحدة لـMcp-Session-Id وأربع عشرة مخالفة تمنحان الدرجة نفسها، 75، أي التقدير C. فالدرجة تعدّ أنواع المشكلات، لا حجم العمل. ولتقدير حجم الترحيل يحيل README إلى الخيار --json الذي يسرد كل حالة على حدة.
ثانيًا، لغة Python وحدها تُمنح درجة. أما TypeScript فتُفحص بالقواعد الـ21 كلها دون تقدير حرفي، وJavaScript بسبع قواعد فقط بحسب README. ثالثًا، رمز الخروج 2 يعني «شيفرة غير قابلة للقراءة» لا «شيفرة سليمة».
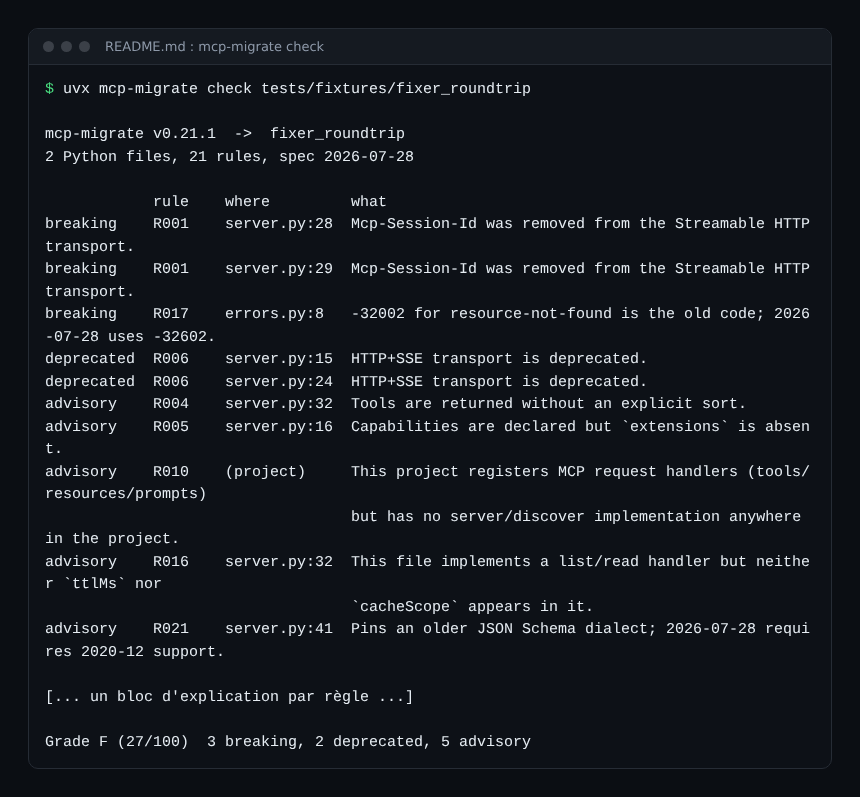
والدرجة ليست حكمًا مستقلًا كذلك. فـ«الجدول» الذي يعرضه المشروع (21 خادمًا عامًا) أعدّه المشروع نفسه، لا القائمون على تلك الخوادم، وREADME يصرّح بذلك. كما أن التعليقات التي تُسكت التحذير داخل الشيفرة لا تدخل في الدرجة، وتذكّر الأداة بهذا في كل تشغيل.
الخطوة 1: شغّل الفحص على الخادم
بحسب README يكفي أمران للبدء:
uvx mcp-migrate check .
uvx mcp-migrate check . --json
للتقليل من الضوضاء في البداية، يحصر الخيار --rule R001 القواعد المنفّذة، ويعرض --severity breaking التغييرات الكاسرة فقط دون تغيير الدرجة أو رمز الخروج. وتُتجاهل مجلدات الاختبارات افتراضيًا؛ أضفها بالخيار --include-tests.
الخطوة 2: راجع فرق الإصلاح قبل الكتابة
يعمل الأمر fix بوضع المحاكاة افتراضيًا: يعرض الفرق (diff) ولا يكتب إلا مع --write. ويحمل كل تعديل وسم «safe» أو «review». في مثال README ثلاثة تعديلات آمنة (رمز الخطأ، وextensions={}، وترتيب الأدوات) وثلاثة تحتاج إلى إنسان.
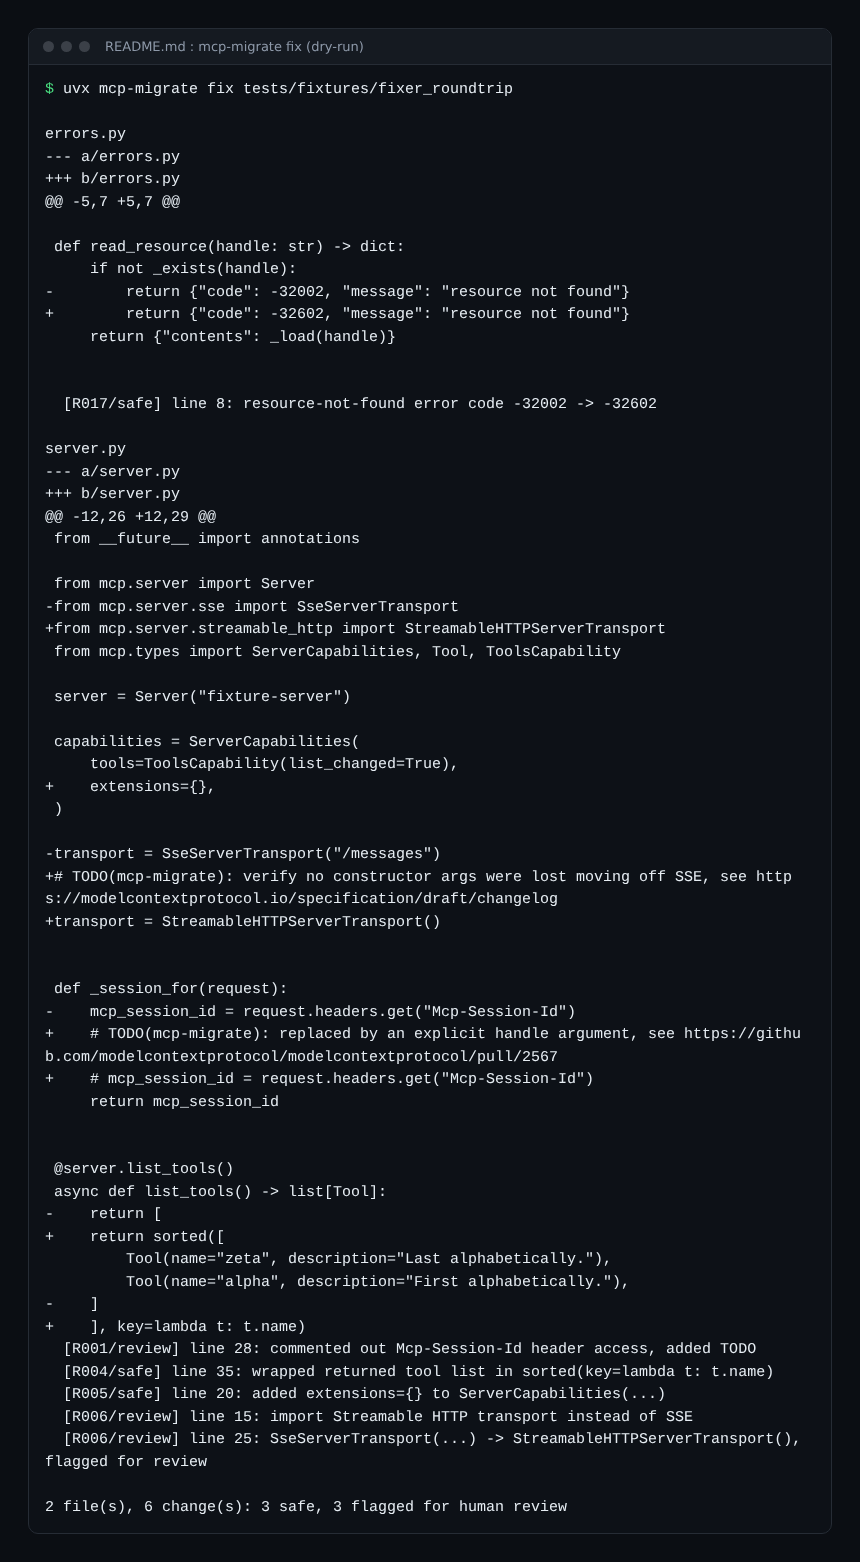
الأهم هو السطر TODO(mcp-migrate) الذي تتركه الأداة في الشيفرة: فهي تعلّق قراءة ترويسة الجلسة لكنها لا تستطيع تخمين اسم المقبض (handle) الذي ستعتمده. وهذا توزيع سليم للأدوار. ولا يوجد سوى 19 مُصلحًا للقواعد الـ21؛ فالقاعدتان R010 (server/discover) وR015 (resultType) بلا مُصلح.
الخطوة 3: اعتمد الأداة دون تعطيل الفريق كله
نادرًا ما يبدأ خادم قائم من صفر ملاحظات. يقترح README ملف مرجعيًا: يسجّل الخيار --write-baseline الملاحظات المعروفة، ثم لا يُفشل الخيار --baseline عملية البناء إلا بسبب الملاحظات الجديدة. أما الدرجة فلا تتغير، فيبقى الدين التقني ظاهرًا.
وللإيجابية الكاذبة يكفي تعليق mcp-migrate: ignore[R001] مع ذكر السبب. وانتبه إلى R005 وR015 وR016: ينص README على أن إسكات سطر واحد يعطّل القاعدة على الملف بأكمله.
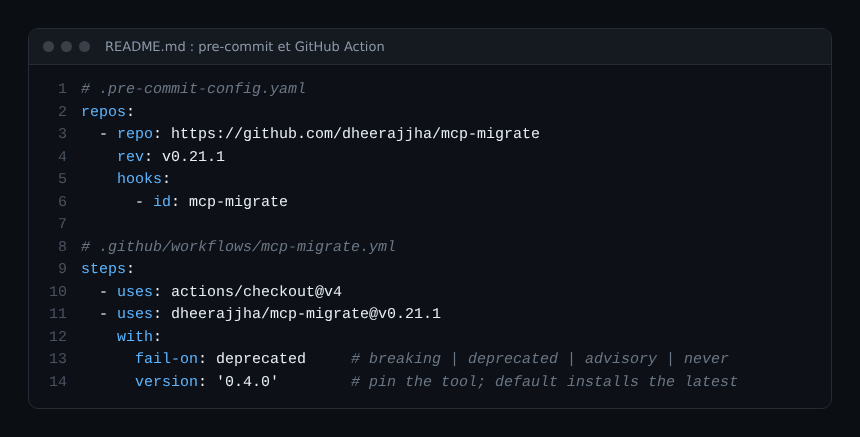
وفي التكامل المستمر يوفر README خطاف pre-commit وأداة GitHub Action مع مخرجات SARIF لتبويب الأمان. وينصح بتثبيت الإصدار، وإلا فقد تُفشل قاعدة جديدة عملية البناء رغم أن الشيفرة لم تتغير.
راقب الخادم أثناء الترحيل
الفحص الساكن لا يرى السلوك الفعلي. وهذا ما أضيفه من عندي، اقتراحًا لا ميزةً في الأداة:
- قارن معدل الأخطاء لكل طريقة MCP قبل النشر وبعده؛
- تابع نسبة طلبات
tools/listالتي تصل رغم الذاكرة المؤقتة بعد إضافةttlMs؛ - تأكد من أن استدعاء العميل يظهر في التتبع نفسه مع استدعاء الأداة على الخادم (R008).
للقياس لكل أداة راجع مقاييس أدوات MCP، ولانتشار التتبع راجع مراقبة وكلاء MCP باستخدام OpenTelemetry.
الحدود والنقاط المفتوحة
- مشروع فتي ونشط جدًا: 21 قاعدة وإصدار 0.x، وقد يتغير شكل JSON قبل الإصدار 1.0 كما يحذّر README.
- الكشف يقوم على الأنماط لا على التنفيذ، ويقرّ README بوجود فئات من الإيجابيات الكاذبة المفتوحة.
- تقدير TypeScript ما زال معلقًا، وJavaScript مغطاة جزئيًا فقط.
- لم أشغّل الأداة على خادم حقيقي: لم يُتحقق منه.
- فحص الشيفرة لا يغني عن اختبارات التكامل مع عميل حقيقي ولا عن التدقيق الأمني؛ انظر تدقيق خوادم MCP في المؤسسات.
ممارسات مقترحة
- شغّل
check --jsonأولًا وأحصِ الحالات قبل أن تَعِد بموعد. - عالج التغييرات «breaking» قبل غيرها، ثم الذاكرة المؤقتة والتتبع.
- راجع كل فرق موسوم «review»: فالسطر
TODOقرار لا سهو. - ثبّت إصدار الأداة في CI ولا تغيّره إلا عن قصد.
- احتفظ باختبار شامل مع عميل حديث؛ ولبناء الخادم أو تحصينه راجع تأمين خادم MCP.
الأسئلة الشائعة
هل تعدّل mcp-migrate شيفرتي دون إنذار؟
لا. الأمر fix يعمل بالمحاكاة افتراضيًا، ولا يكتب إلا مع --write. وبحسب README يُرفض أي ملف لا يبقى صالحًا بعد التصحيح.
هل تعني الدرجة A أن خادمي مطابق للمواصفة؟
لا، تعني فقط أن أيًّا من القواعد الـ21 لم يعثر على نمط. فالقواعد تقرأ الشيفرة لا السلوك، وTypeScript بلا درجة.
هل المشروع موثوق لاتخاذ قرار في الإنتاج؟
كأداة فرز نعم، فهو بترخيص Apache 2.0 ومستودعه نشط. أما كفحص وحيد فلا: إصداره 0.x ولم أختبره بنفسي.
الخلاصة
قبل رفع الإصدار، استخدم mcp-migrate على خادم MCP لترتيب الأعمال: ما ينكسر وما يتدهور وما يقطع التتبع. ثم تحقق بعميل حقيقي ومقاييسك الخاصة. روابط مفيدة: صفحة تغييرات المواصفة ومستودع المشروع المذكور أعلاه.
هذه مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. المعلومات مأخوذة من مستودع المشروع ومن المواصفة العامة وقد روجعت في 10 نوفمبر 2026، وقد تتغير؛ تحقق منها في بيئتك.