OneAgent septembre 2026 : la version 1.347 a commencé son déploiement le 30 septembre 2026, d’après la page officielle des notes de version OneAgent (mise à jour le 8 octobre 2026). Elle compte 20 nouveautés, 3 ruptures (breaking changes) et des correctifs. Avant de mettre à jour un parc, mieux vaut trier ce qui touche vos hôtes, vos runtimes et vos clusters.
Pour un SRE, le but est simple : éviter qu’une montée de version fasse disparaître un processus de la supervision ou déclenche une alerte inattendue. Cet article lit la page de notes, en tire un plan de mise à jour et propose des vérifications avant et après. Il vaut pour Dynatrace SaaS ; pour Managed, la version disponible dépend de votre cluster.
Précision d’honnêteté : span.observer n’a pas déployé la version 1.347. Les faits viennent de la page de notes ; l’ordre des étapes est une analyse personnelle, à adapter à votre parc.
OneAgent septembre 2026 : ce que contient la version 1.347
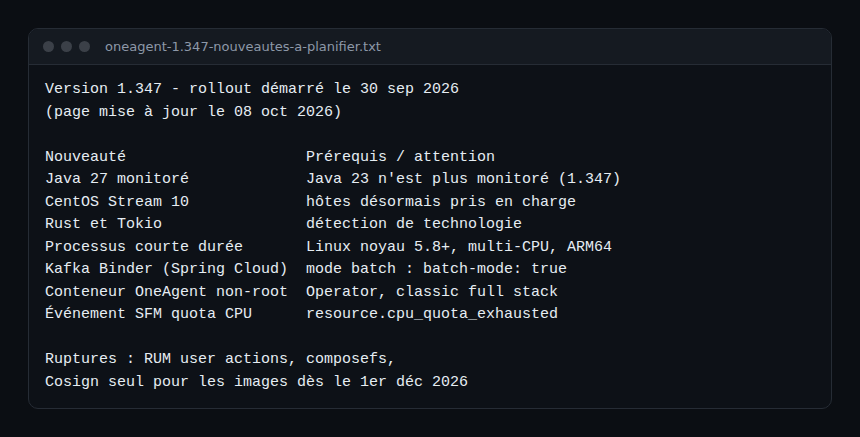
La page ne donne qu’une date : le début du déploiement, le 30 septembre 2026. Elle n’indique ni date par nouveauté ni prérequis détaillé. Les nouveautés sont rangées par domaine.
- Application Observability : traçage de AWS Lambda pour Spring Cloud Functions, du client Azure SDK Blob Storage pour Java, d’OpenFeature en Python, de Microsoft Foundry dans l’agent Python, d’Azure Functions Python sur plan Premium Linux, du client Azure CosmosDB pour Node.js, et du Spring Cloud Stream Kafka Binder côté consommateur (modes single et batch). Côté logs, l’ensemble par défaut des clés JSON de sévérité change.
- Digital Experience (RUM Web) : comportement de Traffic Control, source des user actions et nouveaux déclencheurs.
- Hosts : Java 27 entièrement monitoré, CentOS Stream 10, détection de Rust et Tokio, meilleure détection des processus de courte durée.
- Plateforme OneAgent : conteneur non-root en mode classic full stack, supervision des consommateurs Kafka Binder, événement SFM de quota CPU.
Prérequis d’OS et de runtimes à contrôler
Commencez par ce qui peut retirer une supervision. D’après la page, OneAgent prend en charge les versions Java LTS et les quatre dernières versions (24, 25, 26 et 27). Java 23 n’est donc plus monitoré à partir de la 1.347. Deux options : passer à Java 24 ou plus, ou rester sur OneAgent 1.345 ou antérieur pour les services en Java 23.
Ensuite, les systèmes d’exploitation. CentOS Stream 10 est désormais pris en charge. La détection des processus de courte durée s’améliore sur les distributions Linux dont le noyau est en version 5.8 ou plus, sur plusieurs CPU et sur ARM64. Vérifiez donc le noyau de vos hôtes pour savoir où l’effet sera visible.
Enfin, Spring Cloud Stream Kafka Binder. Le mode single couvre un java.util.function.Consumer classique. Le mode batch exige spring.cloud.stream.bindings.<name>.consumer.batch-mode: true. Listez vos consommateurs avant la mise à jour : de nouvelles traces apparaîtront sur ces services.
Ruptures et changements de comportement
- User actions RUM : une action est toujours déclenchée par une interaction. Les navigations douces rapprochées se fusionnent dans la même action, et un drop, un change ou la touche Entrée peuvent aussi en créer. Vos dashboards de comptage d’actions peuvent bouger.
- Composefs n’est plus monitoré : ce système de fichiers en lecture seule affichait toujours 100 % d’usage et provoquait de fausses alertes. Vérifiez vos alertes de disque.
- Cosign : à partir du 1er décembre 2026, seule la vérification de signature par Cosign est prise en charge pour l’image
dynatrace/oneagent. Docker Content Trust ne l’est plus. Si votre chaîne CI/CD l’utilise, planifiez le changement avant cette date.
Kubernetes : conteneur non-root et quota du module Log
Avec Dynatrace Operator en mode classic full stack, le conteneur OneAgent tourne maintenant avec un utilisateur non-root. Relisez vos politiques de sécurité de pods et vos règles d’admission si elles encadrent les utilisateurs. Pour revoir le déploiement, voir l’article sur Dynatrace Operator et les alertes Kubernetes sur nœuds, pods et quotas.
Autre nouveauté : le module Log voit sa consommation de CPU limitée par OS Agent et Watchdog. Quand le quota est atteint, le module est ralenti et un nouvel événement SFM, resource.cpu_quota_exhausted, est émis. Un hôte qui le reçoit risque de retarder ses logs : c’est un signal à surveiller, pas un simple bruit.
Plan de mise à jour du parc
- Inventorier : versions de OneAgent, noyaux, versions de Java, consommateurs Kafka Binder. Pour l’installation sur Linux, voir OneAgent Linux.
- Isoler les cas bloquants : services en Java 23, chaîne de signature Docker Content Trust, alertes sur composefs.
- Pilote : un groupe d’hôtes représentatif, puis un cluster non critique.
- Étendre par vagues, comme pour un parc géré en MDM : on observe avant de continuer.
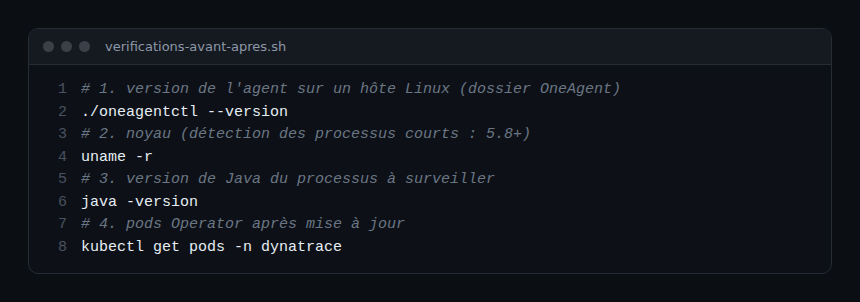
La documentation d’oneagentctl indique que le paramètre --version affiche la version de OneAgent (./oneagentctl --version sous Linux, depuis le dossier de OneAgent).
Comment vérifier que ça fonctionne
- Avant : notez la version, le noyau et la version de Java de chaque hôte, et les alertes ouvertes.
- Après : relancez
./oneagentctl --version, contrôlez que les processus Java 24 à 27 restent visibles, que les pods de l’Operator sont prêts et que le nombre d’alertes disque est stable. - Cherchez l’événement
resource.cpu_quota_exhaustedsur les hôtes à forte production de logs.
Bonnes pratiques
- Ne mettez pas à jour tout le parc le même jour : le déploiement officiel s’étale lui aussi sur plusieurs semaines.
- Gardez la liste des services en Java 23 avec un propriétaire et une date de migration.
- Relisez les notes de version d’origine avant chaque vague : la page peut être mise à jour.
Questions fréquentes
Quand la version 1.347 de OneAgent est-elle sortie ?
La page de notes indique un début de déploiement le 30 septembre 2026. Elle ne donne pas de date par nouveauté.
Java 23 est-il encore monitoré ?
Non, plus à partir de la 1.347. Il faut passer à Java 24 ou plus, ou rester sur OneAgent 1.345 ou antérieur.
Que change le conteneur non-root ?
Avec l’Operator en mode classic full stack, le conteneur OneAgent s’exécute avec un utilisateur non-root. Contrôlez vos politiques de sécurité avant la mise à jour.
Conclusion
La version 1.347 demande surtout de contrôler Java 23, le noyau Linux, la signature Cosign et les politiques de pods. Source : notes de version OneAgent 1.347 et documentation oneagentctl.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC. Dynatrace est une marque de Dynatrace LLC. Les versions et dates évoluent : vérifiez-les dans la documentation officielle de votre environnement.