La faille PHP2Shell désigne, dans la presse spécialisée, deux vulnérabilités d’exécution de code à distance du moteur PHP. Les avis officiels du dépôt php-src, publiés le 21 octobre 2026, les référencent sous CVE-2026-109618 et CVE-2026-109619, toutes deux notées « Critical » (CVSS v4 : 9,2). Les correctifs sont dans PHP 8.2.35, 8.3.36, 8.4.27 et 8.5.12. La vraie question d’un SRE : quelles machines de mon parc exécutent encore une version antérieure ?
Cet article s’en tient aux faits lus dans les avis du projet PHP, puis propose une méthode : inventorier les versions, vérifier les correctifs, surveiller les signes d’exploitation. Le nom « PHP2Shell » vient de sources secondaires ; il n’apparaît pas dans les avis que nous avons lus. span.observer n’a ni reproduit la faille ni testé d’exploit.
Faille PHP2Shell : ce que disent les avis officiels
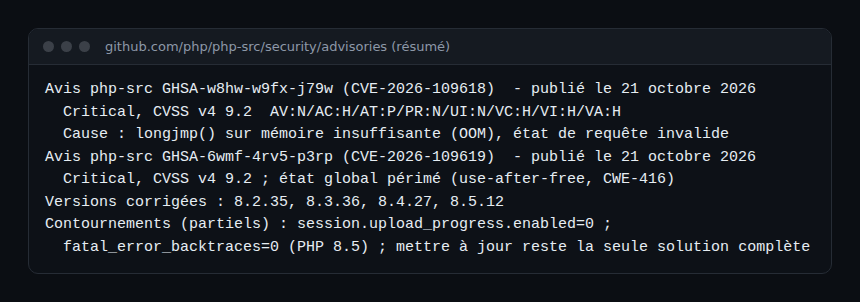
- GHSA-w8hw-w9fx-j79w (CVE-2026-109618) : PHP utilise
longjmp()pour sortir d’une requête en cas de mémoire insuffisante. Si l’allocation échoue alors que la mémoire de la requête est accessible mais pas initialisée, l’arrêt de la requête lit un état invalide, ce qui peut mener à une exécution de code à distance sans authentification, avec les droits du processus web. Le correctif supprime celongjmp(). - GHSA-6wmf-4rv5-p3rp (CVE-2026-109619) : un état global conservé par un worker pointe vers de la mémoire déjà libérée (utilisation après libération, CWE-416). Le cas le mieux confirmé concerne
fatal_error_backtracessur PHP 8.5 avec mod_php ; un second cas touche la progression d’envoi de session, validé avec mod_php et FPM. - Versions corrigées : 8.2.35, 8.3.36, 8.4.27 et 8.5.12 ; les avis donnent comme concernées les versions antérieures de ces branches. Le journal des modifications de PHP daté du 22 octobre 2026 cite les deux avis pour 8.5.12 et 8.4.27.
- Exposition : selon l’avis, Apache mod_php et FrankenPHP sont les plus exposés ; FPM et LSAPI probablement sensibles.
Le score 9,2 vient du vecteur CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H : réseau, mais complexité d’attaque élevée.
Ce qui reste incertain
Les sources divergent sur l’exploitation. Certains articles de presse parlent d’attaques avant la publication du correctif, d’autres d’un exploit mis au point par des chercheurs après coup. Aucune des deux affirmations n’est établie par les avis. Nous ne citons donc aucun détail d’exploitation, aucune signature, aucun nombre de machines touchées. Pour les branches 8.1 et antérieures, nous n’avons pas trouvé de version corrigée dans les avis : demandez à votre distribution si elle rétroporte les correctifs.
Inventorier les versions PHP du parc
Un inventaire utile répond à quatre questions : quelle machine, quel processus, quelle version, quel paquet. Commencez par ce qui est simple et vérifiable.
- CLI :
php -vouphp -r 'echo PHP_VERSION;'. Sur ce poste, la sortie était 8.3.6, donc antérieure à 8.3.36 : un tel hôte serait à corriger. - Service réel :
php-fpm -v,apachectl -M | grep -i phppour mod_php. Le binaire CLI n’est pas le PHP qui sert vos requêtes. - Conteneurs : lisez la version dans chaque image de base ; un conteneur embarque sa propre copie de PHP.
- Distribution : comparez le correctif, pas seulement le numéro.
rpm -q --changelog php | grep CVE-2026-1096ouapt changelog php8.3-fpm | grep CVE-2026-1096montre si le paquet cite ces identifiants (les noms de paquets varient).
Pour consulter les contournements provisoires, lisez les valeurs en place : php -r 'var_dump(ini_get("session.upload_progress.enabled"));'. Sur notre exemple, la valeur est « 1 » (activée). Attention : lisez-la dans la configuration du service (FPM, Apache), pas seulement en CLI. Les avis rappellent que la mise à jour reste la seule solution complète.
Superviser : métriques et délai de correction
Transformez l’inventaire en métrique. Avec node_exporter, le collecteur « textfile » lit les fichiers .prom du dossier --collector.textfile.directory. Un script planifié peut écrire :
php_version_info{version="8.3.6",sapi="fpm",host="web-01"} 1Vous obtenez le nombre d’hôtes par version et une alerte quand une version antérieure aux versions corrigées subsiste après un délai fixé. Les mêmes données partent en OTLP vers Dynatrace SaaS, Dynatrace Managed ou un autre outil : voir OpenTelemetry et Prometheus, complémentaires et Prometheus avec Dynatrace sur Kubernetes. Fixez un SLO de correction, par exemple « 95 % des hôtes exposés corrigés sous 7 jours » ; voir choisir ses SLI. Dans Dynatrace, vérifiez dans la documentation comment lister les processus PHP de votre environnement avant de vous y fier : nous n’avons pas validé de requête d’inventaire.
Côté plateforme, consultez aussi Application Security et vulnérabilités. Pour un cas voisin, voir la faille PHP SUSE d’octobre 2026.
Détecter une exploitation éventuelle dans les logs
Les avis ne publient pas d’indicateurs de compromission ; voici donc des pistes de chasse générales, pas des signatures. Un processus web ne devrait pas lancer d’interpréteur de commandes : regardez les processus enfants de php-fpm, apache2 ou httpd, par exemple avec ps -eo pid,ppid,user,args --forest, ou avec une règle auditd sur execve pour l’utilisateur du worker. Surveillez aussi les redémarrages anormaux de workers (signaux SIGSEGV dans les logs système), les pics de requêtes multipart de grande taille et les fichiers récemment créés dans les dossiers accessibles au worker. Un worker qui plante n’est pas une preuve d’attaque, mais un point de départ à corréler.
Comment vérifier que ça fonctionne
- Mettez à jour une machine de test vers une version corrigée, puis redémarrez PHP-FPM ou Apache.
- Relancez l’inventaire : la nouvelle version apparaît.
- Vérifiez que
php_version_infochange dans votre outil et que l’alerte se ferme.
Bonnes pratiques
- Lisez les avis php-src et le journal des modifications, pas seulement la presse.
- Priorisez les serveurs exposés à Internet, surtout mod_php.
- Redémarrez les services : un worker déjà chargé garde l’ancien code.
- Ne citez aucun détail d’exploitation sans source primaire.
Questions fréquentes
Quelles versions de PHP corrigent la faille PHP2Shell ?
Selon les avis php-src du 21 octobre 2026 : 8.2.35, 8.3.36, 8.4.27 et 8.5.12. Les versions antérieures de ces branches sont concernées.
Mettre à jour WordPress ou mon CMS suffit-il ?
Non en soi : la faille est dans le moteur PHP, pas dans l’application. Il faut mettre à jour PHP (ou le paquet de votre distribution).
Faut-il redémarrer après la mise à jour ?
Oui : relancez PHP-FPM ou le serveur web pour que les workers chargent le code corrigé.
Conclusion
Face à la faille PHP2Shell, mesurez avant de supposer : inventaire, version corrigée, délai suivi comme un SLO. Sources : GHSA-w8hw-w9fx-j79w, GHSA-6wmf-4rv5-p3rp et le journal des modifications de PHP.
span.observer est un blog indépendant de la communauté, non affilié au projet PHP ni à Dynatrace LLC. Les marques citées appartiennent à leurs propriétaires. Les informations évoluent vite : vérifiez-les dans les avis officiels.