
في يوم خميس تتضاعف فاتورة Bedrock ولا أحد يعرف أي فريق استدعى أي نموذج. تُظهر سجلات AWS دورًا مشتركًا، لا شخصًا ولا تطبيقًا. هذا السيناريو أبسط اختبار لجودة الوصول الآمن إلى Amazon Bedrock: أن تستطيع الإجابة بعد وقوع الحدث عن من استدعى ماذا، وبأي هوية، وبأي تكلفة.
نشرت AWS وDynatrace في نوفمبر 2025 مخططًا مرجعيًا لمعالجة ذلك: بوابة توضع أمام Bedrock. تشرح تدوينة Dynatrace المبدأ، أما التفاصيل التقنية ففي مثال برمجي من AWS بترخيص MIT-0. وتقول Dynatrace إن المخطط نابع من أحمال عملها الخاصة بالذكاء الاصطناعي التوليدي (تدوينة الشركة المزوّدة).
لا نستعرض هنا المنتج كاملًا، بل نتتبع قرارًا تشغيليًا: ماذا يجب أن يتحقق منه فريقك قبل أن تستدعي عشرة فرق Bedrock عبر بوابة واحدة؟ ويختلف هذا المقال عن مقالنا حول ثغرات خدمات الذكاء الاصطناعي الذي يتناول مكونات البرمجيات لا الهوية.
توضيح منهجي: لم تنشر span.observer هذا النمط. الوقائع مأخوذة من تدوينة الشركة، ومن تدوينة AWS المعمارية (قُرئت جزئيًا فقط)، ومن ملف CloudFormation في المستودع كما هو. أما نموذج الهوية والمتابعة في Dynatrace فيبقيان للتحقق في بيئتك.
لماذا يمر الوصول الآمن إلى Amazon Bedrock عبر بوابة واحدة
من دون وسيط، يوقّع كل تطبيق طلباته بنفسه باستخدام بيانات اعتماد AWS. تنتج عن ذلك ثلاث مشكلات تلخصها تدوينة Dynatrace: نماذج يستطيع استدعاءها كل من يملك بيانات اعتماد، وصعوبة في إثبات التدقيق، ومطورون يتولون بأنفسهم توقيع الطلبات.
تغيّر البوابة صياغة المسألة. يقدّم العميل رمزًا صادرًا عن نظام الهوية لديك، فتتحقق البوابة منه وتوقّع الطلب نيابة عنه ثم تمرره إلى Bedrock. ويحتفظ العميل بحزمة AWS SDK المعتادة (Boto3 في المثال). وبحسب مثال AWS يكفي تعطيل التوقيع من جهة العميل وإضافة ترويسة aws-endpoint-prefix مع رمز حامل (bearer) اختياري.
تذكر التدوينة أيضًا الحصص وتحديد المعدل وتتبع الاستخدام لكل مستأجر، وتوافقًا فوريًا عندما يضيف Bedrock ميزة جديدة. غير أن المستودع لا يصف طريقة تنفيذها، فخطط الاستخدام تظهر فيه كأفكار للتحسين فقط. تعامل معها كأهداف لا كميزات مُسلَّمة.
مسار الاستدعاء من العميل إلى النموذج
للمسار أربع مراحل، وكل منها نقطة قرار ومكان لترك أثر.
- Amazon API Gateway يستقبل الاستدعاء. هنا تُطبَّق الصلاحيات وتحديد المعدل وإدارة الإصدارات.
- مفوِّض Lambda يقرر هل الرمز صالح. تتحقق Dynatrace فيه من رموز JWT، ويمكنك استبداله بمنطقك الخاص أو بمجمّع Amazon Cognito.
- دالة Lambda للتكامل تنسخ الطلب وتوقّعه بنمط AWS Signature Version 4 وترسله إلى نقطة Bedrock المناسبة.
- Amazon Bedrock ينفّذ النموذج.
يتوفر خيار Route 53 لمنح البوابة اسم نطاق خاصًا بها. ودالة التكامل لا تعرف واجهات Bedrock واحدة واحدة، بل تمرّر الطلب فقط. وهذا ما يغني عن إعادة كتابة البوابة مع كل جديد، لكنه يجعلها عمياء عن المحتوى.
ما لا يفعله نمط AWS نيابة عنك
الملف bedrock-llm-gateway.yaml نقطة انطلاق لا حل مكتمل. ثلاث ملاحظات في الملف (قُرئ في 11 نوفمبر 2026) تستوجب قرارًا قبل الإنتاج.
أولًا، معامل واحد يفتح البوابة أو يغلقها.
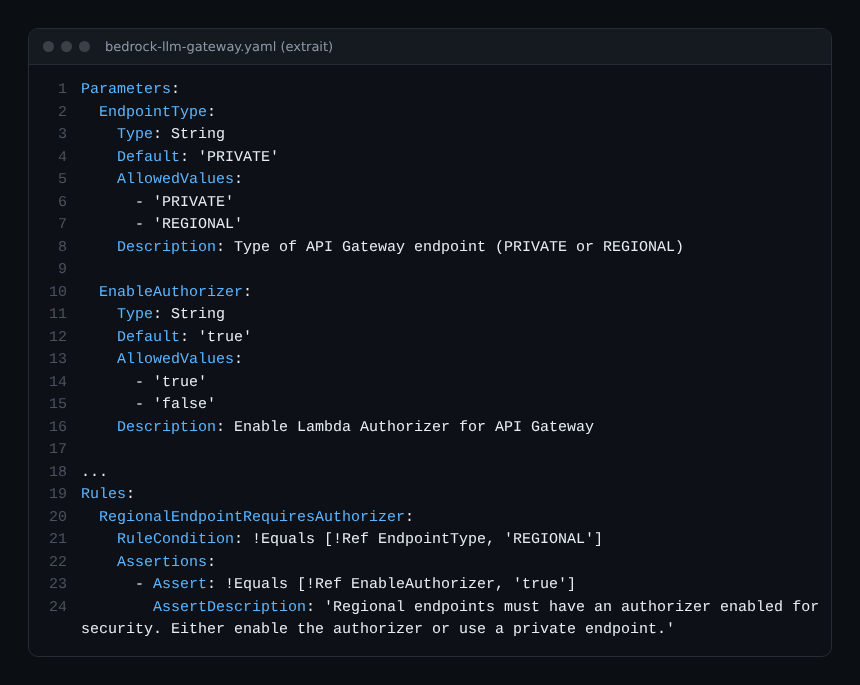
القيمة الافتراضية نقطة وصول PRIVATE (يمكن بلوغها من داخل VPC) مع تفعيل المفوِّض. وتمنع قاعدة نشر REGIONAL دون مفوِّض. لكن EnableAuthorizer: false يظل ممكنًا في الوضع الخاص: يخصصه المستودع للاختبار، ولا شيء يمنع نسيانه كذلك.
ثانيًا، الهوية غير مرفقة. المفوِّض المسلَّم قالب يرفض كل شيء.
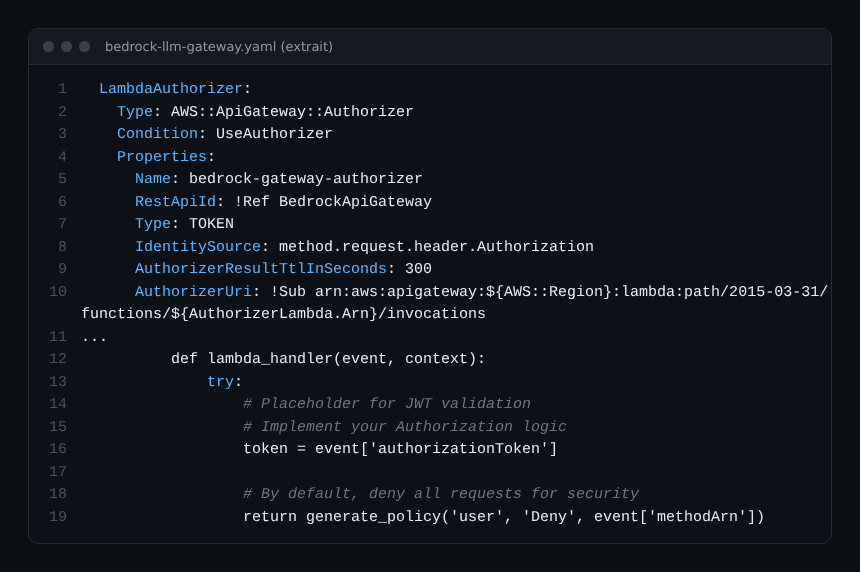
سطران يهمان للتتبع. تُخزَّن نتيجة المفوِّض مؤقتًا 300 ثانية، فقد يمر رمز مُلغى خمس دقائق أخرى. ويسمّي القالب الجهة الرئيسية 'user' بقيمة ثابتة، فإن استبدلت فحص الرمز فقط وأبقيت ذلك بدت كل جهات الاستدعاء جهة واحدة. أعِد الهوية الحقيقية (الفريق أو التطبيق أو المستخدم) في الحقل principalId.
ثالثًا، صلاحيات دالة التكامل واسعة.
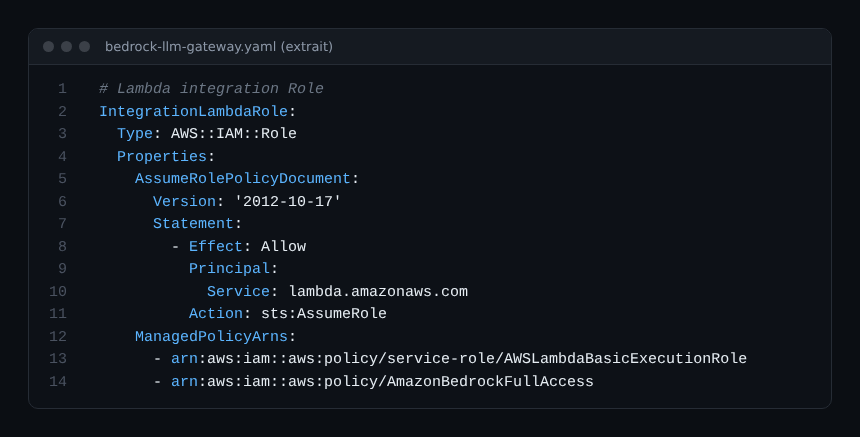
يحصل الدور على السياسة المُدارة AmazonBedrockFullAccess، رغم أن المستودع يوصي بأقل قدر من الصلاحيات. وبما أن كل الاستدعاءات تمر بهذا الدور، فإن Bedrock يرى الدور لا المستدعي: قيّد النماذج المسموح بها، ولا تعتمد على سجلات Bedrock وحدها للتمييز بين فرقك.
نقطة أخيرة: الملف الذي قرأناه لا يضبط سجلات وصول ولا تتبعًا على مرحلة الـ API. المتابعة ما زالت عليك أن تبنيها.
ربط البوابة بالمراقبة
تؤكد تدوينة Dynatrace أن مراقبة أحمال Bedrock تمنح رؤية مستمرة للأداء والموثوقية والتكلفة وتساعد على التأكد من استمرار فاعلية الضوابط. لكنها لا تشرح طريقة الربط، ولم نجربها. ما يلي منهج يقترحه كاتب المقال، وليس مأخوذًا من التدوينة.
- فعّل سجلات الوصول لمرحلة
v1وسجّل الجهة الرئيسية للمفوِّض ومعرّف الطلب ورمز الاستجابة. - أرسل هذه السجلات إلى Dynatrace عبر تكامل AWS الذي تفضله (راجع مقاييس CloudWatch وسجلاته في Dynatrace).
- أنشئ تنبيهًا على إشارتين بسيطتين: معدل رفض المفوِّض وحجم الاستدعاءات لكل جهة رئيسية.
- اربط الرموز (tokens) بالتكلفة لكل تطبيق، كما في تكلفة وكيل ذكاء اصطناعي مع OpenTelemetry؛ وتجد مقارنة بدور بوابة LLM عامة في مقالنا عن LiteLLM وHelicone.
من منظور SRE، تضيف البوابة حلقة جديدة: حدّد لها هدف مستوى خدمة (SLO) للتوفر والكمون مستقلًا عن هدف Bedrock، وإلا بدا تعطل المفوِّض كأنه تعطل في النموذج. أما حد 300 ثانية في دالة التكامل، كما ورد في الملف، فيدل على أن الاستجابات الطويلة تمر؛ وتذكر تدوينة AWS كذلك البث (streaming) الذي لم نتحقق منه من طرف إلى طرف.
ممارسات جيدة
- استبدل المفوِّض قبل أي إعداد آخر، وجرّب رمزًا منتهي الصلاحية ورمزًا يخص فريقًا آخر.
- أبقِ
EndpointType: PRIVATEما دام لا يحتاجه عميل من خارج الـ VPC. - استبدل
AmazonBedrockFullAccessبسياسة تحدد النماذج والمناطق المستخدمة فعلًا. - لا تضع رمزًا ولا مفتاحًا في سجل وصول؛ سجّل معرّفًا لا السر نفسه.
- قلّل مدة الذاكرة المؤقتة للمفوِّض إن كان إلغاء الصلاحية السريع مهمًا لك.
- للتشفير بمفتاح تديره بنفسك، راجع تشفير BYOK بين AWS وDynatrace.
الأسئلة الشائعة
هل أحتاج إلى بوابة لاستخدام Bedrock داخل مؤسسة؟
لا، لكنها تصبح مفيدة حين تتشارك عدة فرق الحساب نفسه ويلزم التمييز بين المستدعين وتحديد سقف للاستخدام وإثبات من فعل ماذا.
هل نمط AWS جاهز للإنتاج؟
ليس كما هو. يقول المستودع نفسه إن المفوِّض يرفض كل شيء افتراضيًا وإنه يلزم تطبيق أقل قدر من الصلاحيات. إنه مثال، وكان نشاط المستودع ضعيفًا وقت قراءتنا له.
هل يصلح هذا المخطط لـ Dynatrace Managed أم SaaS؟
البوابة مكوّن من AWS ولا تتعلق بإصدار Dynatrace. تتحدث التدوينة عن المراقبة في Dynatrace دون التفريق بين Managed وSaaS؛ فتحقق في وثائق إصدارك من طريقة استقبال سجلات AWS.
الخلاصة
يُثبَت الوصول الآمن إلى Amazon Bedrock بالسجلات: ضع أولًا هوية حقيقية في المفوِّض، ثم قلّص صلاحيات الدور، ثم سجّل المرحلة. يقدم المستودع sample-ai-gateway-for-amazon-bedrock الهيكل، وما عدا ذلك قرار تشغيلي يخصك.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC، وAmazon Bedrock خدمة من Amazon Web Services. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك.