La vulnerabilidad PHP2Shell es el nombre que la prensa especializada da a dos fallos de ejecución remota de código en el motor de PHP. Los avisos oficiales de php-src, publicados el 21 de octubre de 2026, los registran como CVE-2026-109618 y CVE-2026-109619, ambos con gravedad «Critical» (CVSS v4: 9,2). Las correcciones llegan en PHP 8.2.35, 8.3.36, 8.4.27 y 8.5.12. La pregunta de un SRE es sencilla: ¿qué máquinas de mi parque siguen con una versión anterior?
Este artículo se limita a los hechos leídos en los avisos del proyecto PHP y propone después un método: inventariar versiones, verificar correcciones y vigilar señales de explotación. El nombre «PHP2Shell» procede de fuentes secundarias; no aparece en los avisos que hemos leído. span.observer no ha reproducido el fallo ni probado ningún exploit.
Vulnerabilidad PHP2Shell: lo que dicen los avisos oficiales
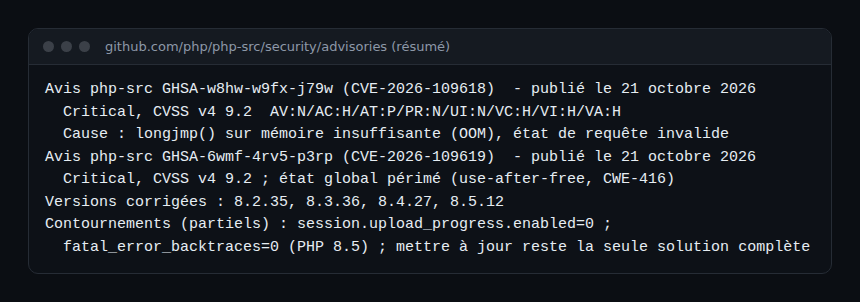
- GHSA-w8hw-w9fx-j79w (CVE-2026-109618): PHP usa
longjmp()para abandonar una petición cuando se agota la memoria. Si una asignación falla mientras la memoria de la petición es accesible pero no está inicializada, el cierre de la petición lee un estado no válido, lo que puede permitir ejecución remota de código sin autenticación con los privilegios del proceso web. La corrección elimina eselongjmp(). - GHSA-6wmf-4rv5-p3rp (CVE-2026-109619): un estado global conservado por un worker apunta a memoria ya liberada (uso tras liberación, CWE-416). El caso mejor confirmado afecta a
fatal_error_backtracesen PHP 8.5 con mod_php; un segundo caso afecta al progreso de subida de sesión, validado con mod_php y FPM. - Versiones corregidas: 8.2.35, 8.3.36, 8.4.27 y 8.5.12; los avisos señalan como afectadas las versiones anteriores de esas ramas. El registro de cambios de PHP fechado el 22 de octubre de 2026 cita ambos avisos para 8.5.12 y 8.4.27.
- Exposición: según el aviso, Apache mod_php y FrankenPHP son los más expuestos; FPM y LSAPI probablemente sensibles.
La puntuación 9,2 procede del vector CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H: accesible por red, pero con complejidad de ataque alta.
Lo que sigue siendo incierto
Las fuentes divergen sobre la explotación. Algunos medios hablan de ataques antes de publicarse el parche; otros, de un exploit desarrollado después por investigadores. Los avisos no establecen ninguna de las dos afirmaciones. Por eso no citamos ningún detalle de explotación, ninguna firma ni cifra de máquinas afectadas. Para las ramas 8.1 y anteriores no hemos encontrado versión corregida en los avisos: pregunte a su distribución si retroporta las correcciones.
Inventariar las versiones de PHP del parque
Un inventario útil responde a cuatro preguntas: qué máquina, qué proceso, qué versión, qué paquete. Empiece por lo simple y verificable.
- CLI:
php -vophp -r 'echo PHP_VERSION;'. En este equipo la salida fue 8.3.6, anterior a 8.3.36: un host así habría que corregirlo. - El servicio real:
php-fpm -v, oapachectl -M | grep -i phppara mod_php. El binario CLI no es el PHP que atiende sus peticiones. - Contenedores: lea la versión en cada imagen base; un contenedor lleva su propia copia de PHP.
- Distribución: compare la corrección, no solo el número.
rpm -q --changelog php | grep CVE-2026-1096oapt changelog php8.3-fpm | grep CVE-2026-1096muestra si el paquete cita esos identificadores (los nombres de paquete varían).
Para comprobar las mitigaciones provisionales, lea los valores en uso: php -r 'var_dump(ini_get("session.upload_progress.enabled"));'. En nuestro ejemplo el valor es «1» (activado). Léalo en la configuración del servicio (FPM, Apache), no solo en CLI. Los avisos indican que actualizar sigue siendo la única solución completa.
Monitorizar: métricas y plazo de corrección
Convierta el inventario en una métrica. Con node_exporter, el colector «textfile» lee archivos .prom de la carpeta --collector.textfile.directory. Un script programado puede escribir:
php_version_info{version="8.3.6",sapi="fpm",host="web-01"} 1Obtiene el número de hosts por versión y una alerta cuando una versión anterior a las corregidas persiste pasado un plazo fijado. Los mismos datos pueden enviarse por OTLP a Dynatrace SaaS, Dynatrace Managed u otra herramienta: vea OpenTelemetry y Prometheus, complementarios y Prometheus con Dynatrace en Kubernetes. Fije un SLO de corrección, por ejemplo «95 % de los hosts expuestos corregidos en 7 días»; vea cómo elegir sus SLI. En Dynatrace, compruebe en la documentación cómo listar los procesos PHP de su entorno antes de fiarse: no hemos validado ninguna consulta de inventario.
En el lado de la plataforma, vea también Application Security y vulnerabilidades. Para un caso cercano, vea el fallo PHP de SUSE de octubre de 2026.
Detectar una posible explotación en los logs
Los avisos no publican indicadores de compromiso; estas son pistas generales de búsqueda, no firmas. Un proceso web no debería lanzar un intérprete de comandos: observe los procesos hijos de php-fpm, apache2 o httpd, por ejemplo con ps -eo pid,ppid,user,args --forest, o con una regla de auditd sobre execve para el usuario del worker. Vigile también los reinicios anómalos de workers (SIGSEGV en los logs del sistema), los picos de peticiones multipart grandes y los archivos creados recientemente en carpetas escribibles por el worker. Un worker que se cae no prueba un ataque, pero es un punto de partida que correlacionar.
Cómo comprobar que funciona
- Actualice una máquina de pruebas a una versión corregida y reinicie PHP-FPM o Apache.
- Repita el inventario: aparece la nueva versión.
- Compruebe que
php_version_infocambia en su herramienta y que la alerta se cierra.
Buenas prácticas
- Lea los avisos de php-src y el registro de cambios, no solo la prensa.
- Priorice los servidores expuestos a Internet, sobre todo con mod_php.
- Reinicie los servicios: un worker ya cargado conserva el código antiguo.
- No cite ningún detalle de explotación sin fuente primaria.
Preguntas frecuentes
¿Qué versiones de PHP corrigen la vulnerabilidad PHP2Shell?
Según los avisos de php-src del 21 de octubre de 2026: 8.2.35, 8.3.36, 8.4.27 y 8.5.12. Las versiones anteriores de esas ramas están afectadas.
¿Basta con actualizar WordPress o mi CMS?
No por sí solo: el fallo está en el motor PHP, no en la aplicación. Hay que actualizar PHP (o el paquete de su distribución).
¿Hay que reiniciar tras actualizar?
Sí: reinicie PHP-FPM o el servidor web para que los workers carguen el código corregido.
Conclusión
Ante la vulnerabilidad PHP2Shell, mida antes de suponer: inventario, versión corregida y plazo de corrección seguido como un SLO. Fuentes: GHSA-w8hw-w9fx-j79w, GHSA-6wmf-4rv5-p3rp y el registro de cambios de PHP.
span.observer es un blog comunitario independiente, no afiliado al proyecto PHP ni a Dynatrace LLC. Las marcas citadas pertenecen a sus propietarios. La información cambia rápido: verifíquela en los avisos oficiales.