ثغرة PHP2Shell هو الاسم الذي تطلقه الصحافة التقنية على ثغرتين لتنفيذ التعليمات البرمجية عن بُعد في محرك PHP. وتسجلهما النشرات الرسمية لمستودع php-src، المنشورة في 21 أكتوبر 2026، باسم CVE-2026-109618 وCVE-2026-109619، وكلتاهما بتصنيف «Critical» (درجة CVSS v4: 9.2). وتصدر الإصلاحات في الإصدارات 8.2.35 و8.3.36 و8.4.27 و8.5.12. والسؤال الذي يطرحه مهندس الموثوقية بسيط: أي الأجهزة لدينا ما تزال تعمل بإصدار أقدم؟
يقتصر هذا المقال على الوقائع المقروءة في نشرات مشروع PHP، ثم يقترح طريقة عمل: جرد الإصدارات، والتحقق من الإصلاحات، ومراقبة علامات الاستغلال. اسم «PHP2Shell» مصدره مصادر ثانوية ولا يظهر في النشرات التي قرأناها. ولم يعيد span.observer إنتاج الثغرة ولم يختبر أي استغلال.
ثغرة PHP2Shell: ما تقوله النشرات الرسمية
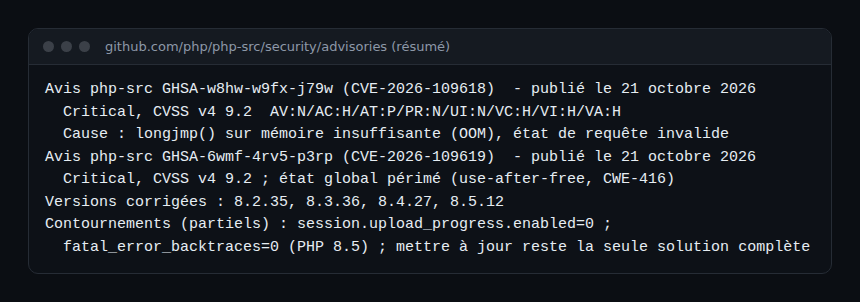
- GHSA-w8hw-w9fx-j79w (CVE-2026-109618): تستخدم PHP الدالة
longjmp()للخروج من الطلب عند نفاد الذاكرة. وإذا فشل التخصيص بينما ذاكرة الطلب قابلة للوصول وغير مهيأة بالكامل، فإن إنهاء الطلب يقرأ حالة غير صالحة، ما قد يؤدي إلى تنفيذ تعليمات عن بُعد دون مصادقة بصلاحيات عامل الويب. ويزيل الإصلاح هذا الاستدعاء. - GHSA-6wmf-4rv5-p3rp (CVE-2026-109619): حالة عامة يحتفظ بها العامل تشير إلى ذاكرة سبق تحريرها (استخدام بعد التحرير، CWE-416). والحالة الأكثر تأكيدًا تخص
fatal_error_backtracesفي PHP 8.5 مع mod_php؛ وحالة ثانية تخص تقدم رفع الجلسة، جرى التحقق منها مع mod_php وFPM. - الإصدارات المصححة: 8.2.35 و8.3.36 و8.4.27 و8.5.12؛ وتعدّ النشرات الإصدارات الأقدم من هذه الفروع متأثرة. ويذكر سجل تغييرات PHP المؤرخ في 22 أكتوبر 2026 النشرتين للإصدارين 8.5.12 و8.4.27.
- التعرض: بحسب النشرة، Apache mod_php وFrankenPHP هما الأكثر تعرضًا؛ وFPM وLSAPI يُرجّح أنهما عرضة أيضًا.
تأتي الدرجة 9.2 من المتجه CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H: يمكن بلوغها عبر الشبكة، لكن تعقيد الهجوم مرتفع.
ما يزال غير مؤكد
تتباين المصادر حول الاستغلال. تتحدث بعض المقالات الصحفية عن هجمات قبل نشر الإصلاح، وتصف أخرى استغلالًا طوّره باحثون لاحقًا. ولا تثبت النشرات أيًّا من الادعاءين. لذلك لا نذكر أي تفصيل للاستغلال ولا توقيعًا ولا عدد أجهزة متأثرة. وبالنسبة للفرع 8.1 وما قبله لم نجد إصدارًا مصححًا في النشرات: اسأل توزيعتك هل تنقل الإصلاحات إلى إصداراتها.
جرد إصدارات PHP في الأجهزة
الجرد المفيد يجيب عن أربعة أسئلة: أي جهاز، وأي عملية، وأي إصدار، وأي حزمة. ابدأ بما هو بسيط وقابل للتحقق.
- سطر الأوامر:
php -vأوphp -r 'echo PHP_VERSION;'. على هذا الجهاز كان الناتج 8.3.6، أي أقدم من 8.3.36، فيحتاج مثل هذا المضيف إلى تصحيح. - الخدمة الفعلية:
php-fpm -v، أوapachectl -M | grep -i phpلـ mod_php. فملف سطر الأوامر ليس هو PHP الذي يخدم طلباتك. - الحاويات: اقرأ الإصدار في كل صورة أساسية؛ فالحاوية تحمل نسختها الخاصة من PHP.
- التوزيعة: قارن الإصلاح لا الرقم فقط. الأمر
rpm -q --changelog php | grep CVE-2026-1096أوapt changelog php8.3-fpm | grep CVE-2026-1096يبيّن هل تذكر الحزمة هذه المعرّفات (تختلف أسماء الحزم).
للتحقق من الحلول المؤقتة، اقرأ القيم المعمول بها: php -r 'var_dump(ini_get("session.upload_progress.enabled"));'. في مثالنا القيمة «1» (مفعّلة). اقرأها من إعدادات الخدمة (FPM أو Apache) لا من سطر الأوامر فقط. وتؤكد النشرات أن التحديث يبقى الحل الكامل الوحيد.
المراقبة: المقاييس ومهلة الإصلاح
حوّل الجرد إلى مقياس. مع node_exporter يقرأ جامع «textfile» ملفات .prom من المجلد --collector.textfile.directory. ويمكن لسكربت مجدول أن يكتب:
php_version_info{version="8.3.6",sapi="fpm",host="web-01"} 1تحصل على عدد المضيفين لكل إصدار وعلى تنبيه عندما يبقى إصدار أقدم من المصححة بعد مهلة محددة. ويمكن إرسال البيانات نفسها عبر OTLP إلى Dynatrace SaaS أو Dynatrace Managed أو أداة أخرى: راجع OpenTelemetry وPrometheus متكاملان وPrometheus مع Dynatrace على Kubernetes. وحدد هدف مستوى خدمة للإصلاح، مثل «إصلاح 95٪ من المضيفين المعرّضين خلال 7 أيام»؛ راجع اختيار مؤشرات SLI. وفي Dynatrace راجع التوثيق لمعرفة كيفية سرد عمليات PHP في بيئتك قبل الاعتماد عليه: لم نتحقق من أي استعلام جرد.
ومن جهة المنصة راجع أيضًا Application Security والثغرات. ولحالة قريبة راجع ثغرة PHP في SUSE لشهر أكتوبر 2026.
اكتشاف استغلال محتمل في السجلات
لا تنشر النشرات مؤشرات اختراق، فهذه أفكار بحث عامة لا توقيعات. لا ينبغي لعملية ويب أن تشغّل مفسّر أوامر: افحص العمليات الفرعية لـ php-fpm أو apache2 أو httpd، مثلًا بالأمر ps -eo pid,ppid,user,args --forest، أو بقاعدة auditd على execve لمستخدم العامل. وراقب أيضًا إعادة تشغيل العمال غير المعتادة (إشارات SIGSEGV في سجلات النظام) وارتفاع طلبات multipart الكبيرة والملفات المنشأة حديثًا في مجلدات يكتب فيها العامل. انهيار العامل ليس دليل هجوم، لكنه نقطة بداية للربط.
كيف تتحقق من أن الأمر يعمل
- حدّث جهاز اختبار إلى إصدار مصحح ثم أعد تشغيل PHP-FPM أو Apache.
- أعد الجرد: يظهر الإصدار الجديد.
- تأكد أن
php_version_infoيتغير في أداتك وأن التنبيه يُغلق.
ممارسات جيدة
- اقرأ نشرات php-src وسجل التغييرات لا الصحافة وحدها.
- أعطِ الأولوية للخوادم المكشوفة على الإنترنت، خاصة مع mod_php.
- أعد تشغيل الخدمات: فالعامل المحمّل يحتفظ بالشيفرة القديمة.
- لا تذكر أي تفصيل للاستغلال دون مصدر أولي.
الأسئلة الشائعة
ما إصدارات PHP التي تصلح ثغرة PHP2Shell؟
بحسب نشرات php-src في 21 أكتوبر 2026: 8.2.35 و8.3.36 و8.4.27 و8.5.12. والإصدارات الأقدم من هذه الفروع متأثرة.
هل يكفي تحديث WordPress أو نظام إدارة المحتوى؟
ليس وحده: فالثغرة في محرك PHP لا في التطبيق. يجب تحديث PHP أو حزمة توزيعتك.
هل يلزم إعادة التشغيل بعد التحديث؟
نعم: أعد تشغيل PHP-FPM أو خادم الويب كي يحمّل العمال الشيفرة المصححة.
الخلاصة
أمام ثغرة PHP2Shell قِس قبل أن تفترض: جرد، وإصدار مصحح، ومهلة إصلاح تُتابع كهدف مستوى خدمة. المصادر: GHSA-w8hw-w9fx-j79w وGHSA-6wmf-4rv5-p3rp وسجل تغييرات PHP.
span.observer مدونة مجتمعية مستقلة، غير تابعة لمشروع PHP ولا لشركة Dynatrace LLC. العلامات المذكورة ملك لأصحابها. المعلومات تتغير بسرعة: تحقق منها في النشرات الرسمية.