Dynatrace en Cursor cambia sobre todo una cosa: la distancia entre una línea de código y lo que provoca en producción. Una persona desarrolladora modifica un servicio, lo despliega y espera una señal. Esa señal vive en otro sitio, en otra pestaña, con su propio vocabulario. Cada viaje entre el editor y la consola alarga el bucle de retroalimentación, y ese bucle, no la velocidad de escritura, marca el ritmo real de un equipo.
El 22 de octubre de 2026, Dynatrace anunció un plugin verificado en la Cursor Marketplace. No reelaboramos ese anuncio: este artículo se apoya en la documentación del servidor MCP de Dynatrace y en la de Cursor. Amplía nuestra guía del plugin de Dynatrace para Cursor, que describe el contenido del plugin sin repetir su instalación. Aquí vemos la mecánica de conexión, sus barreras de seguridad y cómo convertirla en un hábito de equipo.
Alcance: el servidor MCP descrito aquí pertenece a Dynatrace SaaS. La dirección contiene apps.dynatrace.com. Esta página de documentación no se aplica a Dynatrace Managed.
Por qué acortar el bucle de retroalimentación del desarrollador
Piensa como SRE: el MTTR depende tanto del tiempo de comprensión como del tiempo de corrección. Cuando un servicio agota su presupuesto de errores tras un despliegue, quien conoce el código no siempre sabe leer las trazas. Si el agente del editor puede consultar producción, la pregunta «¿qué se ha roto?» se plantea en el mismo lugar que «¿dónde está el fallo?».
La documentación de Dynatrace enumera lo que hace el servidor MCP: generar, explicar y ejecutar una consulta DQL, investigar problemas y vulnerabilidades, analizar eventos de Kubernetes, prever series temporales, encontrar documentos y guías de resolución de problemas, y resolver nombres e identificadores de entidades. Es una caja de herramientas orientada a la lectura, adecuada para investigar desde el editor.
Dynatrace en Cursor: la conexión al servidor MCP
El servidor es remoto y lo aloja Dynatrace. La documentación da su dirección:
https://{environment-name}.apps.dynatrace.com/platform-reserved/mcp-gateway/v0.1/servers/dynatrace-mcp/mcpCada petición exige un token de portador en la cabecera de autorización. La documentación recomienda un Platform token, porque un token generado desde un cliente OAuth es de corta duración. En Cursor, la documentación prevé archivos .cursor/mcp.json (proyecto) o ~/.cursor/mcp.json (usuario), y la interpolación ${env:NAME} en los campos url y headers. El token se queda en el entorno, no en el archivo. El repositorio público Dynatrace/dynatrace-for-ai (licencia Apache 2.0) publica un mcp.json construido así:
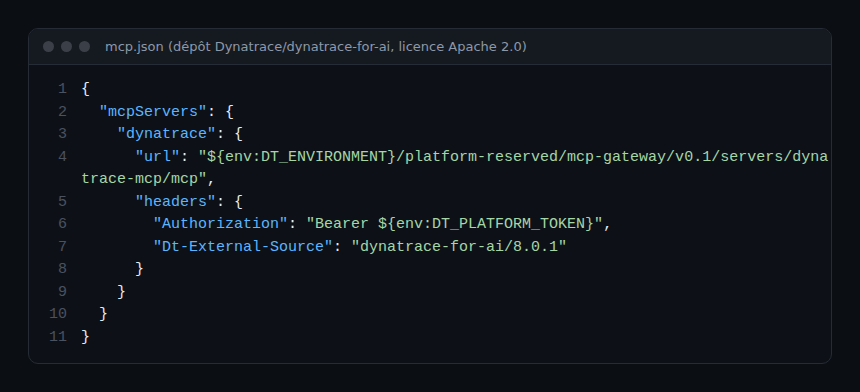
El plugin de la marketplace empaqueta esta conexión. El archivo anterior sirve para entender lo que ocurre o para configurar Cursor a mano.
En la práctica: cerrar el bucle en cuatro pasos
Paso 1 — Definir los permisos mínimos
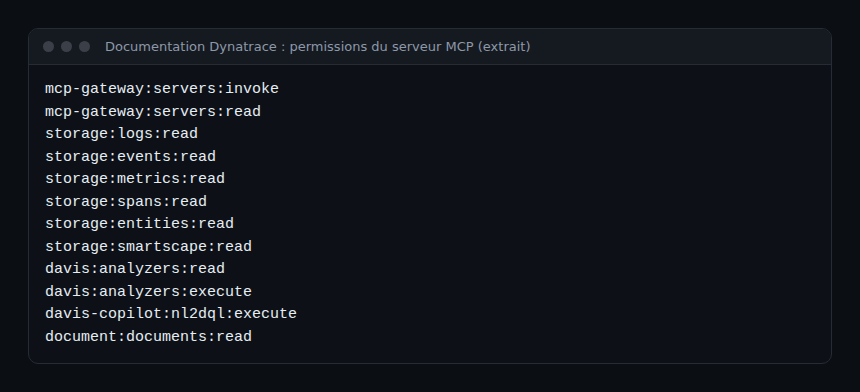
La documentación exige que el usuario y el token tengan mcp-gateway:servers:invoke y mcp-gateway:servers:read. A ellos se suman los permisos de las herramientas usadas, por ejemplo storage:logs:read para leer logs. El token nunca actúa más allá de los derechos de su usuario. Pide solo lo que necesita la investigación.
Paso 2 — Declarar las variables y arrancar Cursor
Antes de abrir el editor, exporta las dos variables que lee mcp.json (la documentación de Dynatrace usa los mismos nombres para su plugin):
export DT_ENVIRONMENT=https://<your-environment-id>.apps.dynatrace.com
export DT_PLATFORM_TOKEN=dt0s16.<your-token>
El token se crea en Access Tokens y luego Generate new token. Un token por persona, con fecha de caducidad, sigue siendo la regla; consulta nuestra guía MCP de Dynatrace en SaaS.
Paso 3 — Comprobar la conexión
La documentación de Dynatrace comprueba la instalación con VS Code y el prompt «Show me last 10 logs», y recuerda que sin storage:logs:read no aparece ningún log. En Cursor, activa el servidor desde Customize y haz la misma pregunta. Si se listan las herramientas del servidor y llega una respuesta, la conexión funciona. Una respuesta vacía no es una buena noticia: revisa primero los permisos.
Paso 4 — Investigar y revisar la consulta
Haz preguntas progresivas, del síntoma al código. Ejemplo escrito para este artículo, con un servicio ficticio llamado checkout:
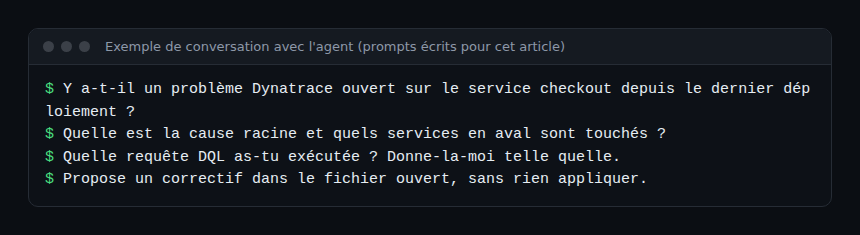
La tercera pregunta es la más importante. Reproduce la consulta en un Notebook para comprobar el alcance y el periodo. Un punto de partida que hay que adaptar:
fetch logs, from: now()-1h
| filter loglevel == "ERROR"
| summarize erreurs = count(), by: { dt.entity.host }
| sort erreurs desc
Así sabes si la conclusión del agente se basa en datos y conservas una consulta reutilizable. Aquí se cierra el bucle: producción explica, el código cambia, el siguiente despliegue confirma o refuta.
Mantener el control del agente
Por defecto, Cursor pide aprobación antes de usar una herramienta MCP y muestra los argumentos de la llamada. Para una investigación de solo lectura, conserva ese comportamiento. Los administradores de empresa disponen además de una allowlist MCP: aprueba servidores por URL y puede restringir las herramientas que se ejecutan automáticamente. Aprueba una configuración, no la distribuye. El Run Mode decide después qué se ejecuta sin confirmación.
Estos ajustes se suman a los conjuntos de skills descritos en nuestro artículo sobre Dynatrace for AI y a la supervisión del propio agente, tratada en supervisar un agente de código en la empresa. Observar lo que el agente lee en producción forma parte del mismo tema: cada consulta que lanza consume recursos de la plataforma.
Buenas prácticas
- Un token por persona, permisos mínimos de lectura, caducidad corta, nunca en el repositorio.
- Variables de entorno en
mcp.json, nunca el token en claro. - Mantener activa la aprobación de herramientas MCP y una allowlist de empresa.
- Pedir siempre la consulta DQL ejecutada antes de aceptar una conclusión.
- Registrar la investigación en un Notebook: el historial del chat no la sustituye.
Preguntas frecuentes
¿Hace falta el plugin o un mcp.json escrito a mano?
Ambos llevan al mismo servidor remoto. El plugin agrupa la conexión y las skills, y se distribuye mediante una marketplace de equipo. El archivo manual sirve para entender o para un caso particular.
¿Se puede usar OAuth en lugar de un token con Cursor?
La documentación de Dynatrace indica que el servidor no admite el registro dinámico de clientes ni los clientes públicos, y exige un cliente OAuth confidencial. La documentación de Cursor prevé un bloque auth con CLIENT_ID y CLIENT_SECRET. No lo hemos probado con Dynatrace: el token de plataforma sigue siendo la vía documentada y recomendada.
¿Puede el agente modificar mi entorno?
Las herramientas listadas en la documentación sirven para leer y analizar. Para cualquier escritura, añade explícitamente otra herramienta y otro token, y mantén la aprobación manual.
Conclusión
Dynatrace en Cursor vale por el bucle que cierra: programar, desplegar, observar y corregir sin cambiar de contexto. La mecánica es sencilla, una URL y un token, pero las barreras marcan la diferencia: permisos mínimos, aprobación y revisión de consultas. Empieza poco a poco, con un servicio y un token de lectura, y amplía después.
Fuentes leídas: servidor MCP de Dynatrace y MCP en Cursor.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a Cursor (Anysphere). Las marcas citadas pertenecen a sus propietarios. No hemos probado esta conexión: los comandos y la configuración proceden de la documentación oficial; comprueba siempre los valores en la documentación correspondiente a tu versión.