
Un jeudi, la facture Bedrock double et personne ne sait quelle équipe a appelé quel modèle. Les journaux AWS montrent un rôle partagé, pas une personne ni une application. Ce scénario est le test le plus simple d’un accès Amazon Bedrock sécurisé : savoir répondre, après coup, à « qui a appelé quoi, avec quelle identité, et à quel coût ».
AWS et Dynatrace ont publié en novembre 2025 un schéma de référence pour y répondre : une passerelle placée devant Bedrock. Le billet de Dynatrace décrit le principe ; le détail technique est dans un exemple de code AWS sous licence MIT-0. Dynatrace présente ce schéma comme issu de ses propres charges de travail d’IA générative (billet de l’éditeur).
Cet article ne refait pas le tour du produit. Il suit une décision d’exploitation : que doit vérifier votre équipe avant de laisser dix équipes appeler Bedrock par une même porte ? Il est distinct de notre article sur les vulnérabilités des services d’IA, qui parle de composants logiciels, pas d’identité.
Précision d’honnêteté : span.observer n’a pas déployé ce modèle. Les faits viennent du billet, du billet d’architecture AWS (lu en partie seulement) et du fichier CloudFormation du dépôt, lu tel quel. Le modèle d’identité et le suivi dans Dynatrace restent à vérifier chez vous.
Pourquoi un accès Amazon Bedrock sécurisé passe par une porte unique
Sans intermédiaire, chaque application signe ses propres requêtes avec des identifiants AWS. Trois problèmes en découlent, que le billet de Dynatrace résume : des modèles invocables par quiconque détient des identifiants, une preuve d’audit difficile à produire, et des développeurs qui gèrent eux-mêmes la signature des requêtes.
La passerelle déplace la question. Le client présente un jeton de votre système d’identité ; la passerelle le contrôle, signe la requête à sa place, puis la transmet à Bedrock. Le client garde le SDK AWS habituel (Boto3 dans l’exemple). Selon l’exemple AWS, il suffit de désactiver la signature côté client et d’ajouter un en-tête aws-endpoint-prefix, plus un jeton porteur facultatif.
Le billet cite aussi des quotas et une limitation de débit, un suivi d’usage par locataire et une compatibilité sans code supplémentaire quand Bedrock ajoute une fonction. Le dépôt, lui, ne décrit pas leur mise en œuvre : les plans d’usage n’y apparaissent que comme pistes d’amélioration. À traiter comme des objectifs, pas comme des fonctions livrées.
Les chemins d’un appel, du client au modèle
Le chemin comporte quatre étapes, chacune étant un point de décision et un endroit où laisser une trace.
- Amazon API Gateway reçoit l’appel. C’est ici que s’appliquent l’autorisation, la limitation et la gestion des versions.
- Un autorisateur Lambda décide si le jeton est valable. Dynatrace y valide des jetons JWT ; vous pouvez le remplacer par votre logique ou par un pool Amazon Cognito.
- Une Lambda d’intégration recopie la requête, la signe en AWS Signature Version 4 et l’envoie au bon point d’accès Bedrock.
- Amazon Bedrock exécute le modèle.
Une option Route 53 sert à donner un nom de domaine propre à la passerelle. La Lambda d’intégration ne connaît pas les API Bedrock une par une : elle transmet. C’est ce qui évite de réécrire la passerelle à chaque nouveauté, mais c’est aussi ce qui la rend aveugle au contenu.
Ce que le modèle AWS ne fait pas encore à votre place
Le fichier bedrock-llm-gateway.yaml est un point de départ, pas une solution finie. Trois détails relevés dans le fichier (lu le 11 novembre 2026) méritent une décision avant la production.
D’abord, la porte est ouverte ou fermée par un seul paramètre.
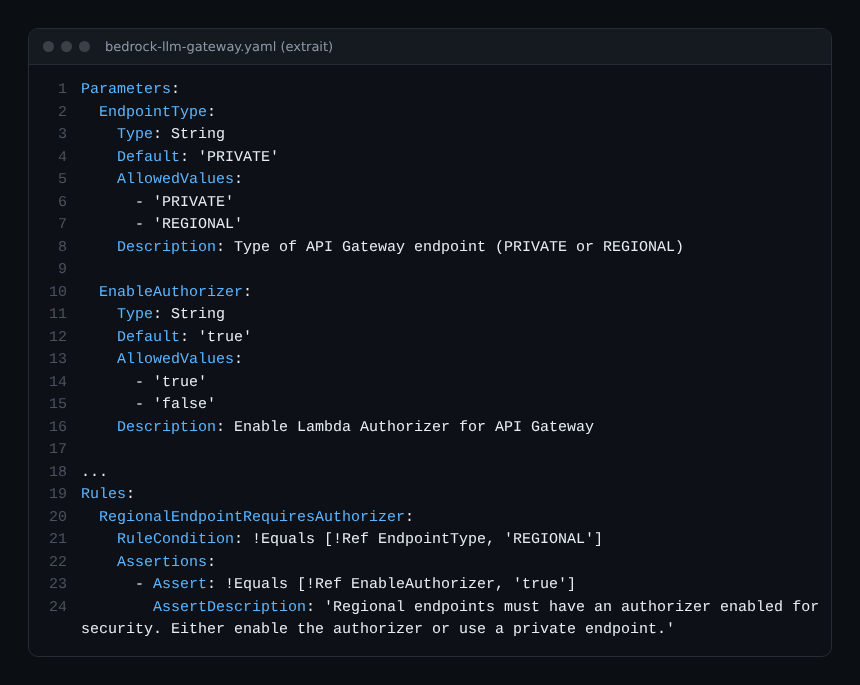
Le défaut est un point d’accès PRIVATE (accessible depuis un VPC) avec autorisateur activé. Une règle refuse un déploiement REGIONAL sans autorisateur. En revanche, EnableAuthorizer: false reste possible en privé : le dépôt le réserve aux tests, mais rien n’empêche de l’oublier.
Ensuite, l’identité n’est pas fournie. L’autorisateur livré est un gabarit qui refuse tout.
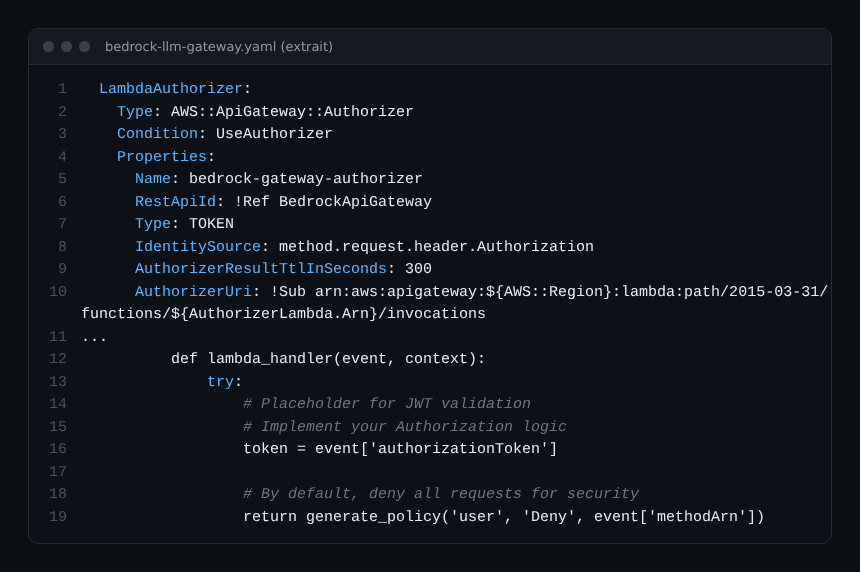
Deux lignes comptent pour la traçabilité. Le résultat de l’autorisateur est mis en cache 300 secondes : un jeton révoqué peut donc passer encore cinq minutes. Et le gabarit nomme le principal 'user' en dur : si vous le conservez en remplaçant seulement le test du jeton, tous vos appelants ressembleront à un seul. Renvoyez l’identité réelle (équipe, application ou utilisateur) dans principalId.
Enfin, les droits de la Lambda d’intégration sont larges.
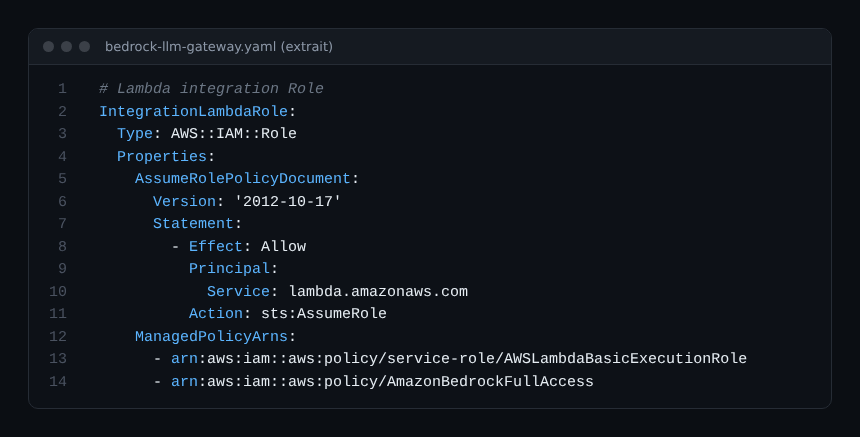
Le rôle reçoit la politique gérée AmazonBedrockFullAccess. Le dépôt recommande d’ailleurs le moindre privilège. Comme tous les appels passent par ce rôle, c’est lui, et non l’appelant, que Bedrock voit : restreignez les modèles autorisés, et ne comptez pas sur les journaux de Bedrock seuls pour distinguer vos équipes.
Dernier point : le fichier que nous avons lu ne configure ni journaux d’accès ni traçage sur l’étape de l’API. Le suivi est à construire.
Relier la passerelle à l’observabilité
Le billet de Dynatrace affirme que l’observabilité des charges Bedrock donne une vision continue des performances, de la fiabilité et du coût, et aide à vérifier que les contrôles restent efficaces. Il ne dit pas comment le brancher, et nous ne l’avons pas testé. Voici une démarche proposée par l’auteur, non issue du billet.
- Activez les journaux d’accès de l’étape
v1et enregistrez le principal de l’autorisateur, l’identifiant de requête et le code de retour. - Acheminez ces journaux vers Dynatrace avec l’intégration AWS de votre choix (voir les métriques et logs CloudWatch dans Dynatrace).
- Posez une alerte sur deux signaux simples : le taux de refus de l’autorisateur et le volume d’appels par principal.
- Reliez les tokens au coût par application, comme dans le coût d’un agent IA en OpenTelemetry ; le rôle d’une passerelle LLM généraliste est comparé dans notre article sur LiteLLM et Helicone.
Côté SRE, une passerelle ajoute un maillon : définissez un SLO de disponibilité et de latence pour elle, séparé de celui de Bedrock, sinon une panne de l’autorisateur ressemblera à une panne du modèle. Le plafond de 300 secondes de la Lambda d’intégration, lu dans le fichier, indique que les réponses longues passent ; le billet AWS évoque aussi le streaming, que nous n’avons pas vérifié de bout en bout.
Bonnes pratiques
- Remplacez l’autorisateur avant tout autre réglage, et testez un jeton expiré et un jeton d’une autre équipe.
- Gardez
EndpointType: PRIVATEtant qu’aucun client externe au VPC n’en a besoin. - Remplacez
AmazonBedrockFullAccesspar une politique qui liste les modèles et les régions utiles. - Ne mettez jamais de jeton ni de clé dans un journal d’accès ; journalisez un identifiant, pas le secret.
- Réduisez la durée du cache de l’autorisateur si la révocation rapide compte pour vous.
- Pour un chiffrement à clé gérée par vous, voir le chiffrement BYOK entre AWS et Dynatrace.
Questions fréquentes
Faut-il une passerelle pour utiliser Bedrock en entreprise ?
Non, mais elle devient utile quand plusieurs équipes se partagent le même compte et qu’il faut distinguer les appelants, plafonner l’usage et prouver qui a fait quoi.
Le modèle d’AWS est-il prêt pour la production ?
Pas tel quel. Le dépôt le dit lui-même : l’autorisateur refuse tout par défaut et il faut appliquer le moindre privilège. C’est un exemple, avec peu d’activité sur le dépôt lors de notre lecture.
Ce schéma vaut-il pour Dynatrace Managed ou SaaS ?
La passerelle est un composant AWS, indépendant de l’édition Dynatrace. Le billet parle d’observabilité Dynatrace sans distinguer Managed et SaaS ; vérifiez dans la documentation de votre édition comment ingérer les journaux AWS.
Conclusion
Un accès Amazon Bedrock sécurisé se prouve par les journaux : mettez d’abord une identité réelle dans l’autorisateur, réduisez les droits du rôle, puis journalisez l’étape. Le dépôt sample-ai-gateway-for-amazon-bedrock donne l’ossature ; le reste est votre décision d’exploitation.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC. Dynatrace est une marque de Dynatrace LLC ; Amazon Bedrock est un service d’Amazon Web Services. Les éléments évoluent : vérifiez-les dans la documentation officielle.