Cindy agent IA open source : le dépôt makecindy/cindy se présente comme « l’agent IA open source qui fonctionne prêt à l’emploi ». D’après le README, c’est un client qui tourne sur votre machine, avec vos fichiers et vos applications connectées, et qui pilote des agents existants (Claude Code et Codex aujourd’hui). Le dépôt compte environ 6 300 étoiles à la fin d’octobre 2026.
Pour une équipe d’exploitation, la question utile n’est pas la promesse, mais le périmètre : ce qui tourne en local, ce qui part vers un service hébergé, et ce que l’on peut mesurer. Cet article suit le README et les documents du dossier docs/. Pour le cadre général, voir superviser un agent de code en entreprise.
Précision d’honnêteté : span.observer n’a pas installé Cindy. Les commandes viennent du README et de la documentation du dépôt, et les captures reproduisent leur texte. Le dépôt est récent et son ancrage appelle des réserves, détaillées plus bas.
Cindy agent IA open source : ce que dit le dépôt
- Licence : Apache-2.0. Le fichier LICENSE contient le texte standard de la licence, sans ligne de copyright nominative. Le README ajoute que les poids de modèles, jeux de données, prompts, marques et composants tiers peuvent avoir leurs propres conditions.
- Chiffres relus le 26 octobre 2026 : environ 6 300 étoiles, 774 forks, environ 1 700 tickets ouverts, 10 286 commits sur la branche
main. La dernière release marquée « Latest » est la v0.1.115 (23 octobre) ; une préversion v0.1.117-beta date du 26 octobre. - Contenu du dépôt : un monorepo pnpm avec
apps/desktop(application Electron),apps/mobile(Expo / React Native),packages/*(authentification, liaison d’appareils, orchestration d’agents, fournisseurs de modèles) etapps/*-bin(binaires d’outils téléchargés par plateforme). - Principe : on peut changer de modèle en cours de tâche sans perdre l’espace de travail, la mémoire, les compétences ni les outils. Le README ajoute que l’agent peut contrôler un navigateur, un ordinateur et un téléphone, et recevoir du travail depuis une messagerie ou un planning.
- Service : le serveur (backend) vit dans un autre dépôt. Par défaut, le client se connecte aux services cloud officiels de Cindy.
Visite du dépôt : démarrage et API locale
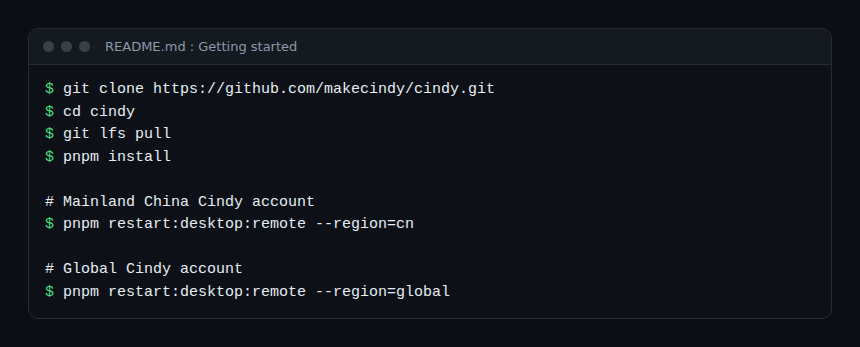
Le dépôt ne publie pas de capture d’écran de l’interface utilisable ici : sa bannière est un visuel de marque, que nous ne reprenons pas. Les deux images ci-dessous reproduisent donc du contenu réel du dépôt, rendu en texte : les commandes du README, puis les points d’entrée de l’API locale décrite dans docs/local-agent-api.md.
Installation pas à pas
Étape 1 — Prérequis
Le README demande Node.js 22.x, pnpm 10.x et Git LFS. Il parle d’un client de bureau Electron ; macOS n’y est pas nommé explicitement, mais le dépôt mentionne le paquetage Windows et un guide Linux.
Étape 2 — Cloner et installer les dépendances
git clone https://github.com/makecindy/cindy.git
cd cindy
git lfs pull
pnpm install
Étape 3 — Lancer le client de bureau en développement
# compte Cindy Chine continentale
pnpm restart:desktop:remote --region=cn

# compte Cindy global
pnpm restart:desktop:remote --region=global
Le README précise que « Skip Sign-In » lance des agents locaux sans compte, mais que les fonctions adossées au serveur sont alors indisponibles. On peut aussi connecter un abonnement Claude Code ou Codex existant, des clés d’API personnelles ou des modèles locaux.
Étape 4 — Linux (Ubuntu, Arch, Omarchy)
Le document docs/linux.md décrit Ubuntu 22.04 et 24.04 par le paquet .deb officiel. Pour Arch et Omarchy, il liste d’abord les dépendances :
sudo pacman -Syu --needed curl jq libarchive coreutils util-linux findutils procps-ng \
  gtk3 nss alsa-lib libxss libxtst libnotify libdrm mesa \
  gnome-keyring libsecret desktop-file-utils xdg-utils
Puis il demande de quitter Cindy et de lancer, sans sudo, la commande de la page de téléchargement, par exemple curl -fsSL https://hotfix.cindy.app/cindy/install-omarchy.sh | bash. Le document indique que ce script est « en attente de publication sur le site ». Comme pour toute commande curl | bash, lisez le script avant de l’exécuter. Alpine (musl) et les sessions de bureau root ne sont pas pris en charge ; il faut un trousseau Secret Service déverrouillé et le bac à sable utilisateur d’Electron.
API locale : le point à surveiller
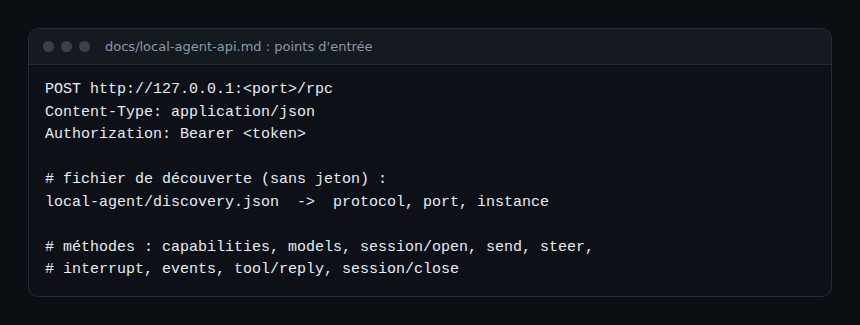
D’après docs/local-agent-api.md, les applications du même ordinateur peuvent démarrer des sessions d’agent par un RPC HTTP en boucle locale : POST http://127.0.0.1:<port>/rpc. Le port est aléatoire et lié à 127.0.0.1 ; toute requête portant un en-tête Origin est refusée, donc un navigateur ne peut pas l’appeler. Chaque application demande son autorisation, que l’utilisateur approuve dans une fenêtre de Cindy et peut révoquer une par une. Le document indique que ce n’est pas un point d’accès compatible OpenAI ou Anthropic.
- Jetons : conservés en mémoire du processus, jamais en clair ; le fichier d’autorisations ne garde que des empreintes.
- Politique d’outils :
client-onlyounative. En modenative, l’agent s’exécute avec les droits du système de l’utilisateur, et le répertoire de travail n’est pas un bac à sable. - Limites annoncées : 16 sessions simultanées, 32 autorisations, 8 demandes en attente, 16 MiB par requête.
Observer Cindy
Le README ne mentionne ni OpenTelemetry ni export de métriques. Ce que les documents permettent de suivre :
- Journaux locaux :
docs/working-directory-diagnostics.mddécrit des journaux de diagnostic du répertoire de travail, au niveau info, avec la portéeworkdir-diagnosticset des champs de corrélation (sessionRef,directoryRef,requestId,exitCode). Les identifiants sont des empreintes qui changent à chaque redémarrage, donc sans chemin lisible. Le document conseille de retrouver le contrôle bloqué par l’horodatage, puis de relier les enregistrements parsessionRef. - Envoi de journaux : un bouton d’envoi existe dans le client ; la portée
workdir-diagnosticsest autorisée à l’envoi parce qu’elle ne contient que des noms d’événements fixes, des codes d’erreur, des nombres et des identifiants anonymes. - Télémétrie : les versions officielles embarquent TapDB pour des statistiques d’usage agrégées ; un client connecté envoie un battement de présence (identifiant de compte, plateforme, version). Les vidages sur plantage restent sur la machine. Une compilation depuis les sources peut retirer l’analytique.
- Agents sous-jacents : traces et coûts viennent de Claude Code ou de Codex. Voir observer les agents MCP avec OpenTelemetry et le coût d’un agent IA en tokens.
Limites et points ouverts
- Ancrage à nuancer : nous n’avons pas pu lire la date de création du dépôt. Les premières releases visibles datent de la fin de juillet 2026 (la page n’affiche pas l’année ; les étiquettes de version indiquent 2026). Pour environ trois mois d’existence, le dépôt affiche déjà plus de 10 000 commits, plus de 7 000 pull requests numérotées et 1 700 tickets ouverts : l’historique vient probablement d’un développement interne antérieur. Les étoiles ne prouvent ni la maturité ni la sécurité.
- Numéros de version : les versions 0.1.x et les préversions fréquentes (une par jour ou presque en octobre) indiquent un produit qui change vite.
- Dépôt partiel : le serveur est dans un autre dépôt ; sans compte, des fonctions manquent.
- Autorisation du code, pas des marques : Apache-2.0 couvre le code ; marques, prompts et jeux de données peuvent avoir d’autres conditions.
- Droits larges : l’agent agit sur vos fichiers, votre navigateur, voire votre téléphone. Testez-le sur un poste sans secrets.
- Documentation inégale : certains documents sont des plans ou notes de travail, et au moins un est rédigé en chinois.
- Pour comparer avec un autre pilote d’agents, voir T3 Code.
Bonnes pratiques
- Installez d’abord sur une machine ou un profil jetable, sans clés ni dossiers sensibles.
- Relisez tout script
curl | bashet vérifiez l’empreinte SHA-256 pour l’installation manuelle. - Gardez l’API locale en mode
client-onlyquand l’application cliente n’a pas besoin d’outils natifs. - Décidez avant usage si l’analytique et le battement de présence sont acceptables, ou compilez depuis les sources.
- Journalisez les décisions d’approbation sans chercher de coupable : l’objectif est de fiabiliser le flux.
Questions fréquentes
Cindy remplace-t-il Claude Code ou Codex ?
Non. D’après le README, Cindy combine des harnais existants (Claude Code et Codex aujourd’hui) avec des modèles et des outils ; un harnais natif est annoncé pour plus tard.
Est-il gratuit et réellement open source ?
Le README indique que le client est gratuit et sous Apache-2.0, et le fichier LICENSE est le texte standard de cette licence. Le serveur est dans un autre dépôt, et vos abonnements ou clés de modèles restent à votre charge.
Peut-on l’utiliser sans compte ?
Oui, avec « Skip Sign-In » : des agents locaux fonctionnent, mais les fonctions qui dépendent du serveur ne sont pas disponibles.
Conclusion
Cindy est un client d’agent IA ambitieux, sous licence Apache-2.0, avec une API locale encadrée et des journaux de diagnostic documentés. Il est jeune, évolue vite et son ancrage reste à confirmer : essayez-le à l’écart de vos secrets avant toute adoption. Sources : dépôt makecindy/cindy.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC ni aux projets cités. Les marques citées appartiennent à leurs propriétaires. Les outils évoluent vite : vérifiez les commandes et options dans leur documentation officielle.