OpenClaw agent IA : c’est le nom d’un assistant open source que l’on installe sur son propre ordinateur et qui répond dans les messageries déjà utilisées (WhatsApp, Telegram, Slack, Discord, Teams, iMessage et plus de vingt autres, selon le README). Le dépôt openclaw/openclaw affichait environ 392 000 étoiles à la mi-octobre 2026, ce qui en fait l’un des projets les plus suivis de GitHub. Sa description tient en une ligne : « The AI that really does things. Any OS. Any Platform. »
« Qui agit » est le point qui nous concerne. Un agent qui lit des fichiers, lance des commandes et écrit dans des messageries est un service d’exploitation comme un autre : il consomme des tokens, il échoue, il a des droits. Cet article présente le projet avec des faits datés, résume l’installation d’après le README, puis détaille ce qui intéresse un SRE : les traces OpenTelemetry, le journal d’audit, le suivi des coûts et les réglages de sécurité à poser avant toute exposition.
Ce qui suit s’appuie sur le README et la documentation officielle du projet. span.observer n’a pas installé le logiciel : les images viennent de la documentation du projet et de ses exemples, pas d’un essai.
OpenClaw agent IA : ce que dit le dépôt
- Licence : MIT, avec la mention « Copyright (c) 2026 OpenClaw Foundation » dans le fichier LICENSE.
- Gouvernance : le README indique que le projet est piloté par l’OpenClaw Foundation, une organisation 501(c)(3), qui emploie l’équipe principale et signe les versions. Il précise qu’il n’y a ni offre payante, ni service hébergé, ni jeton, et qu’OpenAI est un donateur, pas un propriétaire.
- Technologie : projet Node.js et TypeScript (espace de travail pnpm), Node 24.16 ou plus récent pour l’installation par npm.
- Dernière version : v2026.10.4, publiée le 16 octobre 2026 selon la page des versions. Le rythme de publication est très rapide.
- Architecture : un Gateway local sert de plan de contrôle (sessions, outils, événements, connexions aux messageries). L’interface web (Control UI), la ligne de commande et le TUI s’y connectent, ainsi que des applications compagnons pour macOS, iOS, Android, Windows et Linux.
- Modèles : Claude, Codex et des modèles locaux sont des plugins interchangeables, selon le README.
Le README donne une position sur la confidentialité : état, mémoire et identifiants restent sur la machine ; les prompts partent vers le fournisseur de modèles et les plateformes de chat que vous configurez ; par défaut, OpenClaw n’émet qu’un contrôle de version quotidien, et update.checkOnStart: false le désactive.
Installer OpenClaw étape par étape
Les commandes ci-dessous sont celles du README. Lisez le script avant de l’exécuter : un « curl | bash » donne la main à son contenu.
Étape 1 — Installer
# macOS / Linux / WSL2
curl -fsSL https://openclaw.ai/install.sh | bash

# Windows PowerShell
iwr -useb https://openclaw.ai/install.ps1 | iex

# Si Node.js est déjà géré (Node 24.16+ ou 26.1+)
npm install -g openclaw@latest --allow-scripts=openclaw
Le README précise que l’option --allow-scripts=openclaw vaut pour npm 12 ou npm 11.16 et plus ; avec npm 11.15 et antérieur, il faut l’omettre.
Étape 2 — Faire l’intégration et vérifier
openclaw onboard --install-daemon
openclaw gateway status
openclaw dashboard
L’intégration vérifie l’accès au modèle, crée l’espace de travail et configure le Gateway ; openclaw dashboard ouvre la Control UI, où un message de test confirme que l’assistant répond.
Sécurité : un agent qui a des droits sur votre poste
Le README le dit sans détour : les messages entrants sont des entrées non fiables, et les outils s’exécutent sur l’hôte pour la session principale, sauf si vous configurez l’isolation (sandboxing). Les messageries directes appairent les expéditeurs inconnus par défaut (openclaw pairing approve <channel> <code>). La documentation de sécurité ajoute que, sur une installation hôte classique, le Gateway écoute sur la boucle locale, et que les images de conteneur exposent le port par défaut : il faut alors une authentification.
- Lancez
openclaw security audit(option--deeppour les contrôles du Gateway en cours d’exécution) : la documentation le décrit comme un audit des erreurs de configuration courantes. - Le modèle de confiance est « un opérateur par Gateway ». Pour des utilisateurs qui ne se font pas confiance, la documentation demande des Gateways, des identifiants et idéalement des comptes système séparés.
- Isolez l’exécution : la documentation décrit OpenShell comme backend de sandbox géré, avec des pré-requis de version précis ; voir notre article sur NVIDIA OpenShell.
- Gardez les secrets hors de la session : ni jeton personnel, ni clé de production sur l’hôte qui exécute l’agent.
Observer OpenClaw : OpenTelemetry, audit et coûts
Les garde-fous se mesurent (voir les garde-fous des agents en production) et le coût aussi (voir le coût d’un agent IA). OpenClaw fournit de quoi faire les deux sans code supplémentaire.
Traces, métriques et journaux OTLP
L’export OpenTelemetry passe par un plugin, diagnostics-otel (openclaw plugins install clawhub:@openclaw/diagnostics-otel). La documentation donne cette configuration de départ :
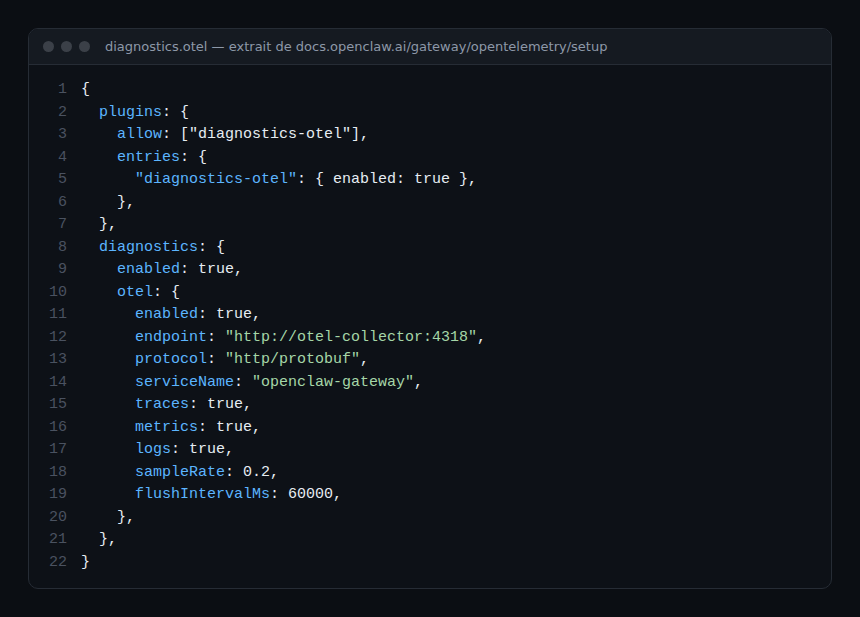
- Seul le protocole
http/protobufest accepté ; gRPC est retiré. Les traces et métriques sont actives dès quediagnostics.otel.enabledest vrai ; les journaux restent désactivés tant quelogsn’est pas explicitement àtrue. - Les métriques du catalogue incluent
openclaw.tokens(compteur par canal, fournisseur, modèle et agent),openclaw.cost.usd(compteur par canal, fournisseur et modèle) etopenclaw.run.duration_ms(histogramme). Les métriques standardgen_ai.client.token.usageetgen_ai.client.operation.durationgardent leur nom. - Les traces couvrent l’usage des modèles, les appels d’outils, l’exécution de commandes et les boucles d’outils. Le contenu brut (prompts, réponses, arguments d’outils) n’est pas exporté par défaut ;
captureContentne doit passer àtruequ’après validation de la rétention côté collecteur. - Une exécution
openclaw agent execn’exporte aucune télémétrie ; passez par le Gateway ouopenclaw agent --localpour obtenir des traces.
Le Collector et la destination (Dynatrace SaaS par OTLP, Grafana, Langfuse) se règlent comme pour n’importe quel service ; voir Langfuse et OpenLLMetry. Sur Dynatrace Managed, il n’y a pas de DQL : gardez le chemin Prometheus ou un backend open source.
Journal d’audit : qui a lancé quoi
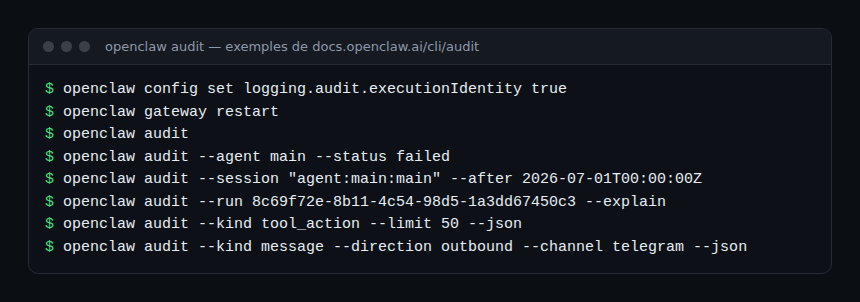
Le Gateway tient un registre d’audit actif par défaut, limité aux métadonnées : identité, horodatage, nom d’outil, résultat normalisé, jamais les prompts, arguments ou résultats. Les enregistrements expirent après 30 jours et le registre est plafonné à 100 000 lignes ; la documentation précise que l’écriture est « best-effort » et non une archive de conformité.
Comment vérifier que ça fonctionne
openclaw doctoretopenclaw status --allmontrent un état d’export expurgé pour chaque signal ; il n’affiche ni point de terminaison ni en-têtes.- Après un message de test, une trace apparaît dans le backend avec le nom de service que vous avez défini, et le compteur
openclaw.tokensaugmente. openclaw audit --status failedliste les exécutions en échec ;openclaw gateway usage-cost --days 7résume le coût des sept derniers jours à partir des journaux de session (la documentation avertit que les totaux peuvent être incomplets si le cache se rafraîchit).
Limites et points ouverts
- Croissance très rapide. Un nombre d’étoiles mesure l’attention, pas la maturité ni la sûreté. Les versions portent une date (v2026.10.4) et les réglages changent : plusieurs pages de la documentation décrivent des clés « retirées » ou migrées par
openclaw doctor --fix. - Modèle de confiance personnel. Le projet n’est pas conçu pour des utilisateurs hostiles les uns envers les autres au sein d’un même Gateway.
- Extensions. Les skills et plugins de la place de marché ClawHub ajoutent du code et des droits : lisez leurs audits avant installation.
- Fichiers de journaux. Les fichiers bruts contiennent les enregistrements sans masquage à la lecture directe ; ils sont en
0600, protégez-les comme les bases d’état.
Bonnes pratiques
- Installez sur un compte dédié ou une machine dédiée, jamais sur le poste qui porte vos clés de production.
- Activez le sandboxing avant de connecter une messagerie à plusieurs interlocuteurs.
- Exportez traces et métriques vers un backend séparé de la machine de l’agent ; fixez
sampleRateselon le volume. - Alertez sur
openclaw.cost.usdet sur la durée des exécutions, et traitez une dérive comme un incident sans chercher de coupable. - Désactivez
captureContenttant qu’aucune politique de rétention ne l’autorise.
Questions fréquentes
OpenClaw est-il gratuit ?
Le code est sous licence MIT et le README indique l’absence d’offre payante. Vous payez en revanche votre fournisseur de modèles, au token.
OpenClaw envoie-t-il des données à son éditeur ?
D’après le README, rien d’autre qu’un contrôle de version quotidien par défaut ; les statistiques d’usage anonymes sont optionnelles. Vos prompts vont au fournisseur de modèles et aux plateformes que vous configurez.
Peut-on l’exposer sur Internet ?
La documentation fournit un guide de pré-vérification avant toute exposition au-delà de la boucle locale. Suivez-le, activez l’authentification et l’isolation, et lancez openclaw security audit.
Conclusion
OpenClaw associe un grand écosystème de messageries à un Gateway local, et il livre ce que l’exploitation demande : export OpenTelemetry, métriques de coût, registre d’audit. Son succès ne dispense pas de le traiter comme un service privilégié : isolation, secrets, alertes de coût. Pour la suite de la série, voir Paperclip, qui orchestre des équipes d’agents dont OpenClaw peut faire partie.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC ni aux projets cités. Les marques citées appartiennent à leurs propriétaires. Les outils évoluent vite : vérifiez les commandes et options dans leur documentation officielle (docs.openclaw.ai).