Devin Oncall Dynatrace : le 15 octobre 2026, Dynatrace a annoncé être partenaire de lancement de Devin Oncall, le produit de Cognition qui répond aux alertes et aux incidents. Pour une équipe SRE, la question n’est pas « est-ce impressionnant ? » mais « qu’est-ce qui est réellement documenté, et quels droits donne-t-on à un agent qui répond à 3 h du matin ? ».
Cet article sépare quatre choses : ce qui est annoncé, ce qui est documenté séparément, ce qui ne l’est pas, et ce que nous déduisons. Précision d’honnêteté : span.observer est un blog indépendant, sans lien avec Dynatrace ni avec Cognition. Nous n’avons ni installé ni lancé Devin Oncall, et nous n’avons rien testé. Le billet d’annonce ne sert qu’à situer la date ; l’analyse repose sur les pages de documentation lues les 27 et 29 octobre 2026.
Devin Oncall Dynatrace : ce qui est annoncé
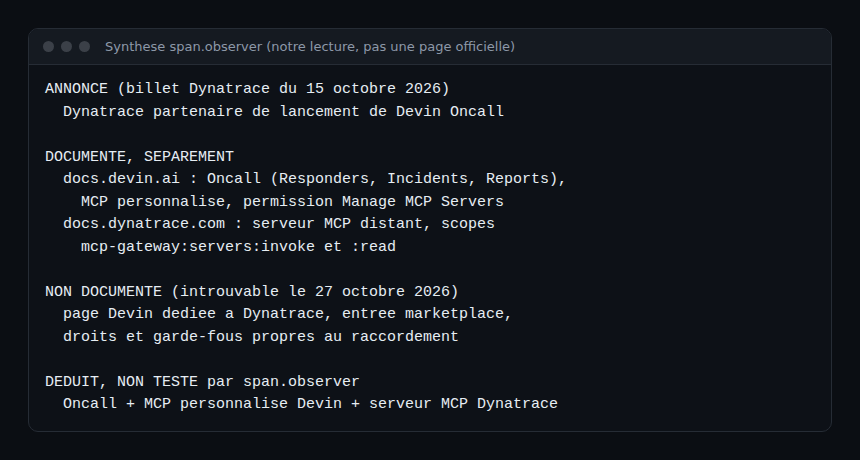
L’annonce du 15 octobre 2026 présente Dynatrace comme partenaire de lancement de Devin Oncall. La page produit devin.ai/oncall liste Dynatrace parmi les outils utiles pour remonter à la cause racine d’un problème d’infrastructure, avec un lien vers la page MCP de la documentation Devin. C’est une annonce, pas un mode d’emploi : ni le billet ni la page produit ne renvoient vers une page de documentation décrivant le raccordement.
Ce que la documentation Devin décrit pour Oncall
La page Devin Oncall de docs.devin.ai décrit trois produits.
- Responders : ils traitent alertes, bugs et questions de support dès leur arrivée. Un déclencheur vient de Slack, de Microsoft Teams ou de PagerDuty, et les événements répétés sont regroupés en un seul dossier.
- Incidents : Devin rejoint les canaux Slack dont le nom commence par un préfixe défini (par exemple
incident-). Deux modes existent : proactif, qui continue d’enquêter et tient un rapport, et « one-shot RCA », qui poste une cause probable avec un niveau de confiance puis s’arrête. Un onglet permet de Stop ou de Resume. - Reports : des synthèses planifiées, exécutées sous un utilisateur de service.
L’installation se fait une fois par organisation : Begin setup, connexion d’au moins un outil de télémétrie (ou « Set up without tools »), fréquence de mise à jour des compétences (Never, Weekly, Monthly), puis Finish. La page indique 1 à 2 heures. Côté contrôle, elle cite l’identité d’exécution, les connecteurs MCP, la politique réseau, et des limites d’ACU et d’invocations par responder. Elle ne décrit pas de flux d’approbation.
Ce que la documentation Dynatrace décrit pour le MCP
Côté Dynatrace SaaS, la page du serveur MCP donne l’adresse d’un serveur distant de la forme https://{environment-name}.apps.dynatrace.com/platform-reserved/mcp-gateway/v0.1/servers/dynatrace-mcp/mcp. Deux modes d’authentification sont documentés : un jeton en-tête Bearer (la page recommande un jeton Platform) ou un client OAuth confidentiel avec flux Authorization Code. Le serveur ne prend pas en charge les clients publics ni l’enregistrement dynamique.
Les droits requis pour tout accès sont mcp-gateway:servers:invoke et mcp-gateway:servers:read, pour l’utilisateur comme pour le jeton. Pour les outils complets avec un client OAuth, la page liste une vingtaine de scopes supplémentaires : storage:logs:read, storage:spans:read, storage:events:read, davis:analyzers:read et davis:analyzers:execute, entre autres. Les permissions effectives sont l’intersection de celles du client et de celles de l’utilisateur qui l’a créé. Nous détaillons ce serveur dans le MCP Dynatrace SaaS : installation et outils.
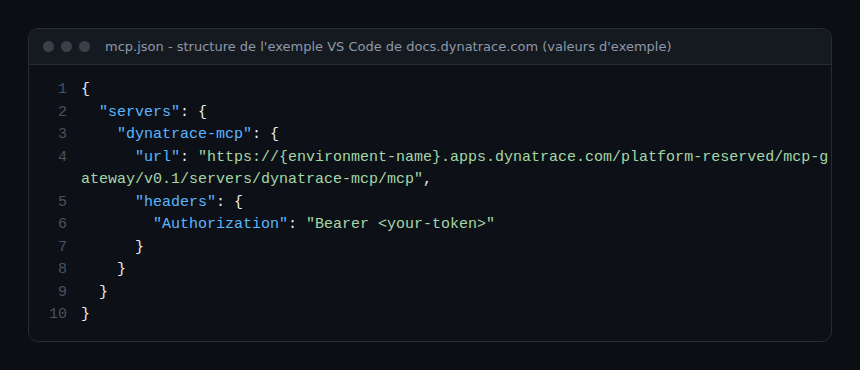
Cet exemple est destiné à VS Code. La page ne dit pas que le serveur est en lecture seule : sa liste de scopes contient des droits :execute à côté des droits :read. Il ne faut donc pas présumer d’une lecture seule.
Ce qui n’est pas documenté
Au 27 octobre 2026, nous n’avons trouvé ni page de docs.devin.ai consacrée à Dynatrace, ni entrée Dynatrace dans la liste des intégrations ou la marketplace MCP de Devin, ni mention de Devin ou d’Oncall dans la page MCP de docs.dynatrace.com. Restent donc sans réponse écrite : la configuration exacte, la liste minimale de scopes pour Oncall, le comportement des outils d’écriture, et d’éventuels garde-fous propres au raccordement. Si votre version affiche une entrée marketplace, elle prime sur cet article.
Ce que nous déduisons : un MCP personnalisé
La documentation Devin permet d’ajouter un serveur absent de la marketplace via Add custom MCP. Les transports sont STDIO, SSE (annoncé comme en cours d’abandon) et HTTP, recommandé pour les nouvelles intégrations. Pour HTTP, les champs sont l’adresse et des en-têtes, avec authentification None, Auth Header ou OAuth. Ajouter un MCP personnalisé exige la permission Manage MCP Servers, et le bouton Test tools vérifie un serveur HTTP.
Rapprochons les deux pages : une adresse HTTP distante, un en-tête Authorization avec un jeton Platform. Cela ressemble à ce que Devin accepte. C’est notre déduction, tirée de deux documentations séparées. Nous ne l’avons pas testée et nous ne savons pas si Oncall s’en sert comme « outil de télémétrie » à l’installation. Traitez-la comme une hypothèse de travail pour un environnement de test.
Garde-fous à exiger avant de brancher l’agent
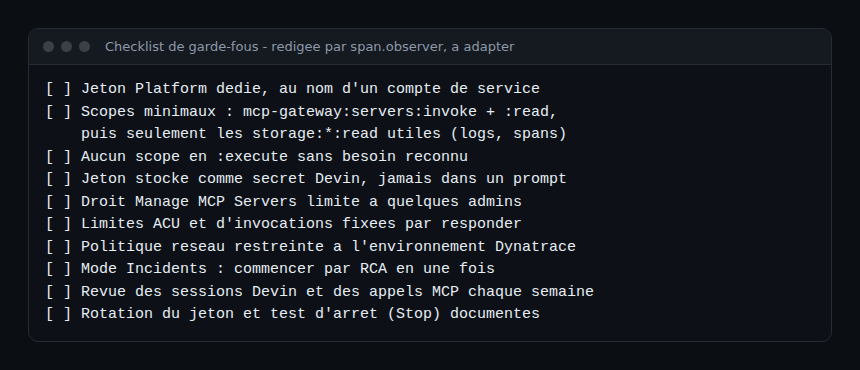
Les garde-fous ci-dessous viennent des pages lues, pas d’une procédure officielle commune. La checklist est notre rédaction.
- Moindre privilège sur le jeton : un jeton dédié, avec les deux scopes
mcp-gatewaypuis uniquement les lectures de stockage utiles. Les permissions du jeton ne dépassent jamais celles de son créateur, d’où l’intérêt d’un compte de service. - Pas d’
:executesans décision explicite, puisque la lecture seule n’est pas garantie. - Identité partagée : Devin recommande, pour un OAuth d’organisation, un compte de service plutôt qu’un compte personnel, et rappelle qu’un OAuth personnel n’est pas une frontière de sécurité.
- Secrets : la documentation Devin conseille de stocker clés et jetons dans Devin Secrets.
- Limites et réseau : plafonds d’ACU et d’invocations, politique réseau limitée à votre environnement.
- Arrêt et traçabilité : savoir utiliser Stop, relire les sessions et les appels MCP.
Pour aller plus loin, voir les garde-fous d’agents IA en production et la supervision d’un agent de code en entreprise. Un agent qui participe à un incident doit aussi nourrir votre postmortem sans blame : ce qu’il a lu et proposé doit rester relisible.
Comment vérifier que ça fonctionne
Avant toute production, en environnement de test : ajoutez le MCP, lancez Test tools et vérifiez que la liste d’outils correspond à vos scopes. Retirez un scope, relancez, puis constatez le refus. Lancez ensuite un incident fictif en mode « one-shot RCA » et lisez ce que Devin a consulté. Enfin, essayez Stop. Mesurez l’effet sur votre MTTR seulement après plusieurs incidents réels, sans chiffre promis d’avance.
Bonnes pratiques
- Commencez par un responder ou un canal d’incident non critique.
- Gardez un humain d’astreinte : la page produit parle d’escalade vers l’humain « quand c’est nécessaire ».
- Datez vos lectures : ces documentations évoluent vite.
- Réduisez le bruit à la source, car chaque invocation consomme des ACU.
Questions fréquentes
Devin Oncall fonctionne-t-il avec Dynatrace ?
Dynatrace est annoncé comme partenaire de lancement et cité sur la page produit. Nous n’avons pas trouvé de documentation d’intégration dédiée ; le raccordement par MCP reste une déduction non testée.
Quels droits donner au jeton Dynatrace ?
Au minimum mcp-gateway:servers:invoke et mcp-gateway:servers:read, puis seulement les lectures nécessaires, par exemple storage:logs:read. Écartez les scopes :execute tant que le besoin n’est pas établi.
Faut-il laisser Devin agir seul pendant un incident ?
La documentation propose un mode proactif et un mode RCA en une fois. Pour débuter, le second limite l’effet : Devin poste une cause probable et s’arrête, un humain décide de la suite.
Conclusion
Devin Oncall Dynatrace est aujourd’hui une annonce appuyée sur deux documentations qui ne se citent pas. Avant de brancher l’agent, exigez un jeton minimal, des limites, un arrêt simple et des traces lisibles, puis testez en environnement isolé.
span.observer est un blog indépendant, non affilié à Dynatrace LLC ni à Cognition. Les noms de produits appartiennent à leurs propriétaires. Rien n’a été testé par span.observer, et les extraits viennent des documentations officielles lues les 27 et 29 octobre 2026.