Devin Oncall Dynatrace: el 15 de octubre de 2026, Dynatrace anunció que es socio de lanzamiento de Devin Oncall, el producto de Cognition que responde a alertas e incidentes. Para un equipo SRE, la pregunta no es «¿impresiona?», sino «¿qué está realmente documentado y qué permisos damos a un agente que responde a las 3 de la madrugada?».
Este artículo separa cuatro cosas: lo anunciado, lo documentado por separado, lo no documentado y lo que deducimos. Aclaración de honestidad: span.observer es un blog independiente, sin vínculo con Dynatrace ni con Cognition. No hemos instalado ni ejecutado Devin Oncall y no hemos probado nada. El anuncio solo sirve para situar la fecha; el análisis se basa en las páginas de documentación leídas el 27 y el 29 de octubre de 2026.
Devin Oncall Dynatrace: lo que se ha anunciado
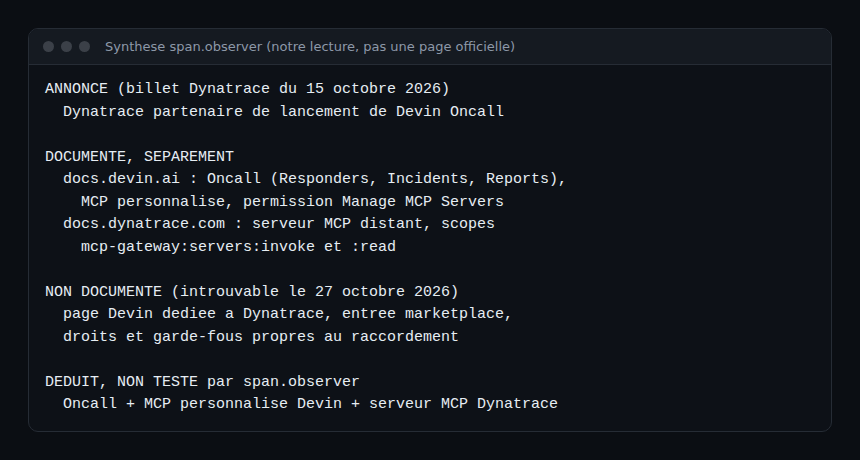
El anuncio del 15 de octubre de 2026 presenta a Dynatrace como socio de lanzamiento de Devin Oncall. La página de producto devin.ai/oncall lista Dynatrace entre las herramientas para llegar a la causa raíz de un problema de infraestructura, con un enlace a la página MCP de la documentación de Devin. Es un anuncio, no una guía: ni el artículo ni la página de producto remiten a una página de documentación que describa la conexión.
Lo que dice la documentación de Devin sobre Oncall
La página Devin Oncall de docs.devin.ai describe tres productos.
- Responders: tratan alertas, informes de errores y preguntas de soporte en cuanto llegan. El disparador viene de Slack, Microsoft Teams o PagerDuty, y los eventos repetidos se agrupan en un solo caso.
- Incidents: Devin entra en los canales de Slack cuyo nombre empieza por un prefijo definido (por ejemplo
incident-). Hay dos modos: proactivo, que sigue investigando y mantiene un informe, y «one-shot RCA», que publica una causa probable con un nivel de confianza y se detiene. Una pestaña permite Stop o Resume. - Reports: resúmenes programados, ejecutados con un usuario de servicio.
La instalación se hace una vez por organización: Begin setup, conectar al menos una herramienta de telemetría (o «Set up without tools»), elegir la frecuencia de actualización de las habilidades (Never, Weekly, Monthly) y Finish. La página indica de 1 a 2 horas. En cuanto al control, cita la identidad de ejecución, los conectores MCP, la política de red y los límites de ACU y de invocaciones por responder. No describe un flujo de aprobación.
Lo que dice la documentación de Dynatrace sobre MCP
En Dynatrace SaaS, la página del servidor MCP da la dirección de un servidor remoto con la forma https://{environment-name}.apps.dynatrace.com/platform-reserved/mcp-gateway/v0.1/servers/dynatrace-mcp/mcp. Se documentan dos modos de autenticación: un token Bearer en la cabecera (la página recomienda un token Platform) o un cliente OAuth confidencial con el flujo Authorization Code. El servidor no admite clientes públicos ni registro dinámico.
Los permisos necesarios para cualquier acceso son mcp-gateway:servers:invoke y mcp-gateway:servers:read, tanto para el usuario como para el token. Para acceder a todas las herramientas con un cliente OAuth, la página enumera una veintena de scopes más, entre ellos storage:logs:read, storage:spans:read, storage:events:read, davis:analyzers:read y davis:analyzers:execute. Los permisos efectivos son la intersección de los del cliente y los del usuario que lo creó. Detallamos este servidor en el MCP de Dynatrace SaaS: instalación y herramientas.
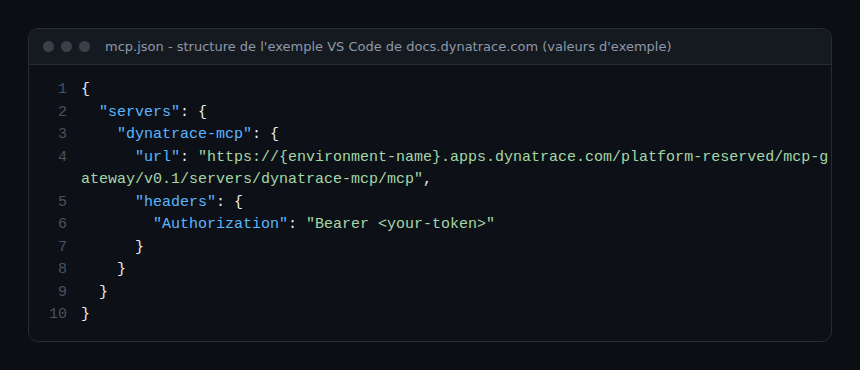
Este ejemplo es para VS Code. La página no dice que el servidor sea de solo lectura: su lista de scopes contiene permisos :execute junto a los :read. No hay que dar por hecha la solo lectura.
Lo que no está documentado
A 27 de octubre de 2026 no encontramos ninguna página de docs.devin.ai dedicada a Dynatrace, ninguna entrada de Dynatrace en la lista de integraciones ni en el marketplace MCP de Devin, ni mención de Devin u Oncall en la página MCP de docs.dynatrace.com. Quedan sin respuesta escrita la configuración exacta, los scopes mínimos para Oncall, el comportamiento de las herramientas de escritura y posibles barreras propias de la conexión. Si su versión muestra una entrada en el marketplace, esa prevalece sobre este artículo.
Lo que deducimos: un MCP personalizado
La documentación de Devin permite añadir un servidor ausente del marketplace con Add custom MCP. Los transportes son STDIO, SSE (descrito como en proceso de abandono) y HTTP, recomendado para nuevas integraciones. Con HTTP, los campos son una URL y cabeceras, con autenticación None, Auth Header u OAuth. Añadir un MCP personalizado exige el permiso Manage MCP Servers, y el botón Test tools comprueba un servidor HTTP.
Juntemos las dos páginas: una dirección HTTP remota y una cabecera Authorization con un token Platform. Se parece a lo que Devin acepta. Es una deducción nuestra, a partir de dos documentaciones separadas. No la hemos probado y no sabemos si Oncall la usa como «herramienta de telemetría» durante la instalación. Trátela como hipótesis de trabajo para un entorno de pruebas.
Barreras de seguridad que exigir antes de conectar el agente
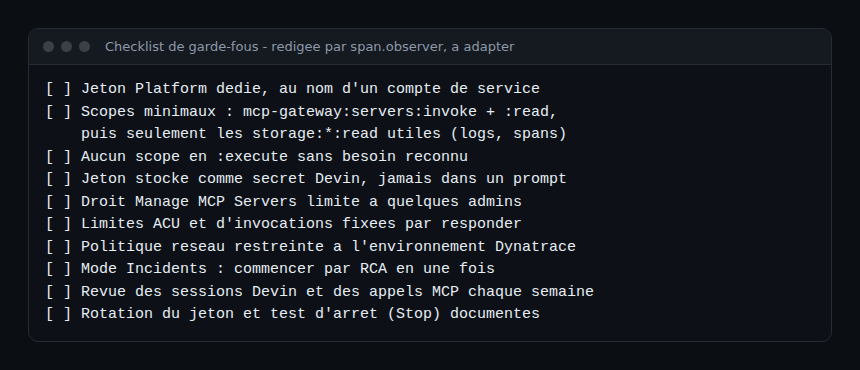
Las barreras siguientes salen de las páginas leídas, no de un procedimiento oficial común. La lista de control es redacción nuestra.
- Mínimo privilegio en el token: un token dedicado con los dos scopes
mcp-gatewayy solo las lecturas de almacenamiento necesarias. Los permisos del token nunca superan los de su creador, de ahí el interés de una cuenta de servicio. - Nada de
:executesin una decisión explícita, porque la solo lectura no está garantizada. - Identidad compartida: para un OAuth de organización, Devin recomienda una cuenta de servicio en lugar de una personal, y recuerda que un OAuth personal no es una frontera de seguridad.
- Secretos: la documentación de Devin aconseja guardar claves y tokens en Devin Secrets.
- Límites y red: topes de ACU y de invocaciones, y una política de red limitada a su entorno.
- Parada y trazabilidad: saber usar Stop y revisar las sesiones y las llamadas MCP.
Para profundizar, vea las barreras de seguridad de agentes de IA en producción y la supervisión de un agente de código en la empresa. Un agente que participa en un incidente debe alimentar también su postmortem sin culpas: lo que leyó y propuso debe poder revisarse.
Cómo comprobar que funciona
Antes de producción, en un entorno de pruebas: añada el MCP, ejecute Test tools y compruebe que la lista de herramientas corresponde a sus scopes. Retire un scope, repita y confirme el rechazo. Después lance un incidente ficticio en modo «one-shot RCA» y lea lo que Devin consultó. Por último, pruebe Stop. Mida el efecto en su MTTR solo tras varios incidentes reales, sin prometer cifras de antemano.
Buenas prácticas
- Empiece por un responder o un canal de incidentes no crítico.
- Mantenga a una persona de guardia: la página de producto habla de escalar a un humano «cuando es necesario».
- Fije la fecha de sus lecturas: estas documentaciones cambian rápido.
- Reduzca el ruido en el origen, porque cada invocación consume ACU.
Preguntas frecuentes
¿Funciona Devin Oncall con Dynatrace?
Dynatrace se anuncia como socio de lanzamiento y aparece en la página de producto. No encontramos documentación de integración dedicada; la conexión por MCP sigue siendo una deducción sin probar.
¿Qué permisos debe tener el token de Dynatrace?
Como mínimo mcp-gateway:servers:invoke y mcp-gateway:servers:read, y después solo las lecturas necesarias, por ejemplo storage:logs:read. Deje fuera los scopes :execute mientras no esté probada la necesidad.
¿Debe Devin actuar solo durante un incidente?
La documentación ofrece un modo proactivo y un modo RCA de una sola vez. Para empezar, el segundo limita el efecto: Devin publica una causa probable y se detiene, y una persona decide qué sigue.
Conclusión
Devin Oncall Dynatrace es hoy un anuncio apoyado en dos documentaciones que no se citan entre sí. Antes de conectar el agente, exija un token mínimo, límites, una parada sencilla y trazas legibles, y pruebe en un entorno aislado.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a Cognition. Las marcas citadas pertenecen a sus propietarios. span.observer no probó nada, y los extractos proceden de la documentación oficial leída el 27 y el 29 de octubre de 2026.