Dynatrace dans Cursor change surtout une chose : la distance entre une ligne de code et ce qu’elle produit en production. Un développeur modifie un service, le déploie, puis attend un signal. Ce signal vit ailleurs, dans un autre onglet, avec son propre vocabulaire. Chaque trajet entre l’éditeur et la console allonge la boucle de rétroaction, et c’est cette boucle, pas la frappe du code, qui fixe le rythme réel d’une équipe.
Le 22 octobre 2026, Dynatrace a annoncé un plugin vérifié dans la Cursor Marketplace. Nous ne reprenons pas cette annonce : cet article s’appuie sur la documentation du serveur MCP de Dynatrace et sur celle de Cursor. Il prolonge notre guide du plugin Dynatrace pour Cursor, qui décrit le contenu du plugin, sans répéter son installation pas à pas. Ici, on regarde la mécanique de connexion, ses garde-fous et la façon d’en faire une habitude d’équipe.
Périmètre : le serveur MCP décrit ici est celui de Dynatrace SaaS. L’adresse contient apps.dynatrace.com. Pour Dynatrace Managed, cette page de documentation ne s’applique pas.
Pourquoi raccourcir la boucle de rétroaction développeur
Pensez en SRE : le MTTR se joue autant dans le temps de compréhension que dans le temps de correction. Quand un service dépasse son budget d’erreurs après un déploiement, la personne qui connaît le code n’est pas toujours celle qui sait lire les traces. Si l’agent de l’éditeur peut interroger la production, la question « qu’est-ce qui a cassé ? » se pose au même endroit que « où est le bug ? ».
La documentation de Dynatrace liste ce que le serveur MCP sait faire : générer, expliquer et exécuter une requête DQL, enquêter sur des problèmes et des vulnérabilités, analyser des événements Kubernetes, prévoir des séries temporelles, retrouver des documents et des guides de dépannage, résoudre des noms et des identifiants d’entités. C’est une boîte à outils de lecture, bien adaptée à une enquête depuis l’éditeur.
Dynatrace dans Cursor : la connexion au serveur MCP
Le serveur est distant, hébergé par Dynatrace. La documentation donne son adresse :
https://{environment-name}.apps.dynatrace.com/platform-reserved/mcp-gateway/v0.1/servers/dynatrace-mcp/mcpChaque requête exige un jeton porteur dans l’en-tête d’autorisation. La documentation recommande un Platform token, car un jeton obtenu depuis un client OAuth est de courte durée. Côté Cursor, la documentation prévoit des fichiers .cursor/mcp.json (projet) ou ~/.cursor/mcp.json (utilisateur), et l’interpolation ${env:NAME} dans les champs url et headers. Le jeton reste donc dans l’environnement, pas dans le fichier. Le dépôt public Dynatrace/dynatrace-for-ai (licence Apache 2.0) publie un mcp.json construit ainsi :
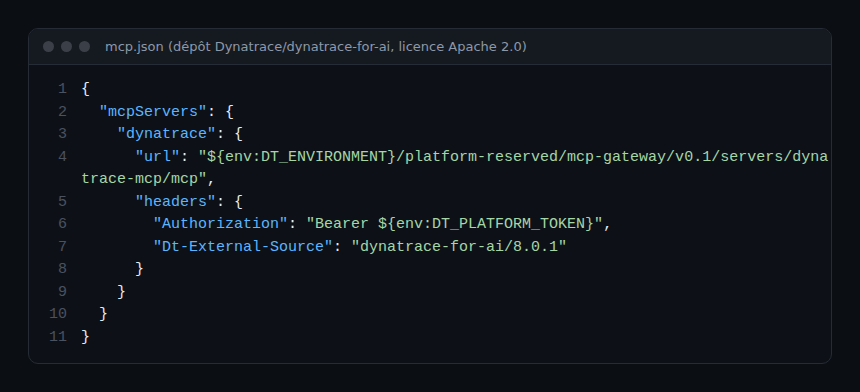
Le plugin de la marketplace emballe cette connexion. Le fichier ci-dessus sert à comprendre ce qui se passe, ou à configurer Cursor à la main.
En pratique : fermer la boucle en quatre étapes
Étape 1 — Définir les permissions minimales
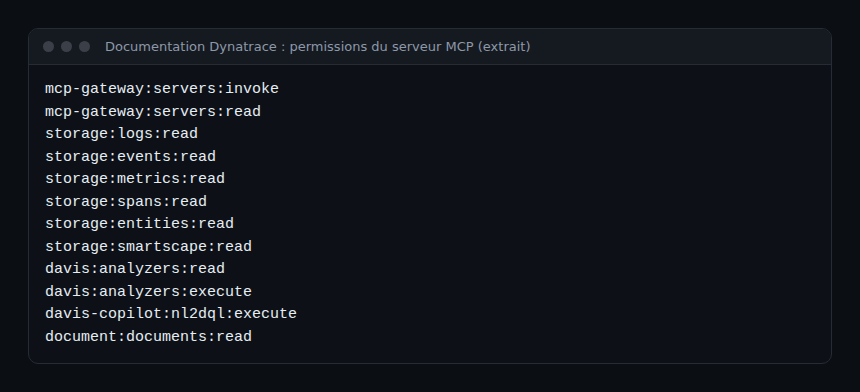
La documentation exige que l’utilisateur et le jeton portent mcp-gateway:servers:invoke et mcp-gateway:servers:read. S’y ajoutent les permissions des outils utilisés, par exemple storage:logs:read pour lire des logs. Le jeton n’agit jamais au-delà des droits de son utilisateur. Demandez donc seulement ce que l’enquête exige.
Étape 2 — Déclarer les variables et démarrer Cursor
Avant de lancer l’éditeur, exportez les deux variables lues par mcp.json (la documentation Dynatrace utilise les mêmes noms pour son plugin) :
export DT_ENVIRONMENT=https://<your-environment-id>.apps.dynatrace.com
export DT_PLATFORM_TOKEN=dt0s16.<your-token>
Le jeton se crée dans Access Tokens puis Generate new token. Un jeton par personne, avec une date d’expiration, reste la règle ; voir notre guide MCP Dynatrace sur SaaS.
Étape 3 — Vérifier la connexion
La documentation Dynatrace vérifie l’installation avec VS Code et le prompt « Show me last 10 logs », et rappelle que sans storage:logs:read aucun log n’apparaît. Dans Cursor, activez le serveur depuis Customize, puis posez la même question. Si les outils du serveur sont listés et qu’une réponse revient, la connexion fonctionne. Une réponse vide n’est pas une bonne nouvelle : vérifiez d’abord les permissions.
Étape 4 — Enquêter, puis relire la requête
Posez des questions progressives, du symptôme vers le code. Exemple écrit pour cet article, avec un service fictif nommé checkout :
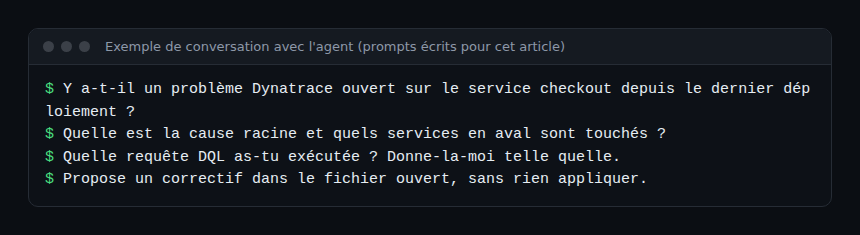
La troisième question est la plus importante. Rejouez la requête dans un Notebook pour vérifier le périmètre et la période. Un exemple de départ à adapter :
fetch logs, from: now()-1h
| filter loglevel == "ERROR"
| summarize erreurs = count(), by: { dt.entity.host }
| sort erreurs desc
Vous saurez ainsi si la conclusion de l’agent repose sur des données, et vous gardez une requête réutilisable. C’est le moment où la boucle se ferme : la production explique, le code change, le prochain déploiement confirme ou infirme.
Garder la main sur l’agent
Cursor demande par défaut l’approbation avant d’utiliser un outil MCP, et affiche les arguments de l’appel. Pour une enquête en lecture seule, gardez ce comportement. Les administrateurs d’entreprise disposent en outre d’une allowlist MCP : elle approuve des serveurs par URL et peut restreindre les outils exécutables automatiquement. Elle autorise une configuration, elle ne la distribue pas. Le Run Mode décide ensuite de ce qui s’exécute sans validation.
Ces réglages s’ajoutent aux jeux de skills décrits dans notre article sur Dynatrace for AI, et à la supervision de l’agent lui-même, traitée dans superviser un agent de code en entreprise. Observer ce que l’agent lit en production fait partie du même sujet : chaque requête qu’il lance consomme des ressources de la plateforme.
Bonnes pratiques
- Un jeton par personne, permissions de lecture minimales, expiration courte, jamais commité.
- Variables d’environnement dans
mcp.json, jamais le jeton en clair. - Garder l’approbation des outils MCP activée, et une allowlist côté entreprise.
- Toujours demander la requête DQL exécutée avant d’accepter une conclusion.
- Consigner l’enquête dans un Notebook : l’historique de chat ne la remplace pas.
Questions fréquentes
Faut-il le plugin ou un mcp.json écrit à la main ?
Les deux mènent au même serveur distant. Le plugin regroupe la connexion et les skills, et se distribue par une marketplace d’équipe. Le fichier manuel convient pour comprendre ou pour un cas particulier.
Peut-on utiliser OAuth plutôt qu’un jeton avec Cursor ?
La documentation Dynatrace indique que le serveur ne prend pas en charge l’enregistrement dynamique de clients ni les clients publics, et exige un client OAuth confidentiel. La documentation Cursor prévoit un bloc auth avec CLIENT_ID et CLIENT_SECRET. Nous ne l’avons pas essayé avec Dynatrace : le jeton de plateforme reste la voie documentée et recommandée.
L’agent peut-il modifier mon environnement ?
Les outils listés dans la documentation servent à lire et analyser. Pour toute écriture, ajoutez explicitement un autre outil et un autre jeton, et gardez l’approbation manuelle.
Conclusion
Dynatrace dans Cursor vaut par la boucle qu’il referme : coder, déployer, observer, corriger sans changer de contexte. La mécanique est simple, une URL et un jeton, mais les garde-fous font la différence : permissions minimales, approbation, relecture des requêtes. Commencez petit, avec un service et un jeton de lecture, puis étendez.
Sources lues : serveur MCP Dynatrace et MCP dans Cursor.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC ni à Cursor (Anysphere). Les marques citées appartiennent à leurs propriétaires. Nous n’avons pas testé cette connexion : les commandes et la configuration viennent de la documentation officielle, à vérifier dans votre version.