Un servidor MCP STDIO no es un simple conector: es un programa que tu asistente de IA lanza en tu equipo o en el servidor, con tus permisos, tus variables de entorno y tu acceso a la red. Añadir una línea a un archivo de configuración de MCP equivale, por tanto, a autorizar la ejecución de un comando. Si ese comando procede de un paquete comprometido, de una configuración copiada sin revisar o de una dependencia manipulada, se ejecuta sin ninguna otra barrera.
Para un equipo de operaciones, el tema se parece a un problema conocido: software instalado por los usuarios, fuera del circuito habitual, sin inventario ni registro. La diferencia está en el ritmo: un desarrollador puede añadir tres servidores en una tarde, y cada uno hereda todo lo que su cuenta puede leer.
Esta guía muestra cómo contener ese riesgo con medios de operación clásicos: lista blanca, contenedor o usuario dedicado, secretos separados, registro de ejecuciones y alerta en Dynatrace SaaS o Dynatrace Managed.
Servidor MCP STDIO: por qué es ejecución de código
La especificación del Model Context Protocol describe el transporte stdio así: el cliente arranca el servidor como subproceso, le escribe mensajes JSON-RPC en la entrada estándar y lee sus respuestas en la salida estándar, un mensaje por línea. El servidor puede escribir logs en stderr. Si las nociones de host, cliente y servidor no te quedan claras, empieza por la explicación del Model Context Protocol.
La guía de seguridad de servidores locales publicada en modelcontextprotocol.io saca la conclusión: el cliente y un servidor stdio comparten el mismo dominio de confianza. Los SDK no protegen a uno del otro, y el transporte stdio no es un entorno aislado (sandbox). El aislamiento, si lo quieres, depende del host y de quien opera la máquina.
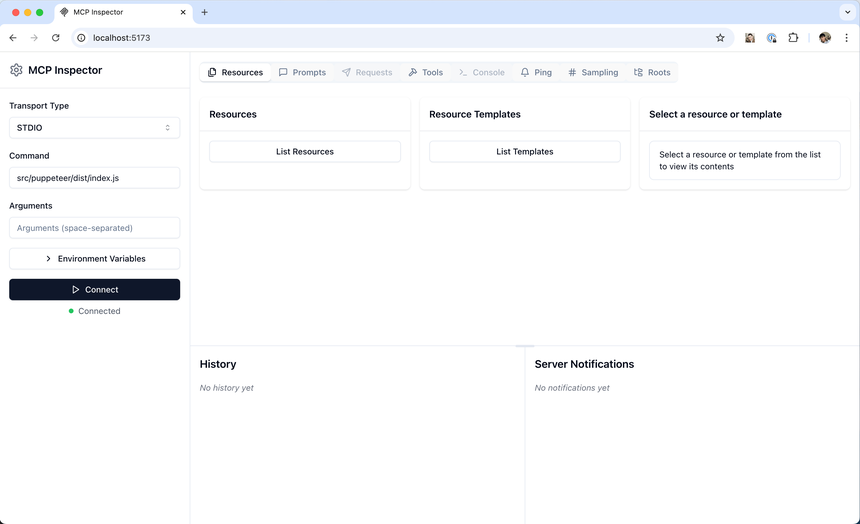
La captura de la herramienta MCP Inspector lo muestra bien: con STDIO no se introduce una URL, sino un comando y sus argumentos. Todo lo que figure en ese campo se ejecutará.
Los escenarios que hay que cubrir
Las buenas prácticas de seguridad de la especificación enumeran varias vías de ataque contra un servidor local:
- un comando de arranque malicioso colado en la configuración del cliente (por ejemplo, un comando que instala un paquete y después envía una clave SSH a un servidor externo);
- una carga maliciosa distribuida en el propio servidor o en una de sus dependencias;
- un servidor local que se queda escuchando en un puerto y es accesible para otros procesos de la máquina.
Los riesgos asociados son la ejecución de comandos arbitrarios con los privilegios del cliente, la falta de visibilidad sobre lo que se ejecuta, la exfiltración y la pérdida de datos. Del lado de los clientes, la especificación exige (MUST) que la instalación con un clic muestre el comando exacto, sin truncar, y pida una aprobación explícita. También recomienda (SHOULD) lanzar los servidores en un entorno aislado, con acceso restringido al sistema de archivos y a la red.
Lo que hereda un servidor local por defecto
Un proceso lanzado por tu cuenta recibe:
- el entorno del proceso padre: tokens de API, credenciales de la nube, variables exportadas en el perfil del shell;
- los archivos que tu cuenta puede leer:
~/.ssh,~/.aws, perfiles del navegador, repositorios clonados; - acceso de red saliente sin restricciones;
- su árbol de dependencias, resuelto en el momento de la instalación.
La pregunta que hay que hacerse antes de instalar nada es, pues, sencilla: ¿necesita este servidor la máquina? Si solo envuelve una API remota, su versión remota en Streamable HTTP evita ejecutar código en local y pasa por el flujo de autorización del protocolo, un tema que tratamos en nuestra guía para proteger un servidor MCP.
Contener un servidor MCP STDIO en cinco pasos
Paso 1: inventario y lista blanca
Los archivos de configuración de los clientes MCP están en ubicaciones conocidas. Recógelos con tu herramienta de gestión de parque y mantén una lista de los servidores autorizados, con editor identificado, código fuente legible y versión fijada. Ojo con lo que cubre el fijado: con npx o uvx, fijar la versión solo congela el paquete de primer nivel, y las dependencias transitivas se resuelven en la instalación. Una imagen de contenedor fijada por huella (image@sha256:…) congela el árbol completo.
Paso 2: lanzar el servidor en un contenedor
El transporte stdio funciona tal cual con un contenedor: el cliente habla con la entrada y la salida estándar de docker run -i. El README del servidor de referencia filesystem da la forma básica, con un montaje por directorio autorizado y la opción ro para solo lectura:
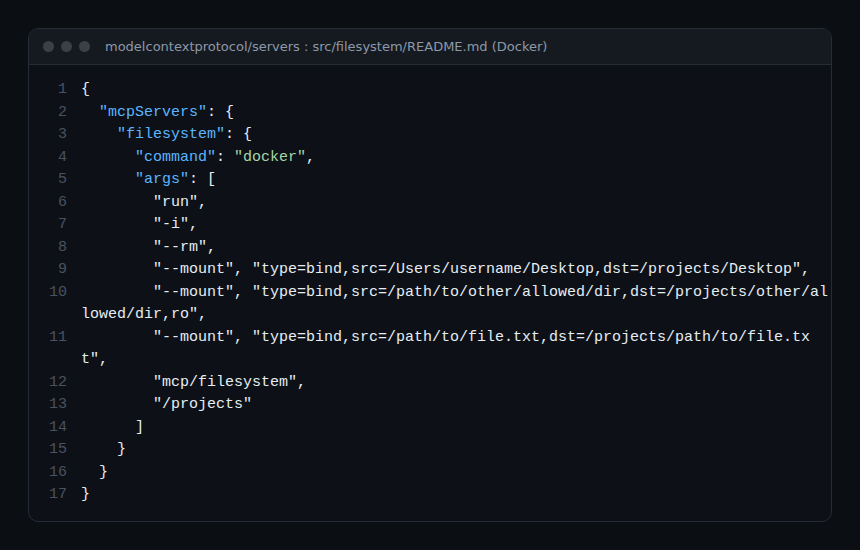
Después, endurece las opciones. Cada una figura en la documentación de docker run:
{
  "mcpServers": {
    "filesystem": {
      "command": "docker",
      "args": [
        "run", "-i", "--rm",
        "--network", "none",
        "--read-only",
        "--cap-drop", "ALL",
        "--security-opt", "no-new-privileges",
        "--pids-limit", "128",
        "--memory", "256m",
        "--mount", "type=bind,src=/srv/projets/docs,dst=/projects/docs,ro",
        "mcp/filesystem@sha256:<empreinte-validée>",
        "/projects"
      ]
    }
  }
}
--network none: en el contenedor solo existe la interfaz de bucle local, sin posibilidad de exfiltración por red;--read-only: sistema de archivos raíz en solo lectura;--cap-drop ALLyno-new-privileges: ninguna capacidad de Linux, sin elevación mediantesunisudo;--pids-limity--memory: un bucle de procesos o una fuga de memoria no desborda tu equipo.
Prueba cada opción con el servidor en cuestión: algunos necesitan un directorio temporal con escritura o acceso de red a una única API. En ese último caso, sustituye --network none por un proxy de salida con lista de dominios.
Paso 3: a falta de contenedor, un usuario dedicado
En un servidor compartido sin motor de contenedores, una cuenta de sistema sin directorio personal ya limita los daños:
sudo useradd --system --no-create-home --shell /usr/sbin/nologin mcp-runner

# /etc/sudoers.d/mcp : alice peut lancer ce seul binaire sous mcp-runner
alice ALL=(mcp-runner) NOPASSWD: /usr/local/bin/mcp-server-inventaire
El cliente lanza entonces sudo con los argumentos -u mcp-runner /usr/local/bin/mcp-server-inventaire. El servidor ya no lee ~/.ssh ni las variables de la sesión de alice. Es menos estanco que un contenedor (la red sigue abierta), pero la identidad dedicada simplifica mucho el registro del paso 5.
Paso 4: secretos por servidor
No exportes tokens en el perfil del shell: todos los servidores que se lancen los heredarían. Pasa a cada servidor únicamente su token, mediante el bloque env de su propia entrada de configuración, con el alcance más estrecho posible y una fecha de caducidad.
Paso 5: registrar cada ejecución
Con un usuario dedicado, auditd registra cada llamada al sistema execve hecha bajo esa cuenta. El campo uid acepta un nombre de cuenta:
# /etc/audit/rules.d/mcp.rules
-a always,exit -F arch=b64 -S execve -F uid=mcp-runner -k mcp_exec
sudo augenrules --load
sudo ausearch -k mcp_exec -i | tail -20Cada registro lleva la clave mcp_exec y el binario ejecutado. Un servidor que lanza curl, bash o ssh cuando solo debería leer archivos pasa a ser visible.
Alertar en Dynatrace ante una ejecución inesperada
Envía /var/log/audit/audit.log por tu cadena de recogida habitual: OneAgent, OpenTelemetry Collector o la Log ingestion API (scope logs.ingest).
Dynatrace SaaS. Comprueba primero la consulta en un Notebook:
fetch logs, from: now() - 1h
| filter contains(content, "mcp_exec")
| filter contains(content, "/usr/bin/curl") or contains(content, "/usr/bin/ssh") or contains(content, "/bin/bash")
| fields timestamp, host.name, content
Crea después la alerta en Settings > Analyze and alert > Alerts > All alerts > Custom alerts: en la pestaña Advanced, el tipo de datos Records dispara una alerta por cada registro que coincida. La documentación indica que la aplicación Anomaly Detection está obsoleta en favor de estos ajustes. El paso a paso completo está en nuestra guía para crear una alerta en Dynatrace.
Dynatrace Managed. Con Log Monitoring Classic, ve a Settings > Log Monitoring > Events extraction > Add log event: el Matcher es una consulta de Log Monitoring que filtra por la clave mcp_exec, la plantilla de evento fija el título y el tipo de evento, y cada ocurrencia puede abrir un problema.
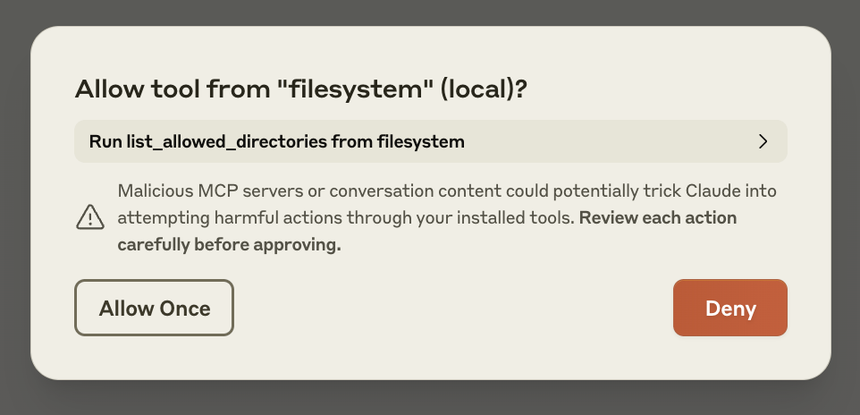
Para la validación humana en el cliente, mantén la confirmación antes de cada llamada a una herramienta. Es la última barrera cuando el resto se ha eludido:
Cómo comprobar que funciona
- Lanza el servidor en contenedor y pide al agente que liste un directorio fuera del montaje: la respuesta debe ser un error de acceso.
- Comprueba el efecto de
--network nonecon el ejemplo de la documentación de Docker,docker run --rm --network none alpine:latest ip link show: solo aparece la interfazlo. - Ejecuta un comando como
mcp-runner: debe aparecer enausearch -k mcp_execy, en pocos minutos, en Dynatrace. - Provoca a propósito el patrón vigilado (
curlbajomcp-runner) y comprueba que se crea el evento o el problema.
Buenas prácticas
- Remoto antes que local para todo servidor que solo envuelva una API.
- Una lista blanca corta, versiones fijadas, imágenes por huella.
- Aislamiento por defecto: contenedor sin red y montajes de solo lectura.
- Un token por servidor, nunca heredado del shell.
- Una identidad dedicada para poder registrar y alertar sin ruido.
- Un plan de incidentes: localizar los equipos afectados, bloquear la salida de red, revocar los tokens y desplegar la versión corregida.
Preguntas frecuentes
¿Es un servidor MCP STDIO más seguro que uno HTTP?
En cuanto a exposición de red, sí: solo habla con él el cliente que lo lanzó, y la especificación recomienda stdio para un servidor local por esa razón. En cuanto a ejecución de código, no: corre en tu máquina con tus permisos, salvo que lo aísles.
¿Bastan las listas de directorios permitidos?
No. La guía de seguridad de servidores locales las califica de barreras cooperativas: un servidor honesto las respeta, uno comprometido lee todo lo que el proceso puede alcanzar. Solo el aislamiento (contenedor, VM, cuenta dedicada) las hace vinculantes.
¿Hay que meter en contenedores los servidores escritos internamente?
Es aconsejable en cuanto tienen dependencias de terceros. El riesgo suele venir de una dependencia comprometida, no del autor del servidor.
Conclusión
Un servidor MCP STDIO es un programa ejecutado con tus permisos, y así hay que operarlo: inventario, lista blanca, aislamiento, secretos separados, registro de ejecuciones y alerta. Empieza por poner en contenedor los servidores de terceros y por una regla de auditd sobre una cuenta dedicada. Para ir más lejos, detecta el envenenamiento de herramientas MCP y traza las llamadas a herramientas con OpenTelemetry.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Las recomendaciones citadas proceden de la guía de seguridad de servidores MCP locales y de las buenas prácticas de seguridad de MCP. Comprueba siempre los valores (puertos, versiones, tamaños) y las opciones en la documentación oficial correspondiente a tu cliente y a tu versión de Dynatrace.