خادم MCP STDIO ليس مجرد موصّل: إنه برنامج يشغّله مساعد الذكاء الاصطناعي على جهازك أو على الخادم، بصلاحياتك ومتغيرات بيئتك ووصولك إلى الشبكة. وهكذا فإن إضافة سطر واحد إلى ملف إعداد MCP تعني السماح بتنفيذ أمر. وإذا جاء هذا الأمر من حزمة مخترقة أو من إعداد نُسخ دون مراجعة أو من تبعية مفخخة، فسيُنفَّذ دون أي حاجز آخر.
بالنسبة إلى فريق التشغيل، يشبه الموضوع مشكلة معروفة: برمجيات يثبّتها المستخدمون خارج المسار المعتاد، بلا جرد ولا تسجيل. الفرق في الإيقاع: يستطيع مطوّر أن يضيف ثلاثة خوادم في عصر يوم واحد، ويرث كل منها كل ما يستطيع حسابه قراءته.
يوضح هذا الدليل كيف تحتوي هذا الخطر بوسائل التشغيل المعتادة: قائمة سماح (allowlist) وحاوية (container) أو مستخدم مخصص وعزل الأسرار وسجل للتنفيذات وتنبيه في Dynatrace SaaS أو Dynatrace Managed.
خادم MCP STDIO: لماذا يُعدّ تنفيذًا للشيفرة
تصف مواصفات بروتوكول سياق النموذج (Model Context Protocol) قناة stdio على هذا النحو: يشغّل العميل الخادم كعملية فرعية، ويكتب إليه رسائل JSON-RPC على الدخل القياسي ويقرأ ردوده من الخرج القياسي، برسالة واحدة في كل سطر. ويستطيع الخادم أن يكتب سجلاته على stderr. وإذا كانت مفاهيم المضيف والعميل والخادم غير واضحة لك، فابدأ بـشرح بروتوكول سياق النموذج.
يستخلص دليل أمان الخوادم المحلية المنشور على modelcontextprotocol.io النتيجة: يتشارك العميل وخادم stdio نطاق الثقة نفسه. فحزم SDK لا تحمي أحدهما من الآخر، وقناة stdio ليست بيئة معزولة (sandbox). والعزل، إن أردته، مسؤولية المضيف ومن يشغّل الجهاز.
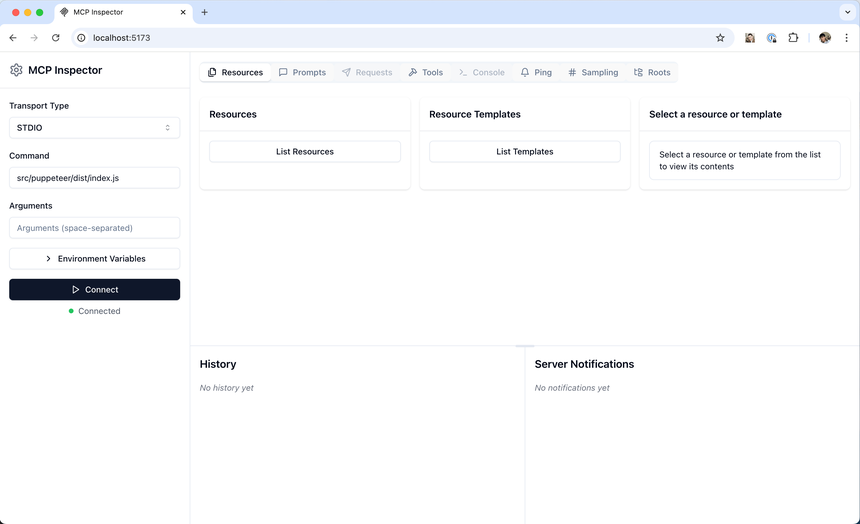
توضح لقطة أداة MCP Inspector ذلك جيدًا: في STDIO لا تُدخل عنوان URL بل أمرًا ووسائطه. وكل ما يظهر في هذا الحقل سيُنفَّذ.
السيناريوهات التي يجب تغطيتها
تسرد أفضل ممارسات الأمان في المواصفات عدة مسارات هجوم على خادم محلي:
- أمر تشغيل خبيث يُدسّ في إعداد العميل (مثلًا أمر يثبّت حزمة ثم يرسل مفتاح SSH إلى خادم خارجي)؛
- حمولة خبيثة موزَّعة داخل الخادم نفسه أو في إحدى تبعياته؛
- خادم محلي يُترك منصتًا على منفذ، فتصل إليه عمليات أخرى على الجهاز.
والمخاطر المرتبطة بها هي تنفيذ أوامر عشوائية بصلاحيات العميل، وانعدام الرؤية لما يُنفَّذ، وتسريب البيانات وفقدانها. أما من جهة العملاء، فتُلزم المواصفات (MUST) بأن يعرض التثبيت بنقرة واحدة الأمر الدقيق كاملًا غير مقتطع وأن يطلب موافقة صريحة. كما توصي (SHOULD) بتشغيل الخوادم في بيئة معزولة مع وصول مقيّد إلى نظام الملفات والشبكة.
ما يرثه الخادم المحلي افتراضيًا
تتلقى العملية التي يشغّلها حسابك ما يلي:
- بيئة العملية الأم: رموز API المميّزة وبيانات اعتماد السحابة والمتغيرات المصدَّرة في ملف تعريف الصدفة (shell)؛
- الملفات التي يستطيع حسابك قراءتها:
~/.sshو~/.awsوملفات تعريف المتصفح والمستودعات المستنسخة؛ - وصولًا صادرًا إلى الشبكة بلا قيود؛
- شجرة تبعياته التي تُحلّ لحظة التثبيت.
فالسؤال الذي ينبغي طرحه قبل أي تثبيت بسيط: هل يحتاج هذا الخادم إلى الجهاز؟ إذا كان يغلّف واجهة API بعيدة فقط، فإن نسخته البعيدة عبر Streamable HTTP تجنّب تنفيذ الشيفرة محليًا وتمر عبر مسار التفويض في البروتوكول، وهو موضوع دليلنا لتأمين خادم MCP.
احتواء خادم MCP STDIO في خمس خطوات
الخطوة 1: الجرد وقائمة السماح
توجد ملفات إعداد عملاء MCP في مواضع معروفة. اجمعها بأداة إدارة الأجهزة لديك، وأمسك قائمة بالخوادم المسموح بها مع ناشر معروف وشيفرة مصدرية مقروءة وإصدار مثبّت. انتبه إلى ما يغطيه التثبيت: مع npx أو uvx لا يثبّت تحديد الإصدار إلا الحزمة من المستوى الأول، أما التبعيات غير المباشرة فتُحلّ عند التثبيت. أما صورة الحاوية المثبّتة ببصمتها (image@sha256:…) فتثبّت الشجرة كاملة.
الخطوة 2: تشغيل الخادم داخل حاوية
تعمل قناة stdio كما هي مع الحاوية: يخاطب العميل الدخل والخرج القياسيين للأمر docker run -i. ويعطي ملف README للخادم المرجعي filesystem الصيغة الأساسية، مع نقطة ربط (mount) لكل دليل مسموح به وخيار ro للقراءة فقط:
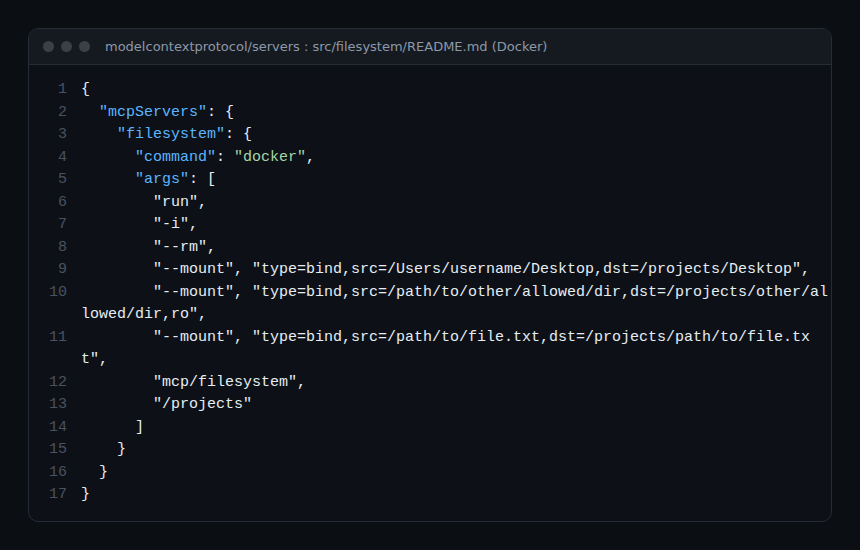
شدّد الخيارات بعد ذلك. كل واحد منها وارد في وثائق docker run:
{
  "mcpServers": {
    "filesystem": {
      "command": "docker",
      "args": [
        "run", "-i", "--rm",
        "--network", "none",
        "--read-only",
        "--cap-drop", "ALL",
        "--security-opt", "no-new-privileges",
        "--pids-limit", "128",
        "--memory", "256m",
        "--mount", "type=bind,src=/srv/projets/docs,dst=/projects/docs,ro",
        "mcp/filesystem@sha256:<empreinte-validée>",
        "/projects"
      ]
    }
  }
}
--network none: لا توجد في الحاوية إلا واجهة الاسترجاع المحلي (loopback)، فلا يمكن تسريب أي بيانات عبر الشبكة؛--read-only: نظام الملفات الجذر للقراءة فقط؛--cap-drop ALLوno-new-privileges: لا قدرات Linux ولا رفع للصلاحيات عبرsuأوsudo؛--pids-limitو--memory: حلقة عمليات أو تسرّب في الذاكرة لا يتجاوزان الحاوية إلى جهازك.
اختبر كل خيار مع الخادم المعني: بعضها يحتاج إلى دليل مؤقت قابل للكتابة أو إلى وصول شبكي إلى واجهة API واحدة. وفي الحالة الأخيرة، استبدل --network none بوكيل (proxy) للخرج مع قائمة نطاقات.
الخطوة 3: وإلا فمستخدم مخصص
على خادم مشترك لا يوجد فيه محرك حاويات، يحدّ حساب نظام بلا دليل منزلي من الضرر أصلًا:
sudo useradd --system --no-create-home --shell /usr/sbin/nologin mcp-runner

# /etc/sudoers.d/mcp: alice can run this single binary as mcp-runner
alice ALL=(mcp-runner) NOPASSWD: /usr/local/bin/mcp-server-inventaire
يشغّل العميل حينئذٍ sudo بالوسائط -u mcp-runner /usr/local/bin/mcp-server-inventaire. ولا يعود الخادم يقرأ ~/.ssh ولا متغيرات جلسة alice. هذا أقل إحكامًا من الحاوية (تبقى الشبكة مفتوحة)، لكن الهوية المخصصة تجعل التسجيل في الخطوة 5 أبسط بكثير.
الخطوة 4: أسرار لكل خادم
لا تصدّر رموزًا مميّزة في ملف تعريف الصدفة: كل خادم يُشغَّل سيرثها. مرّر إلى كل خادم رمزه وحده، عبر الكتلة env في بند الإعداد الخاص به، بأضيق نطاق ممكن وبتاريخ انتهاء.
الخطوة 5: تسجيل كل تنفيذ
مع مستخدم مخصص، يسجّل auditd كل استدعاء نظام execve يجري تحت هذا الحساب. ويقبل الحقل uid اسم حساب:
# /etc/audit/rules.d/mcp.rules
-a always,exit -F arch=b64 -S execve -F uid=mcp-runner -k mcp_exec
sudo augenrules --load
sudo ausearch -k mcp_exec -i | tail -20يحمل كل سجل المفتاح mcp_exec والملف التنفيذي الذي نُفِّذ. وخادم يشغّل curl أو bash أو ssh وهو لا يفترض أن يفعل سوى قراءة الملفات يصبح مرئيًا.
التنبيه في Dynatrace عند تنفيذ غير متوقع
مرّر /var/log/audit/audit.log عبر سلسلة الجمع المعتادة لديك: OneAgent أو OpenTelemetry Collector أو واجهة Log ingestion API (النطاق logs.ingest).
Dynatrace SaaS. تحقق من الاستعلام أولًا في Notebook:
fetch logs, from: now() - 1h
| filter contains(content, "mcp_exec")
| filter contains(content, "/usr/bin/curl") or contains(content, "/usr/bin/ssh") or contains(content, "/bin/bash")
| fields timestamp, host.name, content
ثم أنشئ التنبيه في Settings > Analyze and alert > Alerts > All alerts > Custom alerts: في تبويب Advanced، يطلق نوع البيانات Records تنبيهًا لكل سجل مطابق. وتشير الوثائق إلى أن تطبيق Anomaly Detection مهمَل لصالح هذه الإعدادات. والشرح الكامل خطوة بخطوة في دليلنا لإنشاء تنبيه في Dynatrace.
Dynatrace Managed. مع Log Monitoring Classic، اذهب إلى Settings > Log Monitoring > Events extraction > Add log event: الـMatcher استعلام Log Monitoring يرشّح بالمفتاح mcp_exec، ويحدد قالب الحدث العنوان ونوع الحدث، ويمكن لكل ظهور أن يفتح مشكلة.
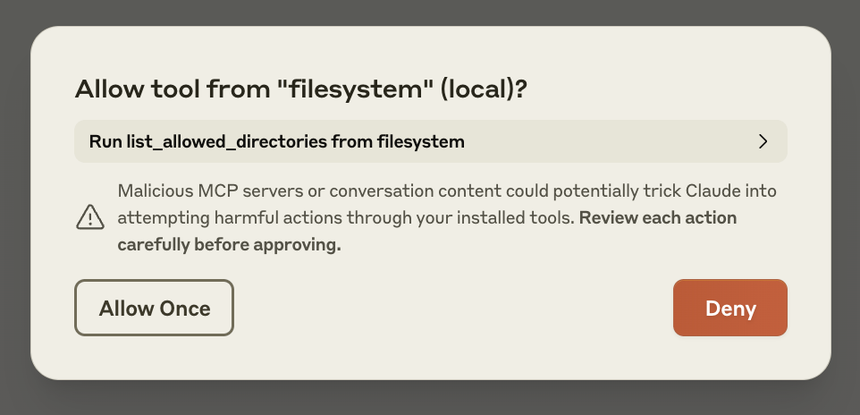
أما التحقق البشري من جهة العميل، فأبقِ على التأكيد قبل كل استدعاء أداة. إنه الحاجز الأخير حين يُلتفّ على ما سواه:
كيف تتحقق من أن الإعداد يعمل
- شغّل الخادم داخل الحاوية واطلب من الوكيل سرد دليل خارج نقطة الربط: يجب أن يكون الرد خطأ وصول.
- تحقق من أثر
--network noneبمثال وثائق Docker،docker run --rm --network none alpine:latest ip link show: لا تظهر إلا الواجهةlo. - نفّذ أمرًا تحت
mcp-runner: يجب أن يظهر فيausearch -k mcp_exec، ثم في Dynatrace خلال دقائق. - أطلق النمط المراقَب عمدًا (
curlتحتmcp-runner) وتأكد من إنشاء الحدث أو المشكلة.
أفضل الممارسات
- بعيد بدل محلي لأي خادم لا يغلّف سوى واجهة API.
- قائمة سماح قصيرة وإصدارات مثبّتة وصور محددة ببصمتها.
- عزل افتراضي: حاوية بلا شبكة ونقاط ربط للقراءة فقط.
- رمز لكل خادم، لا يُورَّث أبدًا من الصدفة.
- هوية مخصصة لتتمكن من التسجيل والتنبيه دون ضجيج.
- خطة للحوادث: تحديد الأجهزة المعنية وحجب الخرج الشبكي وإبطال الرموز ونشر النسخة المصححة.
الأسئلة الشائعة
هل خادم MCP STDIO أكثر أمانًا من خادم HTTP؟
من حيث التعرّض للشبكة نعم: لا يخاطبه إلا العميل الذي شغّله، ولهذا توصي المواصفات بـ stdio للخادم المحلي. أما من حيث تنفيذ الشيفرة فلا: إنه يعمل على جهازك بصلاحياتك ما لم تعزله.
هل تكفي قوائم الأدلة المسموح بها؟
لا. يصفها دليل أمان الخوادم المحلية بأنها حواجز تعاونية: الخادم الأمين يحترمها، أما الخادم المخترق فيقرأ كل ما تصل إليه العملية. العزل وحده (حاوية أو آلة افتراضية أو حساب مخصص) يجعلها مُلزِمة.
هل يجب وضع الخوادم المكتوبة داخليًا في حاويات؟
يُنصح بذلك متى كانت لها تبعيات من جهات خارجية. فالخطر يأتي غالبًا من تبعية مخترقة لا من كاتب الخادم.
الخلاصة
خادم MCP STDIO برنامج يعمل بصلاحياتك، وهكذا ينبغي تشغيله: جرد وقائمة سماح وعزل وأسرار منفصلة وسجل للتنفيذ وتنبيه. ابدأ بوضع الخوادم الخارجية في حاويات وبقاعدة auditd على حساب مخصص. وللمزيد، اكشف تسميم أدوات MCP وتتبّع استدعاءات الأدوات باستخدام OpenTelemetry.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. التوصيات المذكورة مأخوذة من دليل أمان خوادم MCP المحلية وأفضل ممارسات أمان MCP؛ تحقق من الخيارات في وثائق عميلك وإصدارك من Dynatrace.