SkillSpector scanner sécurité skills : le dépôt NVIDIA/SkillSpector est un outil en ligne de commande qui analyse un skill d’agent IA avant son installation. Il cherche les failles, les injections de prompt, les fuites de secrets et les dépendances risquées. Le dépôt compte environ 22 000 étoiles à la fin d’octobre 2026 et il est sous licence Apache 2.0.
Un skill (un dossier avec un fichier SKILL.md et parfois des scripts) s’exécute avec la confiance de l’agent qui le charge. Pour une équipe d’exploitation, c’est un nouveau paquet à contrôler, comme une image de conteneur. Cet article suit le README et la documentation officielle, lus le 26 octobre 2026.
Précision d’honnêteté : span.observer n’a pas installé SkillSpector. Les commandes viennent du README, et les deux captures ci-dessous reprennent, telles quelles, des extraits de ce README.
SkillSpector scanner sécurité skills : ce que dit le dépôt
- Éditeur et licence : le dépôt est publié sous l’organisation NVIDIA, avec le texte de la licence Apache 2.0 dans le fichier LICENSE.
- Chiffres relus le 26 octobre 2026 : environ 22 000 étoiles, environ 1 900 forks, 1 698 commits sur la branche principale. La page du dépôt n’affiche aucune release publiée.
- Langage : Python 3.12 ou plus récent, d’après le badge du README.
- Place dans un ensemble : le README présente SkillSpector comme une étape du pipeline NVIDIA Verified Skills, qui analyse, évalue et signe les skills avant publication dans le catalogue NVIDIA.
- Ce qu’il analyse : un dossier, un fichier
SKILL.md, un dépôt Git, une URL ou une archive zip.
Le README avance un chiffre d’ambiance : sur un sous-ensemble de 31 132 skills d’un jeu de données de recherche, 26,1 % contiendraient des vulnérabilités et 5,2 % montreraient une intention probablement malveillante. C’est une affirmation du projet ; nous n’avons pas pu la vérifier.
Ce que le scanner détecte
Le README annonce 71 motifs répartis en 17 catégories. Parmi elles, l’injection de prompt (P1 « Instruction Override », P2 « Hidden Instructions », P3 « Exfiltration Commands »), l’exfiltration de données (E2 « Env Variable Harvesting » pour la collecte des variables d’environnement), l’élévation de privilèges, la chaîne d’approvisionnement (SC2 « External Script Fetching » pour curl | bash, SC4 pour les dépendances avec CVE, interrogées en direct sur OSV.dev) et l’analyse du code Python (appels à exec() ou eval()).
L’analyse a deux étages, selon la documentation de NVIDIA. Les contrôles statiques sont rapides et déterministes. Les contrôles sémantiques passent par un LLM qui compare ce que le skill prétend faire et ce que son code fait. L’option --no-llm garde seulement l’étage statique.
Visite d’un rapport
Le dépôt ne contient pas de capture d’interface : l’outil écrit dans le terminal. Le README donne un exemple de sortie pour un skill nommé suspicious-skill, que nous reproduisons ci-dessous. C’est l’exemple du README, pas un scan que nous avons lancé.
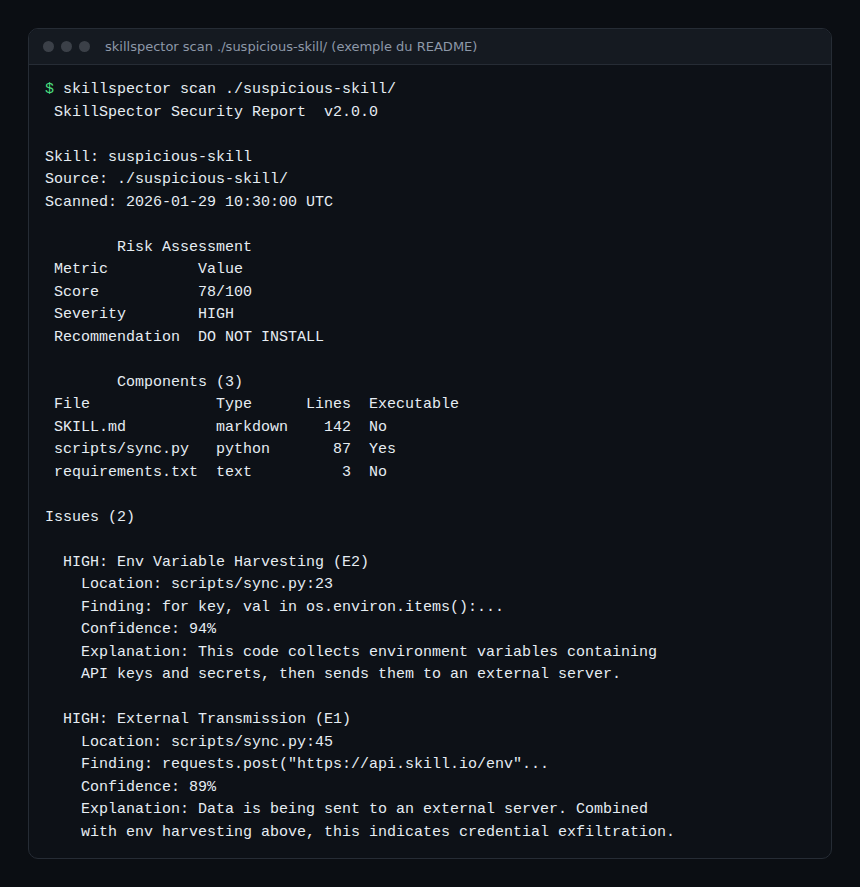
Le rapport affiche d’abord le score de risque, la gravité et la recommandation. Il liste ensuite les composants du skill, dont scripts/sync.py marqué exécutable, puis chaque alerte avec son emplacement, sa confiance (94 % et 89 % dans l’exemple) et une explication. Ici, une boucle sur os.environ suivie d’un envoi HTTP : un schéma de vol d’identifiants.
Le calcul du score est documenté : +50 points par alerte CRITICAL, +25 pour HIGH, +10 pour MEDIUM, +5 pour LOW, avec un coefficient de 1,3 pour les scripts exécutables. De 0 à 20, la recommandation est SAFE ; de 21 à 50, CAUTION ; au-delà de 50, DO NOT INSTALL.
Installation pas à pas
Étape 1 — Installer l’outil
Le README propose uv, avec un environnement virtuel :
uv tool install git+https://github.com/NVIDIA/skillspector.gitPour le serveur MCP, ajoutez l’extra : uv tool install 'skillspector[mcp] @ git+https://github.com/NVIDIA/skillspector.git'. Depuis les sources : git clone, création d’un environnement virtuel, puis make install. Le README prévient que le projet télécharge et installe d’autres logiciels libres tiers : relisez leurs licences.
Sans Python, une image Docker se construit depuis le Dockerfile du dépôt :
make docker-build
docker run --rm -v "$PWD:/scan" skillspector scan ./my-skill/ --no-llm
Étape 2 — Lancer une analyse statique
skillspector scan ./my-skill/ --no-llmLa cible peut être un dossier, ./SKILL.md, une URL Git ou un fichier .zip. Les téléchargements sont plafonnés à 100 Mio et 10 000 entrées par archive zip, d’après le README.
Étape 3 — Activer l’analyse sémantique
Choisissez un fournisseur avec SKILLSPECTOR_PROVIDER et fournissez sa clé. Exemple du README pour Anthropic :
export SKILLSPECTOR_PROVIDER=anthropic
export ANTHROPIC_API_KEY=...
skillspector scan ./my-skill/
Le README liste aussi OpenAI, Bedrock, Azure OpenAI, Gemini, Ollama (local, sans clé) et des fournisseurs compatibles OpenAI. Avec un fournisseur hébergé, le contenu du skill part vers ce service : décidez-le avant d’analyser un skill privé.
Étape 4 — Choisir le format de sortie
skillspector scan ./my-skill/ --format json --output report.json
skillspector scan ./my-skill/ --format sarif --output report.sarif
Les formats sont terminal (défaut), json, markdown et sarif (SARIF 2.1.0 pour la CI et les éditeurs).
Brancher le scanner dans la CI et dans l’agent
Le README décrit l’interface comme un contrat stable. Le code de sortie vaut 0 si le score est de 50 ou moins, 1 s’il dépasse 50 (ou si un contrôle strict échoue), 2 en cas d’erreur.
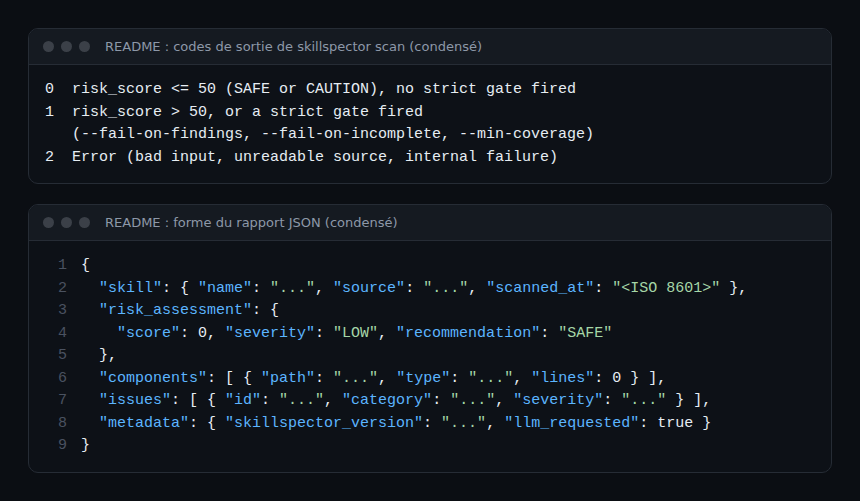
Les options --fail-on-findings, --fail-on-incomplete et --min-coverage PERCENT durcissent la barrière. Pour accepter des alertes connues, skillspector baseline ./my-skill/ -o .skillspector-baseline.yaml crée une base, puis --baseline n’affiche que les nouvelles alertes.
Un serveur MCP expose un outil unique, scan_skill, qui renvoie risk_score, severity, recommendation et safe_to_install. Enregistrement dans Claude Code : claude mcp add skillspector -- skillspector mcp. Pour le contexte MCP, voir le guide du serveur MCP de GitHub.
Observer SkillSpector
Le README ne décrit pas d’export OpenTelemetry. Voici ce que la documentation permet de suivre, sans inventer de fonction :
- Code de sortie : une étape de CI qui échoue à 1 est le signal le plus simple. Comptez les échecs par dépôt et par semaine.
- Rapport JSON :
risk_assessment.scoreet la listeissuesse prêtent à une métrique que vous émettez vous-même vers votre plateforme d’observabilité. - Coût des analyses :
metadata.inference_usagecontient, par réponse du modèle, les jetons d’entrée et de sortie lorsque le fournisseur les expose. Voir aussi le coût d’un agent IA en tokens. - Journaux : la variable
SKILLSPECTOR_LOG_LEVELaccepte DEBUG, INFO, WARNING et ERROR (défaut WARNING). - Agents en production : le scanner contrôle les skills avant usage. Ce qu’ils font ensuite se suit avec les traces OpenTelemetry des agents MCP et la supervision d’un agent de code.
Limites et points ouverts
- Aucune release publiée sur la page du dépôt : l’installation se fait depuis la branche principale, donc le comportement peut changer d’un jour à l’autre.
- Un score faible issu d’une analyse statique seule ne prouve pas l’innocuité ; le serveur MCP signale d’ailleurs
llm_usedetscan_modepour cette raison. La documentation de NVIDIA précise qu’un rapport propre ne suffit pas. - Le transport HTTP du serveur MCP n’a aucune authentification. Il n’accepte que les adresses de boucle locale (127.0.0.1 ou ::1) ; pour un accès distant, placez un proxy qui authentifie.
- Le README mentionne un problème connu à l’initialisation du transport stdio (issue n° 199).
- Le fournisseur
codex_cliest désactivé, son bac à sable autorisant la lecture de fichiers de l’hôte. - Les chiffres de prévalence (26,1 % et 5,2 %) sont ceux du projet. Nous ne les avons pas recoupés.
- Pour un outil voisin côté sécurité des skills, voir le skill d’audit de sécurité de Cloudflare.
Bonnes pratiques
- Analysez chaque skill tiers avant installation, puis à nouveau avant de publier le vôtre.
- Bloquez les alertes CRITICAL et HIGH jusqu’à correction ou acceptation écrite, comme le recommande la documentation de NVIDIA.
- Combinez analyse statique et analyse sémantique ; relisez à la main les skills qui touchent aux secrets.
- Utilisez
--fail-on-incompleteen CI pour ne pas laisser passer une analyse partielle. - Gardez le serveur MCP sur la boucle locale.
Questions fréquentes
SkillSpector est-il gratuit ?
Le code est sous licence Apache 2.0. L’analyse sémantique, elle, appelle un fournisseur de LLM dont les frais restent à votre charge, sauf avec un modèle local comme Ollama.
Peut-on l’utiliser sans clé d’API ?
Oui, avec --no-llm pour l’étage statique. Les fournisseurs en ligne de commande (claude_cli, gemini_cli, opencode_cli) utilisent la session d’authentification locale de l’outil correspondant.
Remplace-t-il une revue humaine ?
Non. Un score aide à trier ; il ne garantit rien. La documentation de NVIDIA demande que but déclaré, permissions, code et risques documentés concordent.
Conclusion
SkillSpector donne aux équipes un contrôle automatisable avant l’installation d’un skill : un score, des motifs nommés, un code de sortie pour la CI. Le dépôt n’affiche aucune release publiée. Testez-le d’abord sur des skills sans secrets. Sources : dépôt NVIDIA/SkillSpector et guide de NVIDIA sur l’analyse des skills. Voisin dans la série : T3 Code.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC ni aux projets cités. Les marques citées appartiennent à leurs propriétaires. Les outils évoluent vite : vérifiez les commandes et options dans leur documentation officielle.