أخطأ وكيل الذكاء الاصطناعي لديك مع ثلاثة عملاء الليلة الماضية، ولا أحد يعرف أي استدعاء أداة هو الذي انحرف. أمامك خياران: قراءة التتبعات يدويًا أو ربط أداة تفرزها لك. مشروع traceroot (traceroot-ai/traceroot) يختار الخيار الثاني. وهذه قراءتي له من زاوية مراقبة وكلاء الذكاء الاصطناعي: ما يحتويه المستودع، وكيف تشغّله، وما الذي يسمح به ترخيصه فعلًا.
المعطيات بتاريخ 10 نوفمبر 2026، وقد تحققت منها في المستودع بعد استنساخه: آخر commit بتاريخ 10 نوفمبر 2026، وترخيص Apache 2.0 لمعظم الشيفرة، وترخيص «Enterprise» للمجلدات المسماة ee. لم أستطع قراءة عدد النجوم فلا أذكره. ولم أنشر المنصة بنفسي: كل ما يلي مصدره ملف README والوثائق والشيفرة، والصور مأخوذة من المستودع.
المشكلة: الوكيل في بيئة الإنتاج يُقاس بآلاف التتبعات
لا يفشل الوكيل كما تفشل الخدمة التقليدية. لا يظهر خطأ 500، بل جواب معقول لكنه خاطئ، أو أداة استُدعيت مرتين، أو فاتورة ترتفع. ومن هنا ثلاث حاجات: رؤية كل خطوة، وكشف التنفيذات السيئة دون إعادة قراءة كل شيء، وقياس التكلفة.
يصف ملف README حلقة تبدأ من التتبع وتنتهي بإصلاح متحقَّق منه، وتقسمها الصفحة الرئيسية للمستودع إلى أربع مراحل.
- Trace: كل استدعاء للنموذج أو لأداة، مع المدخلات والمخرجات وزمن الاستجابة والتكلفة.
- Detect: «كواشف» تعلّم التنفيذات التي خرجت عن المطلوب في بيئة الإنتاج.
- Signals: تُجمَّع النتائج المتكررة في إشارات، ويقترح وكيل يعمل في الخلفية مسارات للتحقيق انطلاقًا من التتبعات ومن شيفرة GitHub المربوطة.
- Verify: تقييمات على مجموعات بيانات لمقارنة الإصدارات.
مراقبة وكلاء الذكاء الاصطناعي: ما تعرضه الواجهة
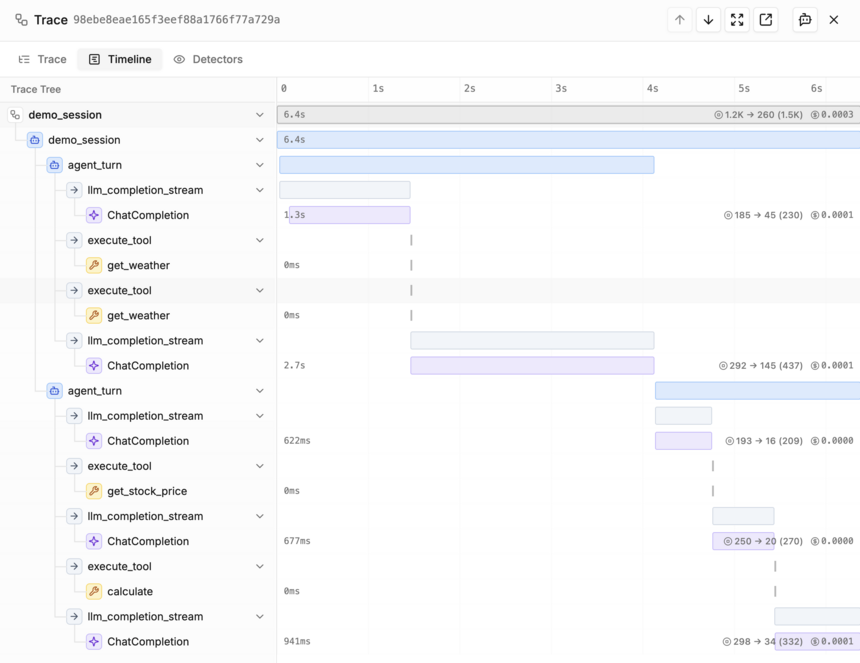
تعرض وثائق المستودع عرضًا زمنيًا: شجرة الجلسة على اليسار، وأشرطة على اليمين. تحتوي أدوار الوكيل على استدعاءات للنموذج (ChatCompletion) وللأدوات (get_weather وcalculate). ويُظهر كل استدعاء للنموذج عدد الرموز (tokens) في المدخل والمخرج وتكلفته.
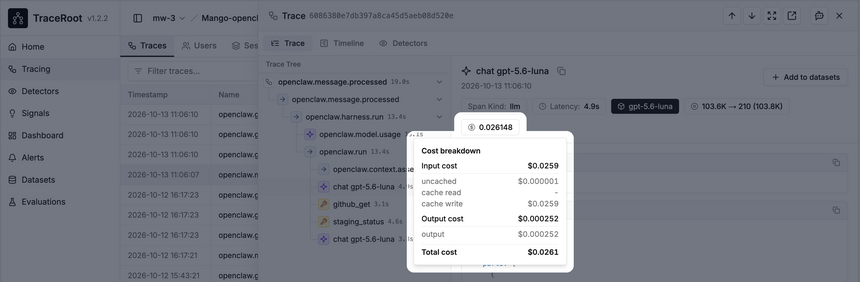
وتظهر التكلفة مفصَّلة في لقطة ثانية: تفصل نافذة منبثقة بين تكلفة المدخل (دون ذاكرة مؤقتة، وقراءة الذاكرة المؤقتة، وكتابتها) وتكلفة المخرج. وهذا التفصيل مفيد لفهم سبب غلاء الموجّه الطويل. القيم من عرض تجريبي للمشروع، ويظهر الإصدار v1.2.2 على الصورة.
وفي المراقبة آليتان مختلفتان. يقرأ الكاشف تتبعًا بواسطة نموذج حَكَم ويجيب بنعم أو لا، والجواب «نعم» يصبح نتيجة. أما التنبيه فيراقب رقمًا عبر الزمن (مثل p95 لزمن استدعاءات النموذج خلال عشر دقائق) ويكتب في Slack عند تغيّر الحالة. وتذكر الوثائق أن التنبيهات تعمل في جميع الباقات بما فيها الاستضافة الذاتية، وكذلك الكواشف، مع 100 تنفيذ مشمولة في الباقة المجانية للخدمة السحابية.
التشغيل محليًا: أربعة أوامر
بحسب README تحتاج إلى Git وDocker Compose وMake. يولّد الهدف prod-lite أولًا الأسرار الناقصة في ملف .env (قرأت ذلك في Makefile) ثم يشغّل المنظومة.
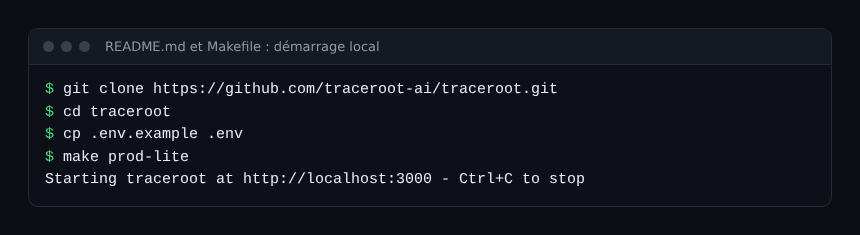
بعد ذلك افتح localhost:3000. يعلن الملف docker-compose.prod.yml عن PostgreSQL وClickHouse وMinIO وRedis، إضافة إلى خدمات التطبيق (الويب وAPI وworker والكاشف والوكيل). فأعدّ ذاكرة وقرصًا كافيين، فلم أقس هذه المتطلبات.
لإرسال أول تتبع يقترح README الأمر npx -y traceroot-cli@latest setup (يتطلب Node.js بإصدار 20.12 أو أحدث)، وهو يكتب مفتاح API في ملف البيئة ويطلب من وكيل برمجي إضافة SDK. أما يدويًا فتستخدم SDK لـ Python أو TypeScript مع TRACEROOT_API_KEY وTRACEROOT_HOST_URL، وفي الاستضافة الذاتية يشير العنوان إلى نسختك. ويسرد README تكاملات مع LangChain وLlamaIndex وCrewAI وOpenAI Agents SDK وVercel AI SDK وMastra، ومع مزوّدي Anthropic وOpenAI وGemini وMistral وOpenRouter.
مسألة الترخيص: اقرأها قبل أن تقول «مفتوح المصدر»
يعلن ملف LICENSE نظامين. كل شيء تحت Apache 2.0 عدا المجلدات المسماة ee المشمولة بترخيص Enterprise. ويقول نص ee/LICENSE إن هذه الشيفرة لا تُستخدم في الإنتاج إلا بالموافقة على شروط خدمة الناشر أو بعقد، ومع مفتاح ترخيص يناسب عدد المقاعد.
في الشيفرة يُسمى المفتاح TRACEROOT_EE_LICENSE_KEY، ويذكر تعليق الملف ee/license.py أن SSO وسجلات التدقيق وRBAC من الوظائف المعنية. الخلاصة الحذرة: النواة حرة وبعض وظائف المؤسسات ليست كذلك. قبل النشر، اكتب الوظائف التي تحتاجها واسأل الناشر عمّا يقع ضمن ee، فلم أطابق كل شيء بنفسي.
الحدود والنقاط المفتوحة
- النضج. يشير
pyproject.tomlإلى الإصدار 0.1.0 بينما تعرض الواجهة v1.2.2، والفارق غير مشروح. ويذكر README مرورًا بـ Y Combinator (S25) عبر شارة. - النشر. تصف الوثائق مسار Kubernetes مع Helm وTerraform لكنها تعدّه تجريبيًا، وتحيل إلى مجلد
deployلم أره في نسختي المستنسخة. أنقل ذلك كما هو. - البيانات. تمر الموجّهات والمخرجات عبر المنصة. اقرأ
SECURITY.mdوأخفِ الأسرار قبل الإرسال. - الكواشف. النموذج الحَكَم يستهلك رموزًا، فهو يُحاسَب عليه، وقد يخطئ، ويقرأ تتبعاتك.
- Dynatrace. لا توجد أي صلة رسمية بين traceroot وDynatrace.
كيف تدمجه في منظومة المراقبة لديك
- ابدأ بوكيل واحد غير حرج ونسبة أخذ عينات منخفضة للكواشف.
- أنشئ أولًا تنبيهين بسيطين: زمن p95 والتكلفة على نافذة متحركة. راجع تكلفة وكيل الذكاء الاصطناعي بالرموز.
- احتفظ بمعرّف محادثة مشترك مع أداة APM لديك للانتقال من تتبع الوكيل إلى تتبع البنية التحتية.
- ضع حدودًا لما يفعله الوكيل: ضوابط وكلاء الذكاء الاصطناعي في الإنتاج.
- قارن بمشاريع أخرى: Observal لوكلاء البرمجة، وAgentLens لمسار التدقيق، وOpenInference نحو Dynatrace إذا كان يجب أن تنتهي تتبعاتك في منصة المراقبة لديك.
الأسئلة الشائعة
هل traceroot مفتوح المصدر فعلًا؟
في معظمه: Apache 2.0 لكل ما هو خارج مجلدات ee، وهذه تخضع لترخيص Enterprise بمفتاح. تحقق من الوظائف التي تستهدفها.
هل يمكن استضافته ذاتيًا دون حساب سحابي؟
يصف README تشغيلًا محليًا عبر Docker Compose ووضعًا مستضافًا ذاتيًا لأداة CLI (الخياران --host و--auth-host). لم أجرّبه من البداية إلى النهاية.
هل يحل محل Dynatrace؟
لا. يركّز على سلوك الوكلاء (الاستدعاءات والتكلفة والكواشف)، أما الربط بالبنية التحتية وأهداف مستوى الخدمة (SLO) والسبب الجذري فتبقى من شأن منصة المراقبة لديك.
الخلاصة
يستحق traceroot التجربة إن كانت وكلاؤك تعمل أصلًا وتريد رؤية إخفاقاتها وفرزها. اقرأ الترخيص قبل أن تلزم فريقًا به، وعامل نشر Kubernetes على أنه تجريبي. وللاطلاع على سمات span التي ينبغي إصدارها، راجع إطار GenAI في OpenTelemetry.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. traceroot ملك لأصحابه. الصور مأخوذة من مستودع المشروع (ترخيص Apache 2.0) ولم أجرّبها بنفسي.