
تفتح عقدة Linux حديثة بحثًا عن خطأ، فلا تجد ملفًا تقرؤه: كل شيء يمرّ عبر systemd. تبقى سجلات journald على الجهاز بصيغة ثنائية، وتزول معه إن لم يجمعها أحد في مكان مركزي. تنطلق هذه المقالة من قرار تشغيلي محدد: من يجمع هذا السجل، وبأي قاعدة، وكيف تتأكد أن الأسطر تصل فعلًا إلى Dynatrace.
الإطار هنا هو Dynatrace SaaS مع OneAgent. قرأت الوثائق الحالية لخدمة SaaS الخاصة بجمع Journald وصفحة feature flags لوحدة السجلات، وكلتاهما محدّثة في 2026. لم أُركّب السلسلة كاملة لهذه المقالة: اللقطات تعيد مقتطفات من الوثائق، وما لم أستطع التحقق منه ذكرته في النص.
لمحة عامة عن استيعاب السجلات، ابدأ بمقالة استيعاب السجلات: المتانة والخدمة الذاتية. أما هنا فنعالج حالة واحدة هي دفتر systemd.
المشكلة: سجلات journald المحلية لا تتجمع وحدها
يخزّن journald مدخلاته في ملفات ثنائية مضغوطة تحت /var/log/journal/ حين يكون التخزين دائمًا، ويتولى بنفسه الحجم والتدوير والاحتفاظ. هذا مريح محليًا مع journalctl، لكن لا شيء يرسلها إلى مكان آخر دون مكوّن إضافي.
بالنسبة لمن يتولى المناوبة، النتيجة مباشرة: العقدة التي تتعطل أو تُستبدل تأخذ معها سجلات النظام. وحادثة تمسّ عشرة أجهزة تفرض عشر جلسات SSH، فيصبح زمن التشخيص (MTTR) مرتبطًا بعدد الأجهزة لا بخطورة المشكلة.
سجلات journald: ثلاث طرق لإخراجها من العقدة
قبل ضبط أي شيء، اختر بين ثلاثة مسارات:
- وكيل من طرف ثالث أو إعادة توجيه syslog. تحتفظ بأدواتك، لكن عليك صيانة تحليل الخطورة والوحدات. توثّق Dynatrace أيضًا استيعاب syslog، وهو ورشة مستقلة.
- وحدة السجلات في OneAgent. تقرأ الدفتر عبر واجهة systemd دون تتبّع ملفات يدويًا. وهذا هو خيار المقالة.
- واجهة الاستيعاب البرمجية (API). مفيدة لمصادر لا يغطيها أي وكيل، لكنك تكتب الإرسال بنفسك.
إن كان OneAgent يعمل أصلًا على مضيفاتك، فالخيار الثاني يوفّر عليك مكوّنًا إضافيًا. تعرضه تدوينة الشركة المزوّدة (How to observe logs with Journald and Dynatrace، أبريل 2025، حُدّثت في يونيو 2026) على أنه صالح لـ Dynatrace SaaS وDynatrace Managed معًا. لم أجد في الوثائق صفحة مماثلة لـ Managed: فإن كنت على Managed فتحقق من الإجراء قبل تطبيقه.
كيف يقرأ OneAgent الدفتر
بحسب الوثائق، تفتح وحدة السجلات المكتبة libsystemd.so وتتصرف كعميل عادي لـ journald. تقرأ المدخلات واحدًا تلو الآخر وتتذكر موضعها. لا يوجد مسار مكتوب سلفًا: تفتح الوحدة الموقع الافتراضي لسياق journald.
تتحول كل مدخلة إلى سمات:
- الحقل
MESSAGEيصبح محتوى السجل؛ - الحقل
UNIT(أوSYSTEMD_UNITإن غاب) يغذّي السمةJournald.unit، وتنبّه الوثائق إلى أن الحقلين قد يغيبان معًا أحيانًا؛ - الحقل
PRIORITYيعطي الخطورةLogEntryLevel.
هذا التطابق الأخير يستحق التوقف عنده، لأن تنبيهاتك تقوم عليه.
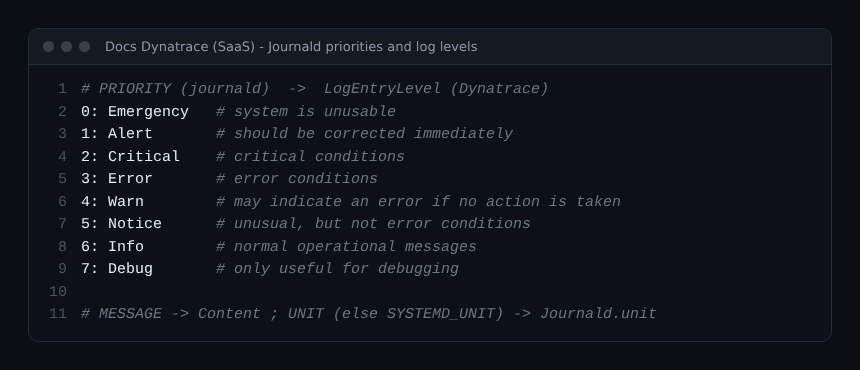
ينبغي لتنبيه الأخطاء أن يشمل الأولويات من 0 إلى 3 لا الأولوية 3 وحدها. وإن أردت تصفية الضجيج فاطّلع على كيف تقلّل ضجيج تنبيهات السجلات.
خطوات تفعيل جمع سجلات journald
المتطلبات: إصدار OneAgent 1.307 أو أحدث على مضيف Linux يستخدم systemd، وصلاحية تعديل إعدادات الـ tenant. تشترط الوثائق إعدادين منفصلين، وهنا يقع الخطأ عادة.
- فعّل الكاشف. في feature flags الخاصة بوحدة السجلات، حدّد «Enable Journald log detector». وهو مفعّل افتراضيًا في الـ tenants الجديدة، أما الموجودة سابقًا فعليها تفعيله بنفسها. وبدونه تحذّر الوثائق من أن السجلات لا تظهر حتى مع وجود قواعد استيعاب.
- فعّل قاعدة استيعاب. القاعدة المدمجة «[Built-in] Ingest Journald logs» تستوعب كل سجلات journald، وهي مفعّلة أصلًا في الحساب الجديد.
- أو استهدف وحدة بعينها. أنشئ قاعدة بمُطابِقين (matchers): السمة «Journald Unit» بقيمة مثل
kubelet.service، ثم السمة «Log source» بقيمة «Journald».
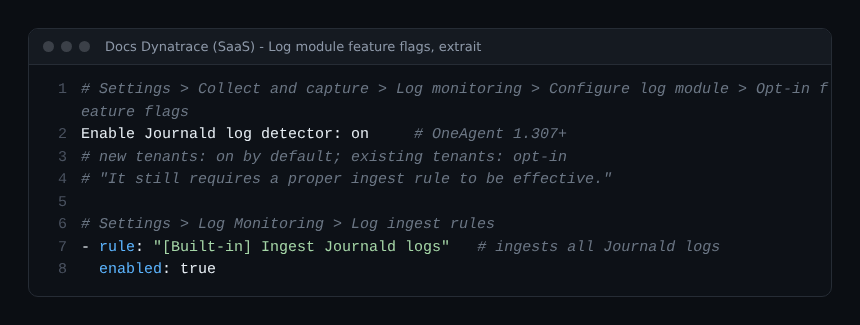
ملاحظة في التنقّل: تضع صفحة feature flags هذا الإعداد تحت «Collect and capture > Log monitoring»، بينما ما زالت صفحة Journald تكتب «Settings > Log Monitoring». الصفحتان من حقبتين مختلفتين من الوثائق، فاتبع القائمة التي تراها في الـ tenant لديك.
استهداف وحدة بدل استيعاب كل شيء
القاعدة المدمجة بسيطة لكنها تستوعب الدفتر كله. وعلى عقدة Kubernetes أو خادم مزدحم يشمل ذلك وحدات كثيرة الثرثرة، والحجم يُدفع ثمنه عند الاستيعاب كما تفصّل مقالة كلفة السجلات: الاستيعاب والاحتفاظ والاستعلام.
ترتيب معقول على ثلاث مراحل:
- ابدأ بالقاعدة المدمجة على مضيف اختبار واحد لترى ما يصل.
- حدّد الوحدات التي يحتاجها المناوب، مثل
kubelet.serviceأوsshd.serviceأو وحدة تطبيقك. - استبدل القاعدة العامة بقاعدة لكل وحدة على النموذج أدناه.
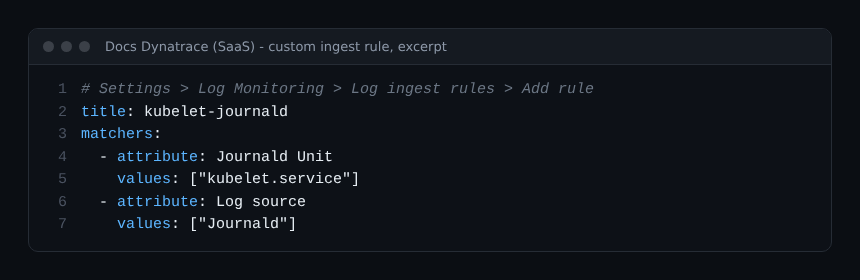
اسم القاعدة kubelet-journald مثال مني وليس قيمة مفروضة. ولم أقِس مقدار انخفاض الحجم الذي يحققه هذا الاستهداف على بيئة حقيقية: قِسه على بيئتك قبل أن تَعِد به.
كيف تتحقق من أن كل شيء يعمل
على المضيف، أنتج سطرًا تعرف نصه، مثلًا بالأمر logger -p user.err "test journald dynatrace". يدخل الدفتر بأولوية 3. ثم ابحث عنه في Dynatrace، في تطبيق Logs أو باستعلام DQL:
fetch logs, from:now() - 15m
| filter contains(content, "test journald dynatrace")
| limit 20
إن لم يظهر السطر، افحص بهذا الترتيب: إصدار OneAgent، ثم كاشف Journald، ثم قاعدة الاستيعاب، ثم وجود وحدة أو معرّف داخل المدخلة. لم أتحقق هنا من الاسم الدقيق للسمة التي تحمل المصدر في Grail، فلا تكتب مرشِّحًا عليها قبل أن تقرأه في سجل حقيقي. وللتعمق في DQL راجع استعلامات DQL على أخطاء السجلات.
وحين تصل السجلات إلى Grail يمكن معالجتها عبر OpenPipeline قبل التخزين، وهو المكان المناسب للإخفاء أو التوجيه: انظر إنشاء pipeline في OpenPipeline لتوجيه السجلات.
عادات يُنصح بها
- فعّل الكاشف والقاعدة معًا ودوّنهما في الـ runbook.
- انتقل إلى قاعدة لكل وحدة بمجرد نجاح الاختبار الأول.
- نبّه بحسب الخطورة لا بحسب كلمة مفتاحية هشّة.
- أبقِ
journalctlللتشخيص المحلي، فهو يفيد حين يكون الوكيل متوقفًا. - بعد كل ترقية لـ OneAgent، تأكد أن السجلات ما زالت تصل.
الأسئلة الشائعة
هل يلزم ضبط شيء في systemd؟
الوثائق التي قرأتها لا تطلب أي ضبط من جهة journald: يقرأ OneAgent الدفتر عبر مكتبة النظام. تأكد فقط أن المضيف يستخدم systemd.
لماذا لا تصل سجلات journald لديّ؟
السبب الأرجح أن الـ tenant قديمة ولم يُفعَّل فيها كاشف Journald. وبحسب الوثائق، فبدونه لا أثر لأي قاعدة استيعاب حتى لو كانت صحيحة.
هل تصلح هذه الطريقة لـ Dynatrace Managed؟
تؤكد ذلك تدوينة الشركة. ومع ذلك لم أجد صفحة مخصصة لـ Managed، فتأكد من الإجراء في وثائق إصدارك قبل استخدامه.
الخلاصة
جمع سجلات journald مركزيًا يختصر في إجراءين وتحقق واحد: تفعيل الكاشف، وتفعيل قاعدة، ثم العثور على سطر اختبار. بعد ذلك استهدف الوحدات المهمة وحدها لتبقي الحجم تحت السيطرة. المصدر الرئيسي: صفحة Log Monitoring from Journald في وثائق Dynatrace.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك.