
الساعة الثالثة فجرًا، تُفتح مشكلة على أحد المضيفين، ولا يعرف المناوب لمن تتبع. يفتّش في ويكي، ويراسل ثلاث قنوات، ويضيع عشرين دقيقة. وُجدت ميزة ownership في Dynatrace لإنهاء هذا البحث: كل كيان مراقَب يحمل وسمًا يشير إلى فريق، والفريق يحمل وسائل التواصل معه.
ينطلق المقال من قرار تشغيلي: أين ينبغي أن تقيم الحقيقة حول «من يملك ماذا»؟ أقارن ثلاثة خيارات، ثم أعرض كيف تضع الوسوم وتغذّي بيانات الفرق وتوجّه التنبيه عبر workflow. ينطبق ذلك على Dynatrace SaaS؛ وتوجد وثائق لنسخة Managed بمحتوى قريب، لكنني لم أجرّبها (التفاصيل أدناه).
توضيح منهجي: لم تُنشئ span.observer هذا الإعداد على tenant فعلي لكتابة المقال. الوقائع مأخوذة من الوثائق الرسمية ومن تدوينة الشركة المزوّدة، والأمثلة قوالب عليك تكييفها وليست نتائج مقيسة.
ownership في Dynatrace: طبقتان لا ينبغي الخلط بينهما
تصف الوثائق الملكية بأنها أزواج مفتاح-قيمة توضع على عُقد Smartscape. أي أن كائنين مختلفين يعملان معًا.
- الوسم على الكيان: مفتاح معروف (افتراضيًا
ownerأوdt.owner) وقيمة هي معرّف الفريق. - بطاقة الفريق: اسم ومعرّف ومسؤوليات وروابط وقنوات تواصل (Slack وMicrosoft Teams وJira والبريد الإلكتروني).
الرابط بينهما هو المعرّف. إذا كان الوسم team-payments وتحمل البطاقة المعرّف نفسه، فإن Dynatrace يعرف من يُنبَّه. أما دون بطاقة فلديك اسم فقط ولا وسيلة للوصول إلى أحد.
احسم أولًا مصدر الحقيقة
قبل وسم أي شيء، قرّر أي مصدر هو المرجع. تتكرر ثلاثة خيارات.
- الإدخال اليدوي في الواجهة. سريع مع عشرة فرق، ومستحيل مع مئة: فالمسؤوليات تتغير مع كل عملية نشر.
- دليل قائم (Microsoft Entra ID أو ServiceNow) تتم مزامنته بانتظام. وهو الأدوم إذا كانت فرقك محدّثة فيه أصلًا.
- الإعداد ككود (Settings API أو Monaco أو Terraform). يمنحك سجلًا في Git، لكنه يتطلب فريقًا يقبل مراجعة ملفات JSON.
رأيي: اعتمد مرجعًا واحدًا ودع Dynatrace يستقبل نسخة منه. فمصدران يتباينان يولّدان الشك الذي أردت تجنّبه. وبالنسبة لجانب الكود، يقدّم مقال Terraform الإطار العام.
اختر مفاتيح الوسوم
تذكر الوثائق مفتاحين افتراضيين هما owner وdt.owner، وحتى ثلاثة مفاتيح مخصّصة تُضبط من Settings > Environment segmentation > Ownership > Keys. وهناك أمر مفاجئ: تُقارَن المفاتيح بوصفها بادئات لا مطابقات تامة.
النتيجة العملية: إذا صرّحت بالبادئة team. فإن team.frontend وteam.backend وteam.support تُحتسب كلها. هذا مفيد لإعادة استخدام عُرف قائم، لكن البادئة الواسعة جدًا تلتقط وسومًا لا علاقة لها. اختر بادئة لا تشبه أي وسم آخر في بيئتك.
القيمة معرّف يمكن أن يليه معرّف إضافي. المعرّف إلزامي وفريد ولا يمكن تعديله لاحقًا، أما المعرّف الإضافي فيبقى قابلًا للتعديل. لذلك اختر معرّفات ثابتة (team-payments) بدل أسماء ستتغير في إعادة الهيكلة القادمة.
ضع الوسوم على الكيانات
توصي الوثائق بثلاثة طرق: تسميات Kubernetes وتعليقاته التوضيحية (annotations)، وخصائص المضيف المضبوطة بالأمر oneagentctl، ومتغيرات البيئة لمجموعات العمليات. في العنقود يبقى التعليق التوضيحي داخل ملف manifest الأنظف، لأنه ينتقل مع عملية النشر. وفي المضيف التقليدي يكفي الأمر.
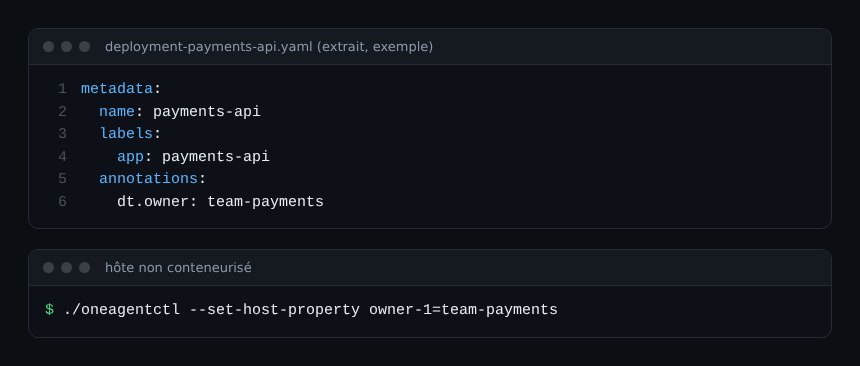
لم أتحقق هنا مما إذا كان يجب السماح بالتعليق التوضيحي في إعدادات Kubernetes داخل Dynatrace قبل قراءته: جرّب على عملية نشر واحدة قبل التعميم. كذلك لا تفصّل الوثائق انتقال الملكية على امتداد الطوبولوجيا، فلا تفترضه.
غذِّ بطاقات الفرق
يستطيع إجراء Import teams في أي workflow قراءة ثلاثة مصادر: مجموعات Entra ID أو مجموعات ServiceNow أو ملف JSON وفق مخطط Ownership. ويطلب كذلك خيارين: تجاهل الفرق الموجودة أو استبدالها، والفشل الكلي أو المتابعة مع تسجيل الأخطاء. وفي أول مزامنة تجنّبك المتابعة مع التسجيل أن يعطّل سطر واحد غير صالح كل شيء.
يعرض الناتج حالة (SUCCESS أو PARTIAL أو FAILED) والمعرّفات المستوردة والمكرّرة والإخفاقات. راقب المكرّرات: فالمعرّف المحجوز لا يُعاد تعريفه.
فيما يلي بطاقة بصيغة JSON وفق المخطط، بقيم توضيحية. المسؤوليات الخمس إلزامية، وكذلك قوائم جهات الاتصال والروابط.
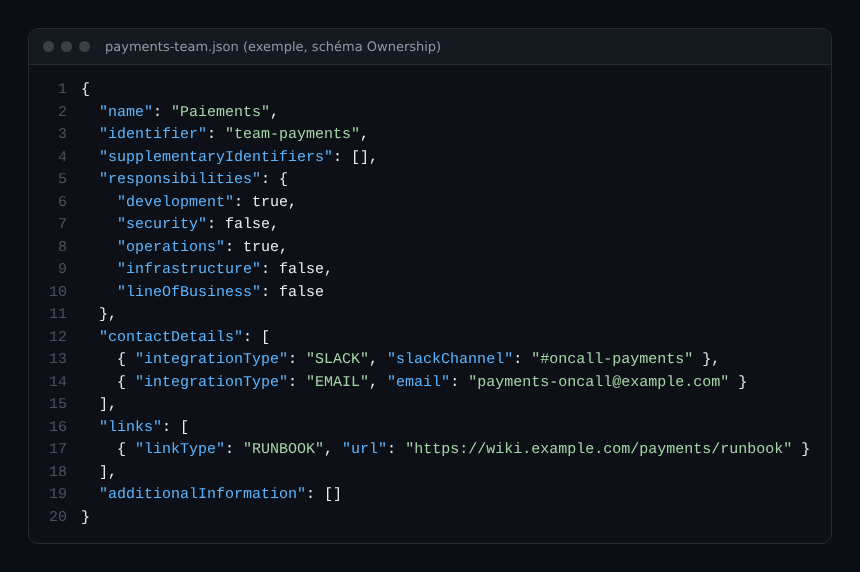
لإنشاء الفرق يدويًا أو عبر API تلزم صلاحية إدارة إعدادات المراقبة (في الواجهة)، أو settings.write أو سياسة IAM على المخطط builtin:ownership.teams (في API). وتذكر صفحة إنشاء الفرق أيضًا builtin:ownership.config دون التوفيق بينهما، فتحقق من المعرّف الدقيق في بيئتك.
وجّه التنبيه بإجراء Get owners
يتم التوجيه نفسه عبر workflow. يستقبل الإجراء Get owners معرّفات كيانات (مثل {{ event()["dt.entity.host"] }} في حدث مشكلة)، ومرشّح فريق ومرشّح مسؤولية. ويُرجع owners وبيانات Jira وTeams وSlack والبريد لكل فريق.
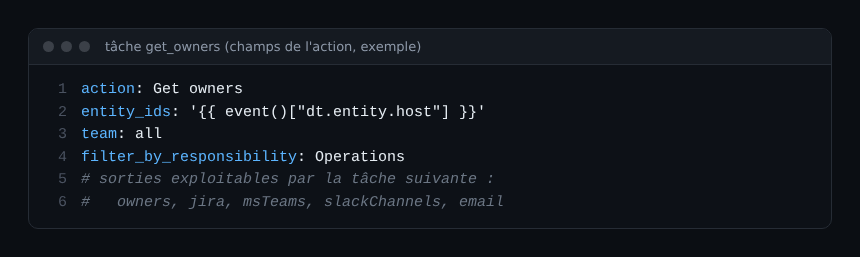
لا يبقى للمهمة التالية سوى قراءة هذه المخرجات لإرسال الرسالة أو إنشاء التذكرة. والتصفية بحسب مسؤولية Operations تمنع إيقاظ فريق الأمن بسبب امتلاء قرص. ولإنشاء التذاكر راجع workflow الربط مع Jira وServiceNow.
تزداد فائدة الإجراء حين تُضبط الضوضاء: وجّه المشكلات لا مئات التنبيهات الخام. ويمهّد لذلك مقال تقليل ضوضاء تنبيهات Davis.
قِس التغطية ولا تكتفِ بالتثبيت
يتدهور نظام الملكية بصمت: يُعاد تسمية فريق، أو تنتقل خدمة ويبقى الوسم. تقترح تدوينة الشركة المزوّدة عرض التغطية والمناطق بلا مالك في notebook أو dashboard، مع dashboard نموذجي للتكييف. وتشير أيضًا إلى أن الوصول إلى بيانات الملكية عبر DQL كان قيد التطوير، فتحقق من حالته في الوثائق قبل بناء استعلام عليه.
مراقبة بسيطة خير من مشروع ضخم: كل شهر، اسرد الكيانات الحرجة بلا وسم وأسندها. هذا تقليل لـ toil بالمعنى المتداول في SRE: تدفع مرة واحدة كي لا تبحث في الثالثة فجرًا.
وماذا عن سياق الأمان؟
لا تخلط بين الملكية والتحكم بالوصول. الملكية تحدد من يُنبَّه، أما الوصول إلى البيانات فيعود إلى الصلاحيات، وفي Grail إلى آليات أخرى مشروحة في مقال Grail وClassic. لم أعد هنا قراءة صفحة security context، فعامله موضوعًا مستقلًا يُقرأ قبل الجمع بينهما. ويبقى وسم مناطق الإدارة مغطى في مقال Management zones.
أفضل الممارسات
- مرجع واحد للفرق، يُزامَن في مواعيد ثابتة.
- معرّفات ثابتة، وليس اسم فريق قابلًا للتغيّر.
- بادئة مفتاح تختلف عن بقية وسومك.
- تجربة أولى على عملية نشر واحدة، ثم تدقيق شهري للتغطية.
الأسئلة الشائعة
هل تعمل ownership في Dynatrace على Managed؟
تصف إحدى صفحات وثائق Managed الملكية (حُدّثت في 7 نوفمبر 2023 دون رقم إصدار). أما صفحة SaaS فلا تحدد المنصة. لم أقارن بينهما وظيفة بوظيفة: تحقق من كل إجراء في إصدارك قبل افتراض توافره.
هل يمكن تغيير معرّف الفريق؟
لا، بحسب صفحة الإسناد: المعرّف فريد وثابت، ولا يُعدَّل سوى المعرّف الإضافي. لذا خطّط لمعرّفات محايدة.
هل أستخدم dt.owner أم مفتاحي الخاص؟
كلاهما يعمل. إن كان لديك عُرف قائم (مثل team.) فأضفه مفتاحًا مخصّصًا بدل إعادة وسم البيئة كلها، مع مراقبة أثر البادئة.
الخلاصة
ابدأ بحسم مصدر الحقيقة، وضع dt.owner على عملية نشر واحدة، واستورد فريقًا، ثم اختبر Get owners على مشكلة حقيقية. وتقدّم تدوينة الشركة The right person at the right time ووثائق Ownership التفاصيل الرسمية.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك.