Twenty CRM مفتوح المصدر: يقدّم مستودع twentyhq/twenty نظام إدارة علاقات عملاء (CRM) يُبنى ويُسلَّم ويُدار إصداراته «مثل بقية البنية التقنية» بحسب ملف README، مع كائنات وعروض وسير عمل ووكلاء تُوسَّع بالشيفرة. كان يعرض نحو 59 400 نجمة في أكتوبر 2026. يقدّم README المشروع بعبارة «The #1 Open-Source CRM»: هذا شعار المشروع وليس ترتيبًا تحققنا منه.
بالنسبة إلى فريق تقني، نظام CRM مستضاف ذاتيًا ليس أداة مبيعات فحسب: إنه تطبيق ويب مع قاعدة بيانات PostgreSQL وخادم Redis وطوابير مهام وبيانات عملاء يجب حمايتها. يعرض هذا المقال المشروع وترخيصه (الجزء الذي يجب قراءته بانتباه) والتثبيت عبر Docker بحسب الوثائق، وما يمكن مراقبته.
المعلومات مأخوذة من README وملف LICENSE والوثائق الرسمية. لم يثبّت span.observer نظام Twenty: اللقطات أدناه مأخوذة من وثائق المشروع.
Twenty CRM مفتوح المصدر: ما يقوله المستودع
- الجهة: نص الترخيص التجاري في المستودع باسم Twenty.com, PBC.
- البنية التقنية: TypeScript وNx وNestJS مع BullMQ وPostgreSQL وRedis وReact (قائمة README).
- ثلاث طرق للاستخدام: السحابة (التسجيل في twenty.com)، أو بناء التطبيقات بالشيفرة عبر CLI، أو الاستضافة الذاتية (self-hosting) باستخدام Docker Compose.
- قابلية التوسعة: يعرض README تعريف كائن «deal» بلغة TypeScript، مع حقول من نوع نص وعملة وتاريخ.
- الإصدار: لم تعرض صفحة الإصدارات (releases) شيئًا وقت القراءة؛ وتذكر وثائق التثبيت الوسم
v2.38.1مثالًا.
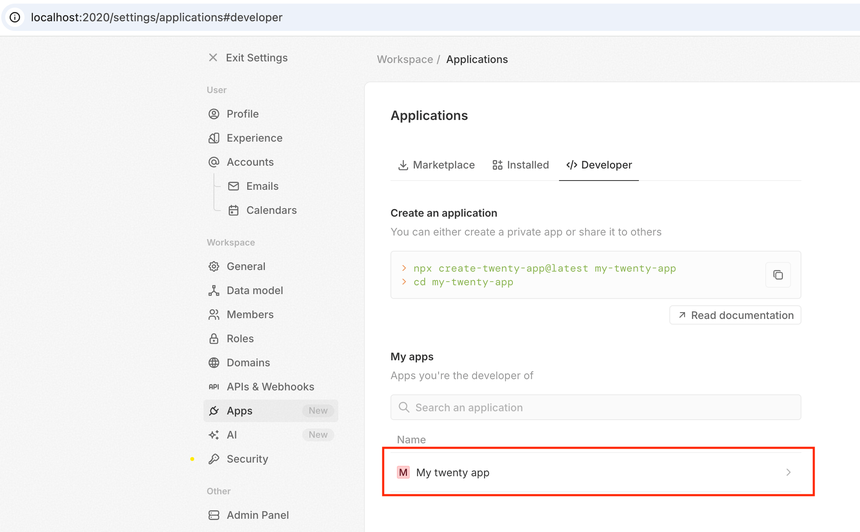
تظهر اللقطة، المأخوذة من دليل تطوير التطبيقات، شاشة Settings > Applications > Developer في نسخة محلية (المنفذ 2020 في هذا المثال): أمر إنشاء تطبيق وقائمة تطبيقاتك.
الترخيص: AGPL وMIT وملفات «Enterprise»
ملف LICENSE في المستودع أكثر تفصيلًا من عبارة «مفتوح المصدر»:
- المشروع «في معظمه» تحت ترخيص AGPLv3؛
- بعض الملفات، المعلَّمة في أولها بالسطر
/* @license Enterprise */، تخضع لترخيص تجاري: يذكر النص أنه لا يجوز استخدامها في الإنتاج إلا باشتراك صالح في Twenty Enterprise Edition أو باتفاق مع Twenty؛ - بعض الحزم تحت ترخيص MIT: واجهة
twentyبسطر الأوامر، وحزمtwenty-sdkوtwenty-client-sdkوcreate-twenty-appوtwenty-shared، ومكتبةtwenty-ui، وتطبيقات المجلدpackages/twenty-apps؛ - واستثناء للتطبيقات (إذن إضافي على AGPL، القسم 7) يوضح أن تطوير تطبيق يتفاعل مع Twenty عبر واجهاته البرمجية العامة لا يُلزمه بالانتقال إلى AGPL، لكن إذا عدّلت Twenty نفسه فإن AGPLv3 تنطبق، بما فيها القسم 13 المتعلق بالاستخدام عبر الشبكة.
عمليًا: قبل أي استخدام تجاري، اطلب من المسؤول عن الامتثال مراجعة هذا الملف. هذا ليس رأيًا قانونيًا.
تثبيت Twenty بالاستضافة الذاتية
الخطوة 1: المتطلبات
تطلب الوثائق ذاكرة RAM لا تقل عن 2 غيغابايت، مع Docker وDocker Compose بإصدارات حديثة.
الخطوة 2: الخيار الأول، السكربت بسطر واحد
bash <(curl -sL https://raw.githubusercontent.com/twentyhq/twenty/main/packages/twenty-docker/scripts/install.sh)لإصدار محدد: ضع VERSION=v2.38.1 قبل الأمر؛ ويجب أن تكون القيمة وسم إصدار كاملًا منشورًا على Docker Hub (الأسماء المستعارة مثل latest غير مقبولة). افحص السكربت قبل تنفيذه.
الخطوة 3: الخيار الثاني، الخطوات اليدوية
curl -o .env https://raw.githubusercontent.com/twentyhq/twenty/refs/heads/main/packages/twenty-docker/.env.example
openssl rand -base64 32     # valeur pour ENCRYPTION_KEY
openssl rand -hex 32        # valeur pour PG_DATABASE_PASSWORD
curl -o docker-compose.yml https://raw.githubusercontent.com/twentyhq/twenty/refs/heads/main/packages/twenty-docker/docker-compose.yml
docker compose up -d
تشدد الوثائق على إبقاء ENCRYPTION_KEY سرية، لأن فقدانها يعني فقدان الوصول إلى كل الأسرار المخزنة في القاعدة (رموز OAuth وأسرار TOTP ومتغيرات التطبيقات). ويجب أن تتجنب كلمة مرور Postgres الرموز الخاصة، لأنها تكسر عنوان الاتصال. بعد ذلك تستجيب الواجهة على http://localhost:3000، وتنصح الوثائق بتعيين SERVER_URL إلى عنوانك العام.
جولة من جهة المطوّر
لتوسيع Twenty، يقترح الدليل الأمر npx create-twenty-app my-app، ثم وضع تطوير تعرض الوثائق مخرجاته:
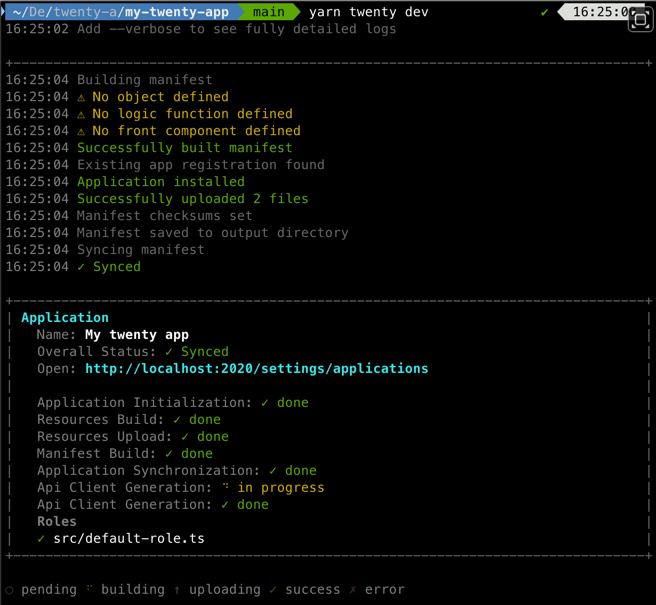
يعرض الأمر حالة المزامنة وعنوان صفحة التطبيقات والدور الافتراضي. بعد ذلك يُصرَّح عن شيفرة الكائن بلغة TypeScript، كما في مثال README:
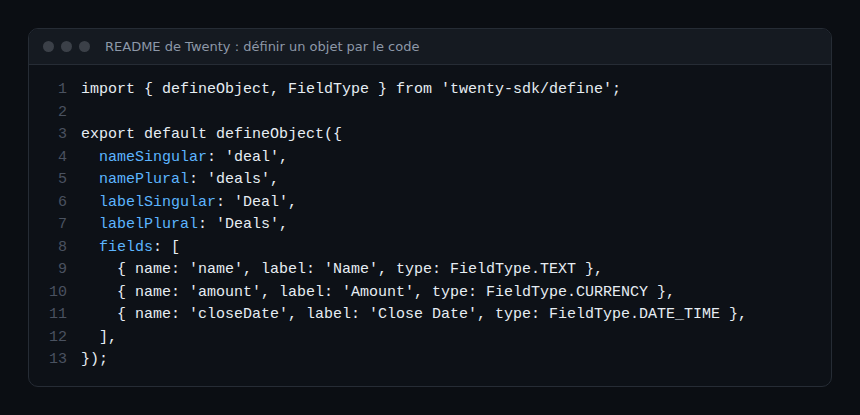
ويضيف README أن التطبيق يُنشر إلى مساحة عمل بالأمر npx twenty app:publish --private.
مراقبة نسخة Twenty
يعلن ملف Docker Compose في المستودع أربع خدمات: الخادم (المنفذ 3000) وworker وPostgreSQL 16 وRedis. ويحدد فحوص صحة (health checks): يُختبر الخادم عبر /healthz، والقاعدة عبر pg_isready، وRedis عبر redis-cli ping. تكفي هذه الإشارات الثلاث للوحة معلومات (dashboard) أولى:
- التوافر: فحص HTTP على
/healthzمن الخارج، إضافة إلى الفحص الداخلي. - القاعدة والذاكرة المؤقتة: اتصالات PostgreSQL ومساحة القرص، وذاكرة Redis.
- Worker: عمليات إعادة التشغيل وذاكرة الحاوية؛ وتعتمد الطوابير على BullMQ وRedis بحسب البنية التقنية في README.
- السجلات (logs): سجلات الحاويات، لإرسالها إلى منصتك؛ راجع سجلات OpenTelemetry مع معرّف التتبع.
لم أعثر على تصدير OpenTelemetry أو نقطة مقاييس Prometheus موثّقة لـ Twenty في README وملف Compose. ولتوجيه الإشارات، راجع OpenTelemetry Collector نحو Dynatrace.
كيف تتحقق من أن كل شيء يعمل
- يعرض الأمر
docker compose psالخدمات الأربع قيد التشغيل، والخادم بحالة «healthy». - يردّ الأمر
curl http://localhost:3000/healthzبرمز نجاح. - تفتح صفحة تسجيل الدخول في المتصفح على المنفذ 3000.
الحدود والنقاط المفتوحة
- ترخيص مختلط: AGPLv3 وMIT وملفات تجارية؛ اقرأ الملف قبل التعديل أو الاستضافة لصالح أطراف ثالثة أو استخدام ميزات «Enterprise» في الإنتاج.
- مشروع سريع التطور: يتحدث README والوثائق عن التطبيقات والوكلاء، وهي ميزات حديثة؛ أعد قراءة وثائق إصدارك.
- بيانات العملاء: يحتوي CRM على بيانات شخصية؛ النسخ الاحتياطي والتشفير والوصول واللائحة العامة لحماية البيانات (RGPD) على مسؤوليتك عند الاستضافة الذاتية.
- قابلية ملاحظة (observability) أصلية غير موثّقة: جهّز فحوصك الخاصة.
أفضل الممارسات
- ثبّت المتغير
TAGلصورة الحاوية في ملف Compose (يستخدم الملفlatestافتراضيًا) لضبط التحديثات. - انسخ احتياطيًا القاعدة وقيمة
ENCRYPTION_KEY، كلًّا على حدة. - ضع Twenty خلف وكيل (proxy) يوفّر TLS، مع
SERVER_URLبصيغة HTTPS. - اضبط التنبيهات على
/healthzومساحة قرص القاعدة وعمليات إعادة تشغيل worker. - لأتمتة العمليات حول CRM، راجع Dify وn8n وبنية الذكاء الاصطناعي مفتوحة المصدر المستضافة ذاتيًا.
الأسئلة الشائعة
هل Twenty مفتوح المصدر بالكامل؟
ليس بالكامل بحسب ملف LICENSE: الغالبية تحت AGPLv3، وبعض الحزم تحت MIT، والملفات المعلَّمة «Enterprise» تحت ترخيص تجاري.
هل يلزم حساب للاستضافة الذاتية؟
لا تذكر خطوات وثائق تثبيت Docker ذلك. أما ملفات «Enterprise» فلها شروط اشتراك في الإنتاج.
هل يمكن تطوير كائناتي الخاصة؟
نعم، عبر CLI وSDK: يعرض README تعريف الكائنات والحقول والعروض بالشيفرة.
الخلاصة
Twenty نظام CRM يريد أن يكون قابلًا للتوسعة بالشيفرة وللاستضافة الذاتية ببضعة أوامر. ينبغي أن ينصبّ الانتباه على الترخيص المختلط وإدارة مفتاح التشفير والمراقبة، وهي مما لا يوثّقه المشروع إلى ما بعد فحوص الصحة في ملف Compose.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا للمشاريع المذكورة. العلامات التجارية المذكورة ملك لأصحابها. الأدوات تتطور بسرعة، لذا تحقق دائمًا من الأوامر والخيارات في وثائقها الرسمية (docs.twenty.com).