فاحص ثغرات Trivy: يصف مستودع aquasecurity/trivy نفسه بأنه «a comprehensive and versatile security scanner». يبحث ملف تنفيذي واحد عن ثغرات CVE وسوء الإعدادات والأسرار والتراخيص في صور الحاويات والمجلدات ومستودعات Git وصور الآلات الافتراضية وعناقيد Kubernetes. الشيفرة منشورة بترخيص Apache 2.0 من مشروع Aqua Security المفتوح المصدر.
بالنسبة لفريق SRE، الفائدة عملية: الأداة نفسها تغطي جهاز المطوّر وخط CI والعنقود. وهي تكمّل الجرد الذي تنتجه Syft، المعروضة في مقالنا عن Syft، لأن Trivy تستطيع أيضًا قراءة SBOM ومقارنته بقاعدة الثغرات لديها. ماذا يقول المستودع، وكيف تُثبَّت الأداة، وكيف تُراقَب أداة تعمل على فترات متقطعة؟
توضيح للأمانة: لم تثبّت span.observer أداة Trivy ولم تشغّلها. الأوامر مأخوذة من ملف README ومن مجلد docs/ في المستودع (المستنسخ في 5 نوفمبر 2026)، والصور الثلاث أدناه تعيد إنتاج نصوصهما. كان المستودع يعرض نحو 39 000 نجمة في ذلك اليوم (قيمة مقرّبة من GitHub). أحدث إصدار مؤرَّخ في CHANGELOG هو 0.76.0 بتاريخ 14 أكتوبر 2026، كما توجد في المستودع الوسمان 0.76.1 و0.76.2، ولم تُعَد قراءة تواريخهما.
فاحص ثغرات Trivy: الأهداف وأنواع الفحص
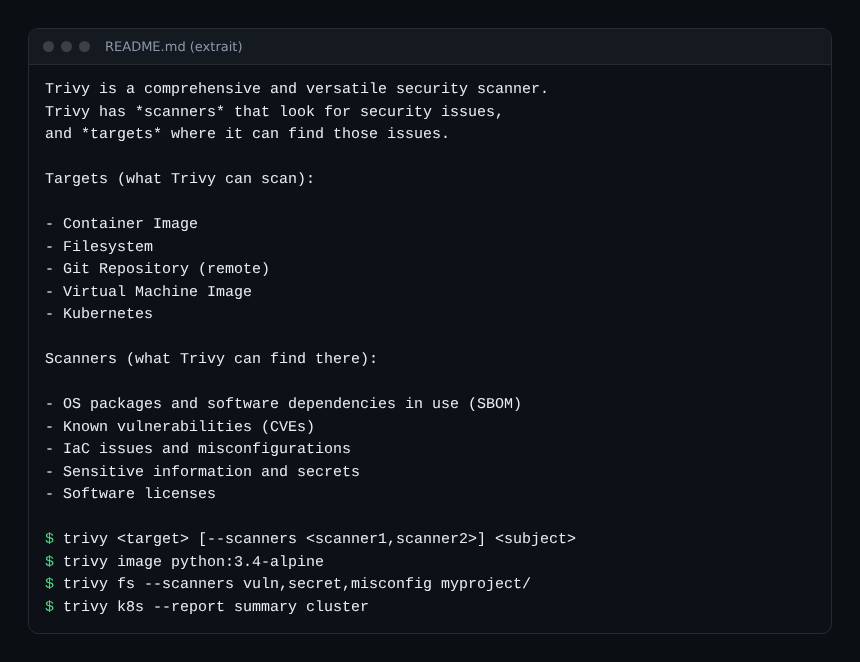
يفصل ملف README بين مفهومين. الأهداف (targets) هي ما تستطيع Trivy فحصه. والماسحات (scanners) هي ما تبحث عنه فيها. تعرض الصورة الأولى هذا المقطع مع الصيغة العامة trivy <target> [--scanners ...] <subject>.
- الثغرات: حزم النظام وتبعيات التطبيق تُقارَن بقاعدة منزَّلة. افتراضيًا تجلبها الواجهة من
mirror.gcr.io/aquasec/trivy-db:2ثم منghcr.io/aquasecurity/trivy-db:2(مرجع الخيار--db-repository). - سوء الإعدادات: يفحص الأمر
trivy configملفات Dockerfile وملفات Kubernetes وTerraform وCloudFormation ومخططات Helm وغيرها من ملفات البنية التحتية. - الأسرار: فحصها مفعَّل افتراضيًا. ويعتمد على قواعد مدمجة (مفتاح وصول AWS وحساب خدمة GCP ورموز GitHub وGitLab وSlack، وغيرها).
- SBOM: تنتجه Trivy بصيغة CycloneDX أو SPDX، وتستطيع قراءة SBOM بالأمر
trivy sbom. وتحذّر الوثائق من أن SBOM أنشأته أداة غير Trivy قد يعطي كشفًا أقل دقة.
التثبيت خطوة بخطوة
الخطوة 1: اختيار قناة رسمية
تصنّف صفحة التثبيت القنوات إلى «Official» أو «Community». من القنوات الرسمية: الصورة docker.io/aquasec/trivy (وهي متاحة أيضًا على GHCR وECR العام)، والملفات التنفيذية في صفحة Releases، وسكربت تثبيت، وHomebrew لنظامي macOS وLinux، ومستودعات apt وyum، وملف zip لنظام Windows بمعمارية 64 بت. يقدّم README ثلاث بدايات سريعة:
brew install trivy
docker run aquasec/trivy
# or the binary: https://github.com/aquasecurity/trivy/releases/latest/
لفحص صورة من داخل حاوية Trivy، تنصح الوثائق بربط مقبس (socket) محرّك الحاويات ومجلد ذاكرة مؤقتة دائم.
الخطوة 2: تشغيل أول فحص
تقابل أمثلة README ثلاثة أهداف:
trivy image python:3.4-alpine
trivy fs --scanners vuln,secret,misconfig myproject/
trivy k8s --report summary cluster
الخطوة 3: إيقاف خط الأنابيب عند حدّ معيّن
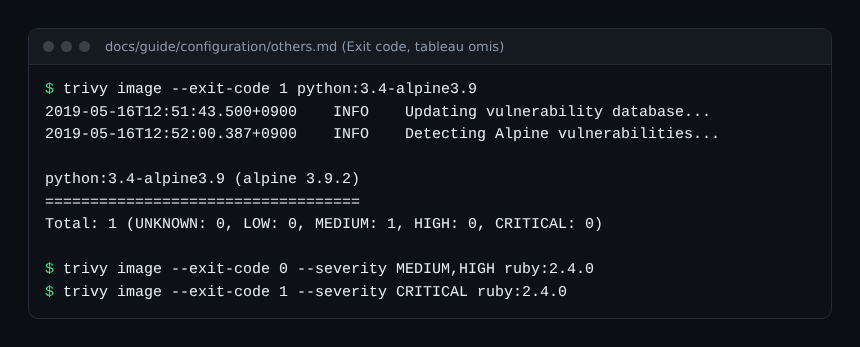
افتراضيًا تنتهي Trivy برمز الخروج 0 حتى عندما تجد ثغرات. يغيّر الخيار --exit-code 1 هذا السلوك، ويحدّ --severity المستويات المعنية. تعرض الوثائق مثال اختبار يفشل عند ثغرة حرجة فقط، وتُظهره الصورة أدناه. يخفي الخيار --ignore-unfixed الثغرات التي لا يتوفر لها إصلاح، فلا يُمنَع نشر بسبب مشكلة لا يستطيع أحد حلّها بعد.
فحص عنقود Kubernetes باستخدام Trivy
يتصل الأمر trivy k8s بالعنقود انطلاقًا من ملف kubeconfig الافتراضي (أو من --kubeconfig). تحمل صفحة الوثائق التحذير «EXPERIMENTAL»: قد تتغير الميزة دون ضمان للتوافق. تميّز Trivy بين البنية التحتية للعنقود (api-server وkubelet والإضافات) وإعداداته (Roles وClusterRoles) وأحمال العمل. وتُحلَّل صورة المورد وملف YAML الخاص به كلٌّ على حدة.
الصلاحيات المطلوبة
يحتاج الحساب المستخدَم إلى الفعل list على جميع الموارد في عدة مجموعات API. وإذا كان جامع العُقَد مفعَّلًا (وهو كذلك افتراضيًا)، فهناك صلاحيات إضافية لإنشاء Jobs ومتابعتها. تعرض الصورة التالية كتلتي الوثائق: الأولى للقراءة والثانية لجامع العُقَد.
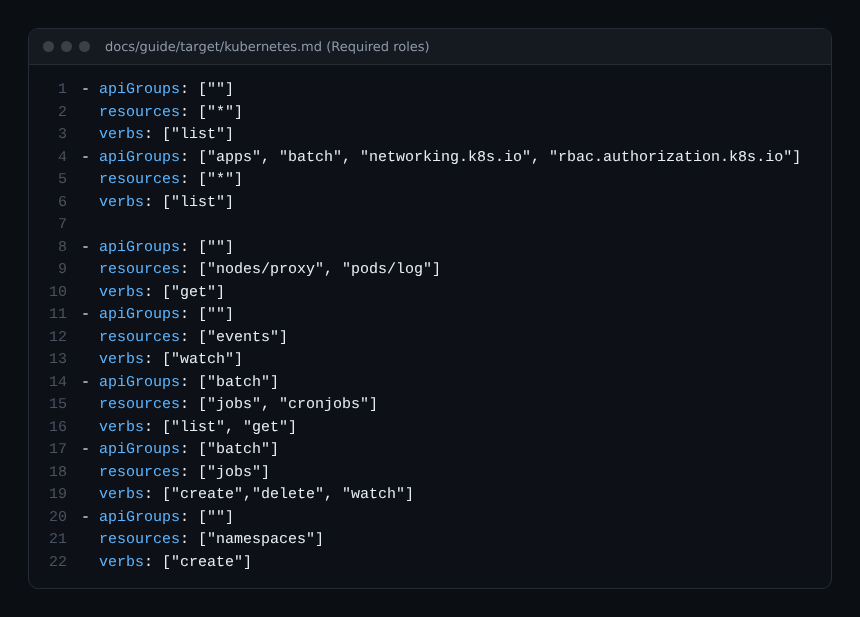
تحديد النطاق
- يتجنب
--skip-imagesتنزيل صور العنقود وفحصها (بما فيها CVE والأسرار). - يصفّي
--include-kindsو--exclude-kindsأنواع الموارد، لكن لا يمكن الجمع بينهما. - يصفّي
--include-namespacesو--exclude-namespacesفضاءات الأسماء، بقاعدة الاستبعاد المتبادل نفسها.
تشير الوثائق أيضًا إلى فخ في القراءة: بالنسبة إلى pod يضم عدة حاويات، لا يميّز تقرير JSON الملخّص بين الصور؛ ويعطي الخيار --report all التفصيل.
KBOM والتحليل المستمر
تولّد Trivy أيضًا KBOM (Kubernetes Bill of Materials) بصيغة CycloneDX، تسرد مكونات مستوى التحكم والعُقَد والإضافات. تُنتَج بالأمر trivy k8s --format cyclonedx --output mykbom.cdx.json ثم تُقرأ بالأمر trivy sbom mykbom.cdx.json. وللمراقبة الدائمة تحيل الوثائق إلى مشروع Trivy Operator، وهو مشروع منفصل يسجّل نتائجه في CRD داخل العنقود.
الحدود والنقاط المفتوحة
- نضج Kubernetes: تصف صفحة المستودع فحص العنقود بأنه تجريبي. تجنّب جعله الضابط الوحيد في بيئة الإنتاج.
- صلاحيات واسعة: سرد جميع الموارد، بما فيها Roles، يعطي رؤية واسعة للعنقود. خصّص حسابًا مستقلًا للقراءة فقط، وتحكّم في مكان تخزين التقارير.
- شعور زائف بالأمان: الفحص الساكن لا يرى إلا ما تعرفه القاعدة. ولا يخبرك بالعمليات المعرّضة أثناء التشغيل؛ وهذا الجانب من اختصاص أدوات وقت التشغيل (runtime)، كما في مقالنا عن ثغرات وقت التشغيل.
- سلسلة التوريد: يُنفَّذ سكربت التثبيت عبر
curl ... | sh. فضّل حزمة من المستودع الرسمي أو ملفًا تنفيذيًا يُتحقَّق من توقيعه (يوثّق المستودع حزم sigstore) وثبّت الإصدار. - ميزات محصورة بالعرض التجاري: تصنّف صفحة مقارنة في المستودع، على سبيل المثال، التحقق التلقائي من الأسرار المسرّبة ضمن عرض Aqua لا ضمن Trivy OSS.
- الشبكة: يفترض تنزيل القاعدة الوصول إلى السجلات المذكورة أعلاه. وفي بيئة مغلقة يوجد الخيار
--skip-db-updateومرآة داخلية عبر--db-repository؛ ولم تختبر span.observer إعدادهما.
مراقبة Trivy في خط أنابيب أو عنقود
في الصفحات المقروءة، لا توثّق الواجهة تصدير مقاييس ولا تتبعات OpenTelemetry. لذلك لا شيء يُفعَّل من هذه الناحية، ولا يُفترض شيء. ما يبقى قابلًا للقياس:
- رمز الخروج: مع
--exit-code 1تصبح كل خطوة CI اختبارًا ثنائيًا. احسب حالات الفشل لكل مستودع ولكل يوم لمتابعة دَين الثغرات. - التقرير: يتيح
--format jsonأو SARIF (الصيغ المذكورة في صفحة التقارير) عدّ الثغرات حسب الخطورة وإرسالها إلى منصة بياناتك. - المدة والحداثة: مدة المهمة وحجم الذاكرة المؤقتة (يفرغها الأمر
trivy clean --scan-cache) وتاريخ آخر تحديث للقاعدة. الفحص الناجح مع قاعدة قديمة «أخضر زائف». - داخل العنقود: تذكر وثائق المشروع تصديرًا إلى Prometheus لنتائج المشغّل (operator)؛ راجعها قبل بناء تنبيه عليه.
وماذا عن Dynatrace؟
لا يظهر في الصفحات المقروءة أي تكامل بين Trivy وDynatrace، ولا يُفترض أي تكامل هنا. يمكن لبيانات الخرج (JSON ومدد المهام) أن تغذّي أي أداة لقابلية الملاحظة؛ وإجراء الاستيعاب يرجع إلى وثائق الأداة المختارة. أما لكشف الثغرات أثناء التشغيل في Dynatrace فراجع Dynatrace Application Security.
أفضل الممارسات
- ثبّت إصدار Trivy في خط الأنابيب وحدّثه وفق جدول مخطط.
- ابدأ بـ
--exit-code 0لقياس الضجيج، ثم انتقل إلى1للخطورة CRITICAL فقط. - احتفظ بذاكرة مؤقتة دائمة بين التنفيذات لتقليل المدة وحمل الشبكة.
- اجمع الجرد (SBOM) والفحص: ولّد SBOM بواسطة Syft أو Trivy ثم أعد قراءته بانتظام.
- تعامل مع النتائج على أنها إشارات تُفرز لا حقيقة مطلقة: وثّق الاستثناءات وتاريخ مراجعتها.
الأسئلة الشائعة
هل Trivy مجانية للاستخدام في الشركات؟
الشيفرة بترخيص Apache 2.0 المتساهل (ملف LICENSE في المستودع). وتقدّم Aqua Security بالتوازي عرضًا تجاريًا: تسرد صفحة المقارنة في المستودع الميزات المختلفة.
هل تحلّ Trivy محل Syft؟
لا: تركّز Syft على الجرد (SBOM)، بينما تضيف Trivy البحث عن الثغرات والأسرار وسوء الإعدادات. وتنتج Trivy أيضًا SBOM بصيغة CycloneDX أو SPDX، ويمكنها قراءة SBOM أداة أخرى، مع تحفّظ الدقة الذي تشير إليه وثائقها.
كيف أتجنب إيقاف CI بسبب ثغرة لا إصلاح لها؟
أضف --ignore-unfixed. بحسب الوثائق، هذا الخيار اختصار لـ --ignore-status affected,will_not_fix,fix_deferred,end_of_life: لا تبقى معروضة سوى الثغرات «fixed».
الخلاصة
تجمع Trivy عدة ضوابط أمنية خلف أمر واحد وصيغة خرج واحدة، مما يبسّط دمجها في CI. وتبقى المراقبة مهمة تُبنى حولها: رموز الخروج وتقارير JSON والمدة وحداثة القاعدة. فحص Kubernetes موسوم بأنه تجريبي: أعد قراءة الوثائق قبل كل ترقية إصدار.
لمستودع آخر قُيِّم بالمنهج نفسه، راجع بطاقة Top repos عن Jan.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Aqua Security ولا لمشروع Trivy ولا لشركة Dynatrace LLC. العلامات المذكورة ملك لأصحابها. الأدوات تتطور بسرعة: تحقق دائمًا من الأوامر والخيارات في وثائقها الرسمية.