Módulo 3 del curso Terraform Dynatrace SaaS: el GitOps Dynatrace SaaS consiste en hacer del repositorio Git la única fuente de verdad de la configuración y dejar que un pipeline la aplique con Terraform.
Curso: Terraform Dynatrace SaaS · Módulo 3/3 · Duración: ~50 min · Nivel: avanzado
Objetivos:
- Organizar un repositorio de Terraform para varios entornos SaaS
- Construir un pipeline: validación, plan revisado y aplicación en dev y luego en prod
- Gestionar los secretos y los permisos del pipeline sin escribirlos en Git
- Promover el mismo commit de dev a prod y detectar la deriva
Requisitos previos: un buen conocimiento de la configuración como código, Terraform instalado, los módulos 1 y 2 de este curso (provider, importación), un repositorio Git alojado y un entorno Dynatrace SaaS de pruebas. Este módulo no se aplica a Dynatrace Managed.
Los módulos anteriores mostraron cómo describir una configuración con el provider y cómo importar lo que ya existe. Queda la cuestión de la operación: quién puede cambiar qué, cómo se revisa un cambio y cómo evitar que se olvide un ajuste modificado a mano en producción. El GitOps Dynatrace SaaS responde a estas tres preguntas con un único flujo de trabajo.
En cuanto a la fiabilidad, lo que está en juego es concreto. Una regla de alerta modificada sin dejar rastro aumenta el tiempo de diagnóstico (MTTR) y erosiona la confianza en los SLO. Un cambio revisado, probado en dev y luego promovido reduce el riesgo de un incidente causado por la propia configuración.
GitOps Dynatrace SaaS: el principio en cuatro reglas
- Git describe el estado deseado. Los archivos de Terraform (
.tf, módulos, variables) se versionan ahí; el estado y los secretos no. - Todo cambio pasa por una solicitud de fusión. Un compañero revisa el diff del código y el plan antes de fusionar.
- Un pipeline aplica el cambio. Ningún
terraform applyse lanza desde un puesto de trabajo, salvo para una prueba. - La diferencia se corrige en Git. Un ajuste modificado a mano en la interfaz es una deriva: el plan de Terraform la muestra (véase el módulo 2) y el siguiente apply la sustituye.
Organizar el repositorio
Un único repositorio basta para un equipo pequeño: reúne una carpeta por entorno y, si hace falta, módulos compartidos. Más allá, separa por dominio (alertas, SLO, acceso) para limitar los permisos de escritura. El ejemplo siguiente es una estructura propuesta, no un formato impuesto por la herramienta.
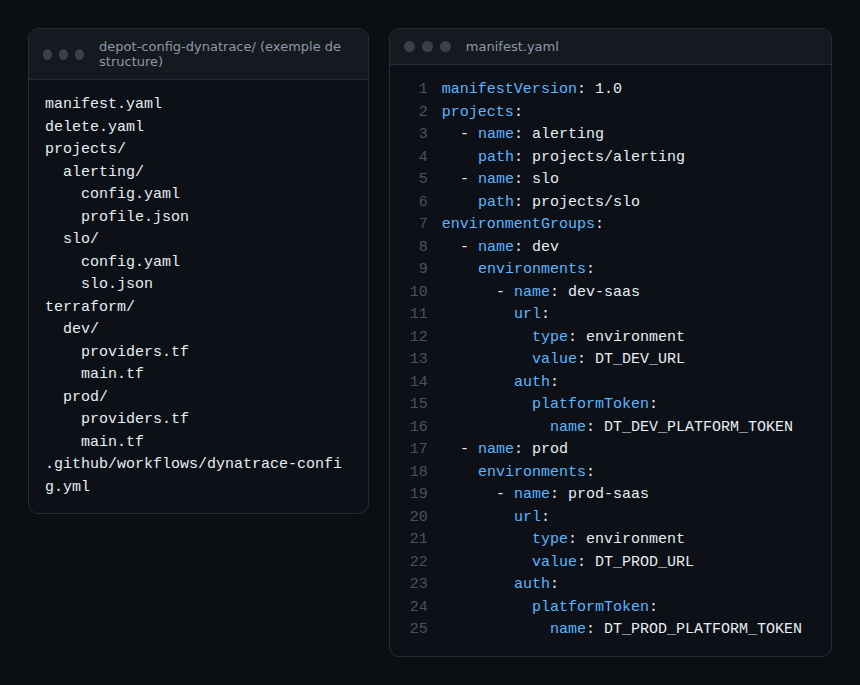
Prevé una carpeta, y por tanto un estado de Terraform, por entorno: el plan de dev nunca debe poder modificar prod. Las URL y los tokens no aparecen en los archivos: el provider los lee de variables de entorno, que proporciona el almacén de secretos del CI. El estado y el backend remoto se trataron en el módulo 2.
El pipeline de despliegue
Un pipeline mínimo tiene cuatro etapas. Cada una se ejecuta sobre una comprobación precisa.
| Etapa | Disparador | Comando | Qué garantiza |
|---|---|---|---|
| Validación | Solicitud de fusión | terraform init -input=false y luego terraform validate |
Configuración sintácticamente válida, provider descargado |
| Plan | Solicitud de fusión | terraform plan -input=false -out=tfplan |
Lista de cambios mostrada en la revisión |
| Aplicación en dev | Fusión en la rama principal | terraform apply -input=false tfplan |
Entorno de dev conforme a Git |
| Aplicación en prod | Aprobación manual | terraform apply -input=false tfplan |
Promoción controlada |
El plan revisado es la verdadera barrera: más que el código, muestra lo que se creará, modificará o destruirá. En el pipeline, guárdalo con -out=tfplan y aplica ese archivo, para que la aplicación ejecute el plan revisado y no un cálculo nuevo. -input=false evita que una ejecución automatizada espere una entrada.
Este es un ejemplo de workflow de GitHub Actions que encadena estas etapas. No se ejecutó para este artículo; adapta los nombres de carpetas, variables y secretos a tu repositorio.
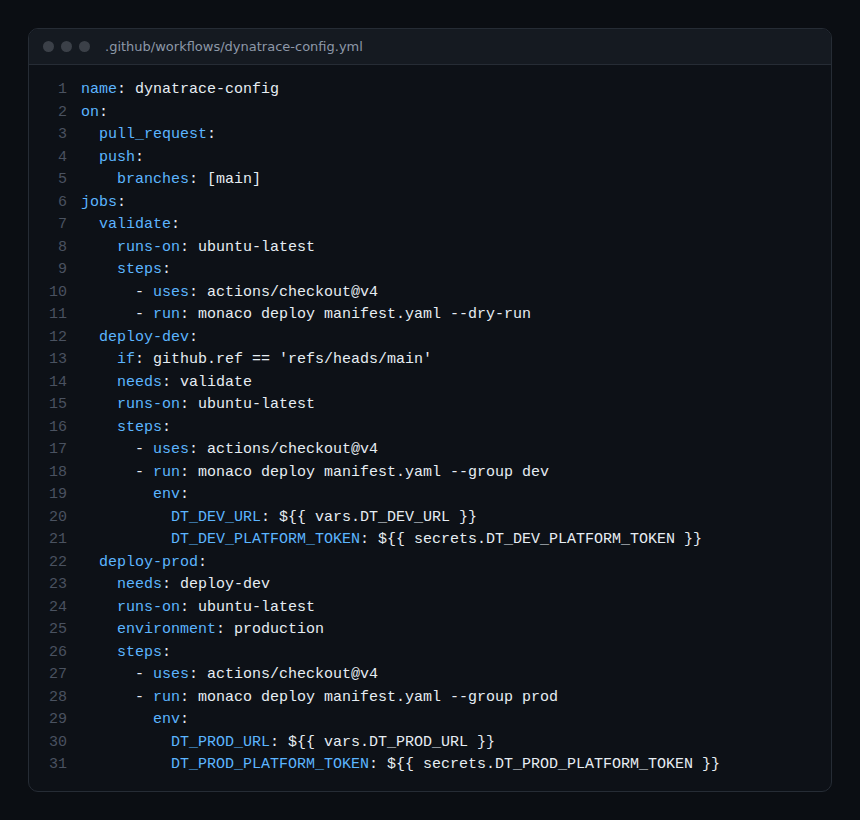
Dos puntos que recordar. El plan se ejecuta en cada solicitud de fusión, la aplicación solo después de fusionar. Y el job de producción declara un environment: en GitHub, un entorno puede exigir una aprobación antes de ejecutarse, lo que materializa la revisión humana de la promoción.
Leer los códigos de salida del plan
Los comandos del pipeline son los comandos nativos de Terraform: init, validate, plan, apply (lista confirmada por la página «Terraform CLI commands» de la documentación de Dynatrace). Con -detailed-exitcode, terraform plan devuelve 0 sin diferencias, 1 si hay error y 2 si existen cambios (documentación de HashiCorp).
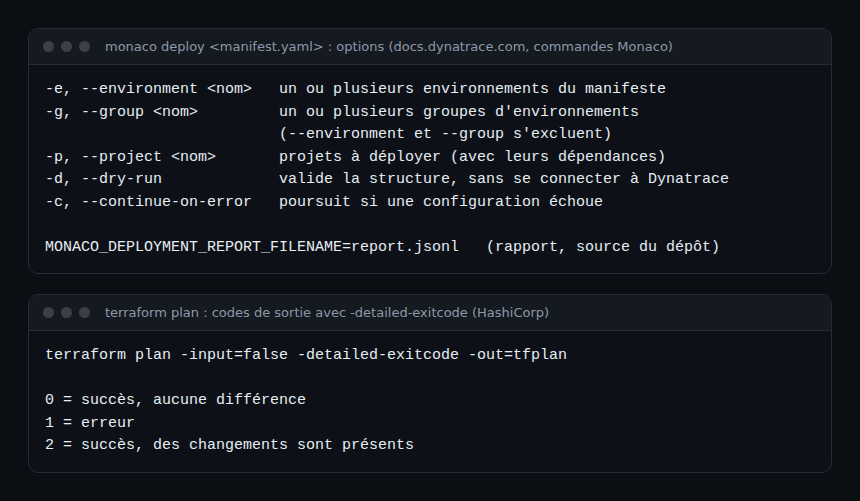
Este código 2 es práctico para una ejecución programada que detecta la deriva: si el plan no está vacío aunque nadie haya fusionado un cambio, alguien modificó el entorno a mano. En una etapa que bloquea la fusión, no uses este indicador: el código 2 haría fallar un plan perfectamente normal.
Secretos y permisos del pipeline
- Autenticación: según el archivo
docs/index.mddel provider,DYNATRACE_ENV_URLdesigna el entorno,DYNATRACE_PLATFORM_TOKENaporta un token de plataforma, yDT_CLIENT_ID,DT_CLIENT_SECRET,DT_ACCOUNT_IDdescriben un cliente OAuth. ConDYNATRACE_HTTP_OAUTH_PREFERENCE=true, el provider prioriza los puntos de acceso compatibles con OAuth. - Almacén del CI: estas variables proceden de los secretos del repositorio o del entorno de CI, nunca de un archivo versionado. La URL, que no es secreta, puede ser una simple variable.
- Mínimo privilegio: un token o un cliente distinto por entorno, solo con los scopes necesarios para los recursos gestionados. Cada página de recurso del provider indica los scopes requeridos.
- Estado: puede contener valores sensibles. Guárdalo en un backend remoto de acceso restringido, nunca en Git, y añade
*.tfstateal.gitignore.
Un token de producción solo debe ser legible por el job de producción, detrás de la aprobación. No lo muestres nunca en los registros del pipeline.
Promover de dev a prod y eliminar con limpieza
La promoción consiste en aplicar el mismo commit en el entorno siguiente. Evita una rama por entorno: hace divergir las configuraciones. Usa un único historial, módulos compartidos y variables (umbrales, nombres) para las diferencias entre las carpetas dev y prod.
La eliminación es el caso delicado: debe seguir siendo explícita. Con Terraform, quitar el recurso del código hace aparecer la destrucción en el plan, lo que permite revisarla como cualquier otro cambio. Lee con especial atención las líneas de destrucción antes de aprobar la aplicación en producción.
Por último, un objeto debe tener un único propietario. Si has elegido Monaco en lugar de Terraform para la configuración de Dynatrace, sigue el curso Monaco SaaS, que es independiente de este.
Ejercicio práctico
Hazlo en un entorno SaaS de pruebas, con dos entornos si es posible (si no, un único rol «dev»). Los comandos de este ejercicio no se ejecutaron al redactar: comprueba cada resultado por tu cuenta.
Paso 1 — Preparar el repositorio
Crea un repositorio Git con una carpeta envs/dev que contenga el providers.tf del módulo 1 y un primer recurso, además de un archivo .gitignore que excluya .terraform/ y *.tfstate. Resultado esperado: ningún token ni URL real en git grep.
Paso 2 — Validar en local
Define DYNATRACE_ENV_URL y DYNATRACE_PLATFORM_TOKEN y ejecuta terraform init y terraform validate en envs/dev. Resultado esperado: la validación termina sin errores; introduce a propósito un error de sintaxis en un archivo .tf para ver cómo falla.
Paso 3 — Escribir el pipeline
Toma el workflow presentado más arriba, declara las variables y los secretos en tu plataforma de CI y abre una solicitud de fusión. Resultado esperado: solo se ejecutan la validación y el plan, y el plan se lee en los registros.
Paso 4 — Fusionar y promover
Fusiona, comprueba la aplicación en dev y luego aprueba producción. Resultado esperado: el objeto configurado existe en el entorno de destino, y solo en él.
Paso 5 — Provocar una deriva
Modifica el objeto a mano en la interfaz y ejecuta terraform plan -detailed-exitcode en envs/dev. Resultado esperado: el plan muestra la diferencia y el código de salida es 2; un nuevo apply restablece el valor procedente de Git.
Cuestionario
- ¿Qué significa el código de salida 2 de
terraform plan -detailed-exitcode? a) Error b) Sin cambios c) Hay cambios d) Plan cancelado - ¿Por qué guardar el plan con
-out=tfplanen el pipeline? a) Para acelerar la descarga del provider b) Para aplicar el plan que se revisó c) Para evitar usar un estado d) Para cifrar los secretos - ¿Dónde colocar el token de plataforma de producción? a) En un archivo
.tfb) En un secreto del CI legible solo por el job de producción c) En el mensaje de commit d) En el archivo de estado versionado - ¿Cómo aislar dev y prod? a) Una sola carpeta y una sola rama b) Una carpeta, y por tanto un estado, por entorno c) Un token compartido d) No hace falta
Solución
1: c, el código 2 indica un plan no vacío. 2: b, la aplicación ejecuta el plan revisado. 3: b, un secreto del CI limitado al job de producción; ningún token va en un archivo versionado. 4: b, así el plan de dev no puede modificar prod.
Para ir más lejos
- Gestionar SLO con Terraform, un caso de uso concreto para el pipeline
- Terraform para alertas y dashboards, para ampliar el repositorio
- Comandos de Terraform en la documentación oficial
← Módulo 2: importación de Terraform en Dynatrace SaaS · Índice del curso · Fin del curso: volver al índice →
Preguntas frecuentes
¿Hace falta una herramienta GitOps específica para Dynatrace?
No. Basta un pipeline de CI/CD clásico que ejecute Terraform. El principio GitOps se basa en la disciplina (Git como fuente de verdad, revisión, despliegue automatizado), no en un producto.
¿Se puede promover de dev a prod con un solo repositorio?
Sí: una carpeta por entorno, cada una con su estado y sus credenciales, y módulos compartidos. El mismo commit se aplica primero en dev y luego en prod tras la aprobación. Las diferencias entre entornos se gestionan con variables, no con copias de archivos.
¿Qué hacer con un ajuste creado a mano antes de adoptar Git?
Exportarlo e importarlo al estado (módulo 2), revisar el código obtenido y fusionarlo en el repositorio. Mientras no esté ahí, un apply puede contradecirlo.
Este tercer módulo cierra el curso: ya sabes instalar el provider, importar lo existente y, ahora, industrializar la configuración de Dynatrace SaaS con Terraform. Vuelve al índice para repasar los módulos.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a los proyectos mencionados. Dynatrace es una marca de Dynatrace LLC. Este curso no sustituye las formaciones y certificaciones oficiales de Dynatrace University. Comprueba siempre las funciones en la documentación oficial correspondiente a tu versión.