Módulo 2 de la ruta Terraform Dynatrace SaaS: importar Terraform en Dynatrace SaaS permite poner bajo control del código una configuración creada a mano en la interfaz.
Ruta: Terraform Dynatrace SaaS · Módulo 2/3 · Duración: ~45 min · Nivel: Intermedio
Objetivos:
- Exportar una configuración existente en formato HCL con la utilidad del provider
- Importar los recursos exportados al estado de Terraform
- Detectar la deriva entre el estado, el código y el entorno
- Saber qué queda excluido de la exportación por defecto
Requisitos previos: el módulo 1 (provider instalado, autenticación SaaS), un entorno SaaS de pruebas y un token de plataforma o un cliente OAuth. Este módulo vale solo para Dynatrace SaaS.
En la mayoría de los equipos, la configuración existe antes que el código: alertas, objetivos de nivel de servicio (SLO), workflows, creados a medida que surgían los incidentes. Para gestionarla con Terraform sin reescribirlo todo, hace falta importar Terraform en Dynatrace SaaS: leer lo existente, transformarlo en archivos .tf y vincular después cada objeto al estado. Este módulo describe ese proceso y la vigilancia de la deriva que lo sigue.
En cuanto a la fiabilidad, lo que está en juego es concreto: una configuración que solo vive en la interfaz no se relee, no se revisa y no se restaura tras un error. El código versionado reduce el tiempo de recuperación.
Importar Terraform en Dynatrace SaaS: el estado y su contenido
Terraform mantiene un estado: la correspondencia entre los bloques resource del código y los objetos reales del entorno. Sin esa correspondencia, terraform plan propondría crear duplicados de lo que ya existe. Importar consiste, por tanto, en escribir en el estado el vínculo entre un bloque y un objeto existente.
Para el trabajo en equipo, la documentación de HashiCorp recomienda el estado remoto: con un estado local, cada persona debe asegurarse de tener la última versión antes de ejecutar Terraform, mientras que el estado remoto puede ir acompañado de un bloqueo que impide dos ejecuciones simultáneas sobre el mismo estado. La elección del backend depende de tu organización; este módulo no la impone.
Exportar lo existente con el provider
El provider dynatrace-oss/dynatrace también puede ejecutarse como programa independiente para exportar una configuración. La documentación de Dynatrace describe el procedimiento.
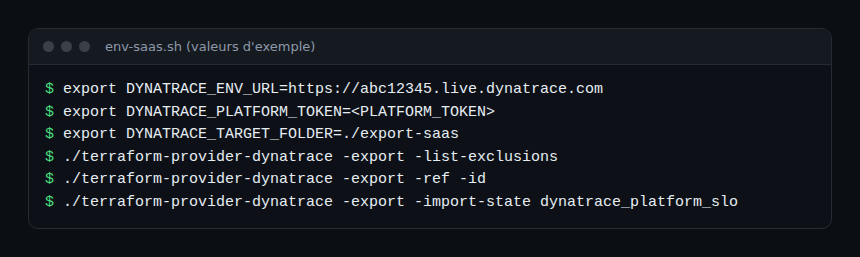
- Instalar la CLI de Terraform y el provider, y crear un token de plataforma o un cliente OAuth cuyos permisos cubran los objetos que se van a leer.
- Definir las variables de entorno que designan el entorno:
DYNATRACE_ENV_URLy, según la autenticación,DYNATRACE_PLATFORM_TOKENoDT_CLIENT_ID,DT_CLIENT_SECRETyDT_ACCOUNT_ID. - Opcional:
DYNATRACE_TARGET_FOLDERfija la carpeta de salida. Sin ella, se usa la carpeta.configuration. - Lanzar directamente el ejecutable del provider, y no
terraform. Suele encontrarse en.terraform/providers/registry.terraform.io/dynatrace-oss/dynatrace/. La documentación precisa que la advertencia que aparece al llamarlo directamente puede ignorarse.
La forma general del comando es:
./terraform-provider-dynatrace -export [-ref] [-migrate] [-import-state] [-id] [-flat] [-exclude] [-admin-access] [<resourcename>[=<id>]]Las opciones que importan
| Opción | Efecto (documentación oficial) |
|---|---|
-ref |
Incluye los recursos con sus fuentes de datos y sus dependencias |
-migrate |
Incluye las dependencias, sin las fuentes de datos |
-import-state |
Inicializa los módulos de Terraform e importa los recursos al estado |
-id |
Añade el identificador como comentario en los archivos de recursos |
-flat |
Guarda todos los recursos directamente en la carpeta de destino, sin estructura de módulos |
-exclude |
Excluye los recursos indicados |
-admin-access |
Exporta los recursos de OpenPipeline de todos los propietarios; exige el permiso settings:objects:admin |
La opción -list-exclusions lista los recursos que no se exportan por defecto, sin lanzar ninguna exportación. Los dashboards dynatrace_json_dashboard forman parte de ellos: hay que nombrarlos explícitamente para exportarlos. Ejecútala primero, para saber qué faltará.
Importar al estado y leer el resultado
Hay dos caminos. El primero exporta e importa con un solo comando mediante -import-state. El segundo solo exporta y deja que cada equipo revise el código antes de cualquier importación. Para una primera prueba, el segundo es más prudente: lees los archivos generados antes de vincular nada.
La documentación da estos ejemplos, con recursos de objetivos de nivel de servicio:
./terraform-provider-dynatrace -export -import-state
./terraform-provider-dynatrace -export -import-state dynatrace_platform_slo
./terraform-provider-dynatrace -export -ref dynatrace_platform_slo dynatrace_automation_workflow
La misma página cita otros tipos: dynatrace_document, dynatrace_automation_workflow, y la opción -admin-access para OpenPipeline. La exportación de estos recursos depende de los permisos del token o del cliente OAuth. La página de Terraform del provider lista los ámbitos OAuth correspondientes, como openpipeline:configurations:read o document:documents:read.
Los archivos que hay que examinar a mano
Algunos archivos no se pueden usar tal cual. La exportación los traslada a dos carpetas ocultas, con el motivo como comentario al principio de cada archivo:
.flawed: archivos obsoletos o que hay que modificar;.required_attention: archivos a los que les falta lo esencial para poder aplicarse, por ejemplo por datos sensibles. La documentación cita las cadenas confidenciales dedynatrace_credentials, que la API no proporciona.
Trata estas carpetas como una lista de tareas: mientras contengan archivos, la importación está incompleta.
Detectar la deriva
La deriva es la diferencia entre el código, el estado y el entorno real, por ejemplo cuando alguien modifica un objeto en la interfaz. Ayudan dos comandos estándar de Terraform.
terraform plan -refresh-onlycrea un plan cuyo único fin es actualizar el estado y las salidas del módulo raíz, para que reflejen cambios hechos fuera de Terraform.terraform plan -detailed-exitcodedevuelve 0 sin cambios, 1 en caso de error y 2 si el plan contiene cambios.
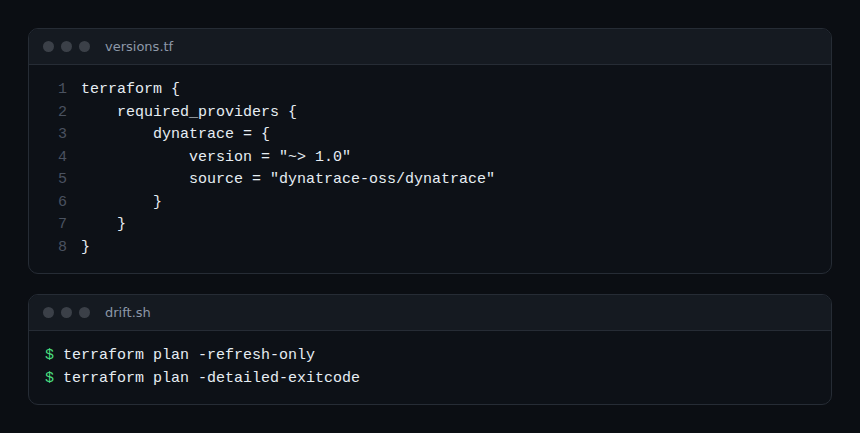
El código de salida 2 se presta a una comprobación programada: un plan no vacío indica que el código y el entorno divergen. La integración en un pipeline es el tema del módulo siguiente.
Reutilizar la configuración entre entornos
La opción -flat evita la estructura de módulos; sin ella, la exportación organiza los recursos en módulos. Para copiar una configuración de un entorno a otro, la documentación de migración distingue el método en bloque (-migrate, hacia un entorno de destino sin configuración existente) del método iterativo (-migrate -datasources, por grupo de recursos). Las variables DYNATRACE_DUPLICATE_REJECT=ALL y DYNATRACE_DUPLICATE_HIJACK=ALL controlan el comportamiento ante los duplicados: rechazar cualquier sobrescritura, o permitirla.
Para un ejemplo de recursos escritos a mano, mira los SLO con Terraform.
Ejercicio práctico
Hazlo en un entorno SaaS de pruebas. Los comandos siguientes no se ejecutaron para redactar este módulo: su salida depende de tu entorno.
Paso 1 — Preparar
Define DYNATRACE_ENV_URL y DYNATRACE_PLATFORM_TOKEN (o el trío OAuth), y después DYNATRACE_TARGET_FOLDER apuntando a una carpeta vacía. Resultado esperado: ningún valor secreto en el historial compartido ni en Git.
Paso 2 — Listar las exclusiones
Ejecuta ./terraform-provider-dynatrace -export -list-exclusions. Resultado esperado: la lista de recursos ausentes de una exportación por defecto; localiza uno que te afecte.
Paso 3 — Exportar un tipo de recurso
Exporta un solo tipo, por ejemplo dynatrace_platform_slo, con -id. Resultado esperado: archivos .tf en la carpeta de destino, con el identificador como comentario, y posiblemente archivos en .flawed o .required_attention.
Paso 4 — Importar y comprobar
Vuelve a lanzar con -import-state y ejecuta terraform plan en la carpeta de exportación. Resultado esperado: idealmente, ningún cambio. Si queda alguno, compara el código generado con el objeto real antes de aplicar nada.
Paso 5 — Provocar una deriva
Modifica un objeto en la interfaz y ejecuta terraform plan -detailed-exitcode. Resultado esperado: un plan no vacío y el código de salida 2.
Cuestionario
- ¿Qué ejecutable lanza la exportación? a)
terraformb)terraform-provider-dynatracec)terraform-docsd)oneagentctl - ¿Qué hace
-import-state? a) Borra el estado b) Importa los recursos exportados al estado de Terraform c) Cifra los secretos d) Publica el código en Git - ¿Dónde guarda la exportación los archivos a los que les falta información esencial? a)
.flawedb).required_attentionc).stated).flat - ¿Qué código de salida devuelve
terraform plan -detailed-exitcodecuando el plan contiene cambios? a) 0 b) 1 c) 2 d) 3
Soluciones
- b) La exportación es una función del ejecutable del provider, llamado directamente.
- b) La opción inicializa los módulos e importa los recursos al estado.
- b)
.required_attentionagrupa los archivos a los que les falta lo esencial para poder aplicarse;.flawedcontiene los archivos obsoletos o que hay que modificar. - c) 0 significa sin cambios, 1 un error, 2 un plan con cambios.
Para ir más lejos
- Terraform y Dynatrace: alertas y dashboards
- Los esquemas de la API de Dynatrace SaaS, para entender los objetos exportados
- Documentación oficial: comandos de la CLI de Terraform y exportación
- Repositorio del provider de Terraform para Dynatrace
← Módulo 1: provider de Terraform · Índice de la ruta · Módulo 3: GitOps →
Preguntas frecuentes
¿La exportación recupera toda la configuración?
No. Algunos recursos, entre ellos los dashboards dynatrace_json_dashboard, están excluidos por defecto y se piden explícitamente. Los secretos, como las cadenas confidenciales de las credenciales, no están disponibles a través de la API.
¿Hay que llamar a terraform o al provider para exportar?
Al provider. La exportación es una función del ejecutable del provider, que se llama directamente; la advertencia que aparece entonces puede ignorarse, según la documentación.
¿Cómo saber si alguien ha modificado un objeto a mano?
Ejecuta terraform plan, con -refresh-only para actualizar el estado o con -detailed-exitcode para obtener el código 2 cuando hay cambios.
El código describe ahora lo que ya existía, y la deriva se mide con un comando. El módulo 3 coloca estas comprobaciones en un pipeline de revisión y promoción.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Esta ruta no sustituye a las formaciones y certificaciones oficiales de Dynatrace University. Dynatrace es una marca de Dynatrace LLC. Comprueba siempre las funcionalidades en la documentación oficial correspondiente a tu versión.