El provider de Terraform para Dynatrace SaaS permite describir la configuración de un entorno SaaS en archivos .tf, versionados como código. Este módulo cubre la instalación, la autenticación y el primer recurso.
Curso: Terraform Dynatrace SaaS · Módulo 1/3 · Duración: ~45 min · Nivel: intermedio
Objetivos:
- Declarar el provider
dynatrace-oss/dynatracee inicializarlo - Elegir entre token de API, token de plataforma y cliente OAuth según el recurso
- Proporcionar la URL y las credenciales mediante variables de entorno
- Desplegar un primer recurso Settings con
plany despuésapply
Requisitos previos: un buen conocimiento de la configuración as code, Terraform instalado, un entorno Dynatrace SaaS de pruebas.
Este módulo vale solo para Dynatrace SaaS. El mismo provider sabe dirigirse también a un clúster Managed, pero ese caso corresponde al otro curso y no se trata aquí.
El provider de Terraform para Dynatrace SaaS: papel y alcance
Un provider de Terraform es un plugin que traduce recursos declarativos en llamadas a la API. El de Dynatrace se llama dynatrace-oss/dynatrace en el Terraform Registry. El repositorio indica que cuenta con soporte oficial de Dynatrace y que requiere Terraform 0.13 o más reciente.
Cada recurso corresponde a un objeto de configuración: un perfil de alertas, una regla de etiquetas automáticas, un SLO, un documento, etc. Este módulo supone que has elegido Terraform para gestionar la configuración.
Instalar el provider
La documentación oficial describe tres pasos: instalar el binario de Terraform y añadirlo al PATH, comprobarlo con terraform version y crear en un directorio de trabajo un archivo providers.tf que declare el provider.
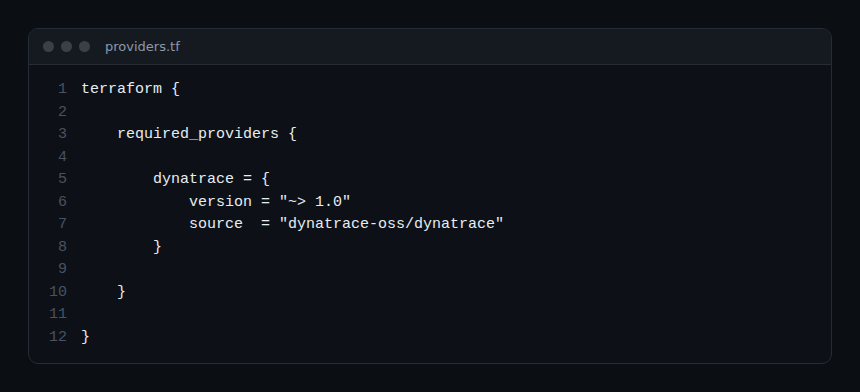
La línea version = "~> 1.0" acepta cualquier versión 1.x. El comando terraform init descarga después el provider desde el Registry; la página de documentación anuncia, si todo va bien, el mensaje «Terraform has been successfully initialized!».
Autenticación en SaaS: tres mecanismos
Conviene configurar el provider con variables de entorno, lo que evita escribir un secreto en un archivo versionado. Según la documentación del provider, coexisten tres mecanismos.
| Mecanismo | Variables | Uso |
|---|---|---|
| Token de API (token de acceso) | DYNATRACE_ENV_URL, DYNATRACE_API_TOKEN |
Recursos que usan las API clásicas y Settings |
| Cliente OAuth | DT_CLIENT_ID, DT_CLIENT_SECRET, DT_ACCOUNT_ID |
Recursos de plataforma (workflows, documentos, OpenPipeline, segmentos…) |
| Token de plataforma | DYNATRACE_PLATFORM_TOKEN |
Solicitudes de plataforma, en lugar del cliente OAuth |
Tres precisiones tomadas de esa documentación:
- para un entorno SaaS, la URL tiene la forma
https://########.live.dynatrace.com; - el token de plataforma, si está definido, se usa con preferencia al cliente OAuth en las solicitudes de plataforma, pero no puede usarse en los recursos IAM (gestión de la cuenta) ni en los recursos clásicos;
- la variable
DYNATRACE_HTTP_OAUTH_PREFERENCE=truepide al provider que prefiera los endpoints compatibles con OAuth; sin ella se emplea el token de API. Algunos recursos, comodynatrace_json_dashboard, solo aceptan el token de API.
Cada página de recurso indica los scopes o permisos necesarios. Aplica el mínimo privilegio: no crees el token de «acceso total» que figura en la página de inicio del provider si gestionas un solo tipo de objeto. Crea un cliente OAuth dedicado a Terraform, limitado a los scopes necesarios, y renueva su secreto con regularidad.
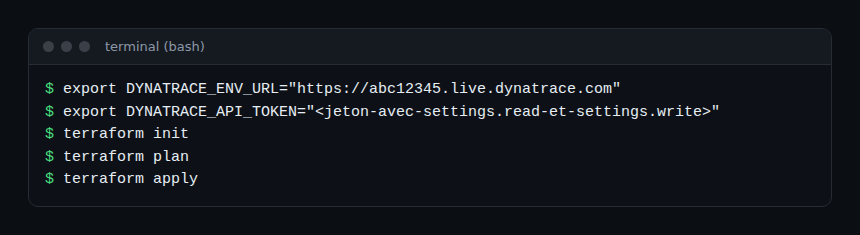
Esta captura muestra solo los comandos, con valores de ejemplo: no se muestra ninguna salida.
Primer recurso: una regla de etiquetas automáticas
Para una primera prueba de bajo riesgo, el recurso dynatrace_autotag_v2 resulta adecuado: configura las etiquetas que se aplican automáticamente. Su página indica que requiere los scopes Read settings (settings.read) y Write settings (settings.write), y que se basa en el esquema builtin:tags.auto-tagging. Por tanto, basta un token de API.
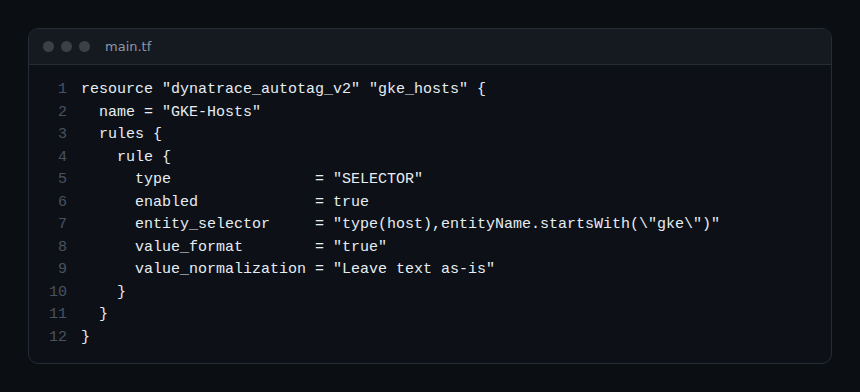
El ejemplo procede de la documentación del recurso. La regla de tipo SELECTOR usa un selector de entidades: type(host),entityName.startsWith("gke"). Los hosts cuyo nombre empieza por gke reciben la etiqueta.
El ciclo init, plan, apply
Terraform sigue siempre el mismo bucle:
terraform init: descarga el provider;terraform plan: compara el código con el estado conocido y muestra lo que se crearía, modificaría o destruiría;terraform apply: ejecuta el plan tras la confirmación.
El plan es tu red de seguridad: léelo siempre antes de aplicar. Desde el punto de vista SRE, es la revisión de ese plan, más que la escritura del código, lo que protege de la deriva de configuración y reduce el toil de los cambios manuales.
Para diagnosticar un fallo de autenticación, la documentación del provider propone tres variables: DYNATRACE_DEBUG=true, DYNATRACE_LOG_HTTP=<archivo> y DYNATRACE_HTTP_RESPONSE=true. Los logs se escriben en el directorio de trabajo; no los compartas sin revisarlos, porque contienen intercambios HTTP.
Ejercicio práctico
Para realizar en un entorno SaaS de pruebas (prueba gratuita). Los comandos siguientes no se ejecutaron para redactar este módulo: por eso no se reproduce ninguna salida. Compara con lo que muestre tu terminal.
Paso 1 — Preparar el directorio
Crea un directorio vacío y el archivo providers.tf de la primera captura. Resultado esperado: un archivo corto que declara dynatrace-oss/dynatrace.
Paso 2 — Crear un token de API
En tu entorno, crea un token de acceso limitado a settings.read y settings.write. Resultado esperado: un token que se muestra una sola vez, para guardar en un gestor de secretos.
Paso 3 — Exportar las variables
Exporta DYNATRACE_ENV_URL (URL en .live.dynatrace.com) y DYNATRACE_API_TOKEN, y ejecuta después terraform init. Resultado esperado: el mensaje de inicialización correcta.
Paso 4 — Planificar y aplicar
Añade main.tf con el recurso de la tercera captura, adaptando el nombre y el selector. Ejecuta terraform plan, lee el plan y luego terraform apply. Resultado esperado: un plan que anuncia la creación de un recurso y, después, la regla visible en los ajustes de etiquetas automáticas del entorno.
Paso 5 — Limpiar
Ejecuta terraform destroy para eliminar la regla de prueba. Resultado esperado: la regla desaparece del entorno.
Quiz
- ¿Cuál es el origen del provider en el bloque
required_providers? a)dynatrace/dynatraceb)dynatrace-oss/dynatracec)hashicorp/dynatraced)terraform/dynatrace - ¿Qué variable contiene la URL de un entorno SaaS? a)
DYNATRACE_ENV_URLb)DT_ACCOUNT_IDc)DYNATRACE_DEBUGd)DT_CLIENT_SECRET - ¿Puede un token de plataforma usarse en los recursos clásicos? a) Sí, siempre b) Sí, con OAuth c) No d) Solo en lectura
- ¿Qué comando muestra los cambios previstos sin aplicarlos? a)
terraform initb)terraform planc)terraform applyd)terraform version
Solución
- b) El origen es
dynatrace-oss/dynatrace. - a)
DYNATRACE_ENV_URLdesigna el entorno de destino. - c) La documentación indica que no puede usarse en los recursos IAM ni en los clásicos.
- b)
plancompara el código con el estado y no escribe nada en el entorno.
Para ir más lejos
- Provider de Terraform para Dynatrace: alertas, management zones y dashboards
- SLO de Dynatrace con Terraform: un SLO para cada servicio
- Los esquemas de la API Settings en SaaS
- Documentación oficial: Terraform y Dynatrace
- Documentación del provider en el Terraform Registry
Índice del curso · Módulo 2: importación Terraform Dynatrace SaaS →
Preguntas frecuentes
¿Hace falta un token de API o un cliente OAuth?
Depende del recurso: cada página de documentación indica la autenticación esperada. Los recursos Settings clásicos piden un token de API; los recursos de plataforma, como los documentos o los segmentos, piden OAuth o un token de plataforma.
¿Se pueden escribir la URL y el token en el bloque provider?
El esquema del provider expone atributos como dt_env_url y dt_api_token. Aun así, la documentación recomienda las variables de entorno: un secreto escrito en un archivo acaba en Git.
¿Hay que elegir entre Terraform y Monaco?
Sí, un objeto de configuración tiene un único propietario. Este curso trata Terraform; el curso de Monaco es independiente. La comparación, con la recomendación oficial, figura en el artículo Monaco o Terraform.
Ya sabes declarar el provider, autenticarlo y desplegar un primer recurso. El módulo siguiente trata el estado de Terraform, la importación y la exportación de los recursos existentes.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Este curso no sustituye a las formaciones y certificaciones oficiales de Dynatrace University. Dynatrace es una marca de Dynatrace LLC. Comprueba las funcionalidades en la documentación oficial correspondiente a tu versión.