Módulo 3 del curso Terraform Dynatrace Managed: el GitOps Dynatrace Managed consiste en hacer de Git la única fuente de verdad de la configuración, validarla mediante revisión y desplegarla con un pipeline de Terraform.
Ruta: Terraform Dynatrace Managed · Módulo 3/3 · Duración: ~45 min · Nivel: intermedio
Objetivos:
- Organizar un repositorio Git y un pipeline de Terraform que desplieguen la configuración
- Promover una configuración de dev a prod con revisión y aprobación
- Elegir la herramienta de pipeline para tu equipo
- Preparar una posible migración a SaaS
Requisitos previos: módulos 1 y 2 de la ruta Terraform, un repositorio Git con un sistema de CI, un entorno Managed de preproducción y un entorno de producción.
Los módulos anteriores mostraron cómo describir la configuración como código y cómo gestionar el estado. Falta decidir cómo se revisa un cambio y en qué orden llega a los entornos. Este módulo se aplica solo a Dynatrace Managed: tokens de API, Settings 2.0 y las API de configuración clásicas, sin Grail ni OAuth.
GitOps Dynatrace Managed: el principio
La documentación de Managed sobre configuración como código describe los mecanismos que aprovecha GitOps. La configuración puede vivir en archivos organizados en repositorios Git. Puede servir de plantilla para varios entornos. Puede promoverse de un entorno a otro tras cada etapa de despliegue. Por último, sigue las prácticas habituales de Git: pull requests, fusión y aprobaciones. La misma página cita la integración con pipelines de CI/CD.
Para un SRE, un cambio de umbral deja rastro y pasa por una revisión antes de producción, lo que reduce el toil de las correcciones manuales.
El principio se resume en tres reglas: el repositorio es la referencia, toda modificación pasa por una pull request revisada y los secretos se quedan en la bóveda de la CI.
Estructurar el repositorio de Terraform
Un repositorio sencillo contiene los archivos de Terraform del módulo 1 (providers.tf, recursos como dynatrace_alerting), quizá los módulos de equipo del módulo 2, y un archivo de pipeline. Esta es una organización sugerida, para adaptar:
- un conjunto común de archivos de Terraform que describe la configuración;
- variables propias de cada entorno (dev, prod), para que el mismo código sirva a ambos;
- un estado distinto por entorno, en un backend remoto (módulo 2), nunca en Git;
- un
.gitignorepara.terraform/, los archivos de estado y los planes guardados.
Este último punto se deduce de la documentación de la CLI: un plan escrito con -out contiene la configuración completa y los valores de las variables, y la documentación pide tratarlo como un artefacto potencialmente sensible.
Secretos y permisos del pipeline
Con el provider, las variables DYNATRACE_ENV_URL y DYNATRACE_API_TOKEN configuran el acceso, según el archivo docs/index.md del repositorio del provider. Para un entorno Managed, la URL contiene el identificador del entorno (https://<host>/e/<id>). Declara estos dos valores como secretos de la CI: ni la URL ni el token aparecen en Git ni en los registros.
Usa un token de API distinto para dev y para prod, con solo los ámbitos necesarios para los recursos gestionados (settings.read y settings.write para el recurso del ejercicio del módulo 1) y una fecha de caducidad; vincula el token de producción a un entorno protegido de la CI.
Un pipeline en tres tiempos
La CLI de Terraform ofrece las opciones de automatización. -input=false desactiva las solicitudes interactivas. terraform plan -detailed-exitcode devuelve 0 sin cambios, 1 en caso de error y 2 si hay cambios. -out=tfplan escribe el plan en un archivo, que terraform apply -input=false tfplan aplica sin pedir confirmación: la documentación describe este modo como pensado para la automatización. También recomienda volver a comprobar el plan final antes de aplicarlo.
- Pull request: validación.
terraform init,terraform validatey despuésterraform plan. El comandovalidatecomprueba la sintaxis y la coherencia interna de la configuración; no valida el estado remoto ni las API del provider, y exige un directorio inicializado. Publica el resultado deplanen la pull request para mostrar las diferencias a los revisores. - Fusión en la rama principal: dev. El pipeline calcula el plan, lo guarda y lo aplica al entorno de preproducción, en el mismo job.
- Aprobación y luego prod. Un job de producción depende del job de dev y espera una aprobación manual antes de planificar y aplicar con el token de producción.
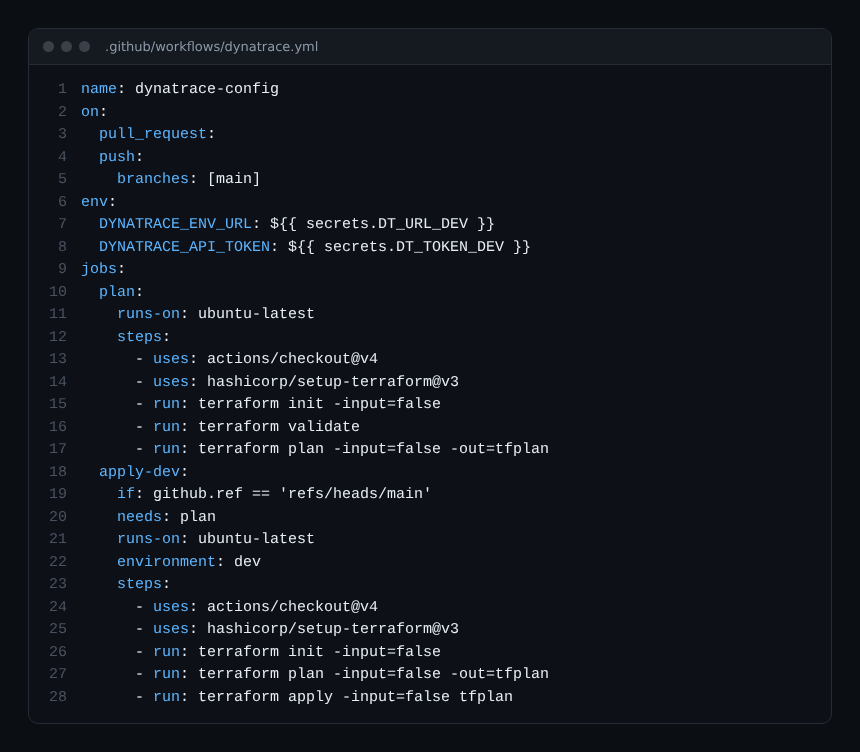
Este archivo es un ejemplo escrito para este módulo; no se ha ejecutado. Ilustra los dos primeros tiempos; el tercero se obtiene añadiendo un job apply-prod que dependa de apply-dev y apunte a un entorno protegido que exija aprobación.
Eliminar también mediante el repositorio
Con Terraform, quitar un recurso del código hace que aparezca como eliminación en el plan: la pull request permite revisarla antes de aplicarla. Examina siempre las líneas de eliminación del plan antes de aprobar, sobre todo en producción.
Elegir la herramienta de pipeline
Terraform no depende de un motor de CI concreto: sirve cualquier sistema capaz de ejecutar la CLI, almacenar secretos y exigir una aprobación. Para decidir, plantea tres preguntas:
| Pregunta | Por qué importa |
|---|---|
| ¿Qué sistema de CI usa ya tu equipo? | Reutilizarlo evita una herramienta más que operar |
| ¿Puede proteger un entorno de producción con una aprobación? | La promoción de dev a prod depende de ello |
| ¿Puede almacenar secretos sin mostrarlos en los registros? | El token de API nunca debe aparecer en claro |
Si has elegido Monaco en lugar de Terraform, sigue el curso aparte: curso Monaco Managed. Usa una sola herramienta por objeto: dos herramientas que escriben el mismo perfil de alertas se contradicen.
Preparar la migración a SaaS
Una configuración versionada facilita el paso a SaaS, pero no lo realiza por sí sola. La página «Migrate configuration» de la documentación de Managed precisa que las herramientas de migración solo cubren una parte de la configuración. Los usuarios, grupos, políticas IAM y tokens, en particular, se rehacen a mano. Algunos hábitos que conviene adoptar desde ahora:
- separar el código de las variables propias de cada entorno: un destino SaaS simplemente añadirá un entorno más;
- marcar en el repositorio lo que hace referencia a identificadores de entidades, porque no existen en otro entorno.
El detalle está en la guía general Migrar Managed a SaaS.
Ejercicio práctico
Realiza este ejercicio en un entorno Managed de preproducción, nunca directamente en producción. Los comandos siguientes no se han ejecutado para este artículo: compruébalos en tu versión.
Paso 1 — Preparar el repositorio y los secretos
Crea un repositorio con el código de Terraform del módulo 1 y declara en la CI los secretos DT_URL_DEV y DT_TOKEN_DEV. Añade el .gitignore para el estado y los planes. Resultado esperado: ningún token, ninguna URL real ni archivo de estado en Git ni en los registros.
Paso 2 — Validar una pull request
Cambia un umbral en el recurso dynatrace_alerting, abre una pull request y deja que el job ejecute terraform init, terraform validate y terraform plan -input=false -out=tfplan. Resultado esperado: el job termina bien y el plan muestra el cambio; si introduces a propósito un error de sintaxis HCL, validate falla.
Paso 3 — Aplicar en dev
Fusiona y comprueba que el job de dev ejecuta terraform apply -input=false tfplan y que el umbral ha cambiado en el entorno. Resultado esperado: el valor de la interfaz coincide con el repositorio.
Paso 4 — Promover a prod
Añade el job de producción con una etapa de aprobación, apuntando a un segundo entorno de preproducción que haga de prod, con su propio token y su propio estado. Resultado esperado: el despliegue espera la aprobación antes de ejecutarse.
Quiz
- ¿Qué devuelve
terraform plan -detailed-exitcodesi hay cambios? a) 0 b) 1 c) 2 d) 3 - ¿Por qué la URL y el token son secretos de la CI y no valores en el repositorio? a) Para acelerar el plan b) Para que los secretos queden fuera de Git y de los registros c) Porque Terraform rechaza las URL d) Para cambiar de herramienta
- ¿Qué hace
terraform validate? a) Aplica la configuración b) Comprueba la sintaxis y la coherencia interna, sin validar el estado remoto ni las API del provider c) Elimina los recursos ausentes d) Escribe el plan en un archivo - ¿Por qué no hay que versionar un plan escrito con
-out? a) Es demasiado grande b) Contiene la configuración completa y los valores de las variables c) Está cifrado d) Git lo rechaza
Respuestas
- c) 0 significa sin cambios, 1 un error, 2 que hay cambios.
- b) Los valores se leen del entorno de la CI.
- b) El comando no valida el estado remoto ni las API del provider: aún puede producirse un error al planificar o aplicar.
- b) La documentación pide tratar un plan guardado como un artefacto potencialmente sensible.
Para ir más lejos
- Terraform y Dynatrace: alertas y dashboards
- Migrar Managed a SaaS
- Configuration as Code, documentación de Dynatrace Managed
- terraform plan, documentación de HashiCorp
← Módulo 2: importar Terraform en Dynatrace Managed · Índice de la ruta
Preguntas frecuentes
¿Hace falta un repositorio por entorno?
No. Basta un solo repositorio, con variables propias de cada entorno; la promoción se hace por el orden de los jobs del pipeline, no copiando archivos.
¿Se puede modificar la configuración en la interfaz después de un despliegue?
Técnicamente sí, pero el siguiente apply sobrescribe el valor gestionado por el repositorio y el control de deriva del módulo 2 lo señala: impón la pull request como única vía.
¿Cómo evitar aplicar por error en producción?
Vincula el token de producción a un entorno protegido de la CI, exige una aprobación y revisa el plan antes de aplicar. Un token limitado a los ámbitos útiles también reduce el impacto de un error.
Ya sabes describir, importar, desplegar y promover la configuración de Dynatrace Managed desde Git con Terraform.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Esta ruta no sustituye a las formaciones y certificaciones oficiales de Dynatrace University. Comprueba siempre las funcionalidades en la documentación oficial correspondiente a tu versión.