Ce premier module de la formation Monaco SaaS pose les bases de la configuration as code SaaS : décrire la configuration d’un environnement Dynatrace SaaS dans des fichiers versionnés plutôt que la saisir à la main dans l’interface, puis comprendre où se place chaque outil (Monaco ou provider Terraform).
Parcours : Monaco SaaS · Module 1 · Durée : ~35 min · Niveau : Débutant
Objectifs :
- Expliquer l’intérêt de décrire la configuration dans des fichiers
- Situer Monaco et le provider Terraform, et savoir lequel choisir
- Lire un manifeste Monaco et une configuration Monaco
- Repérer les méthodes d’authentification d’un environnement SaaS
Prérequis : un environnement Dynatrace SaaS (l’essai gratuit suffit), des notions de Git et de YAML. Ce parcours concerne uniquement Dynatrace SaaS.
Pourquoi la configuration as code SaaS ?
La documentation officielle présente la configuration as code comme une approche déclarative : on configure Dynatrace « sans avoir à tout paramétrer dans l’interface ». Les fichiers peuvent être versionnés, réutilisés, partagés et synchronisés entre environnements.
Pour une équipe SRE, trois bénéfices en découlent :
- Reproductibilité : l’environnement de recette et celui de production reçoivent la même définition, donc les mêmes alertes.
- Traçabilité : chaque changement passe par un commit et une revue. Une alerte modifiée par erreur se retrouve et s’annule en quelques minutes, ce qui réduit le MTTR.
- Moins de toil : une règle écrite une fois se déploie sur dix environnements sans recopier des écrans.
Le principe reste simple : le dépôt Git devient la source de vérité, et l’outil applique cette description à l’environnement.
Deux outils : Monaco et le provider Terraform
La documentation Dynatrace cite deux outils. Monaco est un outil en ligne de commande publié par Dynatrace, autonome, qui travaille avec du JSON natif. Le provider Terraform (dynatrace-oss/dynatrace) s’utilise avec Terraform, outil que la page décrit comme la référence du secteur pour la configuration as code.
| Critère | Monaco | Provider Terraform |
|---|---|---|
| Nature | CLI Dynatrace autonome | Provider pour Terraform |
| Format | YAML (manifeste, configurations) et gabarits JSON | HCL |
| Recommandé si | Terraform n’est pas utilisable ou souhaité | Terraform est déjà en place, plusieurs fournisseurs dans un même espace, état externe, expressions HCL |
Selon la documentation, Terraform est recommandé quand l’équipe le connaît déjà ; Monaco est l’alternative dans le cas contraire. L’article Monaco ou Terraform pour la configuration Dynatrace détaille ce choix. Ce parcours enseigne Monaco (modules 1 à 5) ; Terraform fait l’objet d’une formation séparée.
Anatomie d’une configuration Monaco
La documentation décrit trois briques : un manifeste de déploiement, des projets et des configurations. Le manifeste indique quels projets (dossiers de fichiers) vont vers quels environnements cibles. Chaque configuration associe un fichier YAML (nom, paramètres, dépendances) et un gabarit JSON qui contient la charge utile de l’API avec des emplacements pour les paramètres.
Voici un manifeste qui s’appuie sur les clés documentées, avec des valeurs d’exemple :
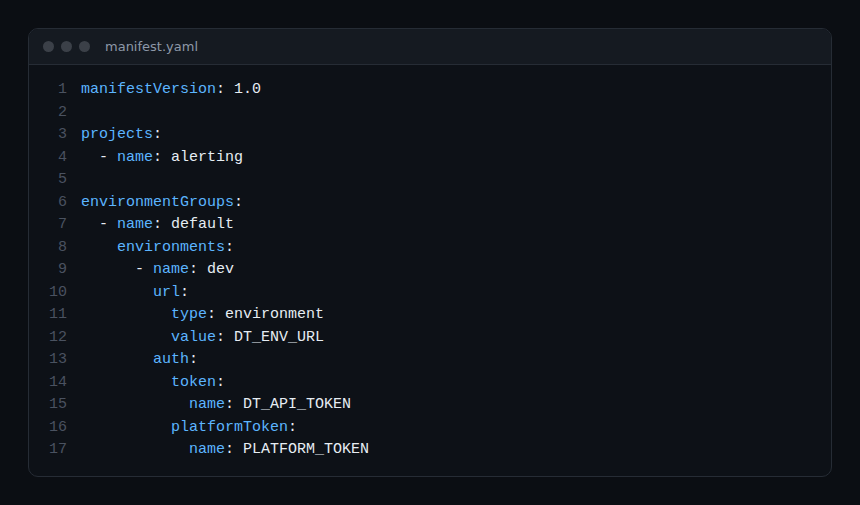
Trois points méritent attention :
manifestVersionvaut1.0, version de manifeste prise en charge par le dépôt du projet ;- l’URL et les jetons ne figurent jamais en clair :
namedésigne le nom de la variable d’environnement qui contient le secret, pas le secret lui-même ; - si une variable référencée est absente ou vide, Monaco refuse de charger le manifeste (code source du dépôt,
manifest_loader.go).
Une configuration, elle, vit dans un fichier config.yaml. Cet extrait provient des jeux de test du dépôt officiel (licence Apache 2.0) :
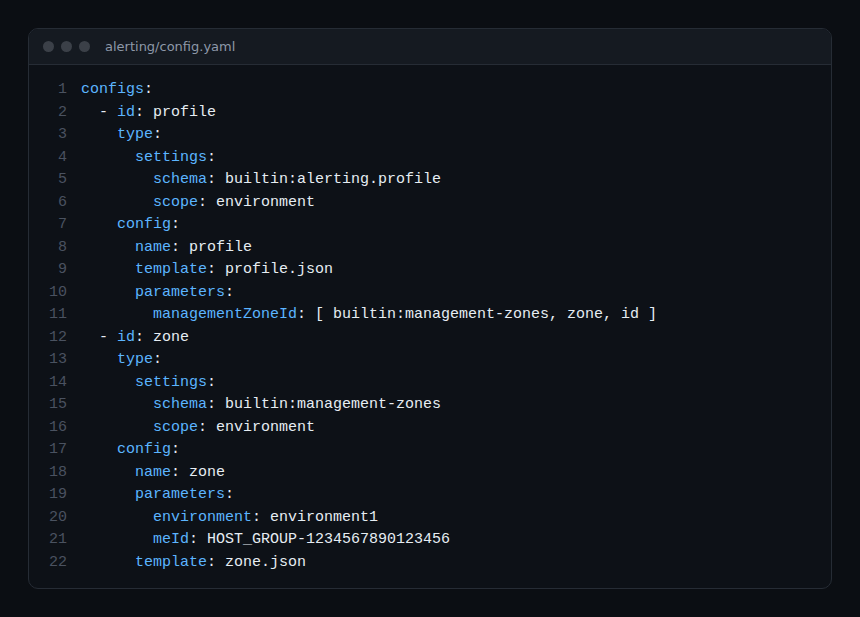
La référence [ builtin:management-zones, zone, id ] crée une dépendance : Monaco déploie d’abord la zone, puis le profil qui en utilise l’identifiant. Le module 4 y revient.
S’authentifier sur un environnement SaaS
Le choix de l’authentification dépend des API visées. D’après la documentation de Monaco :
token: jeton d’API classique, pour les API de configuration ;platformTokenouoAuth: pour les API de la plateforme (workflows, documents, buckets Grail) ;- un
tokenpeut se combiner avec unplatformTokenou avec un client OAuth, maisplatformTokenetoAuthne se définissent pas ensemble pour un même environnement ; - la syntaxe
platformTokenest prise en charge à partir de Monaco 2.24.0 d’après la documentation.
Les portées requises dépendent des types de ressources gérés. Dans l’exemple officiel consacré aux SLO, le jeton de plateforme demande slo:slos:read, slo:slos:write et slo:objective-templates:read. Le module 2 traite la création du jeton et la liste des portées.
Le provider Terraform lit sa configuration dans des variables d’environnement. Sa documentation donne DYNATRACE_ENV_URL (pour un SaaS : https://########.live.dynatrace.com), DYNATRACE_PLATFORM_TOKEN pour un jeton de plateforme, et DT_CLIENT_ID, DT_CLIENT_SECRET, DT_ACCOUNT_ID pour OAuth :
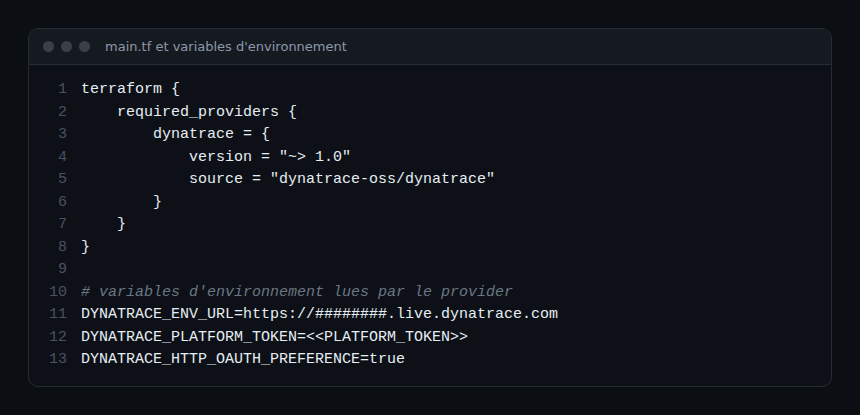
Deux limites figurent dans cette documentation : toutes les ressources ne prennent pas en charge OAuth, et un jeton de plateforme ne sert ni à l’API de gestion de compte (IAM) ni aux ressources classiques.
Les commandes à connaître
Monaco expose notamment quatre commandes (référence officielle des commandes) :
monaco deployapplique un manifeste ; options--dry-run,--environment,--group,--project;monaco downloadexporte une configuration existante (module 3) ;monaco deletesupprime des configurations listées dans un fichier de suppression (module 5) ;monaco generateproduit des fichiers auxiliaires : fichier de suppression, graphe, schéma.
Le --dry-run valide la structure du manifeste, des projets et des configurations, sans se connecter à Dynatrace. Il ne valide pas le contenu des JSON : une erreur HTTP 400 reste possible au vrai déploiement.
Exercice pratique
Cet exercice se fait sur un environnement SaaS d’essai. Les commandes ci-dessous n’ont pas été exécutées pour cet article : le résultat attendu décrit le comportement documenté, pas une sortie copiée.
Étape 1 — Créer le dépôt
Créez un dépôt Git vide avec un dossier alerting/ et un fichier manifest.yaml inspiré de l’image 1 (URL et jetons dans des variables d’environnement). Résultat attendu : aucun secret dans le dépôt.
Étape 2 — Écrire une première configuration
Ajoutez dans alerting/ un config.yaml et un gabarit JSON, en vous guidant sur la structure de l’image 2 et sur la documentation du schéma Settings choisi. Résultat attendu : un identifiant (id), un type et un gabarit par configuration.
Étape 3 — Définir les variables et valider
Exportez DT_ENV_URL, DT_API_TOKEN et PLATFORM_TOKEN avec les valeurs de votre environnement, puis lancez monaco deploy manifest.yaml --dry-run. Résultat attendu : validation de la structure sans appel à Dynatrace ; une variable absente fait échouer le chargement du manifeste.
Étape 4 — Choisir l’outil
Notez en trois lignes pourquoi votre équipe retiendrait Monaco ou Terraform, d’après le tableau ci-dessus. Résultat attendu : un critère de décision écrit, à relire au module 8.
Quiz
- Dans un manifeste Monaco, que contient
namesoustoken? a) Le jeton b) Le nom d’une variable d’environnement c) L’URL de l’environnement d) Le nom du projet - Peut-on définir
platformTokenetoAuthpour un même environnement ? a) Oui, toujours b) Non c) Seulement avec--dry-rund) Seulement avec Terraform - Le
--dry-runde Monaco : a) déploie en test b) valide la structure sans se connecter à Dynatrace c) valide le contenu des JSON auprès de l’API d) supprime les configurations - Terraform est recommandé par la documentation quand : a) il est déjà utilisé par l’équipe b) on ne connaît pas Git c) on veut éviter le YAML d) jamais
Corrigé
- b) Le secret reste hors du dépôt : seul le nom de la variable y figure.
- b) Un
tokense combine avec l’un ou l’autre, mais pas avec les deux à la fois. - b) Une erreur HTTP 400 reste possible au vrai déploiement.
- a) Terraform convient surtout aux équipes qui l’utilisent déjà pour leur infrastructure.
Pour aller plus loin
- Monaco : la configuration as code Dynatrace en pratique
- Terraform et Dynatrace : alertes et dashboards
- Gérer des SLO Dynatrace avec Terraform
- Les schémas Settings de l’API Dynatrace SaaS
- Documentation officielle : Configuration as Code
← Sommaire du parcours · Module 2 : Installation de Monaco pour Dynatrace SaaS →
Questions fréquentes
Faut-il aussi apprendre Terraform ?
Non. Un seul outil suffit pour gérer un périmètre de configuration. Ce parcours couvre Monaco ; si votre équipe préfère Terraform, il existe une formation séparée sur Terraform.
Où ranger les secrets ?
Jamais dans le dépôt. Monaco lit les secrets dans des variables d’environnement, et le provider Terraform recommande lui aussi les variables d’environnement. Dans un pipeline, elles proviennent du coffre de secrets de l’outil de CI.
Ce parcours vaut-il pour Dynatrace Managed ?
Non. Les jetons de plateforme, OAuth et la plateforme de troisième génération concernent Dynatrace SaaS. Un parcours distinct existe pour Managed.
Vous savez maintenant ce que couvre la configuration as code SaaS, comment se composent un manifeste et une configuration, et quelles authentifications existent. Le module suivant installe Monaco et prépare le manifeste de votre environnement.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC. Ce parcours ne remplace pas les formations et certifications officielles de Dynatrace University. Vérifiez les fonctionnalités dans la documentation officielle de votre version.