Module 1 du parcours Monaco Managed : la configuration as code Managed expliquée avant d’installer le moindre outil, pour choisir votre outil en connaissance de cause (Monaco ou provider Terraform).
Parcours : Monaco Managed · Module 1/5 · Durée : ~35 min · Niveau : Intermédiaire
Objectifs :
- Expliquer pourquoi gérer la configuration de Dynatrace dans des fichiers versionnés
- Distinguer Settings 2.0 et les API de configuration classiques
- Comparer Monaco et le provider Terraform selon des critères concrets
Prérequis : bases de Dynatrace Managed (le parcours Dynatrace Managed est conseillé), notions de Git et de YAML.
Un cluster Managed se configure vite à la main : profils d’alerte, règles de tags, zones de gestion, notifications. Puis les environnements se multiplient, les équipes aussi, et plus personne ne sait qui a modifié quoi. La configuration as code Managed répond à ce problème : la configuration vit dans des fichiers, dans Git, et un outil l’applique à l’environnement. Ce module pose le cadre. Les installations et les commandes viennent dans les modules suivants.
Ce parcours vaut pour Dynatrace Managed uniquement. Les chemins d’API et les jetons décrits ici sont ceux des environnements Managed ; la plateforme SaaS a son propre parcours.
Pourquoi la configuration as code Managed ?
La documentation officielle de Managed présente la Configuration as Code comme un moyen d’automatiser la configuration de Dynatrace à partir de fichiers plutôt que de l’interface. Elle cite des usages comme l’onboarding en libre-service, la cohérence entre environnements et les revues par Git. Du point de vue d’un SRE, les gains sont concrets :
- Traçabilité : chaque changement est un commit, relu avant fusion ;
- Reproductibilité : un environnement de recette reçoit la même configuration que la production ;
- Réduction du toil : fini les clics répétés dans la console pour chaque nouvelle équipe ;
- Retour arrière : revenir à un état connu revient à rejouer un commit précédent.
Le contrat est simple : le dépôt Git devient la source de vérité. Toute modification faite à la main dans l’interface s’écarte de cette source, ce qui pose la question de la dérive, traitée dans la formation Terraform séparée.
Settings 2.0 et API de configuration classiques
Avant de choisir un outil, il faut savoir quoi il configure. Dynatrace Managed expose deux familles de configuration, et la documentation de Monaco les nomme explicitement : « Settings 2.0 » et « Configuration APIs ».
Settings 2.0
Selon la documentation Managed, le framework Settings 2.0 est un instrument unifié pour contrôler les configurations. Chaque configuration est un objet de paramètres décrit par un schéma. Les schémas sont créés et maintenus par Dynatrace : vous ne pouvez pas en créer. Les objets, eux, sont sous votre contrôle. Chaque objet cible exactement une portée (scope), par exemple l’environnement entier. Le document précise aussi que l’interface web et l’API Settings règlent les mêmes configurations, avec le même effet.
API de configuration classiques
Les API de configuration (chemins /api/config/v1/…) sont l’ancienne génération : un point d’accès par type de configuration. La page « Configuration types and access permissions » de la documentation Monaco indique que la plupart de ces API sont dépréciées au profit de Settings 2.0. Le tableau de couverture du dépôt Monaco établit la correspondance : par exemple, les profils d’alerte classiques (/api/config/v1/alertingProfiles) sont remplacés par le schéma builtin:alerting.profile. Ce tableau se présente lui-même comme un document de travail, potentiellement obsolète : la page officielle fait foi.
| Critère | Settings 2.0 | API de configuration classiques |
|---|---|---|
| Modèle | Schémas, objets, portées | Un point d’accès par type |
| Permission de jeton (Monaco) | Read settings (settings.read), Write settings (settings.write) |
Le plus souvent Read configuration et Write configuration ; certains types exigent d’autres permissions |
| Statut | Cible actuelle | Majoritairement dépréciées |
La règle pratique : privilégiez Settings 2.0 dès qu’un schéma existe pour ce que vous configurez, et gardez les API classiques pour ce qui n’a pas d’équivalent.
Monaco ou provider Terraform ?
Deux outils couvrent ce besoin. Les deux ciblent Settings 2.0 et les API classiques ; ils diffèrent par leur philosophie. Le tableau résume ce que disent la documentation officielle et les dépôts. L’article Monaco ou Terraform pour configurer Dynatrace détaille la comparaison.
Ce parcours enseigne Monaco (modules 1 à 5) ; Terraform fait l’objet d’une formation séparée : le parcours Terraform Dynatrace Managed.
| Critère | Monaco | Provider Terraform |
|---|---|---|
| Nature | Outil en ligne de commande de Dynatrace, autonome | Provider dynatrace-oss/dynatrace pour Terraform |
| Description | YAML pour les configurations, JSON natif pour les gabarits | HCL |
| État | Non vérifié ici | État Terraform, éventuellement distant |
| Recommandé quand | Terraform n’est pas utilisable dans l’équipe | Terraform est déjà en place, plusieurs providers dans un même espace de travail, état externe, configurations dynamiques en HCL |
Les deux dernières lignes reprennent les critères de la page officielle de Managed. Le dépôt Monaco est publié sous licence Apache 2.0 ; le provider Terraform l’est aussi, et son dépôt figure sous l’organisation dynatrace-oss.
À quoi ressemble Monaco
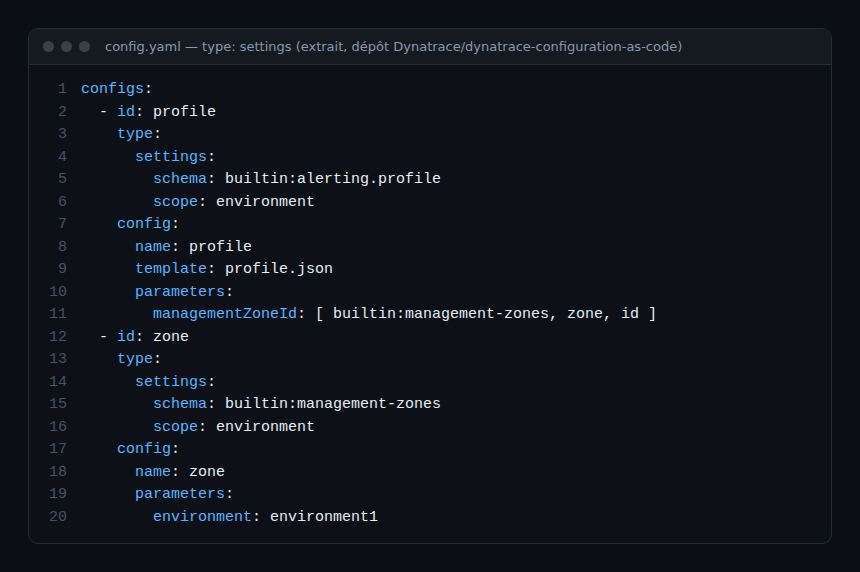
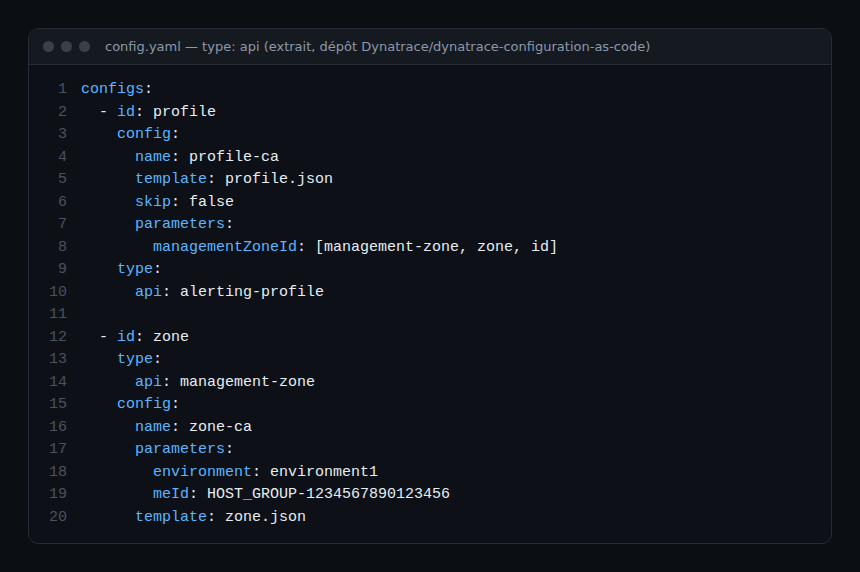
Monaco décrit chaque configuration dans un fichier config.yaml. Le bloc type indique s’il s’agit d’un objet Settings 2.0 (clé settings, avec schema et scope) ou d’une API classique (clé api). Les captures suivantes sont des extraits réels des jeux de test du dépôt Monaco.
La même idée avec les API classiques : la clé api remplace settings, et le type se nomme par un identifiant comme alerting-profile.
À quoi ressemble le provider Terraform
Le provider déclare chaque ressource avec son API sous-jacente. Le fichier supported-resources.md de son dépôt l’indique pour chacune : la ressource dynatrace_alerting s’appuie sur Settings 2.0, tandis que dynatrace_application_detection_rule s’appuie sur une API classique. Un même sujet peut même exister dans les deux versions, comme dynatrace_application_detection_rule_v2.
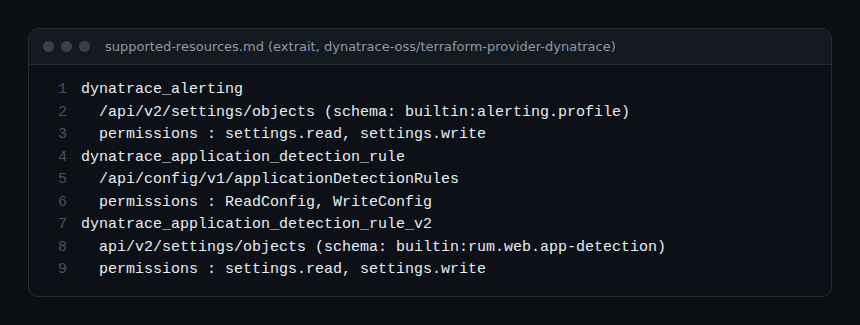
Côté connexion à Managed, le fichier docs/index.md du provider indique que l’URL d’environnement prend la forme https://<dynatrace-host>/e/<identifiant> et qu’un jeton d’API se fournit par la variable DYNATRACE_API_TOKEN, l’URL par DYNATRACE_ENV_URL. La formation Terraform séparée déroule la procédure complète.
Bonnes pratiques
- Commencez par un périmètre réduit (profils d’alerte, règles de tags) avant d’étendre le dépôt.
- Un jeton d’API par outil et par environnement, avec les seules permissions nécessaires.
- Passez toujours par une revue de code avant d’appliquer à la production.
- Ne mélangez pas les outils sur les mêmes objets : deux outils qui pilotent la même configuration se contredisent.
Exercice pratique
Cet exercice ne demande qu’un accès en lecture à un environnement Managed de recette et un navigateur. Aucune commande n’est lancée ; aucune sortie n’est à reproduire.
Étape 1 — Inventorier la configuration
Listez dix éléments de configuration que votre équipe modifie régulièrement (profils d’alerte, tags automatiques, notifications, zones de gestion…). Résultat attendu : un tableau d’au moins dix lignes.
Étape 2 — Classer selon le modèle
Ouvrez le tableau de couverture du dépôt Monaco (fichier api_coverage.md) et cherchez chaque élément. Notez s’il correspond à un schéma builtin:… (Settings 2.0) ou seulement à une API /api/config/v1/…. Résultat attendu : une colonne « famille » complétée, avec la mention « introuvable » pour les éléments absents du tableau.
Étape 3 — Relever les permissions de jeton
Dans la page « Configuration types and access permissions » de la documentation Managed, relevez les permissions nécessaires pour chaque élément. Résultat attendu : la liste des permissions à porter par un jeton.
Étape 4 — Choisir un outil
Appliquez les critères du tableau de comparaison à votre contexte et justifiez votre choix en trois phrases. Résultat attendu : une décision écrite, relue par un collègue.
Quiz
- Qui crée les schémas Settings 2.0 ? a) Chaque utilisateur b) Dynatrace c) Monaco d) Terraform
- Dans un
config.yamlMonaco, quelle clé désigne un objet Settings 2.0 ? a) api b) settings c) schema seul d) classic - Quelles permissions de jeton la documentation Monaco associe-t-elle à Settings 2.0 ? a) ReadConfig et WriteConfig b) settings.read et settings.write c) apiTokens.read d) aucune
- Dans quel cas la documentation recommande-t-elle plutôt Terraform ? a) Quand Terraform est impossible b) Quand l’équipe le connaît déjà ou veut un état externe c) Jamais d) Uniquement en SaaS
Corrigé
- b) Les schémas sont créés et gérés par Dynatrace ; seuls les objets relèvent de l’utilisateur.
- b) La clé
settings, avecschemaetscope, par opposition àapipour les API classiques. - b) Read settings (
settings.read) et Write settings (settings.write). - b) Équipe déjà familière, plusieurs providers, état externe ou configurations dynamiques en HCL.
Pour aller plus loin
- Dynatrace Monaco : la configuration as code
- Terraform et Dynatrace : alertes et dashboards
- Gérer des SLO avec Terraform
- Migrer la configuration Monaco de Managed vers SaaS
- Configuration as Code dans la documentation Managed
- Dépôt du provider Terraform Dynatrace
← Sommaire du parcours · Module 2 : Installation de Monaco et environnement Managed →
Questions fréquentes
Settings 2.0 remplace-t-il toutes les API de configuration ?
Non. La documentation indique que la plupart des API de configuration sont dépréciées au profit de Settings 2.0, pas toutes. Certains types n’ont pas d’équivalent : vérifiez la page officielle de votre version.
Faut-il aussi apprendre Terraform ?
Pas pour suivre ce parcours, qui se concentre sur Monaco. Terraform fait l’objet d’une formation séparée, le parcours Terraform Dynatrace Managed, à suivre ou non selon l’outil que votre équipe retient.
Peut-on utiliser deux outils ensemble ?
Techniquement oui, mais sur des périmètres distincts. Deux outils qui gèrent le même objet entrent en conflit.
Faut-il un jeton différent par outil ?
C’est une bonne pratique de moindre privilège : un jeton par outil et par environnement, limité aux permissions de la liste du module 2.
Vous savez désormais ce que la configuration as code apporte, ce que recouvrent Settings 2.0 et les API classiques, et sur quels critères choisir votre outil. Le module suivant installe Monaco et le connecte à un environnement Managed.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC. Ce parcours ne remplace pas les formations et certifications officielles de Dynatrace University. Vérifiez les fonctionnalités dans la documentation officielle de votre version.