Module 5 du parcours Monaco SaaS : l’OAuth Monaco SaaS, c’est-à-dire l’authentification par client OAuth ou par jeton de plateforme, la gestion des secrets, les environnements multiples et la commande delete.
Parcours : Monaco SaaS · Module 5 · Durée : ~45 min · Niveau : Intermédiaire
Objectifs :
- Choisir entre client OAuth et jeton de plateforme pour Monaco
- Déclarer l’authentification dans le manifeste sans écrire un seul secret
- Cibler un ou plusieurs environnements SaaS
- Supprimer des configurations avec un fichier
delete.yaml
Prérequis : modules 2 à 4 du parcours (Monaco installé, manifeste, déploiement) ; un environnement Dynatrace SaaS de test ; Monaco 2.24.0 ou plus récent si vous choisissez le jeton de plateforme.
Un déploiement qui fonctionne sur le poste d’une seule personne n’est pas fiable. Dès que plusieurs environnements et un pipeline entrent en jeu, la question devient : qui s’authentifie, avec quels droits, et où vit le secret ? Ce module traite l’OAuth Monaco SaaS de bout en bout. Il vaut uniquement pour Dynatrace SaaS ; la méthode Managed repose sur d’autres jetons et fait l’objet de l’autre parcours.
OAuth Monaco SaaS : deux façons de s’authentifier
Sur les API de la plateforme (Settings, automatisations, documents, buckets Grail, SLO), le manifeste Monaco accepte deux méthodes, selon la documentation officielle :
- un client OAuth (identifiant et secret), créé dans Account Management ;
- un jeton de plateforme, disponible à partir de Monaco 2.24.0.
Le manifeste refuse de définir les deux sur un même environnement. La section token, le jeton d’accès classique, reste prévue pour les API de configuration classiques ; elle s’ajoute au besoin à l’une des deux méthodes ci-dessus. Pour tout le reste, l’objectif est le moindre privilège : choisissez uniquement les portées dont vos configurations ont besoin.
Créer le client OAuth
Dans Account Management, ouvrez Identity and access management, puis OAuth clients, et créez un client. Vous renseignez l’adresse e-mail du propriétaire, une description et les portées. Le secret n’est affiché qu’une seule fois à la création : copiez-le aussitôt dans votre coffre à secrets.
La documentation indique que les portées varient selon les types de configuration. Pour un usage général de Monaco, elle cite notamment :
| Besoin | Portées |
|---|---|
| Métadonnées de la plateforme | app-engine:apps:run |
| Objets Settings | settings:objects:read, settings:objects:write |
| Schémas Settings | settings:schemas:read |
| Documents | document:documents:read, :write, :delete |
| SLO | slo:slos:read, slo:slos:write |
Les portées d’automatisation, de buckets, de segments et de corbeille de documents existent aussi ; consultez la liste complète sur la page officielle. Attention : automation:workflows:admin exige une politique personnalisée, un groupe lié à cette politique et votre utilisateur dans ce groupe, avant la création du client.
Ou créer un jeton de plateforme
Le principe est le même : créer le jeton selon la documentation des jetons de plateforme, choisir les portées (la table de la page officielle reprend celles ci-dessus), puis le placer dans une variable d’environnement. Un jeton de plateforme évite de gérer une paire identifiant et secret. Vérifiez dans la documentation que les portées de votre cas d’usage sont couvertes.
Secrets : le manifeste ne contient jamais de secret
Dans le manifeste, la valeur name est le nom de la variable d’environnement qui contient le secret, et non le secret lui-même. L’URL de l’environnement peut aussi être lue dans une variable, avec type: environment.
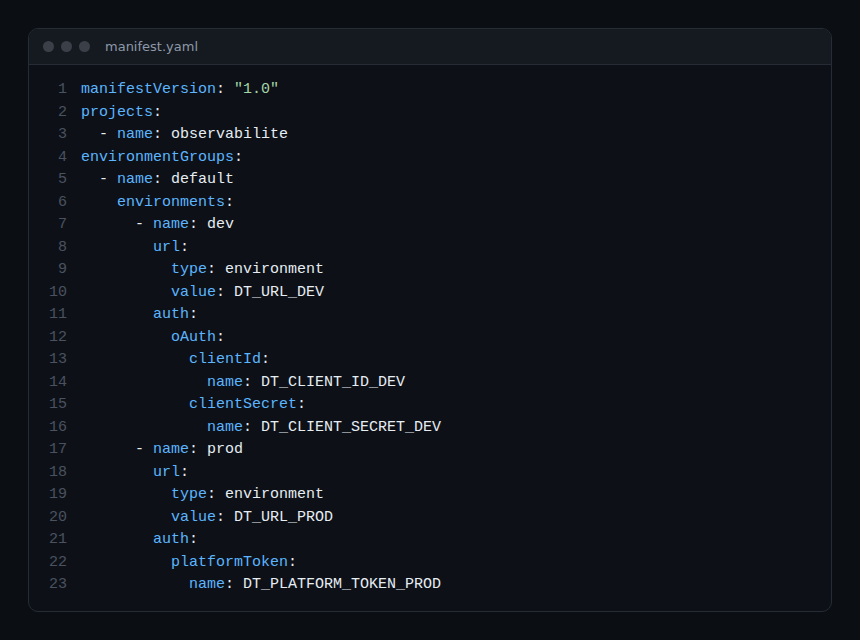
Lignes à retenir :
manifestVersion: "1.0"est obligatoire ;environmentGroupsregroupe les environnements ; chacun a unname, uneurlet une sectionauth;oAuthporteclientIdetclientSecret; un champ facultatiftokenEndpointpermet de définir un point d’accès non standard pour obtenir les jetons (inutile en usage normal) ;platformTokenporte le seulnamede la variable.
Ce fichier peut donc être versionné dans Git : il ne contient que des noms. Les valeurs vivent dans le coffre de votre pipeline ou dans le shell du poste.
Environnements multiples
Un manifeste décrit autant d’environnements que nécessaire. L’option --environment (ou -e) de monaco deploy cible un ou plusieurs d’entre eux ; --group (ou -g) cible un groupe entier. Ces deux options s’excluent mutuellement. Sans l’une ni l’autre, tous les environnements du manifeste sont visés pour delete, d’après l’aide de la commande.
Bonne pratique SRE : donnez à chaque environnement ses propres identifiants, avec des portées différentes. Un client de développement qui peut écrire partout n’a pas besoin d’exister en production, où un client limité à ce que le pipeline déploie suffit. En cas de fuite, le périmètre à révoquer reste petit, donc le temps de remise en ordre aussi.
Supprimer avec delete
Monaco ne supprime pas ce qui disparaît de vos fichiers : il faut le demander explicitement. La commande est monaco delete --manifest manifest.yaml --file delete.yaml, avec les mêmes options --environment et --group. Par défaut, elle lit manifest.yaml et delete.yaml dans le dossier courant.
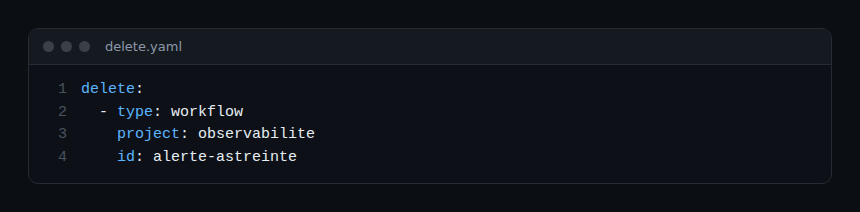
Une entrée désigne une configuration de deux façons : directement par son identifiant d’objet (objectId), ou indirectement par ses coordonnées (project, type, id). Pour les API classiques, la clé est le couple name et type. Deux limites figurent dans la documentation : Monaco ne peut pas supprimer les configurations de partage de Dashboards, et il ne supprime par référence indirecte que les documents qu’il a lui-même créés.
La commande monaco generate deletefile produit un fichier de suppression à partir des configurations d’un manifeste ; vous la limitez avec --project, --types ou --exclude-types. Relisez toujours le fichier généré avant de supprimer.
Exercice pratique
À réaliser sur un environnement SaaS de test, jamais en production. Les commandes ci-dessous n’ont pas été exécutées pour cet article : vérifiez chaque résultat chez vous.
Étape 1 — Créer l’identité
Créez un client OAuth (ou un jeton de plateforme) avec les seules portées nécessaires à votre projet du module 4. Résultat attendu : un identifiant et un secret notés dans votre coffre.
Étape 2 — Exporter les variables
Placez l’URL, l’identifiant et le secret dans des variables d’environnement, sans écrire le secret dans l’historique du shell.
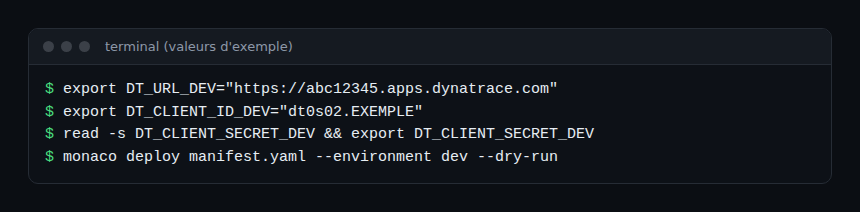
Étape 3 — Adapter le manifeste
Reprenez votre manifeste et remplacez toute authentification en clair par des références name. Résultat attendu : aucun secret dans le dépôt Git (cherchez-le avec une recherche de texte).
Étape 4 — Valider puis déployer
Lancez monaco deploy manifest.yaml --environment dev --dry-run. Elle valide la structure du manifeste et des projets, mais pas le contenu des JSON, selon l’aide de la commande. Relancez sans --dry-run si elle réussit. Résultat attendu : la configuration apparaît dans l’environnement.
Étape 5 — Supprimer
Écrivez un delete.yaml avec cette configuration, puis lancez monaco delete --manifest manifest.yaml --file delete.yaml --environment dev. Résultat attendu : la configuration a disparu de l’environnement de test.
Quiz
- Que contient la valeur
named’un secret dans le manifeste ? a) Le secret b) Le nom de la variable d’environnement qui le contient c) Un hachage du secret d) Le chemin d’un fichier - Peut-on définir
platformTokenetoAuthsur un même environnement ? a) Oui, ils se cumulent b) Oui, le jeton prime c) Non d) Seulement en production - Quelle option cible tous les environnements d’un groupe ? a)
--allb)--groupc)--projectd)--force - Quand le secret d’un client OAuth est-il consultable ? a) À tout moment b) Une seule fois, à la création c) Sur demande au support d) Dans le manifeste
Corrigé
- b) Le manifeste ne porte que le nom de la variable.
- c) La documentation interdit de définir les deux.
- b)
--group(ou-g) ; il est incompatible avec--environment. - b) Le secret n’est accessible qu’à la création du client.
Pour aller plus loin
- Monaco et la configuration as code Dynatrace
- Monaco ou Terraform : quel outil choisir
- Les schémas Settings de l’API Dynatrace SaaS
- Documentation : créer un client OAuth pour Monaco et dépôt officiel de Monaco
← Module 4 : déploiement Monaco SaaS · Sommaire du parcours →
Questions fréquentes
Faut-il un client OAuth ou un jeton de plateforme ?
Les deux fonctionnent pour les API de la plateforme. Le jeton de plateforme exige Monaco 2.24.0 ou plus récent et évite la paire identifiant et secret ; le client OAuth reste la méthode historique. Choisissez-en une seule par environnement.
Où ranger les secrets dans un pipeline ?
Dans le coffre de votre outil de CI/CD, exposés comme variables d’environnement au moment de l’exécution. Le manifeste ne contient que leurs noms, il peut donc rester dans Git.
Monaco supprime-t-il une configuration retirée du projet ?
Non. La suppression passe par la commande delete et un fichier delete.yaml. Relisez ce fichier, surtout s’il vient de generate deletefile, et testez d’abord sur un environnement de recette.
L’authentification est maintenant propre : des secrets hors du dépôt, des droits limités, des environnements distincts et une suppression explicite. Fin du parcours Monaco SaaS : retrouvez tous les modules dans le sommaire du parcours.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC. Ce parcours ne remplace pas les formations et certifications officielles de Dynatrace University. Vérifiez les fonctionnalités dans la documentation officielle de votre version.