Module 1 du parcours Terraform Dynatrace Managed : le provider Terraform Dynatrace Managed, son installation, son authentification et une première ressource décrite en code.
Parcours : Terraform Dynatrace Managed · Module 1/3 · Durée : ~45 min · Niveau : Intermédiaire
Objectifs :
- Installer la CLI Terraform et déclarer le provider
dynatrace-oss/dynatrace - Authentifier le provider sur un environnement Managed avec l’URL d’environnement et un jeton d’accès
- Décrire, planifier et appliquer une première ressource
- Savoir où s’arrête l’environnement et où commence le cluster
Prérequis : une bonne connaissance de la configuration as code, Terraform installé, un environnement Managed de test et le droit d’y créer un jeton d’accès.
Terraform décrit la configuration avec un langage déclaratif (HCL), un état et un cycle plan puis apply. Ce module installe le provider Terraform Dynatrace Managed, c’est-à-dire le même provider que celui de SaaS, configuré pour un environnement Managed. Il se termine sur une première ressource que vous pourrez modifier, rejouer et, au besoin, supprimer. Le contenu vaut pour Dynatrace Managed uniquement.
Provider Terraform Dynatrace Managed : ce qu’il faut savoir
Le provider est publié dans le Terraform Registry sous le nom dynatrace-oss/dynatrace. Le code source est dans le dépôt dynatrace-oss/terraform-provider-dynatrace, sous licence Apache 2.0. La documentation du dépôt indique que le provider est officiellement pris en charge par Dynatrace et qu’il doit recevoir des identifiants avant tout usage.
Un seul provider couvre SaaS et Managed. Ce qui change, c’est la forme de l’URL d’environnement et le type d’identifiants. La documentation du provider donne deux formes d’URL :
| Type d’environnement | Forme de DYNATRACE_ENV_URL |
|---|---|
| SaaS | https://########.live.dynatrace.com |
| Managed | https://<dynatrace-host>/e/##################### |
Pour ce parcours, seule la seconde ligne compte : le nom d’hôte de votre cluster, puis /e/ et l’identifiant de l’environnement. Les jetons de plateforme et les clients OAuth que décrit aussi la documentation du provider concernent la plateforme SaaS. Ils ne sont pas utilisés ici.
Installer Terraform et déclarer le provider
La page officielle « Install Terraform CLI and set up Configuration as Code via Terraform » résume la procédure. Installez d’abord la CLI Terraform en téléchargeant le binaire de votre système, ajoutez-le au PATH et vérifiez avec terraform version. Le provider, lui, est récupéré automatiquement par terraform init.
Créez ensuite un répertoire de travail et un fichier providers.tf. Le bloc required_providers reprend celui de la documentation.
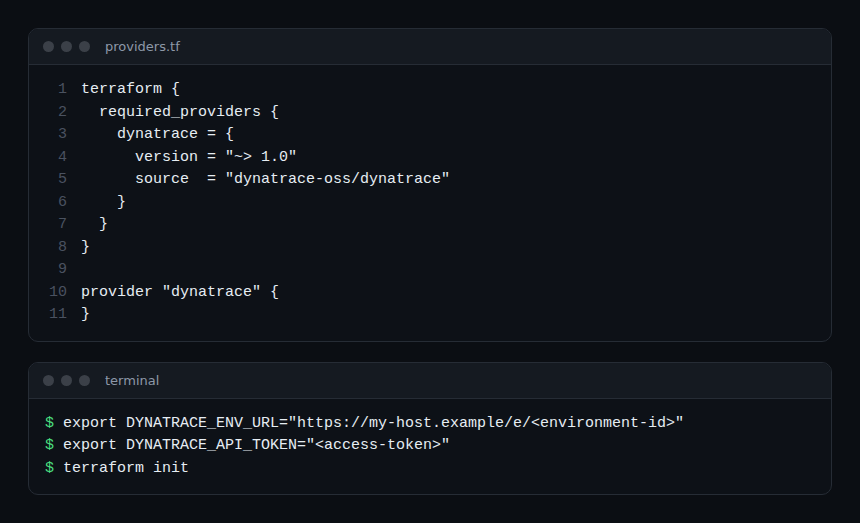
La contrainte ~> 1.0 accepte toute version 1.x. En production, épinglez une version précise et versionnez le fichier .terraform.lock.hcl généré par terraform init (pratique générale de Terraform).
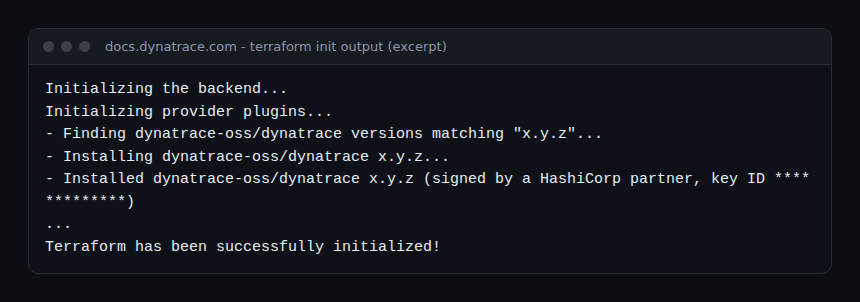
La documentation officielle montre la sortie attendue de terraform init. Elle commence par le backend, puis les plug-ins de provider, et se termine par « Terraform has been successfully initialized! ».
Authentification Managed : URL d’environnement et jeton
La documentation du provider recommande de configurer l’authentification par variables d’environnement. Deux suffisent pour un environnement Managed :
DYNATRACE_ENV_URL: l’URL d’environnement, de la formehttps://<dynatrace-host>/e/<id>;DYNATRACE_API_TOKEN: un jeton d’accès (access token).
Le code du provider accepte aussi les alias DT_ENV_URL et DT_API_TOKEN. Les attributs correspondants du bloc provider "dynatrace" sont dt_env_url et dt_api_token (ce dernier est marqué sensible). Évitez de les écrire en clair dans un fichier versionné.
Créer le jeton avec les bonnes portées
Dans l’interface de l’environnement, ouvrez Access Tokens et générez un nouveau jeton, comme décrit dans la page Managed « Access tokens ». Les portées dépendent des ressources que vous gérez. Chaque page de ressource du provider indique les siennes. La ressource utilisée plus bas, dynatrace_alerting, requiert Read settings (settings.read) et Write settings (settings.write). La documentation Managed les décrit ainsi : lecture pour les requêtes GET de l’API Settings, écriture pour les requêtes POST et DELETE.
Appliquez le moindre privilège : un jeton limité aux portées des ressources gérées, et non le jeton « tout » de la documentation du provider. Un jeton trop large augmente le rayon d’impact d’une fuite.
Environnement ou cluster : deux jeux d’identifiants
Le schéma du provider contient aussi dt_cluster_url et dt_cluster_api_token, décrits comme l’URL du cluster Managed et le jeton des API de cluster Managed. Ils servent aux ressources de la catégorie « Cluster Management » (par exemple dynatrace_managed_preferences, qui requiert la portée ServiceProviderAPI du jeton de cluster). Les ressources d’environnement, dont celle de ce module, n’en ont pas besoin. Si vous les utilisez plus tard, gardez deux jetons distincts. La création du jeton de cluster n’est pas traitée ici : non vérifié dans la documentation Managed consultée.
Première ressource : un profil d’alerte
La ressource dynatrace_alerting gère les Alerting profiles à travers le schéma Settings 2.0. Les attributs include_mode, delay_in_minutes et severity_level sont obligatoires dans un bloc rule ; name l’est au niveau de la ressource. L’exemple ci-dessous n’utilise que ces éléments.
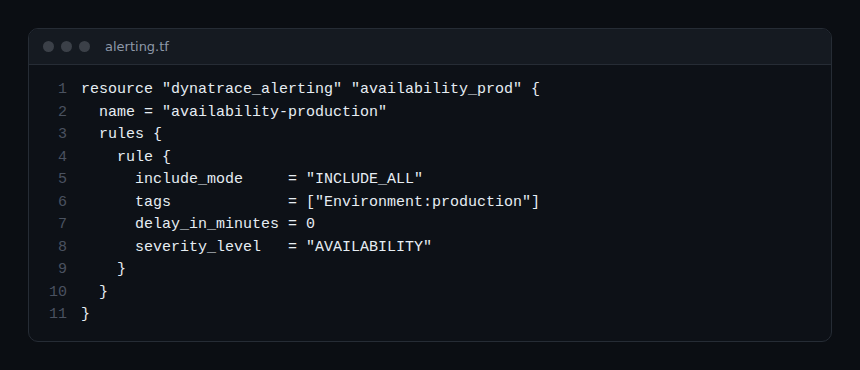
Lignes critiques :
include_mode = "INCLUDE_ALL": la règle s’applique aux entités qui portent toutes les étiquettes listées (10 au plus d’après la documentation de la ressource) ;severity_level = "AVAILABILITY": l’une des six valeurs admises (AVAILABILITY,CUSTOM_ALERT,ERRORS,MONITORING_UNAVAILABLE,PERFORMANCE,RESOURCE_CONTENTION) ;delay_in_minutes = 0: notification dès l’ouverture du problème.
Exercice pratique
Réalisez l’exercice sur un environnement Managed de test. Les commandes Terraform ci-dessous sont les commandes standard de la CLI ; elles n’ont pas été exécutées pour rédiger ce module, aucune sortie n’est donc reproduite.
Étape 1 — Préparer le répertoire
Installez Terraform, créez un répertoire tf-dynatrace-managed et ajoutez le fichier providers.tf de la première capture. Résultat attendu : terraform version affiche la version installée.
Étape 2 — Créer le jeton et exporter les variables
Générez un jeton avec settings.read et settings.write. Exportez DYNATRACE_ENV_URL (forme https://<hôte>/e/<id>) et DYNATRACE_API_TOKEN dans votre terminal. Ne les écrivez dans aucun fichier du dépôt.
Étape 3 — Initialiser
terraform initRésultat attendu : un message d’initialisation réussie, comme dans l’extrait de la documentation.
Étape 4 — Planifier puis appliquer
Ajoutez alerting.tf, puis lancez :
terraform plan
terraform apply
Le plan doit annoncer la création d’une ressource dynatrace_alerting.availability_prod. Après confirmation, le profil apparaît dans les réglages d’alerte de l’environnement.
Étape 5 — Vérifier et nettoyer
Ouvrez les profils d’alerte dans l’interface et constatez le nouveau profil. Relancez terraform plan : sans modification, il ne doit plus rien proposer. Terminez par terraform destroy pour supprimer le profil de test.
Comment vérifier que cela fonctionne
Deux signes : le profil existe dans l’interface, et un second terraform plan rapporte une infrastructure à jour. En cas d’erreur d’identification, le provider cite les variables DYNATRACE_ENV_URL, dt_env_url ou DYNATRACE_API_TOKEN manquantes. Pour diagnostiquer plus finement, la documentation propose DYNATRACE_DEBUG=true et DYNATRACE_LOG_HTTP=terraform-provider-dynatrace.http.log, qui écrivent des journaux dans le répertoire de travail. Ces journaux peuvent contenir des données d’environnement : ne les partagez pas sans relecture.
Bonnes pratiques
- Un jeton par usage, avec les seules portées nécessaires, et une rotation planifiée.
- Variables d’environnement ou coffre de secrets du pipeline, jamais de jeton dans le dépôt.
- Fichier
.gitignorepour.terraform/et pour les fichiers d’état : l’état peut contenir des valeurs sensibles (le module 2 traite l’état et le backend distant).
Quiz
- Quelle forme d’URL d’environnement s’applique à Managed ? a) https://abc.live.dynatrace.com b) https://<hôte>/e/<id> c) https://abc.apps.dynatrace.com d) https://sso.dynatrace.com
- Quelle commande télécharge le provider ? a) terraform plan b) terraform apply c) terraform init d) terraform fmt
- Quelle variable d’environnement porte le jeton d’accès du provider ? a) DYNATRACE_API_TOKEN b) DT_CLIENT_SECRET c) DYNATRACE_PLATFORM_TOKEN d) DYNATRACE_DEBUG
- Quelles portées requiert la ressource dynatrace_alerting ? a) ReadConfig et WriteConfig b) settings.read et settings.write c) ServiceProviderAPI d) slo.read et slo.write
Corrigé
- b) Une URL Managed contient l’hôte du cluster puis
/e/et l’identifiant de l’environnement. - c)
terraform initrécupère le provider depuis le Registry. - a)
DYNATRACE_API_TOKEN(aliasDT_API_TOKEN) ; les autres variables concernent OAuth, la plateforme SaaS ou le débogage. - b) La page de la ressource indique
settings.readetsettings.write.
Pour aller plus loin
- Monaco ou Terraform : quel outil pour la configuration Dynatrace ?
- Terraform et Dynatrace : alerting et dashboards en code
- Dynatrace Monaco : la configuration en code
- Documentation : installer la CLI Terraform et le provider
- Dépôt du provider Terraform Dynatrace
Sommaire du parcours · Module 2 : État, import et dérive avec Terraform →
Questions fréquentes
Le même provider fonctionne-t-il pour Managed et SaaS ?
Oui, le provider est le même. La documentation indique deux formes d’URL d’environnement, l’une pour SaaS, l’autre pour Managed. Les jetons de plateforme et les clients OAuth ne concernent que SaaS.
Faut-il le jeton de cluster pour les ressources habituelles ?
Non. Le jeton de cluster (dt_cluster_api_token) sert aux ressources de la catégorie Cluster Management. Les ressources d’environnement s’authentifient avec l’URL d’environnement et le jeton d’accès.
Pourquoi mon terraform plan échoue-t-il sur l’authentification ?
Vérifiez d’abord les deux variables, puis les portées du jeton, qui doivent correspondre à la page de la ressource. Activez ensuite les variables de débogage de la documentation pour lire les échanges HTTP.
Le provider est installé, authentifié et une première ressource vit dans le code. Le module suivant aborde ce qui fait la robustesse réelle de Terraform : l’état, le backend distant, l’import des ressources existantes et la dérive.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC. Ce parcours ne remplace pas les formations et certifications officielles de Dynatrace University. Vérifiez les fonctionnalités dans la documentation officielle de votre version.