الوحدة 5 من مسار Monaco SaaS: موضوعها OAuth في Monaco SaaS، أي المصادقة بعميل OAuth أو برمز منصة (platform token)، وإدارة الأسرار، والبيئات المتعددة، والأمر delete.
المسار: Monaco SaaS · الوحدة 5 · المدة: نحو 45 دقيقة · المستوى: متوسط
الأهداف:
- الاختيار بين عميل OAuth ورمز المنصة في Monaco
- تعريف المصادقة في ملف manifest دون كتابة أي سر
- استهداف بيئة SaaS واحدة أو عدة بيئات
- حذف التكوينات بملف
delete.yaml
المتطلبات: الوحدات 2 إلى 4 من المسار (تثبيت Monaco وملف manifest والنشر)؛ بيئة Dynatrace SaaS تجريبية؛ وMonaco 2.24.0 أو أحدث إذا اخترت رمز المنصة.
النشر الذي يعمل على جهاز شخص واحد فقط ليس موثوقًا. وبمجرد دخول عدة بيئات وخط pipeline، يصبح السؤال: من يصادق، وبأي صلاحيات، وأين يُحفظ السر؟ تتناول هذه الوحدة OAuth في Monaco SaaS من البداية إلى النهاية. وهي تخص Dynatrace SaaS وحدها؛ فطريقة Managed تعتمد على رموز أخرى ولها المسار الآخر.
OAuth في Monaco SaaS: طريقتان للمصادقة
في واجهات API الخاصة بالمنصة (Settings والأتمتة والمستندات وحاويات Grail وSLO)، يقبل ملف manifest في Monaco طريقتين وفق الوثائق الرسمية:
- عميل OAuth (معرّف وسر)، يُنشأ في Account Management؛
- رمز منصة، متاح بدءًا من Monaco 2.24.0.
يرفض ملف manifest تعريف الاثنتين معًا على بيئة واحدة. أما القسم token، أي رمز الوصول الكلاسيكي، فيبقى مخصصًا لواجهات التكوين الكلاسيكية؛ ويُضاف عند الحاجة إلى إحدى الطريقتين السابقتين. وفي كل ما عدا ذلك، الهدف هو أقل الصلاحيات: اختر فقط النطاقات (scopes) التي تحتاجها تكويناتك.
إنشاء عميل OAuth
في Account Management، افتح Identity and access management ثم OAuth clients، وأنشئ عميلًا. تُدخل البريد الإلكتروني للمالك ووصفًا والنطاقات. لا يظهر السر إلا مرة واحدة عند الإنشاء: انسخه فورًا إلى خزنة الأسرار لديك.
تذكر الوثائق أن النطاقات تختلف بحسب أنواع التكوين. وللاستخدام العام لـMonaco، تذكر خصوصًا:
| الحاجة | النطاقات |
|---|---|
| البيانات الوصفية للمنصة | app-engine:apps:run |
| كائنات Settings | settings:objects:read, settings:objects:write |
| مخططات Settings | settings:schemas:read |
| المستندات | document:documents:read, :write, :delete |
| SLO | slo:slos:read, slo:slos:write |
توجد أيضًا نطاقات للأتمتة والحاويات (buckets) والشرائح وسلة مهملات المستندات؛ راجع القائمة الكاملة في الصفحة الرسمية. تنبيه: النطاق automation:workflows:admin يتطلب سياسة مخصصة ومجموعة مرتبطة بهذه السياسة ووجود مستخدمك في المجموعة، قبل إنشاء العميل.
أو إنشاء رمز منصة
المبدأ نفسه: أنشئ الرمز وفق وثائق رموز المنصة، واختر النطاقات (يعيد جدول الصفحة الرسمية النطاقات أعلاه)، ثم ضعه في متغير بيئة. يغنيك رمز المنصة عن إدارة زوج المعرّف والسر. تحقق في الوثائق من أن نطاقات حالتك مشمولة.
الأسرار: ملف manifest لا يحتوي أي سر
في ملف manifest، القيمة name هي اسم متغير البيئة الذي يحتوي السر، وليست السر نفسه. ويمكن قراءة عنوان URL للبيئة أيضًا من متغير، بالقيمة type: environment.
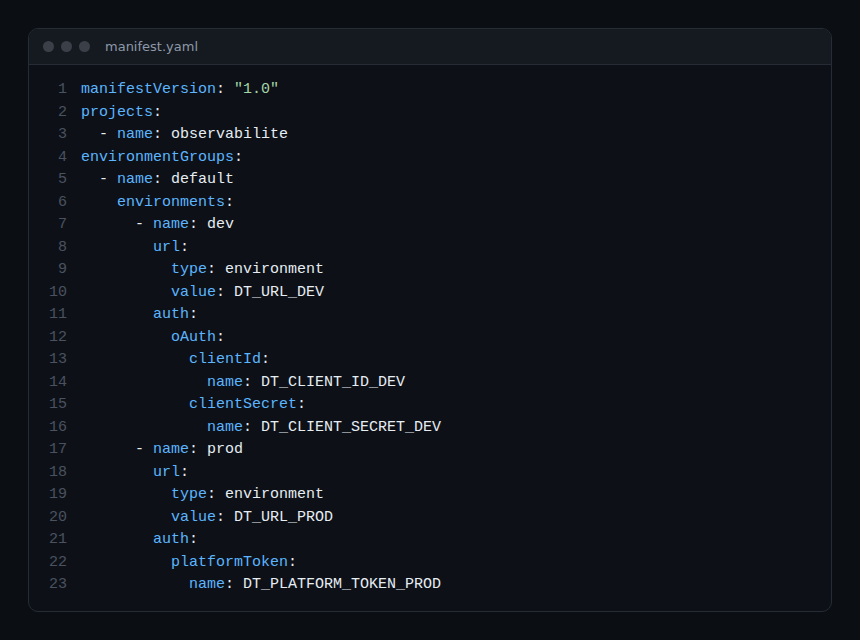
الأسطر التي ينبغي تذكرها:
- الحقل
manifestVersion: "1.0"إلزامي؛ - يجمع
environmentGroupsالبيئات؛ ولكل بيئةnameوurlوقسمauth؛ - يحمل
oAuthالحقلينclientIdوclientSecret؛ ويتيح الحقل الاختياريtokenEndpointتعريف نقطة وصول غير قياسية للحصول على الرموز (غير لازم في الاستخدام العادي)؛ - يحمل
platformTokenالحقلnameوحده، أي اسم المتغير.
لذلك يمكن حفظ هذا الملف في Git: فهو لا يحتوي إلا أسماء. أما القيم فتعيش في خزنة pipeline لديك أو في shell الجهاز.
البيئات المتعددة
يصف ملف manifest ما يلزم من البيئات. الخيار --environment (أو -e) في monaco deploy يستهدف بيئة أو أكثر؛ والخيار --group (أو -g) يستهدف مجموعة كاملة. يمتنع الجمع بين هذين الخيارين. وبدون أي منهما، يستهدف delete جميع بيئات ملف manifest، وفق مساعدة الأمر.
ممارسة جيدة في SRE: امنح كل بيئة بيانات اعتماد خاصة بها، بنطاقات مختلفة. عميل التطوير الذي يستطيع الكتابة في كل مكان لا حاجة إلى وجوده في الإنتاج، حيث يكفي عميل محدود بما ينشره خط pipeline. وعند حدوث تسرب، يبقى نطاق ما يجب إبطاله صغيرًا، وكذلك زمن الاستعادة.
الحذف بالأمر delete
لا يحذف Monaco ما يختفي من ملفاتك: يجب طلب ذلك صراحة. الأمر هو monaco delete --manifest manifest.yaml --file delete.yaml، مع الخيارين نفسيهما --environment و--group. افتراضيًا يقرأ manifest.yaml وdelete.yaml في المجلد الحالي.
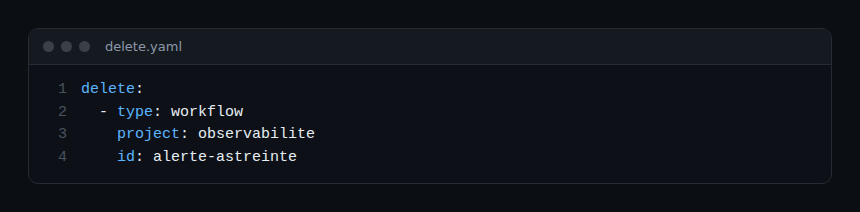
يحدد المدخل التكوين بطريقتين: مباشرة بمعرّف الكائن (objectId)، أو بشكل غير مباشر بإحداثياته (project وtype وid). وفي واجهات API الكلاسيكية، المفتاح هو الزوج name وtype. وتذكر الوثائق حدّين: لا يستطيع Monaco حذف تكوينات مشاركة Dashboards، ولا يحذف بالإشارة غير المباشرة إلا المستندات التي أنشأها بنفسه.
ينتج الأمر monaco generate deletefile ملف حذف انطلاقًا من تكوينات ملف manifest؛ وتقيّده بالخيارات --project أو --types أو --exclude-types. راجع الملف المُنشأ دائمًا قبل الحذف.
تمرين عملي
نفّذه على بيئة SaaS تجريبية، وليس في الإنتاج أبدًا. لم تُنفَّذ الأوامر أدناه من أجل هذا المقال: تحقق من كل نتيجة بنفسك.
الخطوة 1 — إنشاء الهوية
أنشئ عميل OAuth (أو رمز منصة) بالنطاقات اللازمة فقط لمشروعك من الوحدة 4. النتيجة المتوقعة: معرّف وسر مدوّنان في خزنة الأسرار.
الخطوة 2 — تصدير المتغيرات
ضع عنوان URL والمعرّف والسر في متغيرات بيئة، دون كتابة السر في سجل shell.
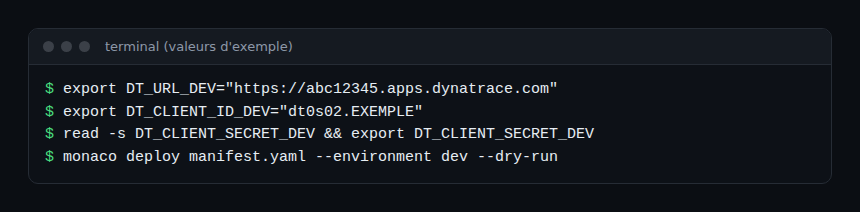
الخطوة 3 — تعديل ملف manifest
خذ ملف manifest لديك واستبدل كل مصادقة نصية صريحة بمراجع name. النتيجة المتوقعة: لا سر في مستودع Git (ابحث عنه ببحث نصي).
الخطوة 4 — التحقق ثم النشر
شغّل monaco deploy manifest.yaml --environment dev --dry-run. يتحقق من بنية ملف manifest والمشاريع، لكن ليس من محتوى ملفات JSON، وفق مساعدة الأمر. أعد التشغيل بدون --dry-run إن نجح. النتيجة المتوقعة: يظهر التكوين في البيئة.
الخطوة 5 — الحذف
اكتب ملف delete.yaml بهذا التكوين، ثم شغّل monaco delete --manifest manifest.yaml --file delete.yaml --environment dev. النتيجة المتوقعة: اختفى التكوين من بيئة الاختبار.
اختبار
- ماذا تحتوي القيمة
nameلسر في ملف manifest؟ أ) السر ب) اسم متغير البيئة الذي يحتويه ج) تجزئة (hash) السر د) مسار ملف - هل يمكن تعريف
platformTokenوoAuthعلى بيئة واحدة؟ أ) نعم، يجتمعان ب) نعم، والرمز له الأولوية ج) لا د) في الإنتاج فقط - أي خيار يستهدف جميع بيئات مجموعة؟ أ)
--allب)--groupج)--projectد)--force - متى يمكن الاطلاع على سر عميل OAuth؟ أ) في أي وقت ب) مرة واحدة عند الإنشاء ج) بطلب إلى الدعم د) في ملف manifest
الإجابات
- ب) لا يحمل ملف manifest إلا اسم المتغير.
- ج) تمنع الوثائق تعريف الاثنين معًا.
- ب)
--group(أو-g)؛ ولا يجتمع مع--environment. - ب) لا يمكن الوصول إلى السر إلا عند إنشاء العميل.
للتوسع
- Monaco والتكوين ككود في Dynatrace
- Monaco أم Terraform: أي أداة تختار
- مخططات Settings في واجهة API الخاصة بـDynatrace SaaS
- الوثائق: إنشاء عميل OAuth لـMonaco والمستودع الرسمي لـMonaco
→ الوحدة 4: نشر Monaco SaaS · فهرس المسار ←
الأسئلة الشائعة
هل أحتاج إلى عميل OAuth أم إلى رمز منصة؟
كلاهما يعمل مع واجهات API الخاصة بالمنصة. يتطلب رمز المنصة Monaco 2.24.0 أو أحدث ويغنيك عن زوج المعرّف والسر؛ أما عميل OAuth فهو الطريقة التقليدية. اختر طريقة واحدة فقط لكل بيئة.
أين تُحفظ الأسرار في pipeline؟
في خزنة أداة CI/CD لديك، وتُعرض كمتغيرات بيئة وقت التنفيذ. لا يحتوي ملف manifest إلا أسماءها، لذلك يمكن أن يبقى في Git.
هل يحذف Monaco تكوينًا أُزيل من المشروع؟
لا. يتم الحذف عبر الأمر delete وملف delete.yaml. راجع هذا الملف، خصوصًا إذا جاء من generate deletefile، واختبر أولًا على بيئة تجريبية.
أصبحت المصادقة سليمة: أسرار خارج المستودع، وصلاحيات محدودة، وبيئات منفصلة، وحذف صريح. بهذا ينتهي مسار Monaco SaaS: تجد كل الوحدات في فهرس المسار.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. لا يحل هذا المسار محل الدورات والشهادات الرسمية من Dynatrace University. Dynatrace علامة تجارية لشركة Dynatrace LLC. تحقق دائمًا من الميزات في الوثائق الرسمية الخاصة بإصدارك.