Module 5 du parcours Monaco Managed : les secrets Monaco Managed, c’est-à-dire la façon de garder jetons et URL hors du dépôt Git, de viser plusieurs environnements avec un même code et de supprimer proprement une configuration.
Parcours : Monaco Managed · Module 5/5 · Durée : ~45 min · Niveau : Intermédiaire
Objectifs :
- Fournir jetons et URL par variables d’environnement, jamais en clair dans Git
- Déclarer plusieurs environnements Managed et adapter une configuration à chacun
- Écrire un fichier
delete.yamlet lancermonaco deletesans surprise - Organiser un dépôt Git sûr pour le code de configuration
Prérequis : le module 4 (projets, config.yaml, deploy --dry-run), Monaco installé, un environnement Managed de recette et un jeton d’API par environnement.
Un manifeste qui fonctionne sur votre poste ne suffit pas : il finit dans Git, lu par toute l’équipe et par le pipeline. Ce module traite donc les secrets Monaco Managed avant le reste. Il vaut pour Dynatrace Managed uniquement : jetons d’API classiques, URL de la forme https://<domaine>/e/<id-environnement>, aucune notion d’OAuth ni de jeton de plateforme.
Côté fiabilité, l’enjeu est double. Un jeton publié dans un dépôt oblige à le révoquer en urgence (toil et risque). Un delete lancé sur le mauvais environnement détruit de la configuration de production, ce qui allonge le MTTR d’un incident que vous avez vous-même causé.
Secrets Monaco Managed : tout passe par des variables d’environnement
La documentation de Monaco est explicite : l’outil refuse que des informations sensibles soient saisies directement dans le manifeste. Le champ name d’un jeton ne contient pas le jeton, mais le nom de la variable d’environnement qui le porte. Le code du dépôt officiel confirme que, pour ces secrets, la lecture se fait uniquement depuis l’environnement du processus.
L’URL de l’environnement peut suivre la même logique : type: environment indique que value est un nom de variable et non une adresse.
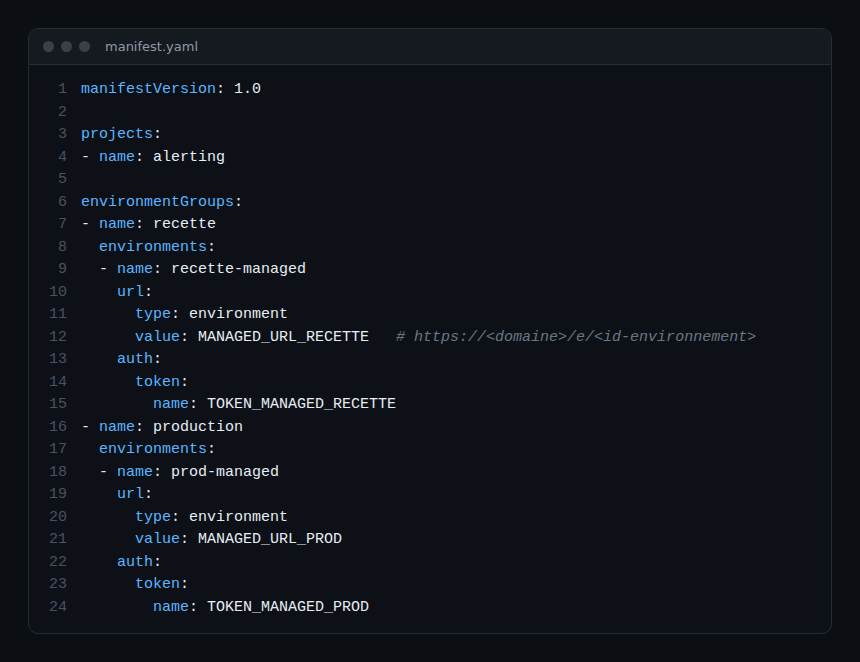
Lignes critiques :
url.type: environment:MANAGED_URL_RECETTEest lue dans l’environnement ; l’URL attendue est celle de l’environnement Managed, avec son identifiant ;auth.token.name: nom de la variable qui contient le jeton d’API ;environmentGroups: regroupe les environnements, ici « recette » et « production ». Les commandesdeployetdeleteacceptent--group(-g) ou--environment(-e), deux options incompatibles entre elles.
Sous Linux ou macOS, saisissez le jeton sans l’écrire dans l’historique du shell :
read -rs TOKEN_MANAGED_RECETTE
export TOKEN_MANAGED_RECETTE
export MANAGED_URL_RECETTE="https://<domaine>/e/<id-environnement>"
La page « Migrate configuration » de la documentation Managed donne le même conseil : ranger le jeton dans un endroit sûr, comme un gestionnaire de mots de passe, puis le fournir par une variable d’environnement du système. Un jeton par environnement : un jeton de recette ne doit pas ouvrir la production.
Portées du jeton
Cette même page liste, pour l’environnement cible d’une migration, des portées en écriture : Write Configuration, Write settings, Write SLO, en plus des portées de lecture. Pour un déploiement, donnez au jeton les seules portées d’écriture utiles aux types de configuration que vous déployez. La page ne précise pas de portée propre à la suppression : ce point est non vérifié, testez en recette.
Environnements multiples : un code, plusieurs cibles
Un projet décrit une configuration ; le manifeste décrit où la déployer. La doc précise que les paramètres peuvent être redéfinis selon le groupe ou l’environnement ciblé. Dans config.yaml, trois mécanismes couvrent l’essentiel :
- un paramètre
type: environmentavecnameet, en option,default: sansdefault, une variable absente produit une erreur ; skip, qui peut lui-même venir d’une variable d’environnement ;environmentOverrides(ougroupOverrides), qui remplacent des valeurs pour un environnement nommé.
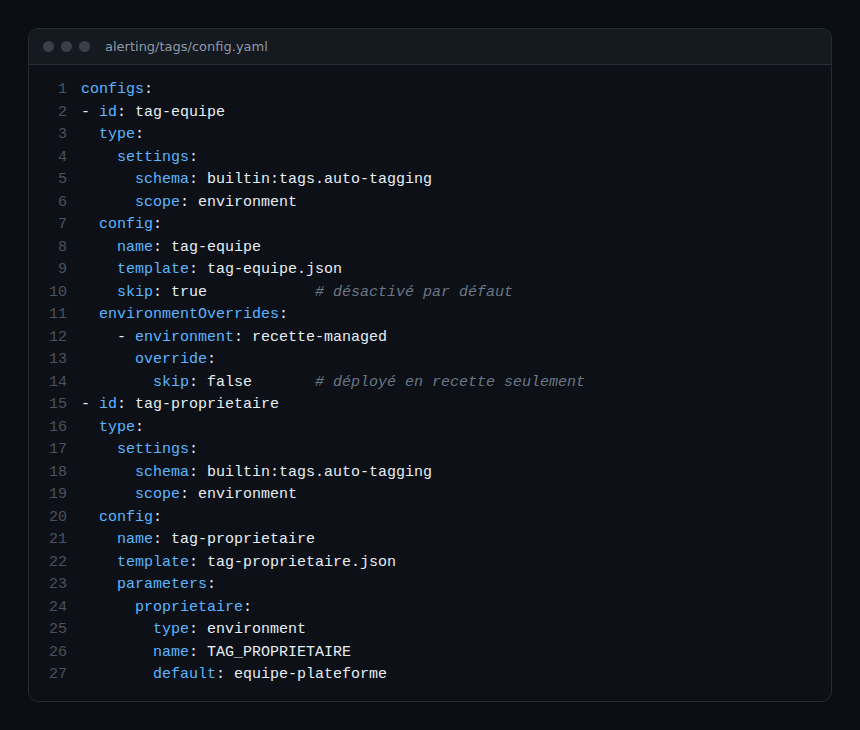
Ici, tag-equipe n’est déployé qu’en recette. Le schéma builtin:tags.auto-tagging provient des données de test du dépôt Monaco ; vérifiez qu’il existe dans votre version de Managed avant de le reprendre.
Règle simple : une valeur qui change d’un environnement à l’autre et n’est pas secrète va dans environmentOverrides, versionnée. Une valeur secrète ne figure jamais dans un fichier du dépôt : elle passe par type: environment sans default.
Supprimer avec monaco delete
Monaco ne supprime que ce que vous listez. Le fichier delete.yaml (nom par défaut) contient une liste delete. Le format dépend du type de configuration, d’après la documentation et le code du dépôt :
- API de configuration classique :
typeetname; - objets Settings 2.0 :
project,type(l’identifiant du schéma) etid, l’identifiant Monaco de la configuration ; - suppression directe :
typeetobjectId.
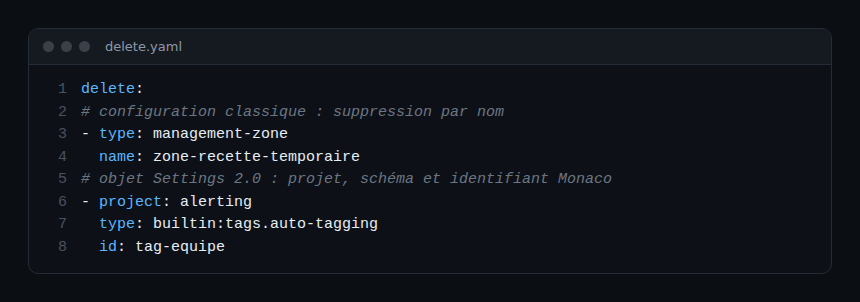
La commande indiquée dans l’aide du CLI :
monaco delete --manifest manifest.yaml --file delete.yaml --environment recette-managedPoint de vigilance, tiré de l’aide de la commande : sans --environment ni --group, tous les environnements du manifeste sont ciblés. Nommez donc toujours la cible. La commande monaco generate deletefile produit un fichier à partir des projets d’un manifeste, avec les options --types, --exclude-types, --project et --output-folder : relisez-le avant tout usage. La commande purge, elle, n’apparaît que si la variable MONACO_ENABLE_DANGEROUS_COMMANDS est définie : évitez-la.
Bonnes pratiques de dépôt Git
- Versionnez le manifeste, les projets, les gabarits JSON et le
delete.yaml: ils ne contiennent que des noms de variables. - Ne versionnez jamais un fichier de variables avec des valeurs réelles : ajoutez-le au
.gitignoreet fournissez un exemple vide. - Faites relire chaque modification par une revue : le diff d’un
delete.yamlse lit en deux minutes. - Injectez les jetons depuis le coffre de secrets de votre outil d’intégration continue, un par environnement.
- Activez un contrôle de secrets avant poussée (outil d’analyse de votre choix) : une fuite se détecte avant la publication, pas après.
- Prévoyez la rotation : un jeton à date d’expiration se remplace sans toucher au dépôt, puisque seule la variable change.
Pour le cadrage général, voyez Dynatrace Monaco : la configuration en code ; pour comparer avec Terraform, voir le parcours Terraform séparé.
Exercice pratique
À réaliser sur un environnement Managed de recette, avec un projet du module 4. Aucune des commandes ci-dessous n’a été exécutée pour rédiger ce module : comparez vos résultats aux attendus décrits, pas à une sortie recopiée.
Étape 1 — Sortir les secrets du manifeste
Remplacez URL et jeton par des références type: environment et token.name, comme dans le premier extrait. Résultat attendu : git grep sur le dépôt ne trouve aucun jeton.
Étape 2 — Valider
Exportez les variables, puis lancez monaco deploy manifest.yaml --dry-run --environment recette-managed. Résultat attendu : la validation réussit. Retirez ensuite une variable utilisée sans default : une erreur doit signaler la variable manquante.
Étape 3 — Différencier recette et production
Ajoutez un environmentOverrides et vérifiez qu’un --dry-run ciblant la production n’inclut pas la configuration réservée à la recette.
Étape 4 — Supprimer en recette
Déployez une configuration de test en recette, écrivez son delete.yaml, puis lancez monaco delete avec --environment recette-managed. Résultat attendu : la configuration disparaît de la recette et reste intacte ailleurs.
Quiz
- Que contient
auth.token.namedans le manifeste ? a) Le jeton b) Le nom de la variable d’environnement qui contient le jeton c) Le nom du fichier du jeton d) L’identifiant de l’environnement - Que se passe-t-il si
monaco deleteest lancé sans--environmentni--group? a) Rien b) Une erreur c) Tous les environnements du manifeste sont ciblés d) Seule la recette est ciblée - Quelle clé de
config.yamlremplace une valeur pour un seul environnement ? a)environmentOverridesb)templatec)scoped)originObjectId - Quel fichier ne doit jamais contenir de valeur réelle dans Git ? a)
manifest.yamlb)delete.yamlc) Un fichier de variables d’environnement d) Un gabarit JSON sans secret
Corrigé
- b) Monaco refuse les secrets en clair et lit la variable nommée.
- c) Sans cible précisée, tous les environnements du manifeste servent à la suppression.
- a)
environmentOverridesredéfinit paramètres ouskippour un environnement nommé. - c) Il porte les valeurs réelles ; seuls les noms de variables sont versionnés.
Pour aller plus loin
- Monaco Managed vers SaaS : exporter et rejouer la configuration
- Migrer de Managed vers SaaS
- Monaco : manifeste et fichiers de configuration (documentation officielle)
- Dépôt officiel de Monaco
← Module 4 : Déploiement Monaco Managed · Sommaire du parcours · Formation Terraform Managed (parcours séparé)
Questions fréquentes
Peut-on mettre le jeton dans le manifeste si le dépôt est privé ?
Non. La documentation de Monaco n’accepte pas les secrets saisis directement, et un dépôt privé reste lisible par toute l’équipe et par ses sauvegardes. Utilisez une variable d’environnement.
Comment éviter un delete sur la production ?
Nommez toujours --environment ou --group, et faites relire le delete.yaml. Sans cible, tous les environnements du manifeste sont visés.
Le même manifeste sert-il pour Managed et SaaS ?
Le format est le même, mais pas l’authentification : ce module n’utilise que des jetons d’API Managed. Le parcours SaaS traite OAuth et jetons de plateforme à part.
Vous savez maintenant garder les secrets hors de Git, cibler un environnement précis et supprimer une configuration de façon contrôlée. Le parcours Monaco s’arrête ici ; Terraform fait l’objet d’une formation séparée.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC. Ce parcours ne remplace pas les formations et certifications officielles de Dynatrace University. Vérifiez les fonctionnalités dans la documentation officielle de votre version.